 Artem


да да
Artem
но на видосе не было такого
Artem
это же произвольный юзер не так ли
Artem
ну то есть разве не важно что указать при создании? он не автоматом его создаст юзера в посгрее
 RapidCodeLab
Вы в окружении постгреса указали юзер и пасс, а веб апп как должен узнать эти данные?
 R
Ну ты смотри что там авторизация идет не для того юзера которого ты сам создаешь
Artem
да надо как-то передать
Artem
Artem
environment:
POSTGRES_HOST: db
Artem
вот тут в апп надо дописать навреное да
Artem
что-то
RapidCodeLab
Внезапно, посмотреть какие переменные поддерживает ваш апп и дописать их
Artem
ох сложно но попробую
Artem
😰
RapidCodeLab
И в окружении postgerss_password почему дважды?
RapidCodeLab
Ничего сложного , нужно указать вашему приложению данные для коннекта к базе, юзер и пароль
Artem
окей попробую
RapidCodeLab
В переменных окружения, по аналогии с контейнером постгреса
Artem
В переменных окружения, по аналогии с контейнером постгреса
сейчас буду разбираться позже напишу ! спасибо за совет
RapidCodeLab
А если убрать все пароли, то там вроде по дефолту будет юзер postgres без пароля
Artem
о_О не знал понял
Artem
уберу
RapidCodeLab
уберу
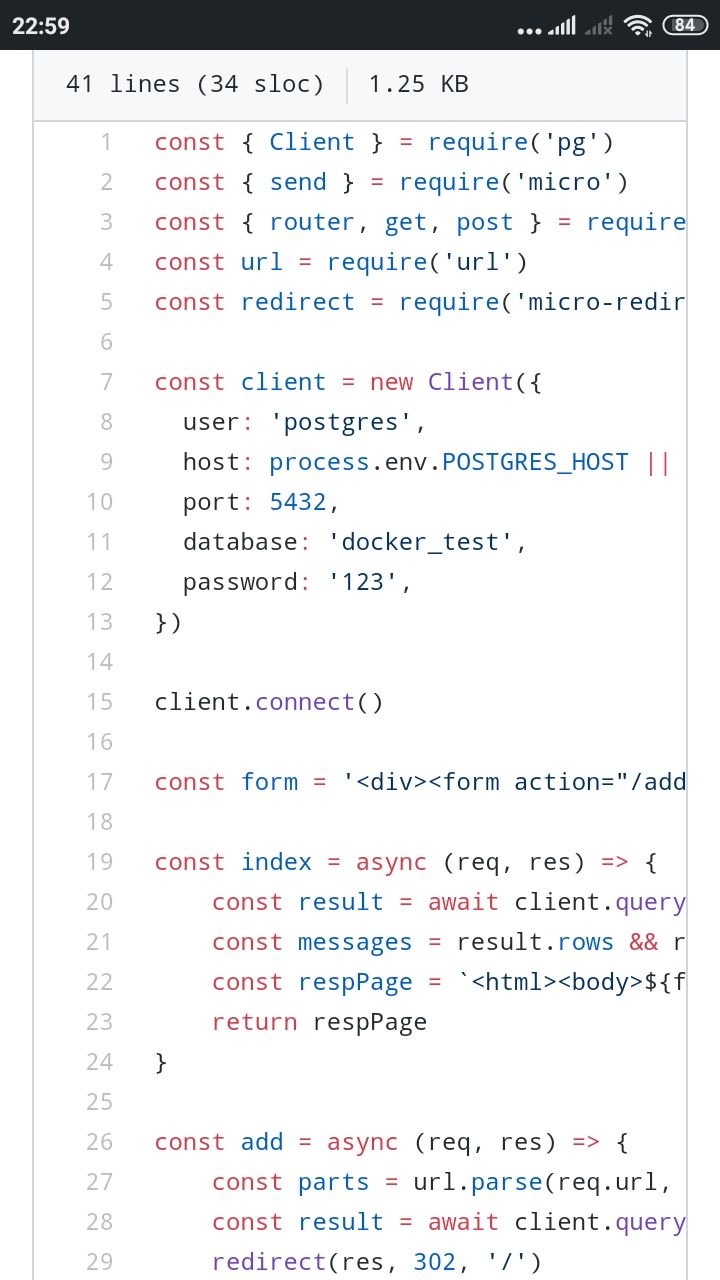
Нашел первоисточник, у вас там в самом index.js пароль и имя базы данных хардкодится
RapidCodeLab
 Artem
ааа понял
Artem
я думал свой можно
Artem
любой
Artem
точно!!
Artem
спасибо
Artem
это по образу так ? можно найти*)
RapidCodeLab
Это в исходнике приложения, которое билдидтся в образ
Artem
🤔
Artem
всё равно теперь пишет что базы нет такой
Artem
странно
RapidCodeLab
Вообщем рекомендую начать хотя бы с просмотров общих видео, что такое образы, что такое реестр и как всё это связанно, откуда что берется, иначе невозможно что-то объяснить и помочь, увы
Artem
😔
 inqfen
Заебывать чат куда интереснее
Artem
понял по названию образа этого типа drucoder/docker-site
 Andrey
 George
Artem
о я кароче разобрался с ларадоком и зарулил сайт норм
Artem
🦄🦄🦄
 Kirill
Всем привет! Подскажите в чём может быть проблема. Поднимаю docker контейнер с nginx-proxy в external нетворке на 80/443 портах соответственно. Поднимаю ноду на 84. На серваке указываю в /etc/hosts - 127.0.0.1 domain.ru. Потом на серваке дёргаю curl -v domain.ru и получаю свою html.
Что теперь необходимо сделать, чтобы получить дотуп к контейнеру извне?
Я подключил домен к ip адресу сервака и хочу теперь по нему получать сайт.
Игрался уже с ufw, iptables ufw-docker и всё как-то безуспешно. Может быть есть знающие, кто уже вручную настривал сервак и поднимал сайт/сервис с доменом)
Kirill
https://github.com/buchdag/letsencrypt-nginx-proxy-companion-compose/blob/master/3-containers/compose-v3/environment/docker-compose.yaml
на этом примере, поднимаю проксю
RapidCodeLab
Конфиг nginx есть? Там домен прописан? Непонятно для чего файл hosts редактировался ...
Kirill
Конфиг nginx есть? Там домен прописан? Непонятно для чего файл hosts редактировался ...
ну про hosts неважно)
в конфиге nginx домен прописан
RapidCodeLab
По ns lookup домен точно имеет записи А указывающие на ip сервера?
Kirill
точно
Kirill
nslookup ...
Server: 10.25.**
Address: 10.25.**#53
Non-authoritative answer:
Name: **.ru
Address: 213.167.**
RapidCodeLab
А что происходит, при попытке открыть домен в браузере?
Kirill
ничего в целом)
Kirill
висит запрос
RapidCodeLab
То есть до сервера запрос не доходит?
Kirill
нет
Kirill
если на сервере дёрнуть 213.167.**.**:80, то будет refused
RapidCodeLab
Но nginx при этом поднят и слушает порт 80?
Kirill
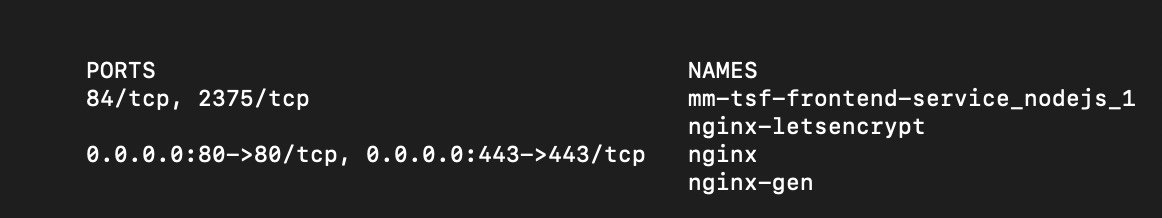 RapidCodeLab
Тогда явно в конфигах nginx что-то , больше идей нет
RapidCodeLab
Doocker-comose Logs nginx?
RapidCodeLab
Ничего нет?
Kirill
будет, если на серваке дёрнуть curl 127.0.0.1
Kirill
172.18.0.1 - - [02/Dec/2019:00:15:20 +0000] "GET / HTTP/1.1" 200 209267 "-" "curl/7.64.0"
Kirill
сходит по ip контейнера
RapidCodeLab
А снаружи пингуется по домену вообще?
Kirill
да
Kirill
ping по ip и по домену норм
Kirill
я же верно сделал, что к домену прикрутил ip, по которому через ssh захожу?
Kirill
🙂
Kirill
а то вдруг я натупил
RapidCodeLab
Один ip на сервере?
RapidCodeLab
Это значит именно то, что написано) один внешний ip v4 ?
Kirill
ну покрайней мере wget -qO- ipinfo.io/ip выдаёт тот, что привязал к домену))
RapidCodeLab
Nginx конфиг смотреть нужно
Kirill
bash
# If we receive X-Forwarded-Proto, pass it through; otherwise, pass along the
# scheme used to connect to this server
map $http_x_forwarded_proto $proxy_x_forwarded_proto {
default $http_x_forwarded_proto;
'' $scheme;
}
# If we receive X-Forwarded-Port, pass it through; otherwise, pass along the
# server port the client connected to
map $http_x_forwarded_port $proxy_x_forwarded_port {
default $http_x_forwarded_port;
'' $server_port;
}
# If we receive Upgrade, set Connection to "upgrade"; otherwise, delete any
# Connection header that may have been passed to this server
map $http_upgrade $proxy_connection {
default upgrade;
'' close;
}
# Apply fix for very long server names
server_names_hash_bucket_size 128;
# Default dhparam
# Set appropriate X-Forwarded-Ssl header
map $scheme $proxy_x_forwarded_ssl {
default off;
https on;
}
gzip_types text/plain text/css application/javascript application/json application/x-javascript text/xml application/xml application/xml+rss text/javascript;
log_format vhost '$host $remote_addr - $remote_user [$time_local] '
'"$request" $status $body_bytes_sent '
'"$http_referer" "$http_user_agent"';
access_log off;
ssl_protocols TLSv1.2 TLSv1.3;
ssl_ciphers 'ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-CHACHA20-POLY1305:ECDHE-RSA-CHACHA20-POLY1305:DHE-RSA-AES128-GCM-SHA256:DHE-RSA-AES256-GCM-SHA384';
ssl_prefer_server_ciphers off;
# HTTP 1.1 support
proxy_http_version 1.1;
proxy_buffering off;
proxy_set_header Host $http_host;
proxy_set_header Upgrade $http_upgrade;
proxy_set_header Connection $proxy_connection;
proxy_set_header X-Real-IP $remote_addr;
proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
proxy_set_header X-Forwarded-Proto $proxy_x_forwarded_proto;
proxy_set_header X-Forwarded-Ssl $proxy_x_forwarded_ssl;
proxy_set_header X-Forwarded-Port $proxy_x_forwarded_port;
# Mitigate httpoxy attack (see README for details)
proxy_set_header Proxy "";
server {
server_name _; # This is just an invalid value which will never trigger on a real hostname.
listen 80;
access_log /var/log/nginx/access.log vhost;
return 503;
}
server {
server_name _; # This is just an invalid value which will never trigger on a real hostname.
listen 443 ssl http2;
access_log /var/log/nginx/access.log vhost;
return 503;
ssl_session_cache shared:SSL:50m;
ssl_session_tickets off;
ssl_certificate /etc/nginx/certs/default.crt;
ssl_certificate_key /etc/nginx/certs/default.key;
}
# domain.ru
upstream domain.ru {
## Can be connected with "nginx-proxy" network
# mm-tsf-frontend-service_nodejs_1
server 172.26.0.3:84;
}
server {
server_name domain.ru;
listen 80 ;
access_log /var/log/nginx/access.log vhost;
include /etc/nginx/vhost.d/default;
location / {
proxy_pass http://domain.ru;
}
}
server {
server_name domain.ru;
listen 443 ssl http2 ;
access_log /var/log/nginx/access.log vhost;
return 500;
ssl_certificate /etc/nginx/certs/default.crt;
ssl_certificate_key /etc/nginx/certs/default.key;
}
Kirill
это то, что nginx-proxy с docker-gen генерит