Привет всем!
Играюсь с ipv6, каждый контейнер внутри докера получает свой уникальный публичный ipv6 адрес.
Имеется контейнер, внутри него софт биндит некий порт на 0.0.0.0 (ipv4) и никак не планирует биндится на ipv6 [::1].
Хочется увидеть ответ софта на ipv6 порту, что делать?
Nat? А вообще с такими вопросами.... Ну, #странное, реально
 George


 herenickname
Ну вот не хочется NAT, от провайдера ipv6 /64 есть
 Anton
Ну вот не хочется NAT, от провайдера ipv6 /64 есть
ну ты конечно можешь поправить исходники приложения, или библиотек, чтобы оное биндилось и на ipv6)
Anton
уж выбирай что проще будет)
George
Ну вот не хочется NAT, от провайдера ipv6 /64 есть
Просто надо понять, что в4 и В6 - это как два совершенно разных интернета
herenickname
Просто надо понять, что в4 и В6 - это как два совершенно разных интернета
а чем не понятно должно быть? 😄
Anton
Ну вот не хочется NAT, от провайдера ipv6 /64 есть
кажется, в тут не поняли друг друга)))
NAT не в смысле прятать за натом твой контейнер)
а в смысле forward сделать...
хм. а такое вообще возможно?
George
The string can't be converted to the value )
Anton
гугл подсказывает что нет, не возможно, зато есть 6tunnel
herenickname
так получится, только если на хосте поднять сеть, которая будет иметь локальную ipv4 для докера и ipv6 для апстрима в интернеты
herenickname
но звучит капец страшно)
George
Там хттп?
herenickname
хттп
George
Можешь нгинкс в дуал стек запустить и прокси пасс на контейнер с ипв4 сделать
herenickname
как вариант, но контейнеров могут создать бесконечно, это каждый новый контейнер в nginx proxy-лист…
George
как вариант, но контейнеров могут создать бесконечно, это каждый новый контейнер в nginx proxy-лист…
Traefik? Consul? Nginx jwuilder?
George
Поверь, это меньшая из проблем
herenickname
ооой как страшно)
George
Ты Девопс или как ?
Anton
Можешь нгинкс в дуал стек запустить и прокси пасс на контейнер с ипв4 сделать
6tunnel не проще?) хотя nginx может попривычнее...
herenickname
 herenickname
эх, вот бы найти легкий способ заставить работать expose на айпишник выделенный контейнеру)
herenickname
Проблема. Нужно на айпи6 конкретного контейнера открыть порт.
А можно забиндить публичный ipv6 адрес на какой-нибудь user-defined docker network и чтобы docker сам стал NATом из локального ipv4 в публичный ipv6?
George
 Anton
 herenickname
Как вообще exposed порты в обычном ipv4 в докере работают?
herenickname
Редиректит все на хост-порт, что слушает внутри контейнера на lo или на eth0
George
1. docker-proxy
2. создают нат правило
herenickname
А докер-прокси из какой сети внутри контейнера берет трафик
George
netstat -tlpn + iptables -L -v + iptables -L -v -t nat
George
herenickname
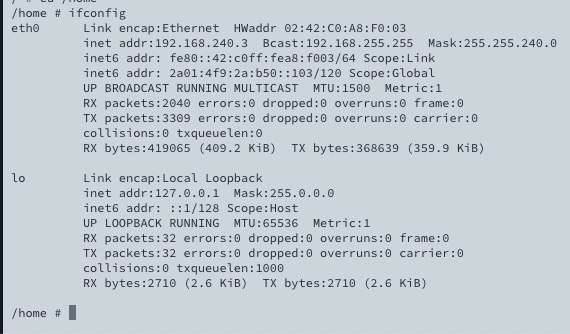 George
не понимаю вопроса
Anton
George
или https://t.me/docker_ru/142903
 NM
по иннерции хотел посоветоват простой kubectl proxy + address 😉 но почему же тут не подхватит если EXPOSE слушает на ВСЕХ интерфесах ?
herenickname
решил проблему с другой стороны)
herenickname
не выдаю каждому контейнеру свой ipv6, убрал это вообще
в exposed ports пишу не [::]:8080 -> 8080, а [ipv6 внутри подсети провайдера]:8080 -> 8080
George
herenickname
получается тоже самое, просто сразу не допер :DDD
herenickname
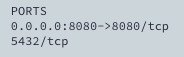 herenickname
вместо моего выбранного ipv6 пишет 0.0.0.0 и не открывает по v6
 central
Может ли контейнер сохранять даные без valume и mount?
 Sergey
фиг знает, но почему то после rm, данные не исчезли
Задай вопрос правильно, тут нет экстрасенсов
 RusaXXX
Поскажите билд падает с returned a non-zero code: 13
Во время билда прилетают ошибки
ERROR: unsatisfiable constraints:
autoconf (missing):
required by: world[autoconf]
George
Поскажите билд падает с returned a non-zero code: 13
Во время билда прилетают ошибки
ERROR: unsatisfiable constraints:
autoconf (missing):
required by: world[autoconf]
Вангую. Альпин. Репы кривые. Попробуй другой альпин (скажем, 3.7, если юзаешь 3.8)
George
Или укажи дополнительные зеркала. На яндексе
George
Либо вообще кардинально - перекатись на дебиан-слим. Поверь там проблем на порядок меньше
Anton
 palladdiumm
Вангую. Альпин. Репы кривые. Попробуй другой альпин (скажем, 3.7, если юзаешь 3.8)
Кривые репы в альпин это норм?
Vladimir
Ребят можете порекомендовать русскую документацию по докеру ? Если есть такое
 Andrey
Ребят можете порекомендовать русскую документацию по докеру ? Если есть такое
Конечно - гугл транслейт ... нет такой
 inqfen
читай на ингрише
RusaXXX
Вангую. Альпин. Репы кривые. Попробуй другой альпин (скажем, 3.7, если юзаешь 3.8)
на работе норм поставилось, дома - нет
George
Разные факторы могут быть
 Roman
Добрый вечер, посоветуйте пожалуйста хороший гайд для начала работы с кибернетис
Roman
Можно и видео на ютуб