Может инвентарка поломалась
где?
 Valera

 Valera
на клиенте?
 Pavel pinky13
Ну да, не сам вми, а транспорт
Pavel pinky13
Кароч логи читай на клиенте
Ivan
В общем есть некие вопросики, реально ли через эти мандуловины накатывать софт с нужными параметрами. К примеру кес с параметрами сервера
можно сделать так. мне админ KES даёт уже настроенный пакет, который и устанавливается с помощью ССМ
 Maxim S.
можно сделать так. мне админ KES даёт уже настроенный пакет, который и устанавливается с помощью ССМ
обычно так и делается и в этом же пакете агент администрирования
 Kak2c
можно сделать так. мне админ KES даёт уже настроенный пакет, который и устанавливается с помощью ССМ
Речь про мак или кес формирует со своими параметрами похер на какую ось?
Maxim S.
Речь про мак или кес формирует со своими параметрами похер на какую ось?
у безов не спрашивал?
Maxim S.
Пока с ними вообще не общался) даже не знаком с ними)
ну на линукс точно есть настроенный, наверное и для маков должен быть
Ivan
Речь про мак или кес формирует со своими параметрами похер на какую ось?
админ KES говорит - без проблем и для мака пакет настроенный собирается
 Aleksandr
обычно так и делается и в этом же пакете агент администрирования
Там есть нюансы со сборкой. Лучше сразу ключ активации ещё вшить, что бы не ловить сообщения о антивире без ключа, после установки и не пугать пользователей
Kak2c
Там есть нюансы со сборкой. Лучше сразу ключ активации ещё вшить, что бы не ловить сообщения о антивире без ключа, после установки и не пугать пользователей
Когда лицензий ограниченное количество?)
 Black_Label
В общем есть некие вопросики, реально ли через эти мандуловины накатывать софт с нужными параметрами. К примеру кес с параметрами сервера
Реально. Делаешь автономной пакет установки агента для MacOS на сервере KSC и накатываешь через MDM. Далее на KSC задачу на установку нужной версии KES можешь почитать тут https://support.kaspersky.ru/kes-for-mac/12.0/118670. Так же в MDM можно сразу выдать почти все необходимые разрешения для KES вот тут написано https://support.kaspersky.ru/kes-for-mac/12.0/settings/15647
Aleksandr
Когда лицензий ограниченное количество?)
Вот не помню про лицензии, но ключ вроде никак на их количество не влияет
Maxim S.
Там есть нюансы со сборкой. Лучше сразу ключ активации ещё вшить, что бы не ловить сообщения о антивире без ключа, после установки и не пугать пользователей
здесь нужно делить устройства на стационарные - которые постоянно подключены к корп сети и мобильные - на них как раз и надо устанавливать с вшитым ключом
Kak2c
Вот не помню про лицензии, но ключ вроде никак на их количество не влияет
Ключ активации выдает ксц, если из мало, то надо выпиливать неактивные девайсы. Не помню только про задвоенные девайсы
Aleksandr
здесь нужно делить устройства на стационарные - которые постоянно подключены к корп сети и мобильные - на них как раз и надо устанавливать с вшитым ключом
Ну я привык, что у нас все на ноутах, но так да
Kak2c
Anton
Реально. Делаешь автономной пакет установки агента для MacOS на сервере KSC и накатываешь через MDM. Далее на KSC задачу на установку нужной версии KES можешь почитать тут https://support.kaspersky.ru/kes-for-mac/12.0/118670. Так же в MDM можно сразу выдать почти все необходимые разрешения для KES вот тут написано https://support.kaspersky.ru/kes-for-mac/12.0/settings/15647
Ну и на будущее, если ИБ попросит DLP раскатать и чтобы у него были права на перехват клавиатуры и захват экрана - шли лесом)
Теперь это однозначно настроить нельзя, только выдать права пользователю чтобы он мог дать эти пермишены без админ прав.
Danya
Доброе утро господа! Кто-то из вас использует в проде соти? Типа недомдм/недоссм для макоси
У нас медленно, но верно внедряется) Пока инфы мало, но в планах енролить и маки и Винду и телефоны
Aleksandr
Сразу видно профессионал в маках (нет) 👍🏻
В маках я профан, но вряд ли там иная логика у Каспера
Kak2c
 Ildar
Вообще в теории после применения профиля, дальнейшие шаги установки по автоматизировано реально на мак?
В Soti вроде есть поддержка скриптов.
https://www.soti.net/mc/help/v15.0/en/console/other/sending_scripts.html
В таком случае надо пилить супер-скрипт, который все красиво ставит и настраивает.
Но что там у Soti с контролем таких действий – мне неведомо.
А так да: некоторое количество компаний в этом году выбрало Soti. Наверное только из-за мультиплатформенности.
Ildar
Мне оч нравится, что на сайте касперского в инструкции по сбору пакета используется Jamf Composer - https://support.kaspersky.com/kes-for-mac/11.3/install/15951
А так MDM нужен, конечно.
Ildar
Вопрос не про то, что юзать. Всучили соти, хочу узнать о сострадальцах
в https://t.me/macsysadmin точно были люди с Soti, главное, чтобы ответили
Kak2c
По мелочи соти порадовала. Хотел разбить девайсы по версионности, ряд девайсов норм переехали, вторая часть в общем пуле также и лежит) саппорту задаю вопрос, говорят нам это не надо, значит и вам это не нужно
Kak2c
 Ildar
Так то да) но голый ццм и всратая соти доставляют)
Если будут конкретные вопросы по макам, скриптам, профилям mdm - пиши в группу, что я скинул. И вот еще https://github.com/ringomdm/mac-admin-tools
Kak2c
 Anton
Kak2c
Maxim S.
wireshark
 Justmau5
wireshark жеж
Maxim S.
а сетевики есть, какое сетевое оборудование?
 Nikita
Process Monitor
Anton
а сетевики есть, какое сетевое оборудование?
Ну так то в винде встроена утилита для анализа трафика;)
Как раз можно через инвок команд пускануть и потом собрать файлы дампа.
Anton
Ну и не забывай про netsh trace.
Maxim S.
тогда на проблемной тачке и проанализировать через тулзы, может в месм сделать приложение с запуском и с логированием, потом логи выдернуть и проналаизировать
Anton
@Panin Уничтожай.
Aleksandr
Парни, кто делал аудит компов которые можно перевести на win 11, есть в SCCM встроенный функционал?
Aleksandr
Чисто по TPM наверное фильтровать смысла нет, т к его в биосе отрубить можно
 Vasya
Netstat достаточно. Он же и pid покажет
Maxim S.
Парни, кто делал аудит компов которые можно перевести на win 11, есть в SCCM встроенный функционал?
https://learn.microsoft.com/en-us/mem/configmgr/osd/deploy-use/manage-windows-11-readiness-dashboard
Maxim S.
этого не достаточно чтоли?
Aleksandr
Не читал пока
Maxim S.
 Aleksandr
Смысл искать эту инфу если она может быть не рабочей, а так уже кто то проверил
Justmau5
 Maxim S.
Aleksandr
Aleksandr
На него тоже ничего не натравлено
Justmau5
На него тоже ничего не натравлено
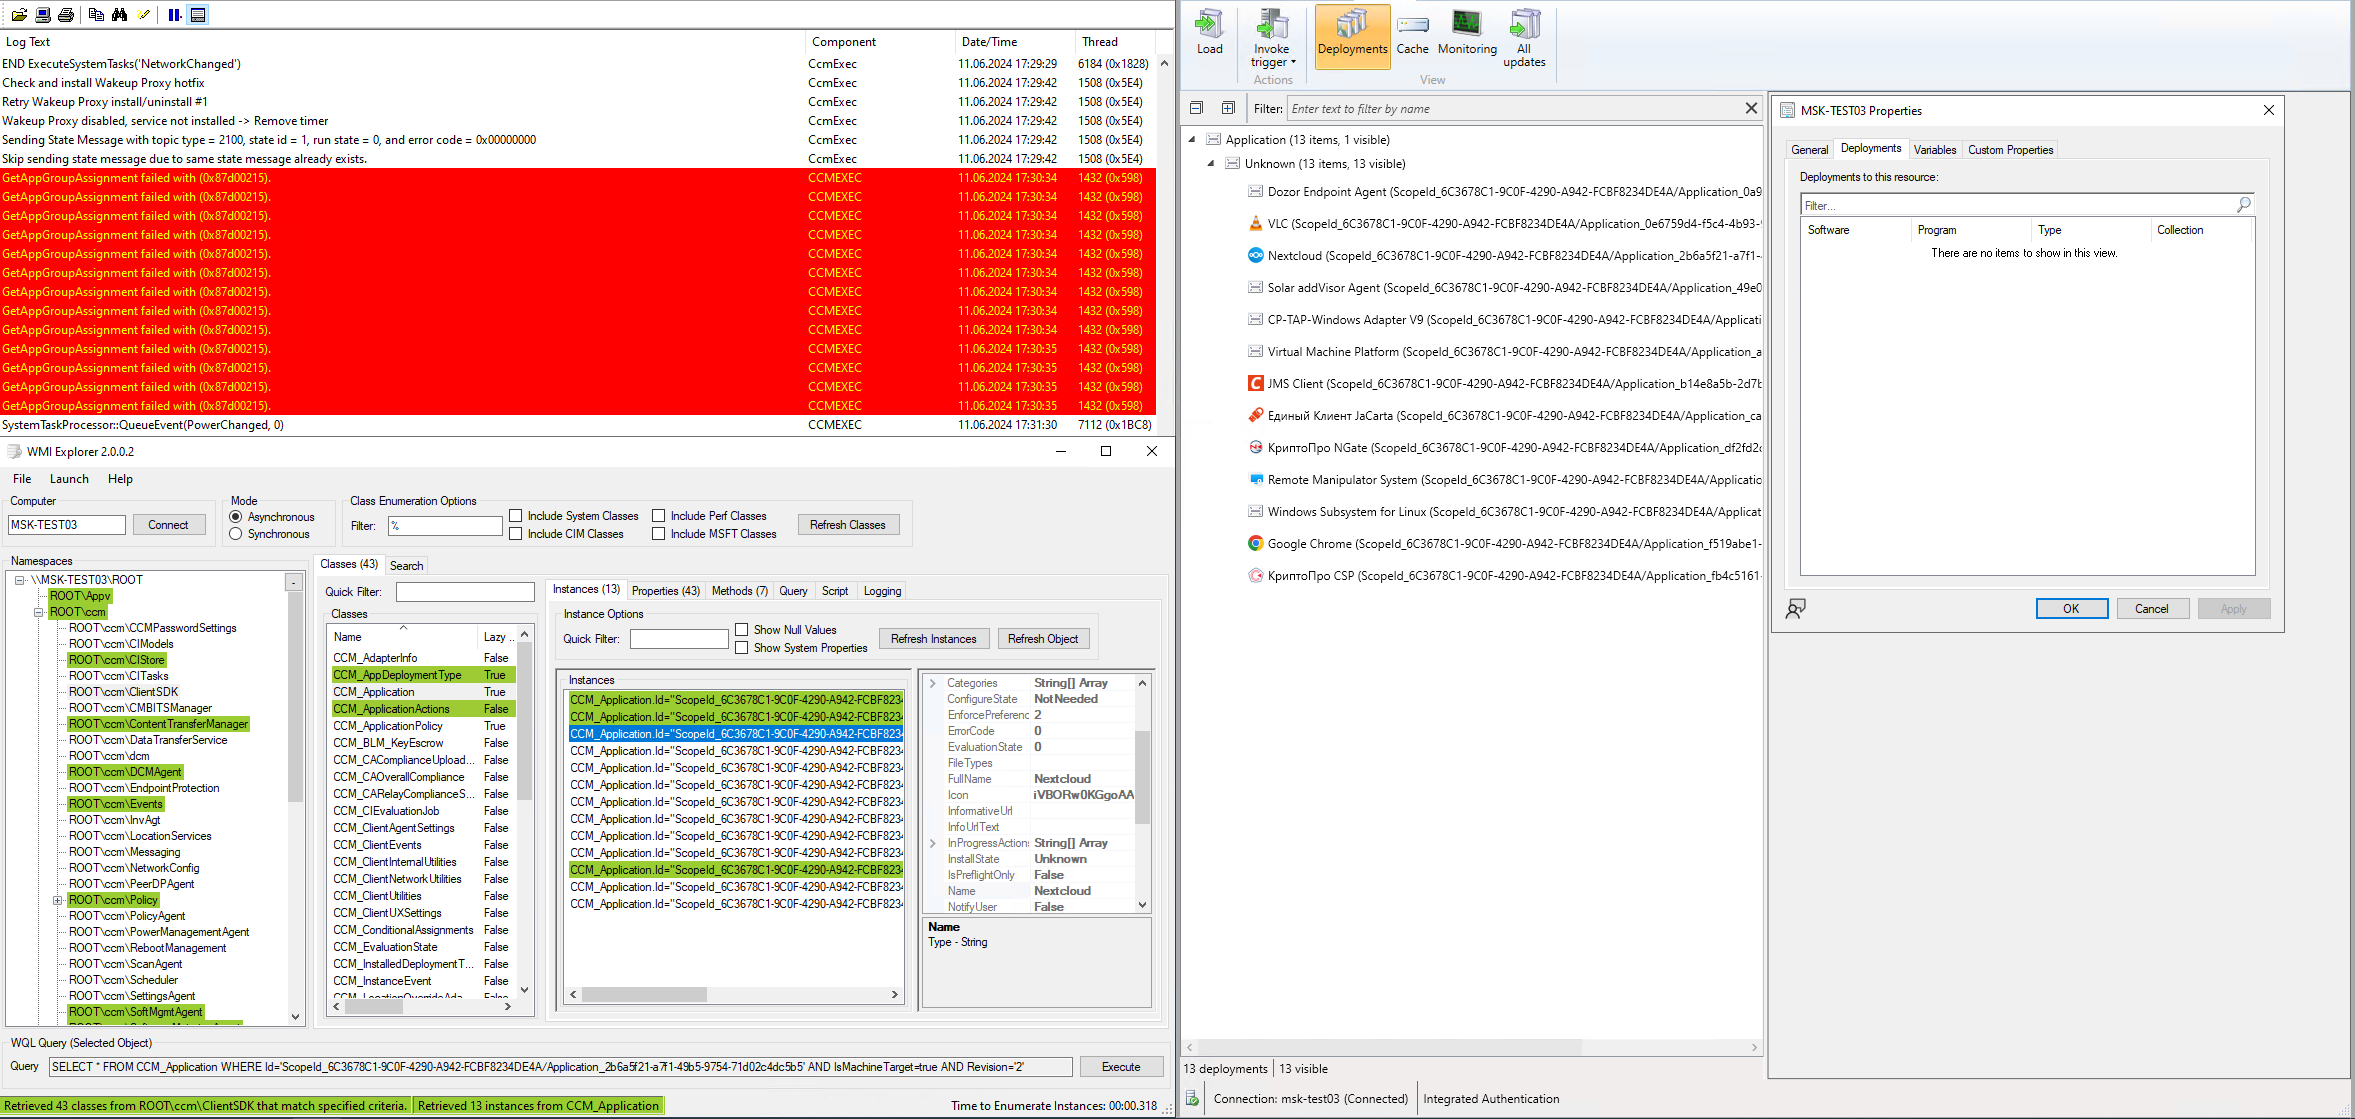
есть софт, но его нет на скрине, и это не проблема вообще
Aleksandr
Ну иди от обратного, посмотри что в SCCM ставит этот софт
Aleksandr
И SCCM ли это
Justmau5
Ну иди от обратного, посмотри что в SCCM ставит этот софт
поставил все что было положено по TS, но в списке есть софт, которого нет в TS
Maxim S.
поставил все что было положено по TS, но в списке есть софт, которого нет в TS
get app group assig?
Aleksandr
поставил все что было положено по TS, но в списке есть софт, которого нет в TS
Ну вот найди для начала, он вообще в SCCM есть, что его ставит, таска, пакет, апликуха и куда это что то назначено
Quantum Yupiter
Ошибка в ccmexec не релевантная
Quantum Yupiter
Она просто говорит о том, что групп приложений не натравлено на машину
Justmau5
Ну вот найди для начала, он вообще в SCCM есть, что его ставит, таска, пакет, апликуха и куда это что то назначено
Кого чего не понял ) весь софт ставится по коллекциям, которые основаны на ацл apply deny, жертва сейчас во всех группах deny, что бы не было никаких деплоев на нее от слова совсем, что видно на первоначальном скрине