 Maxim S.


но причем тут ссм?
 Aleksandr
Ну типа можно, но зачем...
Aleksandr
Проще заббикс настроить и напрямую поддержке уведомления слать, пользователю то нафиг эта инфа, просто прокладка между ПК и поддержкой
Aleksandr
Условно показывает 10 минут 90° на проце, письмо поддержке с именем ПК и спеками ПК
Maxim S.
Maxim S.
тоже бред очередной из него придумывать систему инвентаризации
Aleksandr
Ну да а у SCCMщика условно только SCCM и рук его знает только про SCCM)
Maxim S.
какая нахер инвентарка от заббикса?
 Anton
какая нахер инвентарка от заббикса?
Кстати знаю 3 компании где на основе заббикса по факту простенький типа МДМ сделали.
Maxim S.
Maxim S.
херня это все - тоже самое как из ссм управлять групповыми политиками
Maxim S.
у каждого продукта есть свое предназначение
Aleksandr
Серты, ярлыки, правка реестра, с настройкой GPO, вместо GPO, установка принтеров. Задачи дрочь, но помогает понять кастылинг SCCM, насколько в целом можно на нем извращаться. Я кстати это на собесах спрашиваю, если человек такой дрочью занимался, то уж все остальное точно делал
Aleksandr
Делать так конечно же не нужно))
Maxim S.
Серты, ярлыки, правка реестра, с настройкой GPO, вместо GPO, установка принтеров. Задачи дрочь, но помогает понять кастылинг SCCM, насколько в целом можно на нем извращаться. Я кстати это на собесах спрашиваю, если человек такой дрочью занимался, то уж все остальное точно делал
групповые политики в ад приоритетнее - все
 Roman
А почему вы не можете объяснить, что такое делать нельзя?
Anton
херня это все - тоже самое как из ссм управлять групповыми политиками
Политиками ты не во все хранилища можешь черты ставить;)
Aleksandr
групповые политики в ад приоритетнее - все
Ой ещё было весело, настройка энергосбережения, через костыли и PS, без GPO и стандартных средств SCCM
Anton
Так что это продуктовая схема)
Maxim S.
А почему вы не можете объяснить, что такое делать нельзя?
видимо не понимают что ГПО в приоритете
Aleksandr
А почему вы не можете объяснить, что такое делать нельзя?
Ну твой авторитет в разных компаниях разный, тогда он был заметно ниже чем сейчас
Roman
Так это у меня к вам вопрос. Почему вы такое разрешаете делать у себя в продукте?
Maxim S.
Так это у меня к вам вопрос. Почему вы такое разрешаете делать у себя в продукте?
видимо нет понимания
Maxim S.
либо херней какойто на работе занимаются
Aleksandr
Политиками ты не во все хранилища можешь черты ставить;)
Хм, вроде во все кидал, не помню проблем и в юзера и в тачку, в юзера единственное нужно кидать после логоная, но это в самой апликухе можно настроить
Anton
Хм, вроде во все кидал, не помню проблем и в юзера и в тачку, в юзера единственное нужно кидать после логоная, но это в самой апликухе можно настроить
Не, я именно про хранилища.
Через политики в рут, са можешь и проблем с этим нет.
А вот в доверенные издатели нет.
Anton
Но в точном названии хранилища могу ошибаться, давно делал и искал решение.
Aleksandr
Вообще давайте конкурс.
Кто каким самым большим извращенством занимался через SCCM?😁
 Товарищ
Anton
Как нет.
Посмотри куда серо можно ставить через ГПо и потом посмотри сколько всего хранилищ есть в сертах)
Aleksandr
Но в точном названии хранилища могу ошибаться, давно делал и искал решение.
Может ты просто в имени хранилища ошибся, там же оно в сокращённом виде указывается
Anton
Может ты просто в имени хранилища ошибся, там же оно в сокращённом виде указывается
Ну есесно, написал же что точное название не помню)
Товарищ
Я через gpo пихаю сертификат в доверенные издатели. Иначе приблуда patch connect plus managengine не сможет деплоить апдейты на сторонний софт.
Точнее сможет но при попытке установки будет еррор.
 Pavel pinky13
Все харе, спать идите. Пихают они всякое
Pavel pinky13
Завтра на завод с утра
Aleksandr
Товарищ
Ой ещё было весело, настройка энергосбережения, через костыли и PS, без GPO и стандартных средств SCCM
Я корпоративный шрифт деплоил. Скрипт при логоне не работал но если запустить руками отрабатывал и шрифт вставал. И батник пихал в пакет sccm ни хрена не отрабатывалось. Решил путём создания msi пакета и вот тогда всё развернулось на ура.
Pavel pinky13
@Panin выдай ему ro, пусть человек отдохнет
Товарищ
@Panin выдай ему ro, пусть человек отдохнет
Мне скучно в деревне) не всяко дом нон-стопом строить. Надо ж и отдыхать)
Aleksandr
Я корпоративный шрифт деплоил. Скрипт при логоне не работал но если запустить руками отрабатывал и шрифт вставал. И батник пихал в пакет sccm ни хрена не отрабатывалось. Решил путём создания msi пакета и вот тогда всё развернулось на ура.
Шрифты тоже деплоил, было дело)
Даже китайскую раскладку настраивал через SCCM. Ещё за разработ пересобирал софт, разворачивал их говно, искал все куски в реестре, писал скрипт, паковал в innosetup и деплоил, потому, что они не додумались сделать свои нормальные ключи тихой установки)
Товарищ
Шрифты тоже деплоил, было дело)
Даже китайскую раскладку настраивал через SCCM. Ещё за разработ пересобирал софт, разворачивал их говно, искал все куски в реестре, писал скрипт, паковал в innosetup и деплоил, потому, что они не додумались сделать свои нормальные ключи тихой установки)
Это норма) хотя нихрена не норма) заниматься всякой ересью)
Alexey D.
Dima
привет!
Dima
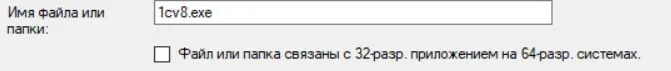 Dima
обьясните мне плиз что эта галочка означает?
Anton
 Kak2c
Доброе утро господа! Кто-то из вас использует в проде соти? Типа недомдм/недоссм для макоси
Dmitry
Доброе утро господа! Кто-то из вас использует в проде соти? Типа недомдм/недоссм для макоси
Проще джамф крякнутый использовать :)
Kak2c
Проще джамф крякнутый использовать :)
Вопрос не про то, что юзать. Всучили соти, хочу узнать о сострадальцах
Dmitry
Вопрос не про то, что юзать. Всучили соти, хочу узнать о сострадальцах
@elbrus56 явно что-то знает :)
Kak2c
Вообще в теории после применения профиля, дальнейшие шаги установки по автоматизировано реально на мак?
 🦠Nikolay
Kak2c
Да.
В общем есть некие вопросики, реально ли через эти мандуловины накатывать софт с нужными параметрами. К примеру кес с параметрами сервера
Aleksandr
В общем есть некие вопросики, реально ли через эти мандуловины накатывать софт с нужными параметрами. К примеру кес с параметрами сервера
А зачем катить KES через этот костыль, лучше настраивай сразу по уму через KSC. Вообще у KES всегда должна быть резервация в доставке, условно SCCM не на всех машинах может иметь агента, будут какие-нибудь 5% без него, это норма, или вот эта маковская штука, а раз там нет стороннего агента не будет и антивиря, а без антивиря и его фаервольных политик вообще много приколов может быть, по этому должен быть резервный вариант доставки, через KSC
Kak2c
А зачем катить KES через этот костыль, лучше настраивай сразу по уму через KSC. Вообще у KES всегда должна быть резервация в доставке, условно SCCM не на всех машинах может иметь агента, будут какие-нибудь 5% без него, это норма, или вот эта маковская штука, а раз там нет стороннего агента не будет и антивиря, а без антивиря и его фаервольных политик вообще много приколов может быть, по этому должен быть резервный вариант доставки, через KSC
1. Ксц не дадут
2. Сами они беспомощные(иб)
3. Большая часть не в офисе юзеров
Aleksandr
Ну ёпт
Aleksandr
Дави на то, что агент маковской штуки будет не на всех ПК, а значит и защита будет с дырой, делайте через KSC, дорогие безы
Aleksandr
Иначе не секурно и вообще это какая то лажа
Kak2c
Он туда прилетает принудительно так то, как это дерьмо законфигурить. Пойду в чатик макодрочеров видимо
Kak2c
Просто там еще кучу галок надо прощелкать, оно мне нах не надо. Хочу это автоматизировано как то закрыть
Valera
Всем привет)
Вот такой факт правда ?)
"По сути, hardware inventory — это WMI инвентаризация, а software inventory — файловая инвентаризация (сбор свойств файлов по заданной маске). Именно поэтому список установленного ПО ConfigMgr собирает через hardware inventory — эта информация находится в WMI классах (частично в дефолтовых, частично в ConfigMgr client WMI классах)."
https://habr.com/ru/companies/microsoft/articles/329792/
Roman
Правда
Valera
просто я обратил внимание, что на машине нет статуса хардваре инвентори, но типо консоль показывает софтваре инвентори.
Когда выполняю выгрузку, по факту ничего не показывает..
Valera
значит ли что поломался WMI..