Зачем его собирать?
Регулярно отчеты делать?
Скорее всего да
 Valera


 Ilia
Это обычно иб кипиш наводит: а мы установили такой апдейт?!
Cmpivot опроси qfe
Valera
Это обычно иб кипиш наводит: а мы установили такой апдейт?!
Cmpivot опроси qfe
Ды вот в одном месте древний ццм, нету там cmpivot(((((
Valera
Это обычно иб кипиш наводит: а мы установили такой апдейт?!
Cmpivot опроси qfe
Ну ИБ дело говорит)
Вот надо бы как собирать это дело.. Смотрю в сторону qfe
Ilia
Ну ИБ дело говорит)
Вот надо бы как собирать это дело.. Смотрю в сторону qfe
А если этот апдейт уже замене другим и установлен свежий? М? А инвентаризация покаааа пройдёт
Может просто норм процесс патч менеджмента сделать?
Valera
А если этот апдейт уже замене другим и установлен свежий? М? А инвентаризация покаааа пройдёт
Может просто норм процесс патч менеджмента сделать?
На чем лучше реализовать патчменеджмент ?
Ilia
Microsoft Endpoint Configuration Manager
Valera
Ды не, механизм патчменеджмента имеется.
Я чет затупил что апдейт может быть блин уже заменен другим…
Ilia
ADR-деплои на коллекции с разным available time и deadline-окна обслуживания.
На тему окон обслуживания выскажется @snowdeath
Quantum Yupiter
ADR-деплои на коллекции с разным available time и deadline-окна обслуживания.
На тему окон обслуживания выскажется @snowdeath
Так я кстати и не написал часть 4
Quantum Yupiter
Попиарюсь: https://scpferublog.wordpress.com/2019/01/25/configmgr-update-management-part-1/
Valera
Попиарюсь: https://scpferublog.wordpress.com/2019/01/25/configmgr-update-management-part-1/
Оу, отлично.
Обязательно прочту.
Dmitry
https://t.me/ConfigMgrEN
 Vasya
ADR-деплои на коллекции с разным available time и deadline-окна обслуживания.
На тему окон обслуживания выскажется @snowdeath
Не юзать их на рабочих станциях. Извечный гемор
Vasya
Так я кстати и не написал часть 4
и по мотивам твоей статьи скажу, что даже available надо делать небольшой отложенный тайм, что бы на DP успел контент доехать.
эх, не сохранил я запись в onenote по 4й части, а было бы полезно обсудить
Quantum Yupiter
и по мотивам твоей статьи скажу, что даже available надо делать небольшой отложенный тайм, что бы на DP успел контент доехать.
эх, не сохранил я запись в onenote по 4й части, а было бы полезно обсудить
Канеш надо. А то если клиенты будут просить контент до того, как он на DP доедет - будет ненужная задержка в распространении
 Анатолий
Канеш надо. А то если клиенты будут просить контент до того, как он на DP доедет - будет ненужная задержка в распространении
ага.... я изза этого получил траблу с офисным пакетом, которую теперь решить не могу((((
Vasya
ага.... я изза этого получил траблу с офисным пакетом, которую теперь решить не могу((((
поделись с нами, мы попробуем тебе помочь =)
Анатолий
поделись с нами, мы попробуем тебе помочь =)
да я как то уже писал))
запустил обновления 365 офиса, а на ДП обнова не долетела, т.к. стояла галка качать с инета, оно полезло туда, но прокси залочено, в итоге получил ошибку access denied
Quantum Yupiter
Ну что ж, не надо так делать)
Vasya
да я как то уже писал))
запустил обновления 365 офиса, а на ДП обнова не долетела, т.к. стояла галка качать с инета, оно полезло туда, но прокси залочено, в итоге получил ошибку access denied
и что теперь? они теперь не хотят с дп тянуть, если вдруг там появился контент?
Анатолий
и что теперь? они теперь не хотят с дп тянуть, если вдруг там появился контент?
они не хотят тянуть именно 365й
Анатолий
все остальное норм
Quantum Yupiter
и что теперь? они теперь не хотят с дп тянуть, если вдруг там появился контент?
Ну они неспешно, но должны хотеть
Quantum Yupiter
Если прям хочется поторопиться, то наверное проще деплой пересоздать
Анатолий
Ночи доброй))
столкнулся со следующей проблемой:
при развороте майских обновлений для о365, случайно поставил галку, качать из инета, в случае недоступности ДП.
Т.к. с ДП в тот момент была трабла, и обновы на нее не долетели, клиенты решили ломиться в инет. Но у нас все зарезано на проксе. в итоге получил ошибку 0x80070005 access is denied
закачал на дп, перестартанул установку на клиентах - тоже самое.
думаю, наверно закэшировались обновы\названия пакетов
скачал июньские обновы, сделал все как нужно, на ДП уже все хоршо
в cas.log определяет, что нужно качать с DP, но все равно валится с ошибкой. что нет доступа
другие обновы, типа edge или popup прекрасно устанавливаются
куда копать?
 Владимир
Не юзать их на рабочих станциях. Извечный гемор
Норм с ADR. Ты скриптами создаешь новые группы и деплоишь их?
Анатолий
я даже логи прикреплял0
Vasya
Норм с ADR. Ты скриптами создаешь новые группы и деплоишь их?
а как тут adr связан? окнам плевать, как там будет дедлайн стоять, если галку не ставить устанавливать вне окон
Владимир
а как тут adr связан? окнам плевать, как там будет дедлайн стоять, если галку не ставить устанавливать вне окон
Сорян, я контекст не понял, в одном предложении ты говоришь про ADR и про окна обслуживания. Видимо, ты имел ввиду не использовать окна обслуживания, а не ADR.
Анатолий
 Vasya
Сорян, я контекст не понял, в одном предложении ты говоришь про ADR и про окна обслуживания. Видимо, ты имел ввиду не использовать окна обслуживания, а не ADR.
да, не юзать окна на рабочих станциях, про ADR писал мой бывший коллега =)
я вот прям недавно опять столкнулся, что окна выставлены в ночь и выходные, например, а все ноут закрывают на ночь или выключают и все… досвидули.
Vasya
ничего не едет
Vasya
и еще где-то регламент есть: уходя, выключай рубильник
Vasya
это не шутка =)
Vasya
я в одном телекоме с программерами воевал, т.е. с их руководителем
 Anton
Можно ли уделенную ts восстановить?
Vasya
да. из бэкапа
Quantum Yupiter
да. из бэкапа
В целом да...
Хошь - напиши статью на русском как вытащить из бэкапа SQL удалённый TS не восстанавливая весь сервак
Anton
А есть на английском такие статьи?
Anton
Чет искал, не нашёл
Vasya
совсем просто - развернуть ссм из бэкапа и экспортнуть
Anton
Оно того не стоит )
Anton
Я думал, что может есть простой способ
Quantum Yupiter
Да я тож не видел.
Абсолютно ансаппортед, на ваш страх и риск:
1) Восстанавливаете бэкап БД на другой SQL Instance или на тот же под другим именем БД
2) Обеспечиваете доступ SMS Provider на этот инстанс/БД под машинной учёткой
3) Останавливаете службы ConfigMgr + Winmgmt
4) Переписываете в реестре настройки провайдера HKLM\Software\Microsoft\SMS\Providers на БД восстановленную из бэкапа
5) Запускаете провайдер/Winmgmt, подключаетесь консолью и экспортируете всё что надо
6) Быстро возвращаете всё обратно и запускаете службы
Vasya
Да я тож не видел.
Абсолютно ансаппортед, на ваш страх и риск:
1) Восстанавливаете бэкап БД на другой SQL Instance или на тот же под другим именем БД
2) Обеспечиваете доступ SMS Provider на этот инстанс/БД под машинной учёткой
3) Останавливаете службы ConfigMgr + Winmgmt
4) Переписываете в реестре настройки провайдера HKLM\Software\Microsoft\SMS\Providers на БД восстановленную из бэкапа
5) Запускаете провайдер/Winmgmt, подключаетесь консолью и экспортируете всё что надо
6) Быстро возвращаете всё обратно и запускаете службы
ну это прям совсем люто =))) проще восстановить в другой инстанс и экспортнуть
Quantum Yupiter
ну это прям совсем люто =))) проще восстановить в другой инстанс и экспортнуть
Зато быстро. При должной сноровке 20-30 минут
Anonymous
anybody looking for a job change inthne/o365?
 (ne)konohi
 (ne)konohi
Sergey
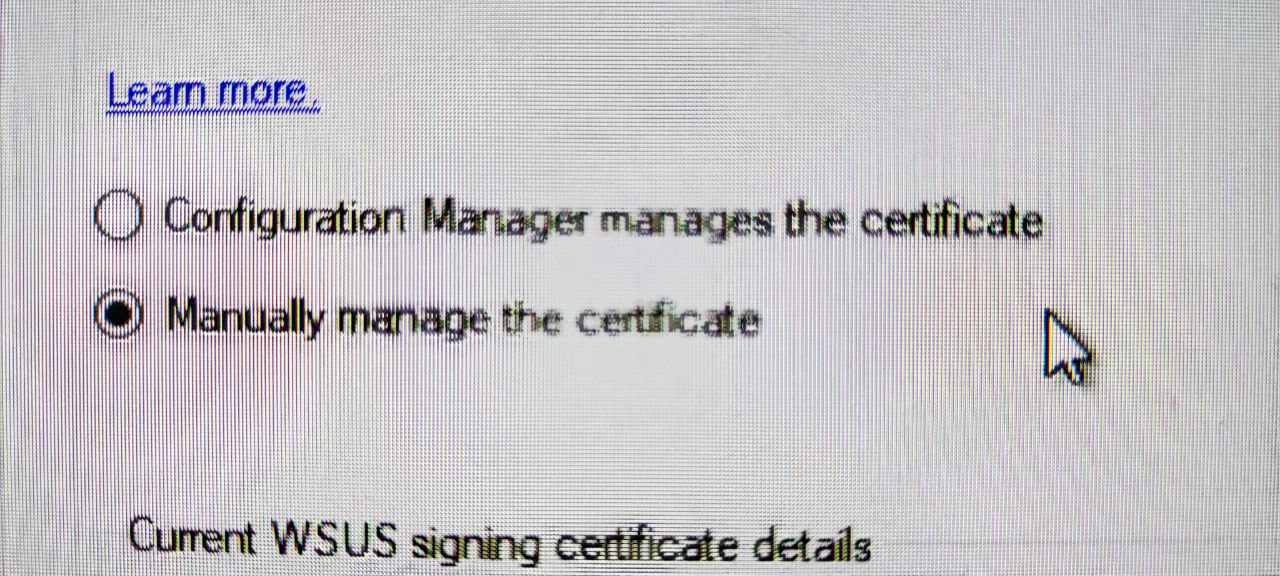
А почему нельзя? Я не уверен на 100%, но можно текущий сертификат добавить всем в доверенные издатели. А первый сертификат, клиент сам добавит.
Dmitry
(ne)konohi
А вы сами пакуете через SCUP или у вас фришный/коммерческий каталог?
Фришные каталоги адобесов
Dmitry
Фришные каталоги адобесов
А у самого каталога сертификат не менялся? А вообще, насколько я помню, MECM не ставит штамп времени на подпись msu файлов. Это означает, что когда сертификат истекает, эти msu должны становиться не валидными. Отсюда логически следует, что MECM как-то должен сам уметь их переподписывать их с новым сертикатом. Иначе бы с окончанием срока сертификата все 3rd party отваливались бы. Поэтому ваш кейс вызывает некоторые сомения. Я бы посоветовал посмотреть более подробно логи и проверить все настройки 3rd party. Ну и по идее, если ему подсунуть старый сертификат (отпечаток должен совпадать с тем, который был ранее), то хеши должны вернуться в старое состояние. И если у вас был PKI сертификат, то он должен быть добавлен на все эндпоинты в "доверенные издатели", например с помощью GPO.
Dmitry
Новый выпустили? По правильному шаблону?
(ne)konohi
Ребята новый сделали и получили кучу гемороя.
Я пришёл и начал форсить тему "поставьте галочку автоматическую")
Dmitry
Да там суть простая, кастомный серт 3вечеринка протух
ТАк с этого надо было начинать. Новый серт = новые подписи. Значит вам нужна инструкция по замене 3rd party сертификата.
Dmitry
Я не сталкивался с ситуацией, когда бы 3rd party серт истекал по сроку действия.
Dmitry
Ребята новый сделали и получили кучу гемороя.
Я пришёл и начал форсить тему "поставьте галочку автоматическую")
Вдруг в вашей компании запрещены самоподписанные сертификаты
Vasya
Да там суть простая, кастомный серт 3вечеринка протух
что там у тебя сломалось? серт через scup новый подкинь. какой еще геморрой? ваще никаких проблем.
и проверь, что серты самих каталогов не поменялись
Dmitry
что там у тебя сломалось? серт через scup новый подкинь. какой еще геморрой? ваще никаких проблем.
и проверь, что серты самих каталогов не поменялись
Он просто ленится зайти в скуп))
Всё норм, всё работает
(ne)konohi
Он просто ленится зайти в скуп))
Всё норм, всё работает
Я вообще ничего не делал, пришёл в чатик спросить чо поломается (((
Vasya
Я вообще ничего не делал, пришёл в чатик спросить чо поломается (((
ничего. меняй серт через scup, его только так можно прикрутить, если выпущен на PKI. можешь и автоматом сделать, но это как бы не очень секурно, все дела. я поэтому прикручивал православный
Quantum Yupiter
Reminder: Removal of temporary mitigation in Windows updates requires compliant printing and scanning devices
Firmware on smartcard-authenticating printers and scanners must be compatible with section 3.2.1 of RFC 4556 in order to successfully authenticate with Active Directory domain controllers before installing the August 2022 security update.
Windows Updates released on July 13, 2021 introduced protections for CVE-2021-33764 which required all devices with a key exchange during the PKINIT Kerberos authentication, including smartcard authenticating printers, to either support:
• Diffie-Hellman or,
• advertise support for the des-ede3-cbc ("triple DES) e-type during the Kerberos AS request.
Windows updates released between July 27, 2021, and July 26, 2022 supported temporary mitigation that allowed non-RFC compliant devices to authenticate with Active Directory. As of August 9, 2022, or later, Windows update removes all temporary mitigation released to Windows Server 2019, Windows Server 2016, Windows Server 2012 R2, Windows Server 2012, Windows Server 2008 R2 SP1, and Windows Server 2008 SP2.
See the complete guidance in KB5005408.
Quantum Yupiter
Вжух!
Dmitry
Анатолий
 Dmitry
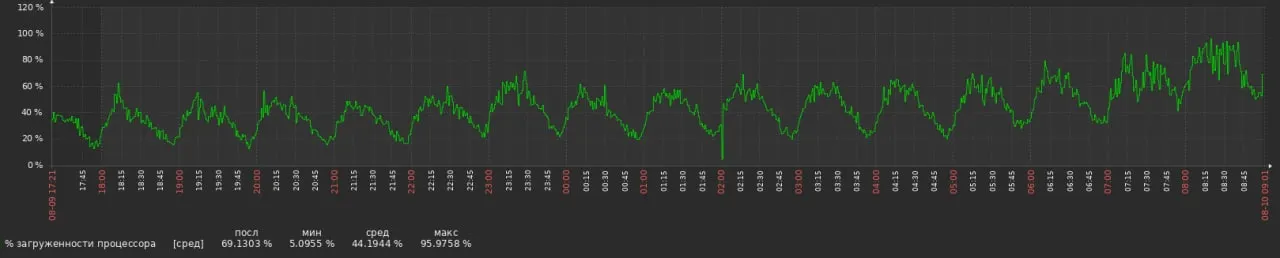
траблшутинг уровень бог: причина высокой утилизации ЦПУ по рандомному графику