 Pavel pinky13


Девочки, не ссорьтесь
 Dmitry
- поделиться скриптом
- объяснить логику
Эх))
Не совсем понятно, что объяснять? Как из AD в SQL перелить? А что не понятно? Берёшь модули ActiveDirectory и DBATools и делаешь. Примитив можно вообще в 1 строку реализовать. Ну, а дальше местные тонкости.
Dmitry
Alexander
Какие вы сегодня серьезные
Dmitry
Бабий бунт
 🦠Nikolay
 Max
Добрый подскажите,
есть контроллер домена на 2008 р2 + на нём же роль центра сертификации, хочу мигрировать на более свежие версии 2019, в какой очередности действовать?
1. сначала мигрировать центр сертификации потом контроллер домена (роли FSMO и удалить роль КД)
2. Сначала мигрировать роль контроллера домена (роли FSMO и удалить роль КД) а потом смигрировать центр сертификации?
 Владимир
Добрый подскажите,
есть контроллер домена на 2008 р2 + на нём же роль центра сертификации, хочу мигрировать на более свежие версии 2019, в какой очередности действовать?
1. сначала мигрировать центр сертификации потом контроллер домена (роли FSMO и удалить роль КД)
2. Сначала мигрировать роль контроллера домена (роли FSMO и удалить роль КД) а потом смигрировать центр сертификации?
Вообще нет разницы в какой последовательности это делать.
Владимир
Ну и у SCCM нет роли контроллера домена
Max
Ну и у SCCM нет роли контроллера домена
извиняюсь может не в профильный чат написал подскажите профильный по данной тематике?
Владимир
извиняюсь может не в профильный чат написал подскажите профильный по данной тематике?
Да хрен с ним. Я выше дал ответ. Разницы нет в какой последовательности вы будете проводить эти работы.
Max
Владимир
Если у вас на этом DC есть FSMO роли, то просто передайте их другому DC.
Владимир
Если нет, то просто понизьте роль до рядового сервера.
Max
Если у вас на этом DC есть FSMO роли, то просто передайте их другому DC.
я планировал пока так:
1. с 2008 р2 передать FSMO Роли на 2019
2. понизить до рядового 2008 р2
и пока на сервере 2008 р2 оставить роль CA + DNS, а через пару дней заняться миграцией CA и уже выключить сервер роль СА сможет существовать без роли АД?
Владимир
Владимир
я планировал пока так:
1. с 2008 р2 передать FSMO Роли на 2019
2. понизить до рядового 2008 р2
и пока на сервере 2008 р2 оставить роль CA + DNS, а через пару дней заняться миграцией CA и уже выключить сервер роль СА сможет существовать без роли АД?
Только о чëм вы говорите? Совсем без домена или без локальной роли DC?
Max
В Enterprise режиме нет
вообщем роли я перевёл, а роль кд не дал убрать говорит убирать сначала серт.
Max
Только о чëм вы говорите? Совсем без домена или без локальной роли DC?
без локальной роли DC
Владимир
Роль Enterprise PKI может существовать отдельно без установленной роли DC.
Владимир
Certification Authority
Владимир
Только сделайте всë правильно, почитайте статьи Вадимса Поданса.
Владимир
https://www.sysadmins.lv
Quantum Yupiter
Wrong chat
 Никита
Там где-то ittalk воскресили
Dmitry
несколько сообщений выше
 Анатолий
Ночи доброй))
столкнулся со следующей проблемой:
при развороте майских обновлений для о365, случайно поставил галку, качать из инета, в случае недоступности ДП.
Т.к. с ДП в тот момент была трабла, и обновы на нее не долетели, клиенты решили ломиться в инет. Но у нас все зарезано на проксе. в итоге получил ошибку 0x80070005 access is denied
закачал на дп, перестартанул установку на клиентах - тоже самое.
думаю, наверно закэшировались обновы\названия пакетов
скачал июньские обновы, сделал все как нужно, на ДП уже все хоршо
в cas.log определяет, что нужно качать с DP, но все равно валится с ошибкой. что нет доступа
другие обновы, типа edge или popup прекрасно устанавливаются
куда копать?
Анатолий
Анатолий
Анатолий
up))
Анатолий
вот даже логи приложил правильно, а чатик как то сдох(
Анатолий
все на астралинукс переучиваются?
 Alex
лето же ж
 Sergey
а галку - брать контент с WU убрал в развертывании SUG?
Анатолий
а галку - брать контент с WU убрал в развертывании SUG?
да, сначало на старом и сделал re-evulate, не помогло, создал новый SUG с другими обновами, уже брать только с дп в рамках баундари, и все((
Анатолий
местами пишут, что помогает рестарt click-to-run, но как она связана с ццм вообще не понимаю, ну и не помогает))
Sergey
а там обновления офиса?
Анатолий
а там обновления офиса?
а если удалить скаченные апдейты? я тут подумал, может удалить их все, заново перезакачать
Sergey
я так чёт не могу сходу сообразить
Анатолий
я так чёт не могу сходу сообразить
ну короче удалил, делаю новый deployment packages, далее новый sug
поглядим как взлетит
Анатолий
не взлетело, такое ощущение, что где то в системе остается кэш
Анатолий
переустановка агента также не спасает
Sergey
Кому-нибудь еще прилетало уведомление? https://docs.microsoft.com/en-gb/DeployOffice/other/devices-updating-monthly-enterprise-channel#how-to-opt-out-of-changing-devices-to-monthly-enterprise-channel
Sergey
Отрубает начисто все управление обновлениями O365, и SCCM и GPO
Quantum Yupiter
Тут кстати всё, 2012 вышел из поддержки
Quantum Yupiter
А вместе с ним и агент для линухов
Sergey
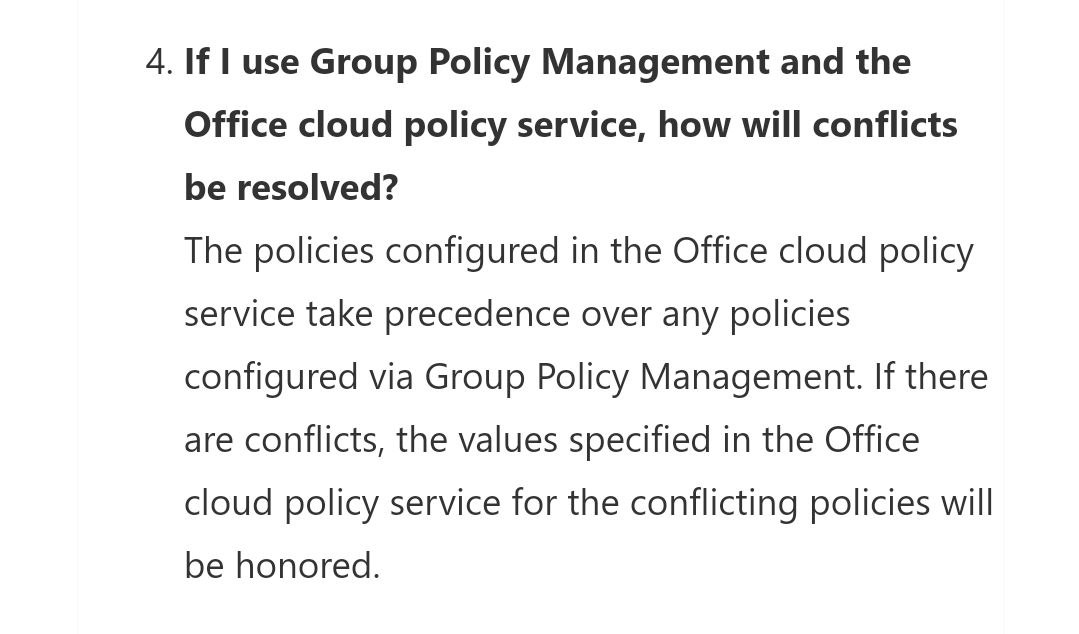
Очень хитрым способом. Но если у вас не было уведомления в тенанте, то этих настроек не должно быть. https://techcommunity.microsoft.com/t5/office-365-blog/the-new-cloud-based-policy-management-service-for-office-365/ba-p/480676
Sergey
 Sergey
А там параметр ignoregpo 1 и officemgmtcom 0
Анатолий
настройки древние, так что...все гуд, тем более мы и так на месячном обновлении
Олег
Добрый день. Подскажите существует ли какой-нибудь плагин для sccm который позволяем управлять групповыми политиками
 Сергей
Добрый день. Подскажите существует ли какой-нибудь плагин для sccm который позволяем управлять групповыми политиками
Добрый! Обычно это не требуется, можете подробнее описать задачу? Недоуменная машина?
Сергей
Раз ответа нет, а мне бежать надо-утилита Lgpo.exe от майков, позволяет инкрементально локальную политику наращивать. Если нужно что-то специфическое, типа сначала анализ-и в зависимости от анализа применение-powershell, только нужны как минимум «средние» навыки с xml работать. Если есть отдел разработки и задача обоснованна нужна руководству-зарезервируйте рабочее время разраба, который знает XPath
Олег
Сугубо вопрос на интерес. Отойти от концепции распространения политик AD. На распространение политик через модуль SCCM
Сергей
Сугубо вопрос на интерес. Отойти от концепции распространения политик AD. На распространение политик через модуль SCCM
Это в корне неправильно, я даже не знаю, как вам это правильно описать) SCCM работает примерно на 97% рабочих мест (мы счас говорим о компаниях с несколькими десятками тысяч машин), ад работает всегда
Сергей
Если не работает ад-значит юзак обратиться и все починяет суппорт, если не работает SCCM-юзак обратиться очень не скоро, а это значит-нарушение комлаенса
Quantum Yupiter
Один мой коллега написал конвертер групповой политики в CI baseline. Настроек 80 мы контролировали.
Только вот в шаблоне GPO настроек сотни.
Сергей
Один мой коллега написал конвертер групповой политики в CI baseline. Настроек 80 мы контролировали.
Только вот в шаблоне GPO настроек сотни.
Я немного не про это, gpo надежнее, прям сильно надежнее. Хотя бы по среднему времени понимания пользователя, что что-то не так
Анатолий
Сергей
Один мой коллега написал конвертер групповой политики в CI baseline. Настроек 80 мы контролировали.
Только вот в шаблоне GPO настроек сотни.
Конечно. А ну и ещё, есть гпо, не ограничивающееся правкой реестра, например, folder redirection, да и много там extension
Сергей
Я про что говорю-попробовать можно, но не выбирать в качестве вектора развития для Энтерпрайз
Quantum Yupiter
Я немного не про это, gpo надежнее, прям сильно надежнее. Хотя бы по среднему времени понимания пользователя, что что-то не так
Оно проще устроено, меньше точек отказа. Но вот контроля ща применением нет.
 Roman
Это в корне неправильно, я даже не знаю, как вам это правильно описать) SCCM работает примерно на 97% рабочих мест (мы счас говорим о компаниях с несколькими десятками тысяч машин), ад работает всегда
Ну-ну))) сделай сбор данных с рабочих станций. Что там точно примерилась политика) меня результат заставил сомневаться
Анатолий
Раз ответа нет, а мне бежать надо-утилита Lgpo.exe от майков, позволяет инкрементально локальную политику наращивать. Если нужно что-то специфическое, типа сначала анализ-и в зависимости от анализа применение-powershell, только нужны как минимум «средние» навыки с xml работать. Если есть отдел разработки и задача обоснованна нужна руководству-зарезервируйте рабочее время разраба, который знает XPath
у нас куча недоменных тачек есть, хз как ими рулят, но вроде про LGPO никто не в курсе
условно, можно ли реализовать такую штуку, что засунуть lgpo в образ, и чтоб он брал политики из файла в какой то папке на пк. А дальше, просто обновляем файл по мере необходимости, тем же ццм
Сергей
Ну-ну))) сделай сбор данных с рабочих станций. Что там точно примерилась политика) меня результат заставил сомневаться
Если есть, что сказать, так скажи? Или что?
Roman
Если есть, что сказать, так скажи? Или что?
Сори, я за рулём. Кратко - ошибки бывают и там и там. Только SCCM тебе даст обратную связь, а GPO - нет
Сергей
у нас куча недоменных тачек есть, хз как ими рулят, но вроде про LGPO никто не в курсе
условно, можно ли реализовать такую штуку, что засунуть lgpo в образ, и чтоб он брал политики из файла в какой то папке на пк. А дальше, просто обновляем файл по мере необходимости, тем же ццм
Так и делается, когда речь про недоменные машины
Roman
Вечером напишу подробнее
Roman
Это как раз про комплаенс
Сергей
Сори, я за рулём. Кратко - ошибки бывают и там и там. Только SCCM тебе даст обратную связь, а GPO - нет
Принято, да, я понял, обратная связь-я привёл свою статистику-около 3% клиентов SCCM не работают
Никита
Вообще пользователь с не рабочим SCCM, пробежит через пару обновлений