запили ci\cb
Сиай центробанк?
 Обсессивно беспечное начало основополагающих раздумий


 Vasya
@VladimirZelenov
 Dmitry
Теперь вас двое :)
 Владимир
Да нормально всё, хоть китайская. Если долго работаешь с продуктом, то вообще насрать какой там язык
Vasya
В полку прибыло?
я всегда вспоминаю твою фразу, что ты начал делать раньше... консоль русская или...
Владимир
Самое заебись было - это консоль TMG на казахском.
Vasya
я как-то французскую винду настраивал. ну там да, тупо по памяти
 Ivan
Откройте кейс и убедитесь, что последняя версия antimalware platform установлена
Обновление движка Defender сразу решило все проблемы. Остается вопрос, почему он не везде обновлялся, но это уже другая история. Еще раз спасибо!
Ivan
Еще вопрос, у кого-то было такое, что запускаемые из sccm скрипты работали, но не возвращали ответы? Раньше все было в порядке, но теперь приходится ответы скриптов в файлы выводить, это не совсем удобно.
Ivan
Установил консоль на рабочий комп - та же история.
Sergey
а есть какая настройка политики агентов по очистке ccmcache ?
а то чет много уже занимается у народа
Можно на софте поставить, удалить из кэша после установки
 Maxim S.
copy "\\sccm\Shares\1с\nethasp.ini" /A "%ProgramFiles%\1cv8\8.3.18.1563\bin\nethasp.ini" зачем полный путь до шары, он же из ссм кэша это сразу может скопировать, если это есть в дистрибутиве? Правильно будет copy "nethasp.ini" /A "%ProgramFiles%\1cv8\8.3.18.1563\bin\nethasp.ini"
 Pavel pinky13
Может не хочет запускать из кэша
Quantum Yupiter
Maxim S.
Да ну, а если путь сменится, потом все дистрибутивы переделывать? Ну хотя бы dfs тогда…
Anton
Кстати, тупой вопрос.
Юзердискавери настроен на конкретную оу, всего там пользователей ~500
Но, в коллекции олл юзерс - 2500 пользователей даже те которые которых нет в оу юзердисковери.
Это говорит о том что ранее дискавери был на весь сайт?
Хм, посмотрел часть учеток, dn в sccm не совпадает с их реальным расположением.
Автоматического метода очистки как понимаю для юзеров нет?
Как понимаю надо ваять скриптец для очистки от мусора.
Dima
привет! если я прекратил использование приложения и убрал его со всех точек (но не удалил), место в контент либрали тоже освободится?
Maxim S.
Dima
да, нет не на одной дп
Dima
спасибо:)
 Товарищ
бодаюсь с 1синой этой.
вопросик.
нарисовал скрипт в ps. запуск выставил чтобы не блокировались ps скрипты.
msiexec /i "1CEnterprise 8 (x86-64).msi" /qn TRANSFORMS=adminstallrelogon.mst;1049.mst DESIGNERALLCLIENTS=0 THICKCLIENT=0 THINCLIENTFILE=0 THINCLIENT=1 WEBSERVEREXT=0 SERVER=0 CONFREPOSSERVER=0 CONVERTER77=0 SERVERCLIENT=0 LANGUAGES=RU
New-Item "%userprofile%\Application Data\1C\1CEStart" -ItemType Directory -Force
Copy-Item "nethasp.ini" -Destination "C:\Program Files\1cv8\8.3.18.1563\bin\nethasp.ini" -Force
Copy-Item "nethasp.ini" -Destination "C:\Program Files\1cv8\conf\nethasp.ini" -Force
в методах обнаружения msi пакет. вроде бы все хорошо. по логам скрипт запускается ошибок нет.
а на выходе при деплое ошибка 0x87D00324(-2016410844)
Performing detection of app deployment type 1C:Enterprise 8 (x86-64)(ScopeId_DFB45D21-7C5B-413C-BAD0-4902D5AB7566/DeploymentType_6d97c809-9b4a-4f9f-bb20-80d059cc967e, revision 34) for user. AppEnforce 01.10.2021 9:31:04 7900 (0x1EDC)
+++ Application not discovered. [AppDT Id: ScopeId_DFB45D21-7C5B-413C-BAD0-4902D5AB7566/DeploymentType_6d97c809-9b4a-4f9f-bb20-80d059cc967e, Revision: 34] AppEnforce 01.10.2021 9:31:04 7900 (0x1EDC)
App enforcement environment:
Context: User
Command line: powershell -Executionpolicy bypass -File .\1c.ps1
Allow user interaction: Yes
UI mode: 0
User token: not null
Session Id: 1
Content path: C:\WINDOWS\ccmcache\y
Working directory: AppEnforce 01.10.2021 9:31:04 7900 (0x1EDC)
Prepared working directory: C:\WINDOWS\ccmcache\y AppEnforce 01.10.2021 9:31:04 7900 (0x1EDC)
Found executable file powershell with complete path C:\WINDOWS\System32\WindowsPowerShell\v1.0\powershell.exe AppEnforce 01.10.2021 9:31:04 7900 (0x1EDC)
Prepared command line: "C:\WINDOWS\System32\WindowsPowerShell\v1.0\powershell.exe" -Executionpolicy bypass -File .\1c.ps1 AppEnforce 01.10.2021 9:31:04 7900 (0x1EDC)
Executing Command line: "C:\WINDOWS\System32\WindowsPowerShell\v1.0\powershell.exe" -Executionpolicy bypass -File .\1c.ps1 with user context AppEnforce 01.10.2021 9:31:04 7900 (0x1EDC)
Working directory C:\WINDOWS\ccmcache\y AppEnforce 01.10.2021 9:31:04 7900 (0x1EDC)
Post install behavior is BasedOnExitCode AppEnforce 01.10.2021 9:31:04 7900 (0x1EDC)
Waiting for process 12020 to finish. Timeout = 120 minutes. AppEnforce 01.10.2021 9:31:04 7900 (0x1EDC)
Process 12020 terminated with exitcode: 0 AppEnforce 01.10.2021 9:31:04 7900 (0x1EDC)
Looking for exit code 0 in exit codes table... AppEnforce 01.10.2021 9:31:04 7900 (0x1EDC)
Matched exit code 0 to a Success entry in exit codes table. AppEnforce 01.10.2021 9:31:04 7900 (0x1EDC)
Performing detection of app deployment type 1C:Enterprise 8 (x86-64)(ScopeId_DFB45D21-7C5B-413C-BAD0-4902D5AB7566/DeploymentType_6d97c809-9b4a-4f9f-bb20-80d059cc967e, revision 34) for user. AppEnforce 01.10.2021 9:31:04 7900 (0x1EDC)
+++ Application not discovered. [AppDT Id: ScopeId_DFB45D21-7C5B-413C-BAD0-4902D5AB7566/DeploymentType_6d97c809-9b4a-4f9f-bb20-80d059cc967e, Revision: 34] AppEnforce 01.10.2021 9:31:04 7900 (0x1EDC)
++++++ App enforcement completed (0 seconds) for App DT "1C:Enterprise 8 (x86-64)" [ScopeId_DFB45D21-7C5B-413C-BAD0-4902D5AB7566/DeploymentType_6d97c809-9b4a-4f9f-bb20-80d059cc967e], Revision: 34, User SID: S-1-5-21-796845957-1547161642-682003330-8961] ++++++ AppEnforce 01.10.2021 9:31:04 7900 (0x1EDC)
Что опять то не так?
Dmitry
Revision: 34 :)
Dmitry
Долго же ты бьёшься с простой задачкой :)
Товарищ
это досуг
так то другие задачи есть)
 Serpenev
Товарищ
а тьфу ревизии версий
Товарищ
вопрос что не так в методе обнаружения. если просто брать msi пакет в деплое. то деплой проходит. если брать ps то ошибка.
Dmitry
https://www.danielengberg.com/detect-text-file-content-using-powershell-detection-method-sccm/
Dmitry
Ну и если это Шелл, то все таки лучше использовать start-process. Аргументы к msiexec просто набросаны я даже не уверен, что это будет работать без кавычек
 System Center Bot
Configuration Manager news:
Cloud PC Health Performance Monitoring Using Endpoint Analytics using Intune https://www.anoopcnair.com/cloud-pc-health-performance-monitoring-endpoint/
Pavel pinky13
К черту пош, пользуй бат и цмд
Dmitry
сегодня решил с пошем не смочь
Dmitry
ждем понедельника 🙂
Pavel pinky13
Pavel pinky13
Бротан, я не такой токсичный как дмитрий. Покаж батник
Pavel pinky13
Для дебага пользуй psexec -i -s cmd
Pavel pinky13
Метод обнаружения сделай по реестру\файлу и не мучайся
 Aleksandr
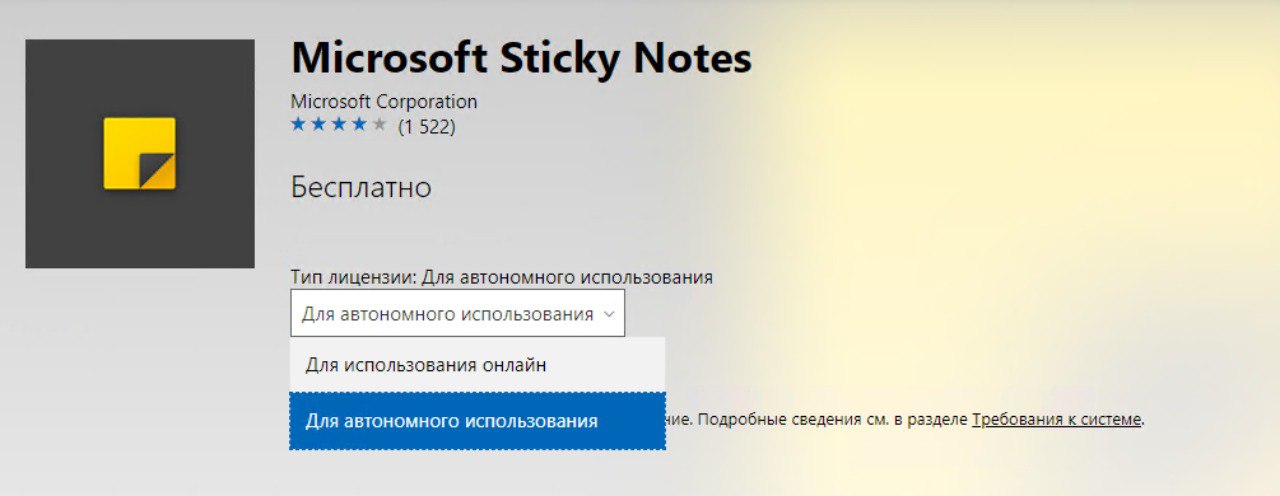
Кто подскажет, где можно взять APPX приложение Sticky Notes. насколько я понимаю распространяется оно только через MS Store, значит как то можно скачать и отдельно APPX, для централизованной установки.
 Denis
Парни, подкиньте пару мыслей.
Если есть приложение, которое часто обновляется. То как лучше его обслуживать?
Делать каждый раз новое приложение? Обновлять deployment type или создавать новый deployment type?
Цель меньше ковырять или править Task Sequence.
Dmitry
запилить скрипт и запускать каждый раз и все)
файл приложения подменят в папке)
 Black_Label
Если цель именно для TS, то проще сделать Package и просто подменять файл инсталятора
Denis
Такой вариант я представлял.
А что касается deployment type. Как с ним лучше поступать? Править имеющий и делать update content или рядом делать новый , а старый удалять?
Dmitry
без разницы
Denis
Хорошо
Dmitry
Ждём ссылку на вакансию 😀
 (ne)konohi
 Александр
Кто подскажет, где можно взять APPX приложение Sticky Notes. насколько я понимаю распространяется оно только через MS Store, значит как то можно скачать и отдельно APPX, для централизованной установки.
 Александр
Кстати, а кто-нибудь боролся/борется с проблемой, когда после переустановки ОС (не через OSD), нужно вручную пинать установку клиента SCCM? Может как-то можно настроить чтоб сам пинался? (без удаления из sccm неактивных по таску)
 Максим
По поводу отчетов есть вопрос. Есть такой вот пункт в мониторинге -Отчеты Power bi
он только для загрузки отчетов на сервер? или там должны отражаться загруженные на сервер отчеты?
просто я подгрузил отчет взятый с гитхаба и на вебе он есть а в консоли его нет.
причем все руководства инета заканчиваются как настроить сервер pbi и все.
Anton
Кто подскажет, где можно взять APPX приложение Sticky Notes. насколько я понимаю распространяется оно только через MS Store, значит как то можно скачать и отдельно APPX, для централизованной установки.
Качай с влсц исо с приложениями. И ставь его ручками или через пош.
Vasya
Качай с влсц исо с приложениями. И ставь его ручками или через пош.
FOD, оно вроде как там есть
Vasya
а в чем суть? LTSC? в SAC же есть Sticky Notes
Quantum Yupiter
Грохнули гордо мб )
Andrey
Кто подскажет, где можно взять APPX приложение Sticky Notes. насколько я понимаю распространяется оно только через MS Store, значит как то можно скачать и отдельно APPX, для централизованной установки.
Официально только стор или из iso с VL портала. Другие варианты не официальные. Например выловить варешарком или типа того ссылку на скачивание или сторонними ресурсами которые это сделают за тебя. Ссылки быстро протухают.
Sergey
Тогда все новые компы будут с одинаковыми id/guid в бд
http://henkhoogendoorn.blogspot.com/2013/07/prepare-configmgr-client-for-sysprep-or.html Ну и где-то на Docs была статья вроде
Vasya
Кстати, а кто-нибудь боролся/борется с проблемой, когда после переустановки ОС (не через OSD), нужно вручную пинать установку клиента SCCM? Может как-то можно настроить чтоб сам пинался? (без удаления из sccm неактивных по таску)
clear install flag, если то же имя и из ccm не удаляете. но это вопрос времени будет
Vasya
Тогда все новые компы будут с одинаковыми id/guid в бд
есть статья, как для vdi это делается. но мне это кажется все равно плохой затеей
Александр
Спасибо, буду пробовать
Vasya
как всегда говорит @quantum_yupiter SCCM - не риал тайм =)
 Vladislav
Кстати, открывали Тикет в мс, на тему кривых данных в репорте обнов и фич Интюновском. Ответ, нехер пользоваться фичами в статусе превью… был обескуражен
Alexander
Alexander
у меня еще было когда меняли доки на ходу из-за моего тикета
Alexander
типа "а вот же, написано что все не так"