 Pavel pinky13


То есть просто обновить бутовые винпе?
Pavel pinky13
что то не так все радужно.
Pavel pinky13
я так понимаю в winpe надо совать не dp cert
 Evgeny Kruglov
Вот читаю я такие сообщения от тебя, а потом смотрю на твою авку
Aleksey
А потом оказывается что обновить надо домашние компы юзеров😂
Pavel pinky13
подскажите, как впихнуть серт для винпе?
Sergey
подскажите, как впихнуть серт для винпе?
Вы же на https переходите? Вот тут все подробно рассказано https://youtu.be/nChKKM9APAQ
 (ne)konohi
подскажите, как впихнуть серт для винпе?
Зощем ? Он же сам подхватывает всё при правильной настройке.
Pavel pinky13
А текста нет? Prajwaidesal там
Pavel pinky13
Зощем ? Он же сам подхватывает всё при правильной настройке.
Значит у меня неправильная настройка
Pavel pinky13
Зощем ? Он же сам подхватывает всё при правильной настройке.
Wim при обновлении на дп получает серт?
Pavel pinky13
(ne)konohi
Wim при обновлении на дп получает серт?
Когда я, а я тот ещё глупец, настраивал этот https, я не верил Короткову, когда он писал что надо просто подложить правильный серт в свойствах dp и правильные ca в другие места шоб всё завелось. На деле, реально, подкладываешь DP сертификат->update dp->профит.
Но всегда есть но, я хз что там за инфра и это ж как вилами по воде, понимаеш)
Pavel pinky13
Лог осд говорит что нет ссл. И образ установки получить не может. Хотя подитики получает. Какая то странность
Sergey
Там же вроде на всех дп один серт и он зашит в образ, для авторизации
(ne)konohi
А где коротков писал?
Да в чатике вроде, когда я жаловался при переводе своей инфры в https
Pavel pinky13
Там же вроде на всех дп один серт и он зашит в образ, для авторизации
Ого. А я в каждую дп серты генерил
Pavel pinky13
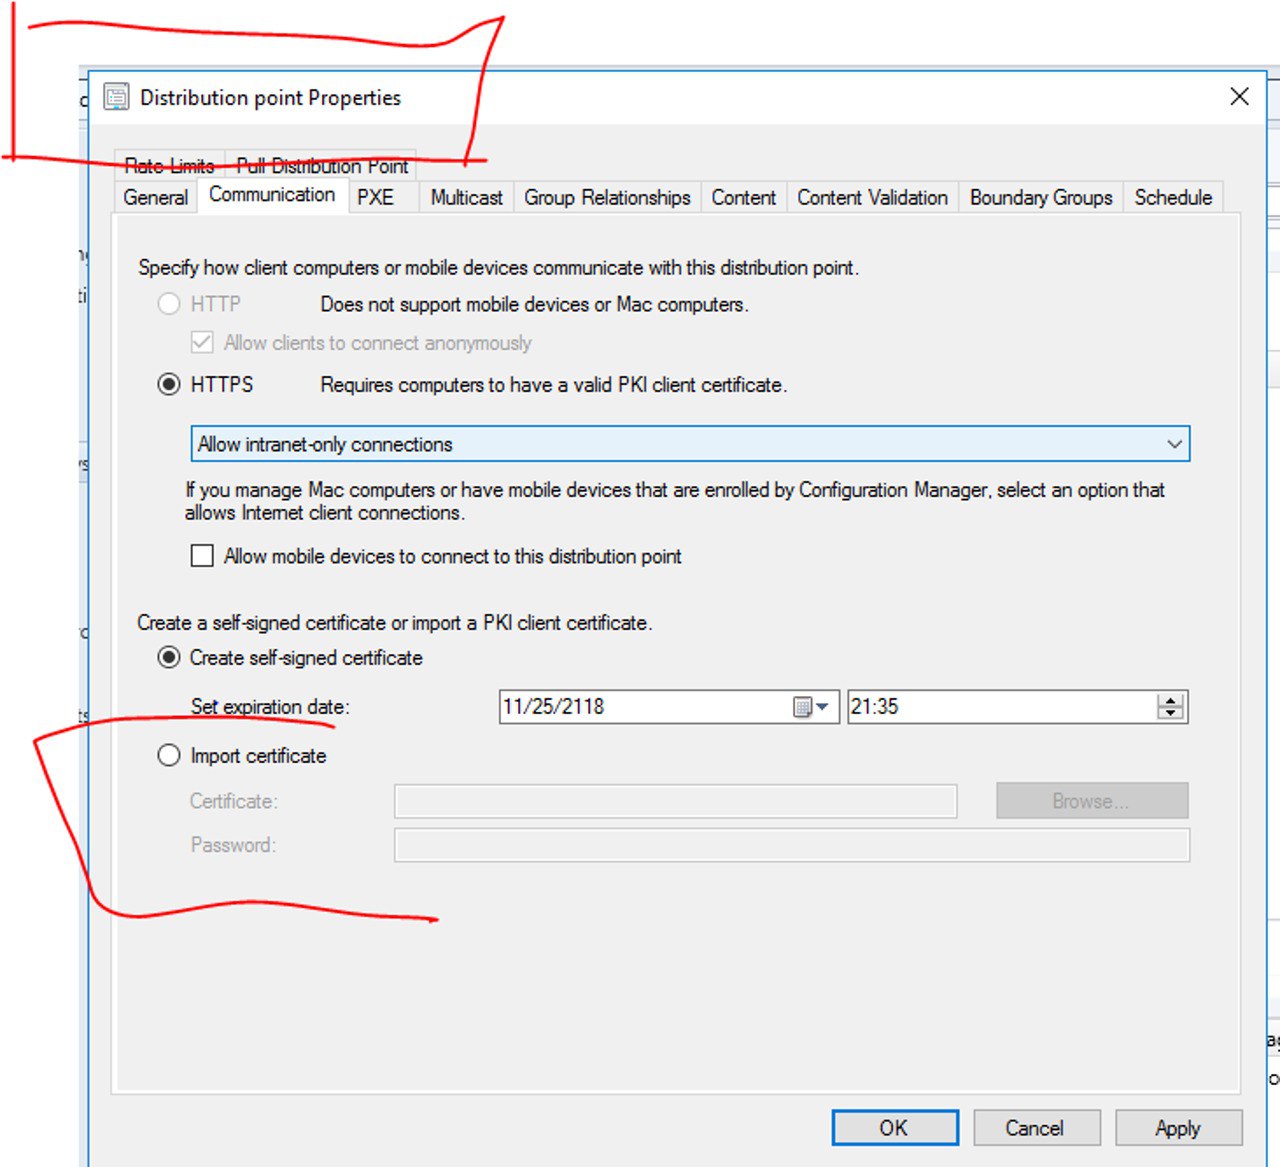
А вот вопрос, при https активна галка про самоподписные серты. Оно как вообще работать должно?
(ne)konohi
Вы же на https переходите? Вот тут все подробно рассказано https://youtu.be/nChKKM9APAQ
@Pinky13 вот очень советую посмотреть
 Максим
Вы же на https переходите? Вот тут все подробно рассказано https://youtu.be/nChKKM9APAQ
что за странный адресс для ютуба?
Pavel pinky13
Придецца, но неудобно
Максим
да чет забанено у меня хотя ютуб открыт-вот и удивило
Sergey
Ну я с телефона. Через приложение ссылку копировал
Pavel pinky13
 Pavel pinky13
ибо я туда совал кое что похуже.
(ne)konohi
 System Center Bot
Configuration Manager news:
Create SCCM Maintenance Windows using Powershell https://systemcenterdudes.com/create-sccm-maintenance-windows-with-powershell/
SCCM Task Sequence App Failure with Error 0x87d00267 after 2107 Update https://www.anoopcnair.com/sccm-task-sequence-app-failure-error-0x87d00267/
Proactive Remediation script: Compare Lenovo BIOS versions (current installed and last one available on website) https://www.systanddeploy.com/2021/09/proactive-remediation-script-compare.html
Getting new users quickly up-and-running with Temporary Access Pass https://www.petervanderwoude.nl/post/getting-new-users-quickly-up-and-running-with-temporary-access-pass/
Retrieve BitLocker recovery keys from Tenant attached devices in the MEM console https://www.niallbrady.com/2021/09/28/retrieve-bitlocker-recovery-keys-from-tenant-attached-devices/
Auditing access to sensitive data in Azure SQL Database https://msincic.wordpress.com/2021/09/28/auditing-access-to-sensitive-data-in-azure-sql-database/
Changes to Configuration Manager product feedback https://techcommunity.microsoft.com/t5/configuration-manager-blog/changes-to-configuration-manager-product-feedback/ba-p/2793466
Pavel pinky13
оно и в логах smpxe так писало...
(ne)konohi
а я туда совал серты от ДП
я по ману из видео сгенерил отдельный серт для дп и туда его собственно подпихнул, апдейтнул буты и поехало всё
(ne)konohi
причём, у меня конструкция со старейшим adk ещё 10.1.17763 наливает 21h1))
(ne)konohi
 (ne)konohi
мне же тут если что работу потом искать
 Vladimir
Добрый день, подскажите пожалуйста как прописать в task sequences при наличии в ПК 1 SSD b 1 HDD установку OS на SDD
Ігор
https://www.windows-noob.com/forums/topic/7783-osdpreservedriveletter/
Алексей
Привет. Подскажите как обойти в режиме автоматической установки. При установке exe требует ввести логин и пароль админской учётки. Установка производится от имени системной учетки
Dmitry
Установка происходит от учётной записи СИСТЕМА (System)
Алексей
Установка не происходит через сццм. Я запустил cmd от имени системы, при установке увидел окно требующее ввести логин и пароль админа
Dmitry
Ну, это проблема приложения, а не смма
Dmitry
Разберитесь почему оно даже от система требует учётные данные
Алексей
Возможно из-за просроченного сертификата. Но другого приложения у меня нет
 Ivan
Привет, есть проблема с антивирусами MS. У нас AD + Configuration Manager (CM), антивирусы развернуты как часть клиента системного центра. По сути, это хорошо известный всем MS Endpoint protection. Разница заключается в том, что настройки антивируса управляются политиками CM.
Проблема в том, что на ноутбуках сотрудников периодически останавливается служба WinDefend, т.е. антивирус отключается. В системном логе Windows фиксируется ошибка 0xc0000409 в приложении MsMpEng.exe в модуле mprtp.dll. Если нажать на кнопку запуска, он стартует, но снова падает через несколько минут, часов или дней, как повезет. Есть машины, где это происходит чаще, чем на других аналогичных.
После первых обращений я стал анализировать ситуацию, и понял, что многие этого просто не замечают. На самом деле затронуты десятки машин. У всех стоит Windows 10, но версии разные, также проблема проявляется на разных версиях антивируса и антивирусных баз. Попытка обновить прошивку аппаратов и драйверы также не решила проблему. Переустановить антивирус как обычную программу невозможно. При запуске установщика он прелагает удалить его, но по факту ничего не удаляет, даже службу не останавливает. Пробовал под доменным админом и под локальным тоже. Когда антивирус падает, есть возможность удалить его локальную бд, это тоже не сработало.
Домен и политики тоже явно нипричем, т.к. у нас есть группа незатронутых проблемой ноутов, все новые от Dell. Затронутые это разные поколения HP и Fujitsu.
Пока что настроил сценарий принудительного запуска службы, но это не выход.
Поделитесь мыслями, коллеги, уже голова дымится.
Dmitry
Хуясе
Dmitry
Кто читал? Че там?
 Vasya
антивирус падает
Pavel pinky13
я тут спамил про PKI два дня, оказывается на ДП не было IIS+HTTPS
Pavel pinky13
бут пошел сразу
(ne)konohi
у нас на 5 машинах из 200 он падает постоянно, в логах как мы любим - UNEXPECTABLE ERROR
Ivan
у нас на 5 машинах из 200 он падает постоянно, в логах как мы любим - UNEXPECTABLE ERROR
не пробовал винду переустанавливать?
 Dmitry
топ решение проблем)
(ne)konohi
Вроде бы у @skorotkov дефендер в промышленных масштабах юзается)
 Sergey
где нить исошку 11-й винды выкладывали?
Alexander
а она уже есть?
Quantum Yupiter
Ну и крэш дамп не помешал бы от процесса)
Ivan
Откройте кейс и убедитесь, что последняя версия antimalware platform установлена
Вот, спасибо! Как раз этим и занимаюсь. Похоже, дело в старых версиях платформы 👍
Quantum Yupiter
Vlad
 Alexander
Прикольно
Alexander
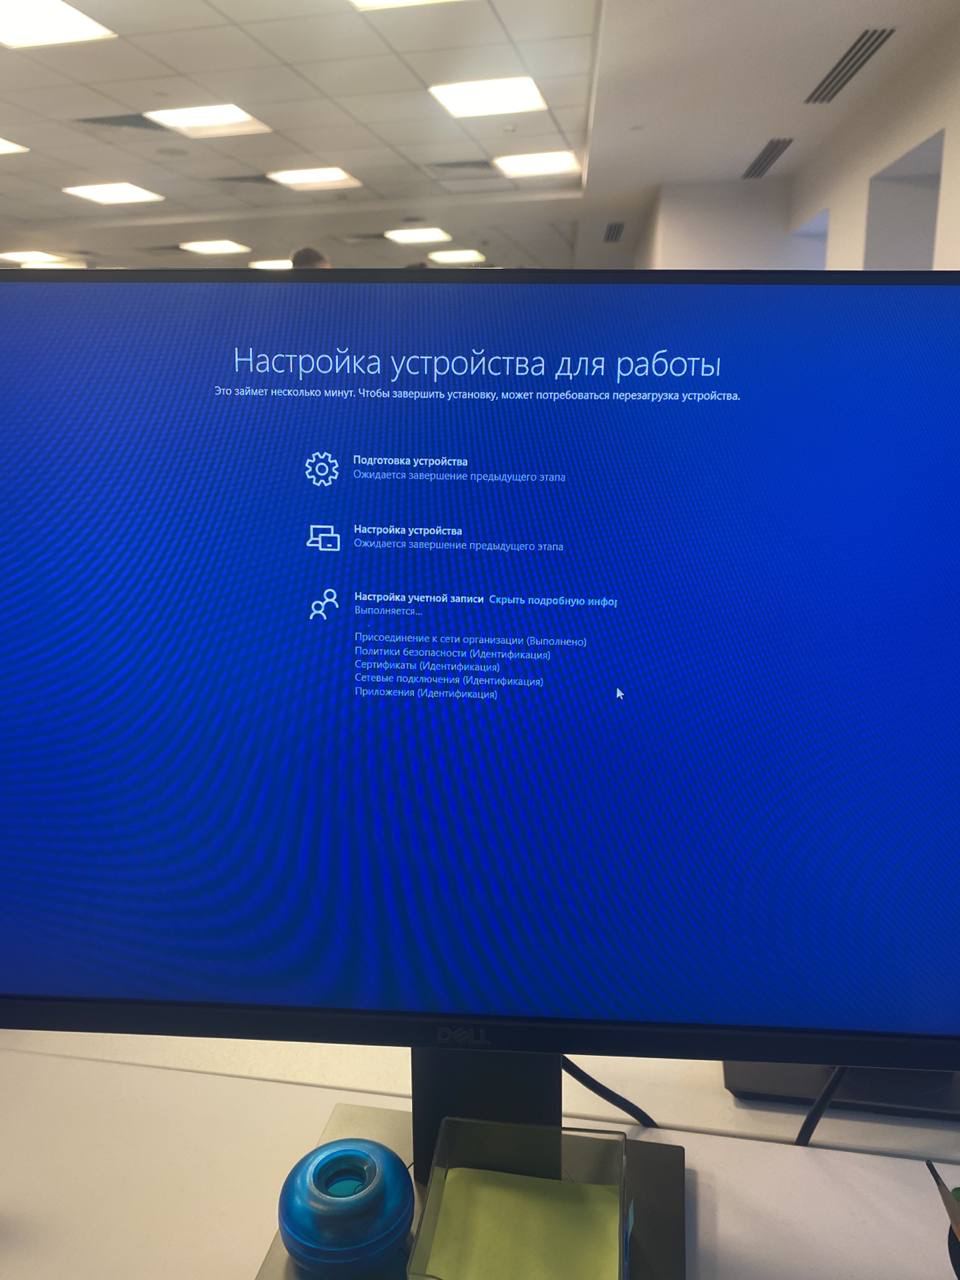
Я бы выключил enrollment status page для всех пользователей, чтобы они это больше не видели и поднял бы кейс в МС
Sergey
Видел такое, когда на комп в одном домене с гибридом и в intune, прилетал агент ссм из другого домена. Вот крышу то снесло системе😂😂
Vlad
в локальной объект есть, он синкается
Vlad
я про него и писал. с локальным ад все норм - в интюне нет устройства
Sergey
я про него и писал. с локальным ад все норм - в интюне нет устройства
Может у вас гпо настроены на автоматическое добавление в intune?
 Dheemaan
Hi all
I want to give read only access on usb from intune
User can open pendrive but can not copy paste in pendrive
Please help here
Dmitry