имея локального админа можно получить учетку с любой группой ад
Локального админа, который не имеет учётки в AD
 Никита


 Ivan
Про идеальную защиту я не говорил, коли это случилось значит система не идеальна, значит нужно анализировать недостатки и исправлять их.
Можно изначально сканировать сеть по и пк сканером nesus. и исправлять найденные уязвимости. Настроить например политику каспера, разумеется через консоль администрирования с максимальной защитой и контролем всего и вся.
В случае обнаружения вторжения, изолировать сегменты сети и пк через access листы например или гашений сетевых портов. и производить лечение зараженного объекта или объектов.
Если вася это гендир. васю в отдельный влан и закрыть access листами все что можно, поставить dfl дополнительно и монитоить пк.
"Эту песню про старушку можно долго продолжать, но". Короче, если позволите, некоторый фидбек: у вас прям отличный опыт в плане администрирования сети, но с защитой эндпойнтов сейчас дела обстоят куда более интересно, там много разных штук, которые традиционными средствами (patch management, AV, NTA) не решаются.
Sergey
99% атак начинаются с нужных локальных прав и привилегий
 Sergey
Поставив длину поля CN в единицу😂😂😂
я боюсь вам скажут - server is unwilling to process your request
 Товарищ
"Эту песню про старушку можно долго продолжать, но". Короче, если позволите, некоторый фидбек: у вас прям отличный опыт в плане администрирования сети, но с защитой эндпойнтов сейчас дела обстоят куда более интересно, там много разных штук, которые традиционными средствами (patch management, AV, NTA) не решаются.
именно я же админ а не безопасник) это ж 2 разные категории)
Sergey
схема админ так не может
Ivan
как?
я бы спросил не "как", но "зачем". Зачем в принципе атаковать AD? Какая у сударей моих кулхацкеров цель?
Sergey
я бы спросил не "как", но "зачем". Зачем в принципе атаковать AD? Какая у сударей моих кулхацкеров цель?
получить доступ к конфиденциальной инфе
Sergey
@ivanbudylin призываем рыцаря в блестящих доспехах
Sergey
например super user в rms
Sergey
Вань, тут говорят не страшно иметь лок админа на доменной тачке
Sergey
я бы спросил не "как", но "зачем". Зачем в принципе атаковать AD? Какая у сударей моих кулхацкеров цель?
атаковать ад - странное сочетание
Sergey
да ещё и в неумелых руках
Товарищ
имея локального админа можно получить учетку с любой группой ад
эм не понял. с каких это пор локальная учетка может получить учетку ад. добавить в группы локально пжалста. а вот добавить в доменные группы это ж скаких пор можно?
Никита
о божечки, святая наивность
Ну хз, видимо когда у тебя есть отдел мониторинга, который лично придёт и будет бить за потенциально опасную активность, проблема как-то решается сама и да учетку надо ещё и получить, а для этого есть 2fa и физическая безопасность нормально встроенная
Ivan
получить доступ к конфиденциальной инфе
О. Ну так и зачем мне ее убивать-то тогда? Пусть работает, только пропускает меня везде и всегда. Так что schema admin мне не очень нужен, а вот DA пригодится. Как минимум для того, чтобы тиснуть базу и выписать себе такой вот "золотой билет".
Никита
Sergey
Sergey
@Aymur подтверди
Sergey
подтверждаю
Sergey
а что ?
Sergey
про учетку с токеном в котором есть любые группы ад
Товарищ
хотелось бы почиать про эти чудные возможности
Sergey
вот я раскопаю еще как ее имперсонировать и привет
Sergey
скрин ща найду
Sergey
не получится
Sergey
 Sergey
если человек локальный админ - не выйдет ничего обрезать
Ivan
Вопрос не в том, как всё обрезать. Вопрос - как узнать, что дела идут плохо, понимать что делать и иметь время на то, чтобы среагировать.
Товарищ
нинужно
нужно. для общего развития я итак ent admin domain admin shema admin. по обязанностям(
Ivan
@FSB_tovarich_mayor сформулируйте ответ на такой вопрос для компании произвольного размера, дайте на отсечение что будет работать свои яй... ой, пардон. Ну, поручитесь, короче, и вам не то что 150к, вам сакральные 300к в секунду платить будут :)
Ivan
Никита
нужно. для общего развития я итак ent admin domain admin shema admin. по обязанностям(
Что с обычной учётки все эти доступы?)
Никита
И они активно используются без доп.защиты?)
Sergey
 Sergey
Серег, расскажи что к чему
Sergey
а то люди не поймут
Sergey
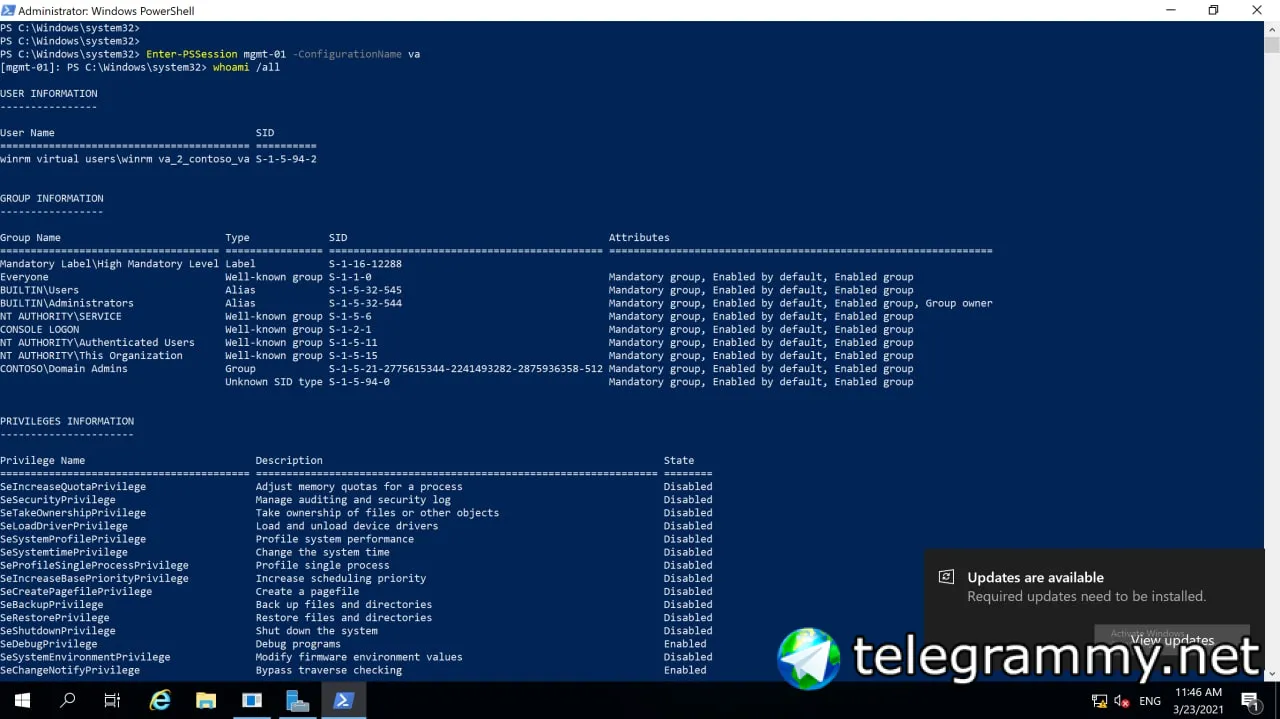
привилегии заенаблить можно. но вот дырочку с имперсонацией я пока не наковырял
Sergey
есть УЗ с правами лок админа на MGMT-02, есть хост MGMT-01 на который я подключаюсь сессией под этой УЗ и вуаля
Sergey
УЗ нет в группе DA
Товарищ
ниче не понял. яй понятно.) но не дам они еще нужны. я хочу 600к получить все таки
Sergey
притом что уз - доменый пользователь
Ivan
Sergey
это лаба
Никита
есть УЗ с правами лок админа на MGMT-02, есть хост MGMT-01 на который я подключаюсь сессией под этой УЗ и вуаля
Ну, кхм, а почему у тебя обычный пользователь, может в ремоут сессии на не своей тачке находится?
Sergey
Вань, это лаба, отстань )
Товарищ
притом что уз - доменый пользователь
стоп, а ежели вход на другую машину под этой уз азпрещен.
Sergey
домашняя моя
Sergey
Sergey
это не локальный вход
Товарищ
любой. по рдп или локальной
Товарищ
или через mmc
Sergey
Никита
Потому что может плохой подход в безопасности
Sergey
по хорошему надо вторую тачку на которой не нужно быть локальным админом
Sergey
не скрине всё видно
Sergey
почему он может
Sergey
то есть изначальные условия - тачка где ты локальный админ, и любая другая
Sergey
-ConfigurationName намекает
Никита
то есть изначальные условия - тачка где ты локальный админ, и любая другая
Ну, ок, отрезаем возможность логинится на других тачках и радуемся жизни
Никита
Как минимум удалённо точно
Sergey
отключаемся от сети и вырубаем комп ? =)
Товарищ
хм у меня юзверь не может залогиниться на другую машину ни по рдп ни локально с клавы ни через mmc.
юзверь может зайти если он находится в группе опытные пользователи. и никаких локальных админов, вырублены ных. и доменные учетки не делаю админами локальными
Товарищ
@FSB_tovarich_mayor сформулируйте ответ на такой вопрос для компании произвольного размера, дайте на отсечение что будет работать свои яй... ой, пардон. Ну, поручитесь, короче, и вам не то что 150к, вам сакральные 300к в секунду платить будут :)
яй - не дам я 600к хочу получить все же. и не понял до конца вопрос
Sergey
Опытные пользователи уже дыра