 Товарищ


ну как то так
Товарищ
насколько я помню
Товарищ
получение обновлений, и связь между клиентами sccm и серверами априори рекомендуются только через ssl.
 .
 Ivan
Логично, даже очень 😄😄😄
Но если уж мы тут настолько продвинутые все, что хотим полного passwordless, типа Windows Hello For Business с биометрией, то есть вот такой вариант:
https://docs.microsoft.com/en-us/azure/active-directory/authentication/howto-authentication-temporary-access-pass
Временный пароль, можно даже чтобы одноразовый, который пользователь введет в ходе сетапа, чтобы потом всю жизнь использовать passwordless.
Алексей
у тебя походу не может сделать вот что: точка sup отправляет запрос на wsus сертификата нет. и wsus не подтверждает этот запрос и wsus не может соединиться с майкрософтом, так как запросы на получения обновлений не подтверждены источником запроса
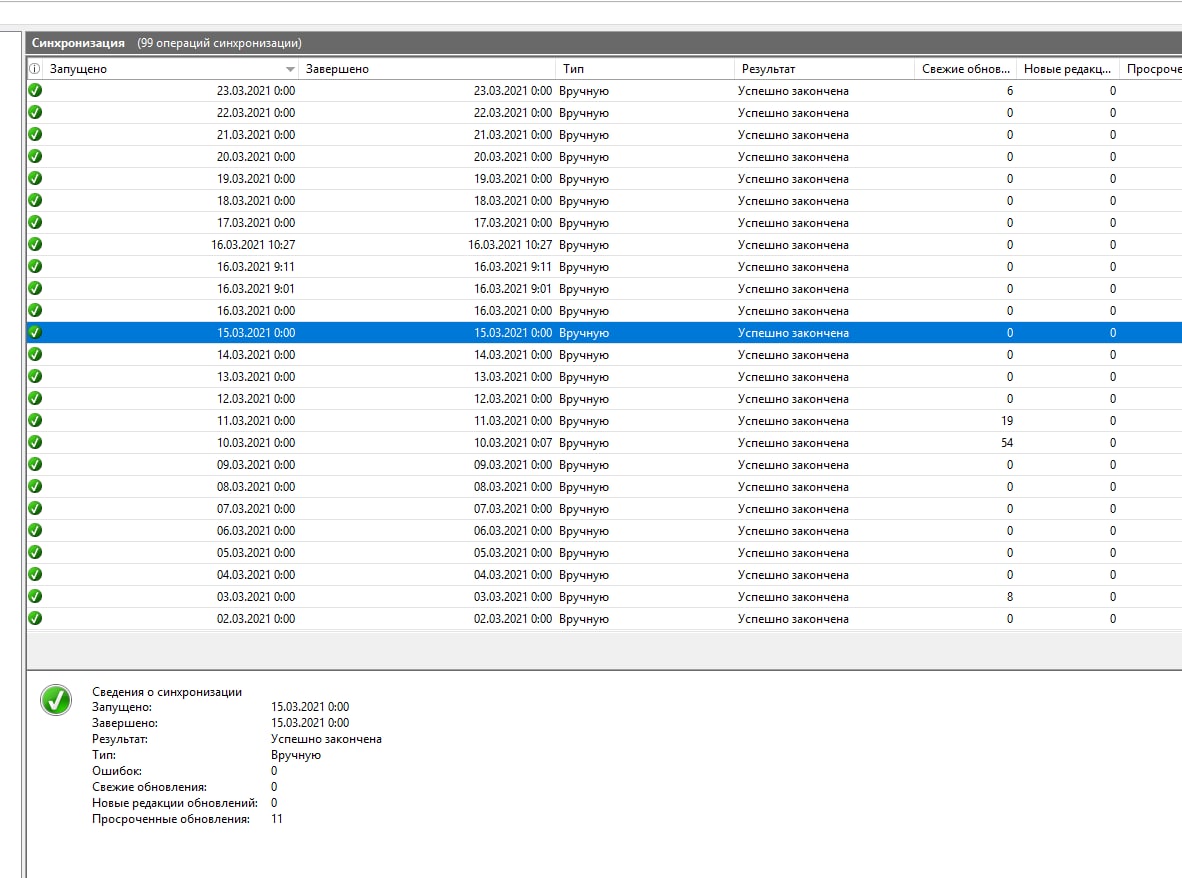
Покажи пожалуйста на сервере консоль всус раздел синхронизация, хочу убедится что оно у кого то работает и меня не глючит
Алексей
завтра буду пробовать на чистом сервере поднять роль всус и просинхронизироватся
Товарищ
 Алексей
Sergey
Ещё вопрос 😄
Есть 100 компьютеров , вопрос, а можно как то автоматизировать подключение к intune устройства, чтобы не трогать каждый компьютер вручную? а то каждый компьютер, присоединять к AAD, займет много времени.
Компьютеры будут AAD joined? Или гибрид? Или пока только локальная AD?
Dmitry
ИБ тоже может, должно и будет меняться вслед за угрозами, это уже вполне себе общее место даже в (гос)компаниях, о которых никто бы никогда такого подумать не мог. Почему? Потому что с ними начинают происходить плохие вещи. И чем дальше, тем чаще. И когда руководство требует отчета о том, почему так произошло и что сделать, чтобы так больше не происходило - рассказы традиционных "огородить и всё запретить"-безопасников становятся всё менее и менее убедительными.
Это да, выбора не будет, так как онпрем защиты не будет)
Мне как ИТ специалисту все равно онпрем или облака, главное, чтобы в ногу со временем)
Ivan
Будут AAD joined 🙂
Ну вы бы описали свой сценарий чуть подробнее, глядишь вам бы и что делать сказали чуть конкретнее :)
Товарищ
Я в общем это писал, не рассчитывая на ответ - я просто сказал, что бы спросил я, будь я на месте нанимающего менеджера. Но меня тут уже упрекнули, что я слишком modern-oriented :)
во готова портянка.
Вообще защита должна строиться на без 3х уровней.
1й - это внешний уровень от защиты из вне например та же самая firepower или checkpoint или аналог.
2й - это внутрений уровень защиты, антивирусы, список разрешенного ПО, системы контроль за сотрудниками аля DLP и иже с ним.
3й - личный уровень, это значит что должна проводиться постоянная работа по информационной безопасности среди сотрудников, что можно открывать что нельзя и так далее.
авторизация доступ и прочая.
вообще это интересная песня с точки зрения возможностей.
Можно организовать доступ во внутрь путем использования смарт карт или чипов вкупе с логином и паролем. Разрешение на вход только на свой пк, и запрет на вход на другие.
Это самое простое.
Можно заморочиться с биометрией например.
Удаленный доступ только через firepower или checkpoint или аналог с использованием двухфакторной авторизации, что максимально исключит несанкционированный доступ в сеть при скомпрометированных логинах и паролях
Это то что пришло в голову можно расписывать более подробно но уйдет время.
Мониторинг, ском как таковой более для вин машин и серверов степень загруженности и использования серверов и сервисов. Заббикс мониторит все) это самое простое объяснение.
Мониторинг нужен априори, так как это контроль за работоспособностью структуры компании, предупреждение падений сервисов или серверов, проводить анализ загрузки мощностей, планировать закупки и модернизацию серверов
маршрутизаторов\коммутаторов. смотреть и анализировать сетевую загрузку и строить альтернативные каналы связи, планировать резервирование и бесперебойную работу.
Виртуализация.
Системы практически идентичные уже стали. но есть 2 существенных различия. это ценник и самое главное проброс usb в случае с hyper-v придется покупать спец коммутаторы usb которые цепляются к хостам по ethernet.
Почему она нужна. Виртуализация позволяет проводить гибкую настройку и развертывание серверов и сервисов. Например 1 сервис = 1 сервер. Да это увеличение с точки зрения затрат на лицензирования, но с другой стороны если все сервисы находятся на физическом сервер
многократно повышает стабильность и безопасность в случае падения. Упадет 1 а не все. Опять же бэкапы. виртуальные машины в разы проще бэкапятся, и возвращаются и легко мигрируются между хостами, если необходимо из за нагрузок.
vCenter или SCVMM опять нужно решать из конкретных задач и количества денег в ИТ. Да Microsoft дешевле, но у них меньше опыта в виртуализации и немного сложнее софт с точки зрения управления.
vmware дороже. но в разы проще.
Виртуализация априори нужна, она позволяет экономить на железе. Разумеется если компания маленькая и не нужны мощности а хранится все в облаке например то и мощности не нужны.
Опять же на в скиду.
Индустрия стремительно развивается. 15 лет назад канал интернета со скоростью 10 мбит\с был пределом мечтаний и стоил кучу денег. сейчас 1 гбит\с стоит пару тыщ рублей.
Процессорные и серверные мощности развиваются еще стремительнее. И вообще возможно всех нас скоро чипируют и мы будем работать из дома в VR и проходить авторизация на серверах компании как путем зондов от которых страдал эрик картман в самой первой серии Южного парка =)
 Sergey
совсем
Sergey
я имею ввиду с локального хоста
Товарищ
проброс usb внутрь вм это анахронизм и нинужно
скажите это 1с никам с аппаратными ключами, бухгалтерии и ген диру=)
Sergey
usb концентратор
Sergey
я посмотрю что будете объяснять тому же гендиру или бухам когда вм по ha уедет на другой хост
Ivan
Какая сочная, вкусная простыня - и, главное, есть о чем поговорить!
Sergey
по поводу vmware vs hyper-v очень спорно
Sergey
особенно в плане лицензирования
Товарищ
usb концентратор
у 1с есть чудная штука. под названием несовместимость ключей. иными словами 1 ключ поставили а второй не можете. ибо конфликт.
приходится втыкивать локально в порты usb . мы хотели воткнуть в хаб, однако после падений менеджера лицензий 1с и общения с Гилевым отказались от этой идеи и пришлось так как есть.
Ivan
особенно в плане лицензирования
"Да Microsoft дешевле, но у них меньше опыта в виртуализации" - где-то далеко заплакал Марк Руссинович и хором все его хосты в Azure, от старичков с виртуалками A-серии до Mega-Godzilla-Beast на 500 процов и 24 тера оперативки :)
.
То есть сейчас все вообще не в домене?
У нас есть свой собственный , но мы создаём для компании их отдельный
Sergey
у 1с есть чудная штука. под названием несовместимость ключей. иными словами 1 ключ поставили а второй не можете. ибо конфликт.
приходится втыкивать локально в порты usb . мы хотели воткнуть в хаб, однако после падений менеджера лицензий 1с и общения с Гилевым отказались от этой идеи и пришлось так как есть.
то есть вы пожертвовали надежностью вместо того чтобы например иметь два сервера 1с?
Товарищ
 Anton
Да, варя это просто если говорить про сферу, а если vSphere + vSAN + Vcloud director + NSX-V или nsx-t
Sergey
Да, варя это просто если говорить про сферу, а если vSphere + vSAN + Vcloud director + NSX-V или nsx-t
тут скорее разговор про vcenter+esxi, то есть сферу
Sergey
мы же про онпрем
Товарищ
тут скорее разговор про vcenter+esxi, то есть сферу
угумс. сейчас по требованию мск переходим на hyper-v +san
.
Ну вы бы описали свой сценарий чуть подробнее, глядишь вам бы и что делать сказали чуть конкретнее :)
Есть 100 компьютеров , нужно создать для них свой собственный азуре аккаунт и соединить все их компьютеров к азуре. Вот я и спросил, можно ли как то сделать так чтобы компьютеры автоматически были зарегистрированы в азуре без ввода данных, которые требует автопилот
Sergey
я знаю сценирии где с хиперв поприседать надо, но оно врядли про вас
Товарищ
Да, варя это просто если говорить про сферу, а если vSphere + vSAN + Vcloud director + NSX-V или nsx-t
и было бы где развернуть и поиграться. увы все отобрано под нужды)
.
Ну вы бы описали свой сценарий чуть подробнее, глядишь вам бы и что делать сказали чуть конкретнее :)
Тем более компьютеры живые и ими пользуются активно
Ivan
Но давайте начнем с самого начала.
"Вообще защита должна строиться на без 3х уровней.
1й - это внешний уровень от защиты из вне например та же самая firepower или checkpoint или аналог.
2й - это внутрений уровень защиты, антивирусы, список разрешенного ПО, системы контроль за сотрудниками аля DLP и иже с ним.
3й - личный уровень, это значит что должна проводиться постоянная работа по информационной безопасности среди сотрудников, что можно открывать что нельзя и так далее"
Итак, ситуация: юзер Вася зашел на сайт - еще вчера еще вполне доверенный, где его встретил вроде бы дружелюбный, но уж больно дотошный скрипт, опросивший его на предмет версии оси, и браузера, и всего возможного middleware, и в итоге - чего-то да находит! Легкий и почти незаметный укол - и в памяти появляется процесс, а хоть бы и скрипт PS, который вроде бы не делает ничего предосудительного - говорит с сетью, спрашивает что-то у DNS (вполне возможно что и over TLS или over HTTPS), или скачивает картинку с котиками. Юзер Вася был админ на хосте, а даже если и не был, атака локальной эскалации привилегий в энтерпрайзе как правило атака дешевая, и вот уже из запросов DNS и картинок с котиками (никакой сетевой анализатор трафика не видит в этом ничего предосудительного) в памяти же компилируется некий зловред СуперПетя (которого антивирус не видит в упор - файла-то просканировать нет!), и начинает творить своё черное дело.
Вас вызывает к себе гендиректор и спрашивает - @FSB_tovarich_mayor , ну как же так получилось? Мы и периметр ваш слепили, и антивирус с DLP, и даже Васе сказали чтобы он только на знакомые сайты заходил, а всё равно нас поимели аки бык овцу. Что же пошло не так, мм?
Ivan
Тем более компьютеры живые и ими пользуются активно
Эти компы и юзеры - откуда родом? Локальные учетки и компы в рабочих группах, или всё же они как-то относятся к домену AD?
Sergey
Тем более компьютеры живые и ими пользуются активно
А компы географически сильно распределены?
.
А компы географически сильно распределены?
Так ребята, скажу сразу я ещё зелёный и географически для меня значит их место нахождение, а не что-то больше 😃компы находятся в одном офисе
.
Эти компы и юзеры - откуда родом? Локальные учетки и компы в рабочих группах, или всё же они как-то относятся к домену AD?
Они вообще не относятся к домену , имеется только доступ к одному компьютеру и с него нужно начать строение и создание всех юзеров для остальных компьютеров
.
У них вроде Automate CW и они им пользуются
Sergey
Ну так то ручками можно всех обойти тогда. Даже по 10 компов в день, это две недели всего
.
Ну так то ручками можно всех обойти тогда. Даже по 10 компов в день, это две недели всего
Ну от меня они далековато , я с России
.
А они не в России
Товарищ
Но давайте начнем с самого начала.
"Вообще защита должна строиться на без 3х уровней.
1й - это внешний уровень от защиты из вне например та же самая firepower или checkpoint или аналог.
2й - это внутрений уровень защиты, антивирусы, список разрешенного ПО, системы контроль за сотрудниками аля DLP и иже с ним.
3й - личный уровень, это значит что должна проводиться постоянная работа по информационной безопасности среди сотрудников, что можно открывать что нельзя и так далее"
Итак, ситуация: юзер Вася зашел на сайт - еще вчера еще вполне доверенный, где его встретил вроде бы дружелюбный, но уж больно дотошный скрипт, опросивший его на предмет версии оси, и браузера, и всего возможного middleware, и в итоге - чего-то да находит! Легкий и почти незаметный укол - и в памяти появляется процесс, а хоть бы и скрипт PS, который вроде бы не делает ничего предосудительного - говорит с сетью, спрашивает что-то у DNS (вполне возможно что и over TLS или over HTTPS), или скачивает картинку с котиками. Юзер Вася был админ на хосте, а даже если и не был, атака локальной эскалации привилегий в энтерпрайзе как правило атака дешевая, и вот уже из запросов DNS и картинок с котиками (никакой сетевой анализатор трафика не видит в этом ничего предосудительного) в памяти же компилируется некий зловред СуперПетя (которого антивирус не видит в упор - файла-то просканировать нет!), и начинает творить своё черное дело.
Вас вызывает к себе гендиректор и спрашивает - @FSB_tovarich_mayor , ну как же так получилось? Мы и периметр ваш слепили, и антивирус с DLP, и даже Васе сказали чтобы он только на знакомые сайты заходил, а всё равно нас поимели аки бык овцу. Что же пошло не так, мм?
1е. Вася - муфлон, коли шастает где не надо.
2е. Тот кто дал ему админа на компе - второй муфлон и гнать таких надо. В случае если он был админом уровня domain admins смотри пункт 1.
3е. Проактивную защиту, контроль запущенных приложений, процессов, памяти, веб анализаторы. и прочее никто не отменял же.
4е. 100% защиты нет, а кто утверждает что есть - муфлон. Максимальная защита отцепить инет от конторы но это не вариант, и опять же не 100% гарантия.
5е. Возможно Вася сделал это целенаправленно. И тут уже вопрос к СБ почему проглядели.
6е. Для разных уровней защиты должны быть разные уровни допуска, а так же разные группы админов, чтоб исключить централизацию управления в 1х руках. Должная быть обязательная децентрализация власти в ИТ.
.
Ну так то ручками можно всех обойти тогда. Даже по 10 компов в день, это две недели всего
Я думал сделать так - создать массово юзеров , добавить их к автопилоту и разослать эти сотрудникам их аккаунты 😄но вот я понять не могу , как на живом компьютере , запустить автопилот , ведь там только подключение через access work or school или компани портал
Sergey
Я думал сделать так - создать массово юзеров , добавить их к автопилоту и разослать эти сотрудникам их аккаунты 😄но вот я понять не могу , как на живом компьютере , запустить автопилот , ведь там только подключение через access work or school или компани портал
Если ваша конечная цель управлять компьютерами через интюн, то просто work account и миграция данных в новый профиль
Sergey
Автопилот это про свеже залитые компьютеры. У вас же уже весь софт есть на этих ПК, остальное через интюн
Ivan
1е. Вася - муфлон, коли шастает где не надо.
2е. Тот кто дал ему админа на компе - второй муфлон и гнать таких надо. В случае если он был админом уровня domain admins смотри пункт 1.
3е. Проактивную защиту, контроль запущенных приложений, процессов, памяти, веб анализаторы. и прочее никто не отменял же.
4е. 100% защиты нет, а кто утверждает что есть - муфлон. Максимальная защита отцепить инет от конторы но это не вариант, и опять же не 100% гарантия.
5е. Возможно Вася сделал это целенаправленно. И тут уже вопрос к СБ почему проглядели.
6е. Для разных уровней защиты должны быть разные уровни допуска, а так же разные группы админов, чтоб исключить централизацию управления в 1х руках. Должная быть обязательная децентрализация власти в ИТ.
То есть я вас правильно понимаю, что во всем виноват Вася, а система защиты выстроена безупречно? :)
Усложним задачу: Вася - гендиректор. Кто ему дал админа? Попробуй не дай, ха. Куда он зашел? Куда надо, туда и зашёл, ха.
Я конкретизирую: вот это вот "Проактивную защиту, контроль запущенных приложений, процессов, памяти, веб анализаторы. и прочее" - это что конкретно? Какие-то технологии в составе оси, или какие-то продукты сторонние? Кто должен был поймать за хвост дотошный скрипт, "безобидный скрипт", картинки с котиками и СуперПетю, и как именно?
Ну и вопрос остается: делать, делать-то что? У вас в сети шурует СуперПетя. Ваши системы обнаружения вторжения закономерно орут "нас атакуют!!", вам от этого не легче. Юзерам что делать? Админам? Как его изловить и выгнать (крупными мазками, само собой)? Как восстанавливать работу (еще более крупными мазками)? Что делать, чтобы так больше не было?
Sergey
картинки с котиками это про любимую иб стеганографию?
Sergey
Я думал сделать так - создать массово юзеров , добавить их к автопилоту и разослать эти сотрудникам их аккаунты 😄но вот я понять не могу , как на живом компьютере , запустить автопилот , ведь там только подключение через access work or school или компани портал
Можно закинуть текущий профиль пользователя в onedrive руками, потом он приползет в work account сам.
 .
Ребята спасибо вам большое за объяснение первокласснику 😃реально выручили!
.
Можно закинуть текущий профиль пользователя в onedrive руками, потом он приползет в work account сам.
А вот это уже интересно , а нет ссылок на то как это делать
Sergey
https://docs.microsoft.com/en-us/onedrive/redirect-known-folders
Ivan
А вот это уже интересно , а нет ссылок на то как это делать
https://docs.microsoft.com/en-us/onedrive/redirect-known-folders
Ivan
ой, написали уже :)
Sergey
После этого можно и перезалить ось через mdt, потом автопилот и вместо зоопарка, одна ось, единый набор софта, и дальше уж что через интюн придет, то и можно.
.
Товарищ
То есть я вас правильно понимаю, что во всем виноват Вася, а система защиты выстроена безупречно? :)
Усложним задачу: Вася - гендиректор. Кто ему дал админа? Попробуй не дай, ха. Куда он зашел? Куда надо, туда и зашёл, ха.
Я конкретизирую: вот это вот "Проактивную защиту, контроль запущенных приложений, процессов, памяти, веб анализаторы. и прочее" - это что конкретно? Какие-то технологии в составе оси, или какие-то продукты сторонние? Кто должен был поймать за хвост дотошный скрипт, "безобидный скрипт", картинки с котиками и СуперПетю, и как именно?
Ну и вопрос остается: делать, делать-то что? У вас в сети шурует СуперПетя. Ваши системы обнаружения вторжения закономерно орут "нас атакуют!!", вам от этого не легче. Юзерам что делать? Админам? Как его изловить и выгнать (крупными мазками, само собой)? Как восстанавливать работу (еще более крупными мазками)? Что делать, чтобы так больше не было?
Про идеальную защиту я не говорил, коли это случилось значит система не идеальна, значит нужно анализировать недостатки и исправлять их.
Можно изначально сканировать сеть по и пк сканером nesus. и исправлять найденные уязвимости. Настроить например политику каспера, разумеется через консоль администрирования с максимальной защитой и контролем всего и вся.
В случае обнаружения вторжения, изолировать сегменты сети и пк через access листы например или гашений сетевых портов. и производить лечение зараженного объекта или объектов.
Если вася это гендир. васю в отдельный влан и закрыть access листами все что можно, поставить dfl дополнительно и монитоить пк.
Sergey
тогда гендиру надо крэй ставить. не меньше
 Никита
Порезать все лишнее по портам
Sergey
это маскирование проблемы
Ivan
Не давать домен админа, обзавестись siem решением
про домен админа никто не говорит, в этом случае это просто "конец игры, красные выиграли, бегите, глупцы" (так? или нет? :))
Никита
про домен админа никто не говорит, в этом случае это просто "конец игры, красные выиграли, бегите, глупцы" (так? или нет? :))
Ну лок админа на его собственной тачке, не вижу ничего страшного
Товарищ
это маскирование проблемы
угу. если вася хочет домен админа с такой конторы нужно валить ибо ничего вылечить или предотвратить не получится
Sergey
Домен админ не нужен. Надо хотеть enterprise и schema админа
Никита
Беда, что не видите
Ну у меня так контора работала все свои много лет и ничего никто не сломал, вопрос мониторинга того что происходит в сети
Sergey
а схема то зачем
Sergey
Ну у меня так контора работала все свои много лет и ничего никто не сломал, вопрос мониторинга того что происходит в сети
имея локального админа можно получить учетку с любой группой ад
Sergey
Домен админ не нужен. Надо хотеть enterprise и schema админа
Да и в однодоменном лесу EA не нужен, DA сам себя туда загонит