 J


Ну и дичь)
Nikolay
гестагент вроде обычно на клиенте
icewolf
жесть блин
Nikolay
вообще чето наркомания
Nikita
trove-guestagent.conf.j2:auth_url = {{ keystone_internal_url }}
в конфинге агента этого нет, в конфиге трова урл кейстона есть
icewolf
но видимо что то они не смогли вытащить вне контейнера
Nikolay
может там прокся в кейстон еще сбоку?
Nikolay
но это чето прям
icewolf
но это чето прям
да нормально.. trove он сам по себе труповат был, из-за того что раньше это были отдельные сущности типа amphora image
icewolf
с другой стороны из всех сценариев этот более жизнеспособный хотя и накуренный
Nikolay
https://docs.openstack.org/trove/latest/admin/building_guest_images.html
Nikolay
/etc/trove/conf.d/trove-guestagent.conf: The config file for the guest agent service.
Nikolay
вообще он типа генерится должен
Nikita
https://tarballs.opendev.org/openstack/trove/images/
это лучше не трогать?
J
https://tarballs.opendev.org/openstack/trove/images/
это лучше не трогать?
Лучше разобраться почему вывод бекап команды у тебя агент не может распарсить)
J
А
J
Там же косяк с конфигом, выяснили уже.
J
я чтото упустил?
Не, ты сам же писал.
Подпихивается https://0.0.0.0/identity/v3/auth/tokens вместо правильного URI.
Nikita
Nikita
https://github.com/openstack/trove/blob/unmaintained/zed/trove/common/cfg.py
Nikita
это должен быть кейстон, но на него не похоже)
icewolf
ошибка конфигурации. За сим все
icewolf
Все поднимается и работает, на той же коле, но на йоге
Nikita
Все поднимается и работает, на той же коле, но на йоге
Бекап через swift api в ceph в том числе?
icewolf
Бекап через swift api в ceph в том числе?
Для бэкапа не хватает запчастей. Точнее запчасть кривая
Nikita
дык у меня вопрос как раз именно в этом, так как сервис сам взлетает, да
icewolf
дык у меня вопрос как раз именно в этом, так как сервис сам взлетает, да
Там связка с карбор, а он живой труп
icewolf
по этому бэкап ломается
 Denis
Добрый вечер, может кто сможет подсказать деталь реализации OVN? Как идеологически данные между NB и SB в OVN синхронизируются при следующем сценарии:
1. SouthBound становится временно недоступен для northd
2. На NorthBound прилетают новые транзакации
3. Связь между northd и SouthBound восстанавливается
Правильно ли понимаю, что SouthBound будет полностью очищен и перенакачен заново данными из NB? Или же northd будет пытаться по-хитрому вычислить диффы?
Александр
Добрый вечер, может кто сможет подсказать деталь реализации OVN? Как идеологически данные между NB и SB в OVN синхронизируются при следующем сценарии:
1. SouthBound становится временно недоступен для northd
2. На NorthBound прилетают новые транзакации
3. Связь между northd и SouthBound восстанавливается
Правильно ли понимаю, что SouthBound будет полностью очищен и перенакачен заново данными из NB? Или же northd будет пытаться по-хитрому вычислить диффы?
На сколько я понимаю, northd постоянно сравнивает nb и sb, вычисляет диффы которые нужно сделать и кидает их в sb. Короче говоря, northd всегда пытается по хитрому вычислить диффы. Если это не так, поправьте меня кто нибудь.
То есть в вашем примере sb базу перезаписывать не должно.
Grundik
Тишина гробовая... Может кто подскажет, почему ironic-inspectr может помечать порты в dnsmask меткой ignore, если порт ноды помечен как pxe true?
vic
Nikolay
Grundik
Available
Grundik
Создаю bare интанс ну и все валится именно только на этом
Grundik
Сам инспектор каждые 15 секунд обновляет данные по макам в днсмаске
 Dmitry
Инспектор разрешает только ноды, которые сейчас инспектируются.
Dmitry
Для всего остального есть masterca^w neutron
Grundik
Для всего остального есть masterca^w neutron
Это когда дрова neutron. А если используется flat или noop?
Dmitry
Flat тоже подразумевает neutron
Grundik
Ну и как раз тот момент только инспектором рулится
Dmitry
С noop обычно не используют pxe filters в инспекторе, просто статическую конфигурацию
Grundik
Вот это уже ближе к делу
Dmitry
При статусе available, инспектор не при делах
Dmitry
Пингани ещё раз завтра утром, если надо подробностей. Сейчас занят.
Grundik
Тогда непонятно кто должен dnsmas дать отмашку убрать флаг ignore для мака
J
Тишина гробовая... Может кто подскажет, почему ironic-inspectr может помечать порты в dnsmask меткой ignore, если порт ноды помечен как pxe true?
А потому что в ironic-insector dnsmasq с его pxe фильтром нужен не для инспектирования в общем, а для энролла новых серверов, эт в терминах ironic называется unmanaged inspection.
https://docs.openstack.org/ironic/latest/admin/inspection/managed.html#unmanaged-inspection
При первой загрузке dnsmasq инспектора обеспечит загрузку, а при всех следующих его dnsmasq игнорит запросы, потому что хосты уже известные.
Для managed инспектирования, которое инициируется через api, нужно чтобы сам ironic этим занимался.
https://docs.openstack.org/ironic/latest/admin/inspection/pxe_filter.html
Эт придумка, как я понял. для простых конфигураций, когда у тебя в ironic одна сеть для всего сразу. Чтоб могли сосуществовать dnsmasq для unamanaged инспектирования и dnsmasq или любой другой набор dhcp+tftp, которые обеспечивают загрузку других технических образов.
J
А потому что в ironic-insector dnsmasq с его pxe фильтром нужен не для инспектирования в общем, а для энролла новых серверов, эт в терминах ironic называется unmanaged inspection.
https://docs.openstack.org/ironic/latest/admin/inspection/managed.html#unmanaged-inspection
При первой загрузке dnsmasq инспектора обеспечит загрузку, а при всех следующих его dnsmasq игнорит запросы, потому что хосты уже известные.
Для managed инспектирования, которое инициируется через api, нужно чтобы сам ironic этим занимался.
https://docs.openstack.org/ironic/latest/admin/inspection/pxe_filter.html
Эт придумка, как я понял. для простых конфигураций, когда у тебя в ironic одна сеть для всего сразу. Чтоб могли сосуществовать dnsmasq для unamanaged инспектирования и dnsmasq или любой другой набор dhcp+tftp, которые обеспечивают загрузку других технических образов.
Ну и для сосуществования с нейтроном тоже, потому что через сам нейтрон какие-то заморочки, видимо, с тем чтобы отвечать на dhcp запросы с любого адреса и в нейтроне нет tftp для первой стадии iPXE.
 Алексей
+
Dmitry
Мы просили у них фичу "отвечать на dhcp запросы с любого адреса", они сказали "нууууу.. может быть.. но скорее нет"
J
Мы просили у них фичу "отвечать на dhcp запросы с любого адреса", они сказали "нууууу.. может быть.. но скорее нет"
А надо просто им отдельный агент написать))
Dmitry
Нуууу https://review.opendev.org/c/openstack/ironic-specs/+/931025
Oleg
Всем привет, кто-нибудь помнит команду, которая синкает базу нейтрона и ovn?
Точно помню в чате мелькала уже, может у кого-нибудь под рукой есть)
Кейс следующий:
Восстанавливали базу из старых бекапов, теперь между реальностью и данными базы большой дифф. Neutron справедливо кричит о том, что у него куча объектов, которые есть в ovn, но у него в базе их нет.
Данные потерять не страшно, хочется просто быстро все засинкать, без ручного удаления сирот из базы ovn.
Спасибо)
Александр
Всем привет, кто-нибудь помнит команду, которая синкает базу нейтрона и ovn?
Точно помню в чате мелькала уже, может у кого-нибудь под рукой есть)
Кейс следующий:
Восстанавливали базу из старых бекапов, теперь между реальностью и данными базы большой дифф. Neutron справедливо кричит о том, что у него куча объектов, которые есть в ovn, но у него в базе их нет.
Данные потерять не страшно, хочется просто быстро все засинкать, без ручного удаления сирот из базы ovn.
Спасибо)
Примерно так:
neutron-ovn-db-sync-util --ovn-neutron_sync_mode repair -d
Nikolay
Rocky Linux 9.5 (Blue Onyx) kayobe/kolla stable/2024.1
Nikolay
на отсутвие dbus module никто не наступал
 Олег
в этой связке нет, в целом - да, помогает установка python3-dbus пакета, если это то, о чём о подумал
Nikolay
если бы он ставился
Nikolay
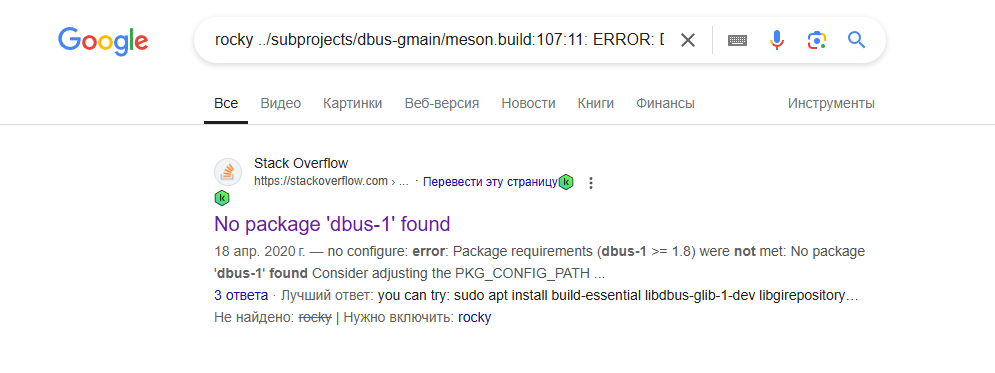
../subprojects/dbus-gmain/meson.build:107:11: ERROR: Dependency "dbus-1" not found, tried pkgconfig
Nikolay
есть рецепты на убутну, на роки не могу найти
Олег
просто по приколу
Олег
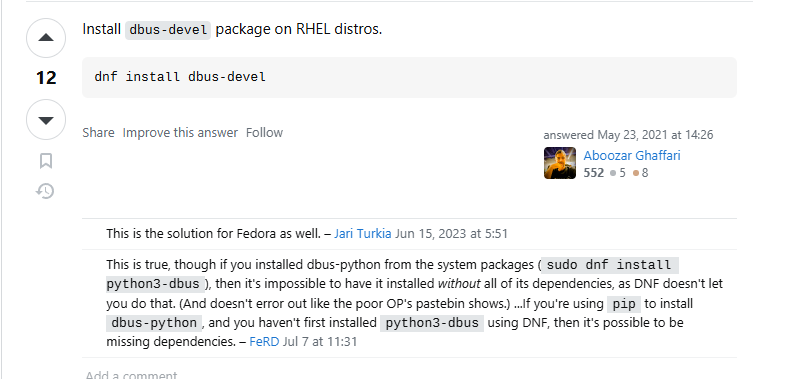
dnf install dbus-devel
Олег
пройдёт?
Nikolay
прошло )
Олег
в общем
Олег
 Олег
))
Nikolay
так это надо в dnf конвертить
Олег
 Олег
)
Олег
лан, прошло и прошло
Nikolay
RROR: Dependency "glib-2.0" not found,
Nikolay
dnf install glib2
Nikolay
стоит
Nikolay
что за уроды это писали
Nikolay
grep -r glib2-devel /opt/kayobe/
grep: /opt/kayobe/venvs/kayobe: Permission denied