 inqfen

 inqfen
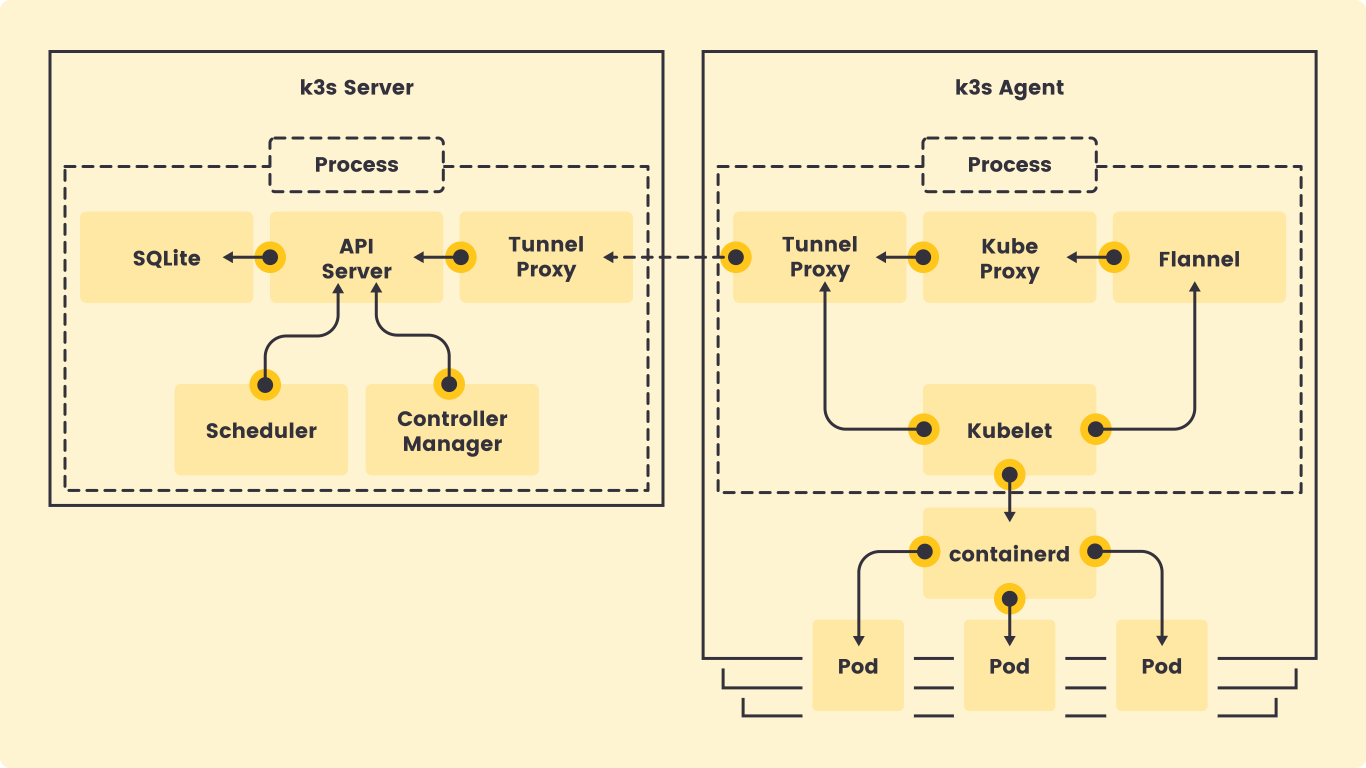
Судя по кртинке, cni там фланель
 Sviatoslav
А кто то пробовал подключить сервер гугла к какому то другому серверу? Что то мне кажется что это гугл чудит. Ну не может свежий инстанс на хетхнере работать и точно такой же в гугле не работать
inqfen
Этот сервер - это тупо виртуалка
inqfen
Максимум что там может быть не так - сетевые правила
Sviatoslav
6443 открыть, вообще все порты открыты,
inqfen
зачем агенту 6443, 6443 это порт апи
inqfen
Ты логи фланели нашел?
inqfen
Фланель кстати udp 8285 вроде слушает
 lnuynxa
Кстати есть живые люди в чате, кто лонгхорн пробовал?
пробовал, но ничего серьезного там не держим
Egor
https://youtu.be/4ht22ReBjno всё что нужно знать 3-ёх летнему ребёнку для начала администрирования вашего kubernetes кластера.
Egor
Ребятушки, подскажите можно ли сделать что бы у мастера "NoSchedule" не влиял на все неймспейсы?
 𝚔𝚟𝚊𝚙𝚜
Ребятушки, подскажите можно ли сделать что бы у мастера "NoSchedule" не влиял на все неймспейсы?
через Mutating Webhook?
Й
Ёпта, а шо случилось?)
 George
утащил в мемориз
 Dmitry
А кто то пробовал подключить сервер гугла к какому то другому серверу? Что то мне кажется что это гугл чудит. Ну не может свежий инстанс на хетхнере работать и точно такой же в гугле не работать
а на вм на гугле внешний айпи есть? твой flannel же будет туннель поднимать, ему же нужен внешний ip для этого
 Anton
обновил nginx-ingress controller, и у меня возник вопрос, чо за OpenResty внезапно, оно норм вообще?
Dmitry
обновил nginx-ingress controller, и у меня возник вопрос, чо за OpenResty внезапно, оно норм вообще?
https://openresty.org/
https://openresty.org/en/components.html - куча штук на lua для nginx
Вроде его поддерживает Cloudflare
Dmitry
обновил nginx-ingress controller, и у меня возник вопрос, чо за OpenResty внезапно, оно норм вообще?
Видимо у тебя довольно старая версия была. Там и метрики поменялись (vts выпилили). Обрати внимание на это
Anton
Видимо у тебя довольно старая версия была. Там и метрики поменялись (vts выпилили). Обрати внимание на это
0.24 была. Ну то есть OpenResty норм, и если хочешь nginx-ingress, то это самое оно, то что нужно?
Dmitry
0.24 была. Ну то есть OpenResty норм, и если хочешь nginx-ingress, то это самое оно, то что нужно?
Да, сейчас kubernetes ingress nginx на openresty.
Sviatoslav
а на вм на гугле внешний айпи есть? твой flannel же будет туннель поднимать, ему же нужен внешний ip для этого
Там магия, ifconfig показывает только внутреннюю сеть, 10.142.0.2 (nic0) и через нее я так понимю он попадает в мир, на внешний ип, который есть, который статический, но, не пойми где прописанный.
 Victor
OpenResty - это луа-библиотека, которую теперь использует nginx ingress controller. В 0.24 она была, ктстати.
Кстати, то ли с 0.25, то ли с 0.26 сильно поменялся формат логов у ингресса - это тоже следует иметь в виду. Парсить их флуентом их, например, крайне неприятно теперь и готовых шаблонов нет в интернетах
Dmitry
OpenResty - это луа-библиотека, которую теперь использует nginx ingress controller. В 0.24 она была, ктстати.
Кстати, то ли с 0.25, то ли с 0.26 сильно поменялся формат логов у ингресса - это тоже следует иметь в виду. Парсить их флуентом их, например, крайне неприятно теперь и готовых шаблонов нет в интернетах
Так формат кастомизировать можно. Я в JSON его сделал например
Victor
Так формат кастомизировать можно. Я в JSON его сделал например
https://kubernetes.github.io/ingress-nginx/user-guide/nginx-configuration/log-format/
как это? )
Dmitry
Там магия, ifconfig показывает только внутреннюю сеть, 10.142.0.2 (nic0) и через нее я так понимю он попадает в мир, на внешний ип, который есть, который статический, но, не пойми где прописанный.
Я не помню как там у flannel, но если ты хочешь подключать удаленные узлы в кластер, то тебе остается юзать туннели. А чтобы создать туннели p2p, ему нужно знать к чему подключаться
Dmitry
 Bohdan
k3s 17 релизнулся.
Anton
OpenResty - это луа-библиотека, которую теперь использует nginx ingress controller. В 0.24 она была, ктстати.
Кстати, то ли с 0.25, то ли с 0.26 сильно поменялся формат логов у ингресса - это тоже следует иметь в виду. Парсить их флуентом их, например, крайне неприятно теперь и готовых шаблонов нет в интернетах
да, но сервер хотя бы отвечал, что он nginx, щас он говорит, что он openresty
Sviatoslav
Я не помню как там у flannel, но если ты хочешь подключать удаленные узлы в кластер, то тебе остается юзать туннели. А чтобы создать туннели p2p, ему нужно знать к чему подключаться
Нужно будет посмотреть доку по фланелю, гугл расстраивает. Вообще такое чувство что никто их облаком и не пользуется
Victor
+
там теперь такая фигня. Например, переменная $upstream_status может внезапно возвратить несколько кодов ответа, если ингресс пытался стукнуться на несколько подов и получил сначала 500, а потом 200
Dmitry
Нужно будет посмотреть доку по фланелю, гугл расстраивает. Вообще такое чувство что никто их облаком и не пользуется
Никто не пихает в один кластер вм из гугла и hetzner.
Sviatoslav
Никто не пихает в один кластер вм из гугла и hetzner.
Так это бесплатный сервер от гугла, не пропадать же, сервер кубера он не тянет а вот в качестве агента там ресурсы и не нужны
Victor
там теперь такая фигня. Например, переменная $upstream_status может внезапно возвратить несколько кодов ответа, если ингресс пытался стукнуться на несколько подов и получил сначала 500, а потом 200
то же касается и`$upstream_addr`, если вдруг он используется в дашбордах. Когда их несколько приезжает через запятую, это может сломать логику различных мониторингов
Dmitry
там теперь такая фигня. Например, переменная $upstream_status может внезапно возвратить несколько кодов ответа, если ингресс пытался стукнуться на несколько подов и получил сначала 500, а потом 200
Да вроде у nginx так и было всегда:
http://nginx.org/ru/docs/http/ngx_http_upstream_module.html#variables
хранит статус ответа, полученного от сервера группы. Статусы нескольких ответов разделяются запятыми и двоеточиями подобно адресам в переменной $upstream_addr. Если сервер не может быть выбран, то переменная хранит статус 502 (Bad Gateway).
Dmitry
то же касается и`$upstream_addr`, если вдруг он используется в дашбордах. Когда их несколько приезжает через запятую, это может сломать логику различных мониторингов
Можно мониторить то что конкретно вернулось клиенту, это полезней. Например если увидели 499 (клиент закрыл запрос) или слишком долгий запрос был, дальше уже смотрим, что там в usptream_addr, upstream_status и так далее. Кто что вернул или не вернул.
Victor
Да вроде у nginx так и было всегда:
http://nginx.org/ru/docs/http/ngx_http_upstream_module.html#variables
хранит статус ответа, полученного от сервера группы. Статусы нескольких ответов разделяются запятыми и двоеточиями подобно адресам в переменной $upstream_addr. Если сервер не может быть выбран, то переменная хранит статус 502 (Bad Gateway).
и правда.. видать просто не натыкались на такое поведении при стресс-тесте на старом nginx ingress (0.14, кажется). Но сразу увидели на 0.26 .
Dmitry
и правда.. видать просто не натыкались на такое поведении при стресс-тесте на старом nginx ingress (0.14, кажется). Но сразу увидели на 0.26 .
Я слышал какие-то баги есть 0.26, что-то с апстримами, то ли от туда поды вылетают, то ли еще что-то. Может поэтому и заметили такое
Victor
я кажется немного наврал - на 0.25 тестил вот это всё (но не суть).
печально что там тоже баги. Потому что на 0.25 и всё что до 0.15 сломано распределение трафика под высокой нагрузкой в случае тормозящих апстримов
Dmitry
Так это бесплатный сервер от гугла, не пропадать же, сервер кубера он не тянет а вот в качестве агента там ресурсы и не нужны
У вас прод или вы играетесь? Как по мне, если вы соеденяете два облака в один кластер, то вы должны понимать что делаете, и само соеденение этого, это меньшая из проблем. Гугл тут не причем
Dmitry
я кажется немного наврал - на 0.25 тестил вот это всё (но не суть).
печально что там тоже баги. Потому что на 0.25 и всё что до 0.15 сломано распределение трафика под высокой нагрузкой в случае тормозящих апстримов
А не факт что в 0.26, я может и ошибаюсь. К сожалению не помню где это прочитал/слышал.
Sviatoslav
У вас прод или вы играетесь? Как по мне, если вы соеденяете два облака в один кластер, то вы должны понимать что делаете, и само соеденение этого, это меньшая из проблем. Гугл тут не причем
Играюсь, там 30гб диск который я бы хотел использовать под бекапы, плюс можно что то простенькое запускать на host port
Sviatoslav
что самое интересное поды запускаются, внутрений ип им назначен через куб я могу попасть внутрь пода все что угодно, но выхода в мир с подов нету
Dmitry
что самое интересное поды запускаются, внутрений ип им назначен через куб я могу попасть внутрь пода все что угодно, но выхода в мир с подов нету
Если ip назначен, значит cni отработал правильно. Почему в мир не идет, надо дебажить
Sviatoslav
внутренний это 10.42.х.х, как дебажить, учитывая что это k3s angent ума не приложу)
Anton
Да, сейчас kubernetes ingress nginx на openresty.
а сам nginx там 1.15.8, то есть еще старее, чем был в 0.24 (1.15.10)?
Dmitry
а сам nginx там 1.15.8, то есть еще старее, чем был в 0.24 (1.15.10)?
На 0.24 тоже был openresty. Насчет версии nginx не знаю, лучше changelog глянуть
Anton
На 0.24 тоже был openresty. Насчет версии nginx не знаю, лучше changelog глянуть
ну 0.24 отвечал nginx 1.15.10
Й
Dmitry
ну 0.24 отвечал nginx 1.15.10
А сорян. Да 0.24 был обычный nginx.
https://github.com/kubernetes/ingress-nginx/blob/master/Changelog.md#0250
Migration from NGINX to OpenResty 1.15.8
Sviatoslav
Пачиму к3с????????
ресурсы не кушает, с kubeadm было бы тоже самое, вообще в k3s можно сеть поменять, поставить свою
Sviatoslav
мне мультимастер с внешним балансером не нужны
𝚔𝚟𝚊𝚙𝚜
Anton
А сорян. Да 0.24 был обычный nginx.
https://github.com/kubernetes/ingress-nginx/blob/master/Changelog.md#0250
Migration from NGINX to OpenResty 1.15.8
что характерно, этот же changelog говорит: "Update nginx to 1.15.12"
Dmitry
ресурсы не кушает, с kubeadm было бы тоже самое, вообще в k3s можно сеть поменять, поставить свою
не знаю что такое k3s, но сеть всегда ставишь отдельно в ванильном кубе
𝚔𝚟𝚊𝚙𝚜
Емнип k3s ещё реляционную базу данных использует вместо etcd
Anton
что характерно, этот же changelog говорит: "Update nginx to 1.15.12"
OpenResty 1.15.8 утверждает, что он основан на nginx 1.15.8
𝚔𝚟𝚊𝚙𝚜
И все cloud specific плагины оттуда вырезаны
Sviatoslav
не знаю что такое k3s, но сеть всегда ставишь отдельно в ванильном кубе
Так в том то и суть что в k3s уже все настроенно и бд по умолчанию sqlite ресурсов не жрет запускается на 1 проце и 512 оперативки
Anton
а можно как-то руками версию достать эту?
Dmitry
а можно как-то руками версию достать эту?
я думаю там все таки 1.15.8. Они же должны совпадать
Anton
я тоже так думаю, чего ж тогда 0.25 врет про 1.15.12
 Spirit
Привет, такой вопрос: на "minikube" поднят "nginx", как можно достучаться до него с "localhost", есть возможность через "kubectl port-forward" руками, но необходимо что бы это происходило автоматически при "kubectl create"?
Dmitry
Привет, такой вопрос: на "minikube" поднят "nginx", как можно достучаться до него с "localhost", есть возможность через "kubectl port-forward" руками, но необходимо что бы это происходило автоматически при "kubectl create"?
Поставь там ingress - https://kubernetes.io/docs/tasks/access-application-cluster/ingress-minikube/
inqfen
/report
inqfen
А, хер там же
Egor
А кто-то использовал microk8s на продакшене?
George
Nope
George
И смысла нет. Поделишься своей идеей ?
Dmitry
А кто-то использовал microk8s на продакшене?
MicroK8s is great for offline development, prototyping, and testing. Use it on a VM as a small, cheap, reliable k8s for CI/CD. The best kubernetes for appliances. Develop IoT apps for k8s and deploy them to MicroK8s on your Linux boxes.
Никто, очевидно. Потому что оно не для этого
Egor
MicroK8s is great for offline development, prototyping, and testing. Use it on a VM as a small, cheap, reliable k8s for CI/CD. The best kubernetes for appliances. Develop IoT apps for k8s and deploy them to MicroK8s on your Linux boxes.
Никто, очевидно. Потому что оно не для этого
В этом тексте написано что для IoT можно использовать.
Egor
Ну ладно, если кто-то вдруг использовал, поделитель пожалуйста мнением.