 Tuntsov


Ох, это спасибо, сейчас взгляну
 𝚔𝚟𝚊𝚙𝚜
А со временем то бага есть?) Кстати latest та что 4.3 - очень любит утекать по памяти в браузере, пришлось откатываться на 4,2
не, у меня вроде всё ок, а где конкретно эта бага встречается?
 Alexander N.
А везде в панели где есть дата, 1 jan 1970 кажет )
Alexander N.
В env ничего не указывал такого?
Alexander N.
Если есть возможность показать deployment - буду признателен )
Tuntsov
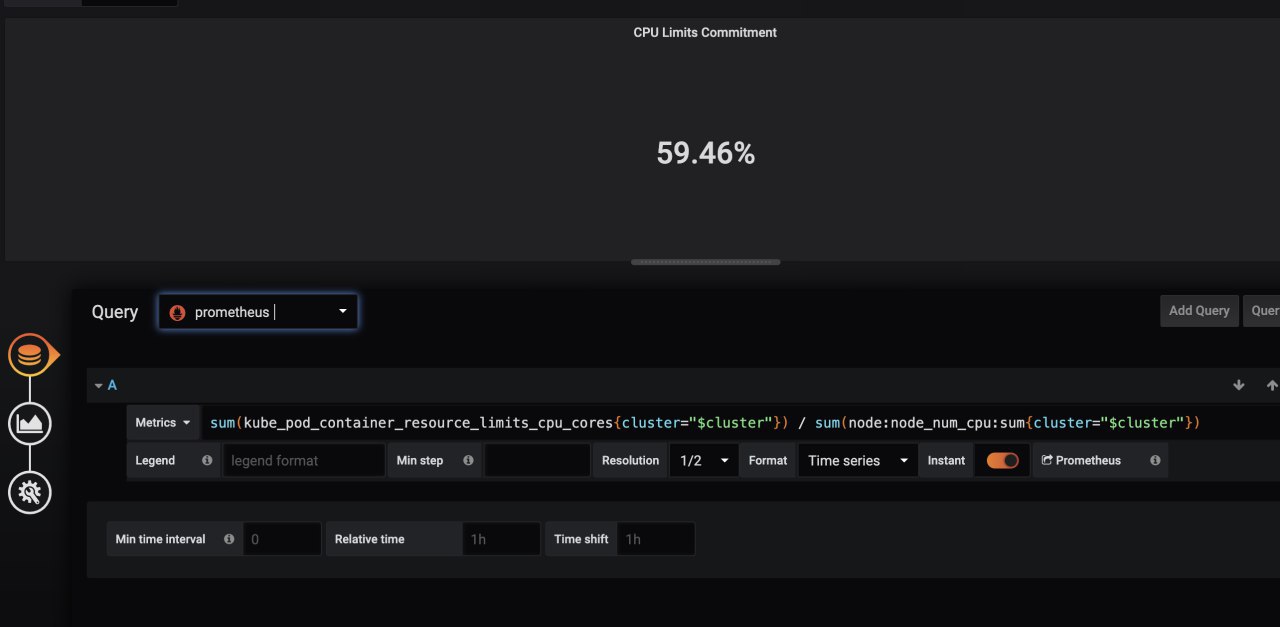
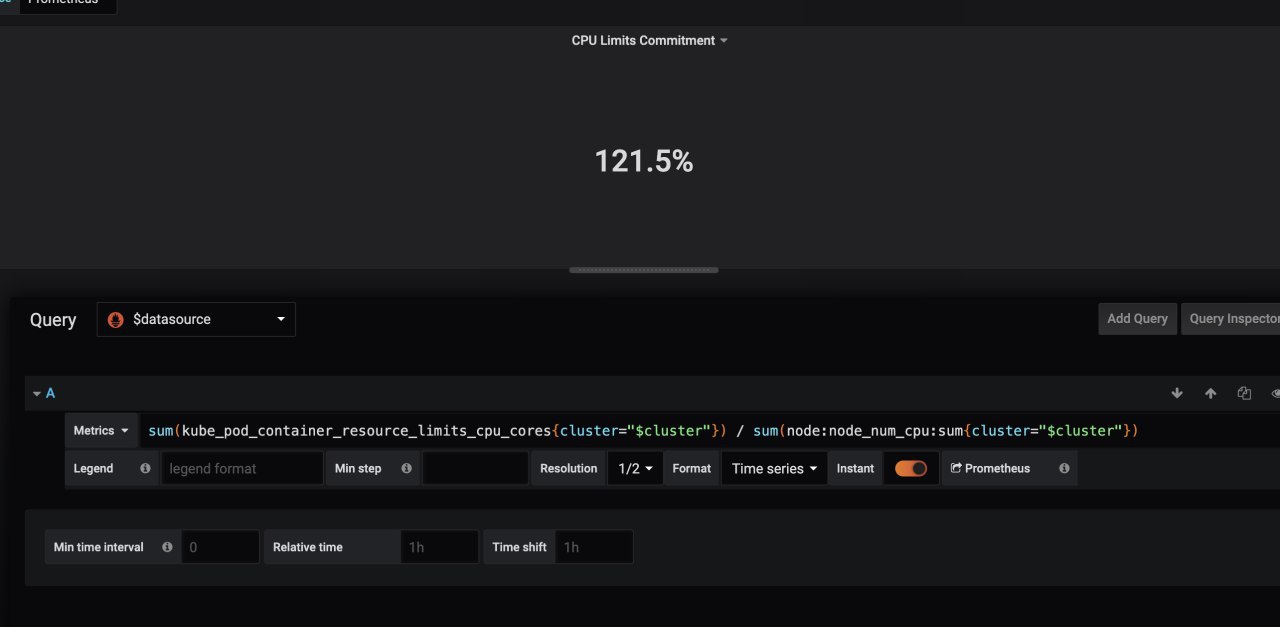
да, кстати, частота скрэйпа федерации и внутреннего одинакова? а то там avg есть, соответственно при разной частоте может разное количество попадать..
Настройки были разными, действительно, но на результат это не повлияло. Запросы из графаны возвращают разные цифры
Tuntsov
 Tuntsov
 𝚔𝚟𝚊𝚙𝚜
Если есть возможность показать deployment - буду признателен )
https://gist.github.com/kvaps/f070eff1081bdbc4ee29de4d5555da3d
Nickolay
 Ievgen
всем привет!
хочу узнать настоящий IP клиента, который подключился к моему сервису
сервис = реббит. вижу в реббите такое:
Connection 10.4.0.1:34567 -> 10.4.0.50:5672 in virtual host /
k8s service реббита торчит в интернет портом 34567. у меня есть доступ на кублет. будучи на кублете, как мне узнать настоящий IP того, кто подключился к 34768 порту в моем кублете?
смотрю как баран на вывод netstat, вообще не вижу порта 34567 нигде
здесь 10.4.0.1 это айпи интерфейса cbr0 (линукс бриджа т.е.)
ситуация немного осложняется тем, что кублет запущен с container-optimized OS, и чтоб вообще что-то подергать, мне нужно быть внутри toolbox-а
 Andrey
давно ждал описания такой ситуации, клиент всего один ? tool-box запускается с netType = host ?
Ievgen
давно ждал описания такой ситуации, клиент всего один ? tool-box запускается с netType = host ?
клиентов всего 3, хочу понять откуда каждый. toolbox запускается без опций вообще (на сколько я могу судить беглым осмотром , ifconfig внутри тулбокса = ifconfig внутри кублета, т.е. вывод одинаковый)
 George
У тебя там не один сетевой стек, а если тулбокс, то это же отдельная виртуалка, не ?
Andrey
нат через днат в снат и в пнат
George
Там от исходного айпи рожки да ножки
Andrey
потому что это TCP и http заголовков туда nginx уже не положит
Ievgen
да, звучит разумно, я совсем забыл про NAT
Ievgen
блин, вот лажа :)
Andrey
можно на хостовой машине смотреть кто подключен к порту и отстреливать по одному) но это так себе подход)
Ievgen
ну ладно. ну хотя бы я могу увидеть какой процесс обслуживает этот порт из линукса? я втыкаю в lsof и netstat, и там вообще нету упоминания этого порта
Ievgen
> на хостовой машине смотреть кто подключен к порту
как?
Andrey
тадааам надо спросить разрабов твоей container-optimized OS
Ievgen
тадааам надо спросить разрабов твоей container-optimized OS
разве этим разрабам есть смысл прятать какие-то порты?
Ievgen
ну и container optimized os это ж какой никакой дистрибутив. средствами линукса и какими-то утилитами из apt-а (только он доступен у меня из toolbox-а) должно быть возможно докопаться до истины? под истиной я больше не имею в виду IP адрес, но имею в виду процесс который держит порт
George
Т.к. трансляция портов в файрволле
 Andrey
nsenter -t pid_нужного_процесса_на_хосте -n ss -tpn
Andrey
docker ps
docker inspect id_контейнера | grep Pid
Там где-то будет маппинг на pid'ы хостовые.
Ievgen
nsenter -t pid_нужного_процесса_на_хосте -n ss -tpn
это кстати сработало, спасибо. вижу открытые коннекшены, и это мне помогло понять что я не совсем корректно задал вопрос
Talib
Хелов. кто то крутит в кубере blackbox_exporter ?
Andrey
это кстати сработало, спасибо. вижу открытые коннекшены, и это мне помогло понять что я не совсем корректно задал вопрос
Там можно и netstat вместо ss использовать, но я большой поклонник ss.
George
В маке только ss, ога
Ievgen
это кстати сработало, спасибо. вижу открытые коннекшены, и это мне помогло понять что я не совсем корректно задал вопрос
сервис торчит наружу портом 34567, а nsenter (как и дешборд rabbitmq) мне возвращает вот такую картинку:
Local Address:Port Peer Address:Port
::ffff:10.4.0.50:5672 ::ffff:10.4.0.1:34768
::ffff:10.4.0.50:5672 ::ffff:10.4.0.1:40293
::ffff:10.4.0.50:5672 ::ffff:10.4.0.1:45151
т.е. где-то по дороге коннекты к 34567 на хосте-кублете превращаются в 34768, 40293 и 45151 у 10.4.0.1 (здесь 10.4.0.1 это айпишник бриджа)
Oleg
Ребят, кто нибудь держит jfrog artifactory в кубе ? как корректно в nginx убрать /artifactory путь ? чтоб урл был чистый https://url без редиректа на https://url/artifactory
по манчикам с их страницы что то не выходит
George
Oleg
Ну, в аннотации ingress реврайт сделать, не ?
прям в ингрессе? просто там еще есть в самом чарте nginx. типа прокся, там такой сейчас конфиг
server {
listen 443 ssl;
listen 80 ;
server_name ~(?<repo>.+)\.artifactory-artifactory artifactory-artifactory ~(?<repo>.+)\.artifactory.domain;
if ($http_x_forwarded_proto = '') {
set $http_x_forwarded_proto $scheme;
}
## Application specific logs
## access_log /var/log/nginx/artifactory-access.log timing;
## error_log /var/log/nginx/artifactory-error.log;
rewrite ^/$ /artifactory/webapp/ redirect;
rewrite ^/artifactory/?(/webapp)?$ /artifactory/webapp/ redirect;
if ( $repo != "" ) {
rewrite ^/(v1|v2)/(.*) /artifactory/api/docker/$repo/$1/$2 break;
}
rewrite ^/(v1|v2)/([^/]+)/(.*)$ /artifactory/api/docker/$2/$1/$3;
rewrite ^/(v1|v2)/ /artifactory/api/docker/$1/;
chunked_transfer_encoding on;
client_max_body_size 0;
location /artifactory/ {
proxy_read_timeout 900;
proxy_pass_header Server;
proxy_cookie_path ~*^/.* /;
if ( $request_uri ~ ^/artifactory/(.*)$ ) {
proxy_pass http://artifactory-artifactory:8081/artifactory/$1;
}
proxy_pass http://artifactory-artifactory:8081/artifactory/;
proxy_set_header X-Artifactory-Override-Base-Url $http_x_forwarded_proto://$host:$server_port/artifactory;
proxy_set_header X-Forwarded-Port $server_port;
proxy_set_header X-Forwarded-Proto $http_x_forwarded_proto;
proxy_set_header Host $http_host;
proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
}
}
и у меня получается ingress — internal nginx — artifactory
но путь все равно не режется
Oleg
вот у нас такая же issue https://github.com/jfrog/charts/issues/306
George
Сложна, но по идее должно быть достаточно ингресс подтюнить
 D
Привет всем!
В этом туториале
https://eksworkshop.com/spotworkers/workers/
рассказывется, как создать нод-группу с автоскейлингом, используя клаудформейшн, которая использует 2 спот инстанса и 1 он-демант, плюс ко всему в эту нод группу добавляется много других полей (ClusterControlPlaneSecurityGroup, NodeInstanceProfile, NodeImageId, VpcId) и что важно есть поля для лейблинга и добавления тайнтов отдельно для спотовых иснстансов группы и отдельно для он-деманд
BootstrapArgumentsForOnDemand: --kubelet-extra-args --node-labels=lifecycle=OnDemand
BootstrapArgumentsForSpotFleet: --kubelet-extra-args '--node-labels=lifecycle=Ec2Spot --register-with-taints=spotInstance=true:PreferNoSchedule'
Пытаюсь сделать этот стак, используя eksctl:
https://eksctl.io/usage/spot-instances/
но там очень бедно все описано, вот даже в таком примере:
Here is an example of a nodegroup that uses 50% spot instances and 50% on demand instances:
nodeGroups:
- name: ng-1
minSize: 2
maxSize: 5
instancesDistribution:
maxPrice: 0.017
instanceTypes: ["t3.small", "t3.medium"] # At least two instance types should be specified
onDemandBaseCapacity: 0
onDemandPercentageAboveBaseCapacity: 50
spotInstancePools: 2
как отдельно добавить лейблы для он-деманд и спотов? И обязательно ли заполнять поля как в CloudFormation, типа полей NodeImageId?
Или это вообще не об этом и надо создавать темплейты в клаудформейшен?
 Just a baka
Я прям через eksctl не педалил кластера, но та же дока говорит, что никак. Можно разные нодгруппы сделать, у них должны быть разные лейблы из коробки (с именем ng), а дальше лейблить предлагается костылями/руками))
https://eksctl.io/usage/managing-nodegroups/
 Stefan
речь о нод селекторах?
 Rustam
Речь не об этом и надо создавать темплейты в клаудформейшене
Ievgen
сервис торчит наружу портом 34567, а nsenter (как и дешборд rabbitmq) мне возвращает вот такую картинку:
Local Address:Port Peer Address:Port
::ffff:10.4.0.50:5672 ::ffff:10.4.0.1:34768
::ffff:10.4.0.50:5672 ::ffff:10.4.0.1:40293
::ffff:10.4.0.50:5672 ::ffff:10.4.0.1:45151
т.е. где-то по дороге коннекты к 34567 на хосте-кублете превращаются в 34768, 40293 и 45151 у 10.4.0.1 (здесь 10.4.0.1 это айпишник бриджа)
понял что посмотреть IP конечного клиента таки можно если заюзать логгер на самом фаерволе https://cloud.google.com/vpc/docs/firewall-rules-logging
(как-раз ковыряюсь с этим)
 inqfen
Речь не об этом и надо создавать темплейты в клаудформейшене
Или выкинуть его и взять терраформ как человек
D
Речь не об этом и надо создавать темплейты в клаудформейшене
То есть лучше через юай создавать такие группы?
А в каких случая может понадобится создание нодгруп с автоскейлингом через ексктл (как тут https://eksctl.io/usage/spot-instances/) ?
G72K
а если раннер перезапустился на другой ноде? - подумал в идеале слои сборки лучше тоже в регистри хранить, но вот как реализовать проверку слоя на существование в регистри...
Я может опоздал, но BUILDKIT как раз пушит в регистри все промежуточные слои
Nico
Привет ) Есть ли какойта метод чтоб настроить в Кубе лоадбалансер чтоб в зависимости от Host заголовка кидал на под бэкенда где этот домен припаркован?
Nico
Либо это надо имплиментировать както логикой nginx
Nico
идя Мулти тентатн приложение чтоб не поднимать кучу ЛБ , индивидиально на каждый тентант
Nico
https://kubernetes.io/blog/2018/06/07/dynamic-ingress-in-kubernetes/
Nico
:) может так
Nico
Спасибо, буду изучать.
Nico
тоесть можно решить и без Амбасадора/Енвой ?
 Lucky SB
лень читать что такое амбасадора ) но реализация ingress controllera есть в том числе и на базе envoy.
Lucky SB
но я советую ставить nginx-ingress-controller от кубернетес
Nico
An optional host. In this example, no host is specified, so the rule applies to all inbound HTTP traffic through the IP address specified. If a host is provided (for example, foo.bar.com), the rules apply to that host.
Nico
Прикольно )
Nico
Уже в логике бэкенда , можно проверять свой/ чужой.
Alexey
nginx ingress
не могу понять почему не отображается реальный ip клиента
externalTrafficPolicy: Local
ports:
- name: http
nodePort: 32517
port: 80
protocol: TCP
targetPort: http
- name: https
nodePort: 30955
port: 443
protocol: TCP
targetPort: https
type: LoadBalancer
в cm указано
compute-full-forwarded-for: "true"
use-forwarded-headers: "true"
в заголовках вижу только
[HTTP_X_FORWARDED_FOR] => 10.0.0.6
Alexander
nginx ingress
не могу понять почему не отображается реальный ip клиента
externalTrafficPolicy: Local
ports:
- name: http
nodePort: 32517
port: 80
protocol: TCP
targetPort: http
- name: https
nodePort: 30955
port: 443
protocol: TCP
targetPort: https
type: LoadBalancer
в cm указано
compute-full-forwarded-for: "true"
use-forwarded-headers: "true"
в заголовках вижу только
[HTTP_X_FORWARDED_FOR] => 10.0.0.6
Скорее всего адрес съедает балансировщик. Если в облаках то такая настройка помогает:
https://kubernetes.io/docs/tasks/access-application-cluster/create-external-load-balancer/#preserving-the-client-source-ip
Alexey
Alexander
как раз - все указано 🙁
Ага, просмотрел сутра. Тебе надо указать больше подробностей про схему балансировки, какое облако итд. Дьявол в деталях.
Alexey
nginx ingress
не могу понять почему не отображается реальный ip клиента
externalTrafficPolicy: Local
ports:
- name: http
nodePort: 32517
port: 80
protocol: TCP
targetPort: http
- name: https
nodePort: 30955
port: 443
protocol: TCP
targetPort: https
type: LoadBalancer
в cm указано
compute-full-forwarded-for: "true"
use-forwarded-headers: "true"
в заголовках вижу только
[HTTP_X_FORWARDED_FOR] => 10.0.0.6
Бутстрапнутый кластер на openstack
Отдельный lb
 Aset
Всем привет! Приложение хочет слать структурированные логи в виде json. Подскажите верный способ парсить вложенный json, так как докер stdout и так заворачивает в свой json. Все это в связке kuber+fluentd+elastic
Й
type json_in_json
 Alexey
Люди есть затык.
Имеется мониторинг в кубере. Весь хлам аля prometheus-opereator, grafana, etc поставлен с помощью helm.
Появилдась необходимость поменять кое-какие опции в конфиге прометеуса.
Если руками меняю на поде то конфиг опять возвращается назад. Не в курсе как правильно поменять?
Sn00part
Под эфемерный же. Менять надо в values.yml
Sn00part
Или в configmap