 Slach


ок, понял, в одинокго лидер элекшен не сделать
 Vadim
я не использовал, просто предполагаю, может 2ой включить попробовать
Slach
я не использовал, просто предполагаю, может 2ой включить попробовать
да, включил помогло, спасибо
 Etki
 Just a baka
Есть что-то годное про RAFT почитать?
https://raft.github.io/raft.pdf
https://raft.github.io/
 Andrey
Хотел ещё написать про мерзость или dc/os, но это, даже, для меня слишком
Это вот что-то совсем мимо меня прошло. Интересно, каково оно на практике и что из себя представляет в сравнении с кубенями
 Sergey
Когда-то давно в апаче мезос запускали джарники без дркеров и тп
 𝚔𝚟𝚊𝚙𝚜
 Anonymous
Владимир
XFS files system + LVM = repair
Ищу человека который может восстановить lvm на xfs.
Проблема с superblock.
 Roman
 George
 Константин
𝚔𝚟𝚊𝚙𝚜
XFS files system + LVM = repair
Ищу человека который может восстановить lvm на xfs.
Проблема с superblock.
Да, случай не простой, и отлично иллюстрирует почему не стоит использовать XFS.
Видел такое много раз, восстановить ничего не удавалось.
𝚔𝚟𝚊𝚙𝚜
XFS files system + LVM = repair
Ищу человека который может восстановить lvm на xfs.
Проблема с superblock.
А какое ядро у вас, если не секрет?
G72K
 Vladimir ⚪️🔵⚪️
Всем привет. А если у меня ingress, напимер, в namespace'е "stage-issue-731" - я не смогу проксировать запросы на сервисы в неймспейсе "stage-common"?
𝚔𝚟𝚊𝚙𝚜
Расскажи подробнее
В который раз убеждаюсь в том, что XFS очень предрасположена к подобного рода сбоям.
Неоднакратно видел и сам попадал в подобную ситуацию. XFS теряет суперблок и вся файловая система превращается в тыкву.
Ни xfs_repair ни какие-либо другие тулзы ничего не могут с этим поделать.
Я крайне удивлён тому, что RH предлагает её как фс по умолчанию в своих дистрибутивах, но возможно что сильно перепиленное rhel-ядро этому багу не подвержено.
G72K
Всем привет. А если у меня ingress, напимер, в namespace'е "stage-issue-731" - я не смогу проксировать запросы на сервисы в неймспейсе "stage-common"?
Нет, в ингресе (не путать с ингрес контроллером) сервис только из того же неймспейса
Vladimir ⚪️🔵⚪️
Спасибо
George
Лучше екст, который данный в труху, но мы фс восстановим ? А не проще тогда отформатировать раздел заново ?
Alexandr
Всем привет. А если у меня ingress, напимер, в namespace'е "stage-issue-731" - я не смогу проксировать запросы на сервисы в неймспейсе "stage-common"?
сервис с externalName в другой неймспейс попробуй
𝚔𝚟𝚊𝚙𝚜
Лучше екст, который данный в труху, но мы фс восстановим ? А не проще тогда отформатировать раздел заново ?
В экст хоть через хексдамп данные вытащить можно, в XFS же полная каша, как с данными так и с метаданными
𝚔𝚟𝚊𝚙𝚜
Ни разу xfs_repair мне не помог, а вот fsck.ext4 спасал уже не раз. Хотя стоит признать, что ext4 тоже не панацея
George
Ни разу xfs_repair мне не помог, а вот fsck.ext4 спасал уже не раз. Хотя стоит признать, что ext4 тоже не панацея
Может просто не стоит до этого доводить ?
𝚔𝚟𝚊𝚙𝚜
Может просто не стоит до этого доводить ?
А как ты не доведёшь, вот такой вот кейс видел не раз уже:
Есть у тебя раздел с XFS, всё нормально, всё работает, и тут ты надумал обновить сервак, перезагрузил, оп и нету XFS, вот так на голом месте.
George
А как ты не доведёшь, вот такой вот кейс видел не раз уже:
Есть у тебя раздел с XFS, всё нормально, всё работает, и тут ты надумал обновить сервак, перезагрузил, оп и нету XFS, вот так на голом месте.
А как тебе такое. Mdadm. Решил обновить ядро. Кирпич
George
🤷♂опенсурц такой опенсурц
𝚔𝚟𝚊𝚙𝚜
Соглашусь. Но все познаётся в сравнении. На моей практике я стараюсь избегать XFS как раз из-за таких приколов.
Владимир
Через hex данные видно, но надо именно восстановить lvm в формате девайса xfs
 gani
 Dmitry
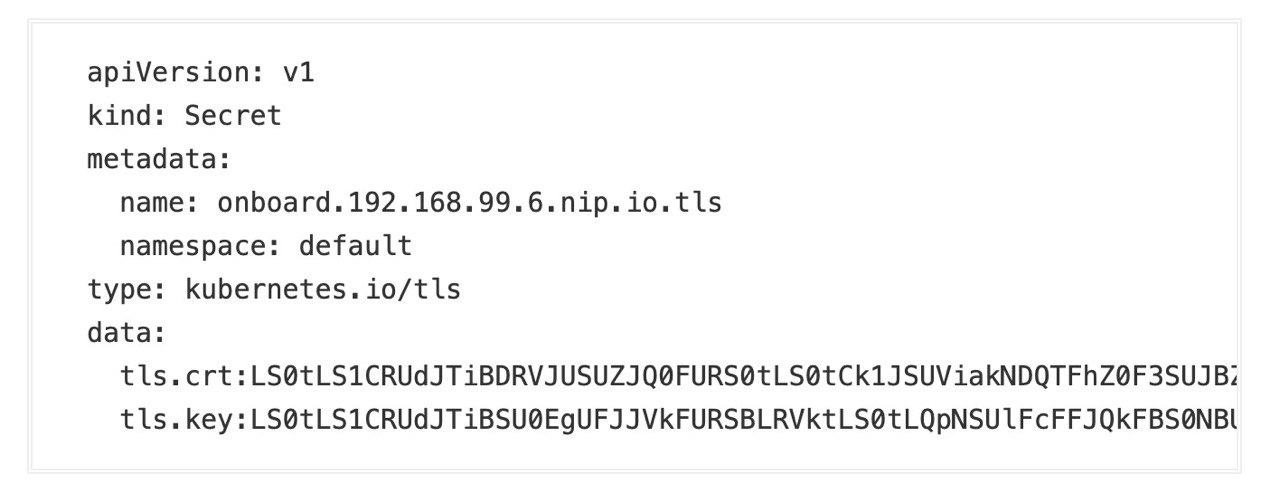
Насколько я могу судить - да. Но можно это дело автоматизировать, например у Фланта оператор есть, хотя иногда бывают с ним проблемы, можно в CI на деплое намутить копирование секретов
George
gani
Ок, Спасибо.
 Joe
Добрый день, чем вы пользуетесь при деплое многокомпонентных систем с требованием соблюдения порядка установки зависимостей?
Slach
Добрый день, чем вы пользуетесь при деплое многокомпонентных систем с требованием соблюдения порядка установки зависимостей?
переписыванием компонентов
зависящий компонент делает watch пока не получит зависимый ресурс
например какой нибудь dockerize ждет открытия tcp порта и т.п.
Joe
переписыванием компонентов
зависящий компонент делает watch пока не получит зависимый ресурс
например какой нибудь dockerize ждет открытия tcp порта и т.п.
С помощью wait-for-it.sh? Это скорее про запуск приложения, эта логика ложится на разработчиков, я же про развертывание
 Pavel
а какая разница между первым и вторым?
Dmitry
Joe
Уточню, используем helm для распространения компонентов системы, ищем способ, позволяющий унифицировать установку этих компонентов (в виде отдельных чартов) в рамках одного инструмента/технологии, с соблюдением порядка установки компонентов
Joe
Пока рассматриваем helmfile
George
 Отделение Bereke Bank
Добрый день, чем вы пользуетесь при деплое многокомпонентных систем с требованием соблюдения порядка установки зависимостей?
Можно разделить деплои в нужном порядке в виде стадий в CI/CD
А вообще имхо если приложение для корректного деплоя требует чтоб «Луна была в созвездии водолея» - такое приложение не готово к Kubernetes
Joe
Можно разделить деплои в нужном порядке в виде стадий в CI/CD
А вообще имхо если приложение для корректного деплоя требует чтоб «Луна была в созвездии водолея» - такое приложение не готово к Kubernetes
Например, kafka требует предварительно поднятого zookeeper
Отделение Bereke Bank
о statefull-ы это вообще отдельная тема)
Joe
Согласен, но для задачи деплоя и на данной стадии это затратно
Alexander
Господа, подскажите. Поднял недавно кластер в EKS ровно по мануалу амазоновскому. Думал поиграться. Ну вроде работает. Залил в него тестовый стек наш. И тут началось - во-первых на одну ноду t3.medium влезает только 17 подов 😳 На сколько я понял, что из-за того, что это дело зачем-то присваивает каждому поду реальный интерфейс. И следующий прикол - жуткие траблы то ли с сетью вообще, то ли с DNS. На ряде подов не розолвятся внешние адреса. И иногда траблы с коннектом к внутренним сервисам. В общем я явно что-то не так сделал, только не могу понять что >.< Ровно такой же стек, только развернутый в кубере в DO работает как швейцарские часы.
 Ivan
Господа, подскажите. Поднял недавно кластер в EKS ровно по мануалу амазоновскому. Думал поиграться. Ну вроде работает. Залил в него тестовый стек наш. И тут началось - во-первых на одну ноду t3.medium влезает только 17 подов 😳 На сколько я понял, что из-за того, что это дело зачем-то присваивает каждому поду реальный интерфейс. И следующий прикол - жуткие траблы то ли с сетью вообще, то ли с DNS. На ряде подов не розолвятся внешние адреса. И иногда траблы с коннектом к внутренним сервисам. В общем я явно что-то не так сделал, только не могу понять что >.< Ровно такой же стек, только развернутый в кубере в DO работает как швейцарские часы.
AWS VPC CNI — глючное поделие. Как раз тот случай, когда уместен стикер «надо было ставить Calico»
Ivan
https://docs.aws.amazon.com/eks/latest/userguide/calico.html — курите в эту сторону. Там надо будет на инстансах еще SrcDest Checks отключить, и будет у вас (почти) нормальный кластер
Alexander
 Andrey
AWS VPC CNI — глючное поделие. Как раз тот случай, когда уместен стикер «надо было ставить Calico»
aws не болочит ipip инкапсуляцию калико ? просто в ажуре такое же глючное поделие но еще и calico заблочено
Ivan
aws не болочит ipip инкапсуляцию калико ? просто в ажуре такое же глючное поделие но еще и calico заблочено
В доке калико про это явно написано. Вкратце: ipip не блочится, но ipip нужен только для межзонального трафика. Для трафика внутри AZ инкапсулацию лучше явно выключить, чтобы не тратить на нее место в пакете
Ivan
Для этого собственно и нужно отключить Source/Destination Check на инстансах
Ivan
т.е. надо юзать kops и не выпендриваться? 🙂
kops или terraform + любой инсталлятор по вашему выбору
Alexander
kops или terraform + любой инсталлятор по вашему выбору
сорри за тупой вопрос. Но что значит инсталлятор к терраформу?
Ivan
Инсталлятор в смысле инсталлятор куба
Alexander
ясно, спс
 Роман
Если у меня в деплойменте имя образа без тэга стоит, можно как то дать команду перекачать его из удаленного репозитория там он обновился уже?
 Kirill
 Andrey
Если у меня в деплойменте имя образа без тэга стоит, можно как то дать команду перекачать его из удаленного репозитория там он обновился уже?
Если в спеке стоит imagePullPolicy: Always, то просто убить поды, при создании новых он перекачает образы
Роман
Если в спеке стоит imagePullPolicy: Always, то просто убить поды, при создании новых он перекачает образы
вот это сработало как надо
kubectl rollout restart deployment.apps/googledriveloader-deployment
не уверен но скорее всего imagePullPolicy: Always, это тож необходимое условие чтобы он пере пулил еще раз.
 Alex
Я так понимаю Calico самый адекватный/стабильный вариант?
Alex
flannel тоже нормально работает.
Я тут что то про flannel не оч слышал, а калико вроде все хвалят
Сергей
calico умеет в network policy
Умеет, но если это не нужно, то никаких проблем с ним нет. У меня есть кластера работающие на flannel и на calico. И везде все хорошо.
 რად
Умеет, но если это не нужно, то никаких проблем с ним нет. У меня есть кластера работающие на flannel и на calico. И везде все хорошо.
Не умеет. Ну или что-то изменилось. Раньше нужно было фланнел для сетки и калико дополнительно, чтобы рулить networkpolicy
Й
И то и то (Calico и Flannel ) норм плагины. Просто ставя калико вы бонусом получите нетворк полиси. Ставя фланел вы в архитектуру закладываете потенциальную смену сетевого драйвера. А это не совсем тривиальная задача.
Й
Й
А, да, чуть не забыл. Некоторый говнохостеры не дружат с каликой. Ставим фланель и все окай