 Solyar


+
Solyar
могу по ssh пойти на любую машину
 NM
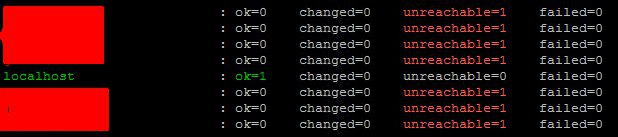
а где там локальный хост вдруг ? SSH Error: data could not be sent to remote host
 Solyar
Вот такая картина
NM
ничего не понял - это ansible говорит что хосты недоступны ?
NM
ты файлик inventory ему скормил с ключем -i hosts ?
Solyar
ты файлик inventory ему скормил с ключем -i hosts ?
ansible-playbook -i inventory/cluster2/hosts.yml remove-node.yml --become-user=spray -v --private-key=~/.ssh/private_key --extra-vars "node=kub03,kub04"
 Alex
Alex
-K надо указать, если по паролю настроен sudo
Anonymous
Привет, у меня такая задача, мне нужно что бы кронжоб запскуался сразу после другого крножоба, то есть не в конкретное время, а именно "после", как можно сделать это средствами кубернетеса?
Anonymous
apiVersion: batch/v1
kind: Job
metadata:
name: pi
spec:
template:
spec:
containers:
- name: pi
image: perl
command: ["perl", "-Mbignum=bpi", "-wle", "print bpi(2000)"]
restartPolicy: Never
--- Можно ли вот так добавить еще контейнеров? Они будут подниматься последовательно или параллельно?
containers:
- name: pi
image: perl
command: ["perl", "-Mbignum=bpi", "-wle", "print bpi(2000)"]
restartPolicy: Never
backoffLimit: 4
Solyar
Anonymous
(
Anonymous
спасибо
 Andrey
Или пили контроллер
Andrey
можно подробнее?
https://github.com/operator-framework/operator-sdk
https://github.com/kubernetes-sigs/kubebuilder
https://book.kubebuilder.io/
https://github.com/kubernetes-sigs/controller-runtime
Ilya
эм, а две задачи в одном джобе последовательно нельзя прописать?
Andrey
разве что через init-контейнеры, но сие костыль, конечно
Andrey
https://github.com/operator-framework/operator-sdk
https://github.com/kubernetes-sigs/kubebuilder
https://book.kubebuilder.io/
https://github.com/kubernetes-sigs/controller-runtime
https://book.kubebuilder.io/cronjob-tutorial/controller-implementation.html как раз пример "делаем cronjob с блэкджеком и шлюхами"
Ilya
ну это ж поправить можно ... или они идеологически разные?
 Grigorii
Интересно, что в голове у людей, которые не кладут в образ bash/sh/zsh? 😕
Anonymous
ну они довольно сильно разные и делают очень разные вещи, не хотелось бы мешать эти два проекта
 Roman
Интересно, что в голове у людей, которые не кладут в образ bash/sh/zsh? 😕
Контейнер с бинарником на go, зачем там bash?
Grigorii
Контейнер с бинарником на go, зачем там bash?
Чтобы я например зашел в контейнер и посмотрел на конфиги coredns, который мне прод кладет
Roman
Чтобы я например зашел в контейнер и посмотрел на конфиги coredns, который мне прод кладет
Ты что то делаешь не так, там конфиг же в configmap
Andrey
подумал, нет ли уже реализации шелла на го, которую можно эмбеддить
Andrey
Ненуачо
Alexey
судя по времени исполнения populat inventory host to file - даже не знаю что сказать.
Возможно действительно pipeling отключен в ансибле у тебя, и оно просто долго делает ssh для каждого таска...
Проверил, pipelining=True.
Подложил еще mitagen в plugins, после этого добавление 19ой и 20ой нод в кластер - 62 и 63 минуты соответственно🤷♂️
Grigorii
Ты что то делаешь не так, там конфиг же в configmap
Я там вижу только дефолтный, там не адресов etcd(coredns же берет инфу о сервисах из api-server). Откуда coredns знает про адреса api-server?
Grigorii
Видимо coredns как-то по-другому работает, пойду почитаю
Alex
а кто-нибудь пробовал для сбора логов использовать loki + grafana? Вроде выглядит неплохо
Марат
G72K
Не умеет WAF, но это скорее особенность, он не всем нужен в кубере
Это уж точно не работа ингреса :)
G72K
ну они довольно сильно разные и делают очень разные вещи, не хотелось бы мешать эти два проекта
Второй крон пусть каждую минуту стартует и проверяет результат первого, когда все появилось - запускает новую job , уже настоящую
Andrey
Это уж точно не работа ингреса :)
А как нынче делают WAF если k8s as a service и ингресс как LoadBalancer?
 George
снаружи?
George
или можно подселить в кубернетес. Ждем отдельного оператора для этого )
Andrey
Мб какой LB имеет встроенный WAF
Andrey
и IDS в придачу
 GM
AKS со скрипом умеет App Gateway как ингресс, а там уже и WAF
Solyar
Solyar
--private-key=~/.ssh/private_key
Solyar
Не нужен был так как я из под текущего запускал
Solyar
и файла private_key не существовало
 Vladimir
Коллеги, такой вопрос.
Могу ли я какой-то волшебной аннотацией заставить nginx ingress controller сделать так, чтобы для определенного server'a был следующий listen:
listen 80 http2;
?
Или такое только через кастомный темплейт?
Andrey
Andrey
разве нет?
 Lucky SB
Vladimir
эээээ но http2 же требует TLS...
Вот идёт у меня запрос через фронт nginx, потом ingres nginx, потом сервис.
Запрос GRPC.
Разбираю его серт на фронте. Делаю grps_pass, уже без шифрования в ингресс...
 Dmitry
Для grpc у nginx ingress есть аннотация
Dmitry
nginx.ingress.kubernetes.io/backend-protocol: "GRPC"
Vladimir
Да. И она налажена на получение прямого GRPC запроса.
А как мне проксировать grpc запрос через внешний nginx фронт?
Dmitriy
Для grpc у nginx ingress есть аннотация
Либо
nginx.ingress.kubernetes.io/grpc-backend: "true"
Dmitry
Но сам nginx вроде grpc только по ssl умеет, соответственно и nginx ingress скорее всего тоже, хотя дела не имел, точно не могу сказать
Vladimir
Но сам nginx вроде grpc только по ssl умеет, соответственно и nginx ingress скорее всего тоже, хотя дела не имел, точно не могу сказать
Только что поднимал чистые nginx'ы и они смогли прокснуть grpc без серта
NM
Второй крон пусть каждую минуту стартует и проверяет результат первого, когда все появилось - запускает новую job , уже настоящую
проверяй через API зачем методом топора то ? https://kubernetes.io/docs/reference/generated/kubernetes-api/v1.16/#-strong-status-operations-job-v1-batch-strong-
Dmitriy
Но сам nginx вроде grpc только по ssl умеет, соответственно и nginx ingress скорее всего тоже, хотя дела не имел, точно не могу сказать
В ingress-nginx работает только по ssl
Dmitry
Только что поднимал чистые nginx'ы и они смогли прокснуть grpc без серта
Ммм, согласен, документация подтверждает =)
Vladimir
Получается, если мне прилетает GRPC с сертом, мне необходимо расшифровать его на фронте, и потом отправить а игюнгрес без шифрования. А ингресс не умеет в grpc без шифрования.
Получается.... Хз как
Dmitry
Ну можно и grpcs в ingress отправить 🤔
Vladimir
Ну я и отправляю в игрес с помощью grpc_pass. Однако он, опять же, без шифрования идет
Dmitry
Вот тут пишут
https://www.nginx.com/blog/nginx-1-13-10-grpc/
Dmitry
# Use grpcs for TLS-encrypted gRPC traffic
grpc_pass grpcs://localhost:50051;
Vladimir
Аааа.. 2 секунды. Проверю
Vladimir
Теперь получаю protocol error.
Надо проинспектировать
Vladimir
Что-то так только хуже стало.
Во первых, если установить заголовок с помощью, grpc_set_header Host "grpc.test.ru", то ingress nginx проигнорирует его и не применит конфиг, который для конкретного домена, а применит дефолтный конфиг
 Vadim
народ поднят harbor c хельмами битнами, но че дальше делать? как в портал его зайти?
Vadim
окно авторизации harbor-portal логин и пароль надо вводить, их где создать?
ebalashov
Привет коллеги, есть eks + elb можно TCP сервис Postgres кластера прокинуть через ingress?
George
народ поднят harbor c хельмами битнами, но че дальше делать? как в портал его зайти?
Не понимаю. В чем вопрос ?
George
У меня Харбор по внешнему урлу доступен
Vadim
Не понимаю. В чем вопрос ?
Чтоб залогиниться в портал есть какой-то логин стандартный? У меня при попытке зарегать пользака не принимает поля логина и пароля
Vadim
Там на форме регистрации создание пользака не пашет