ну а теперь не надо. upload-certs за тебя сделает.
получится. ))) только надо будет серты руками копирнуть. по старинке )))
👍
 𝚔𝚟𝚊𝚙𝚜

 𝚔𝚟𝚊𝚙𝚜
понял, просто я думал они всегда там лежат
 Lucky SB
нихт. я бы удивился, если бы ca.key лежал в etcd всегда. пусть даже и зашифрованный
 Andrey
Господа, мне вот тут интересно стало - а щупал кто-нибудь NixOS, особенно в сочетании с кубенями? Выглядит чуть ли не как идеал IaaC
Andrey
Я особо не разбирался пока, но штука явно весьма интересная
 G72K
Господа, мне вот тут интересно стало - а щупал кто-нибудь NixOS, особенно в сочетании с кубенями? Выглядит чуть ли не как идеал IaaC
Щупал давно, нет секьюрити апдейтов, ПР висел года два, обсудили и закрыли
Andrey
Щупал давно, нет секьюрити апдейтов, ПР висел года два, обсудили и закрыли
https://github.com/NixOS/nixpkgs/pull/10851 этот?
G72K
В целом крутая штука, у них недавно image registry появился, можно просто указать пакеты нужные, оно на лету формирует образ: docker pull registry.nixos/bash/awk/python/java скачает образ со всем перечисленным :) (адрес registry забыл )
Lucky SB
G72K
Там ещё проблема была , что они зависимости не очень гранулярно считали, получается всюду подсасывались kernel headers, gcc и прочее ненужно мегабайт на 500
G72K
очь секюрно. доставка бекдоров в упакованном виде.
Нет, апдейты есть, просто надо всю систему из-за них перекачивать заново
G72K
Нельзя просто качнуть обновленный glibc, даже если бинарно оно совместимо с тем, что было
Andrey
сесурити апдейты это конечно плохо, что так, но у меня облако и packer с autoscaling-группами, один черт каждый раз образы пересобираю, мб и пофиг, если на самом свежаке сидеть
G72K
сесурити апдейты это конечно плохо, что так, но у меня облако и packer с autoscaling-группами, один черт каждый раз образы пересобираю, мб и пофиг, если на самом свежаке сидеть
У меня оно в качестве ./dev.sh в проектах одно время было, но не прижилось - всякие IDE муторно настраивать , хотя удобно жутко и лучше docker compose
Й
По причине невнятности как жить с пакетами решили тоже отложить уступить место пиОнэрам. Пусть идут ломают ноги, а мы их опыт переймем и соломки себе подстелим)
 George
По причине невнятности как жить с пакетами решили тоже отложить уступить место пиОнэрам. Пусть идут ломают ноги, а мы их опыт переймем и соломки себе подстелим)
Эт точно. А ты не боишься, что пионеры в принципе не в состоянии родить рабочее решение ?
 Alex
Если что днем спрашивал как добавить etcd ноду на существующую воркер ноду через kubespray. По докам не работает. Разобрался, если у кого то были такие траблы, пишите
𝚔𝚟𝚊𝚙𝚜
Если что днем спрашивал как добавить etcd ноду на существующую воркер ноду через kubespray. По докам не работает. Разобрался, если у кого то были такие траблы, пишите
Ты опиши решение сразу здесь лучше, кому надо тот найдёт, заодно нам полезно будет :)
Alex
Там надо править код спрея, разделять проверку сертификатов ноды от сертификатов etcd, чтобы он не считал что наличие серта ноды достаточно
Alex
Завтра если позволит время оформлю пр и скину
Alex
https://github.com/Cougar/kubespray/commit/24f9951e07fa5a8337e7bdd946ba66a5a056ec66 вот тут почти идентичное решение, но исправлена только синхронизация сертификатов при отсутствии, а нужно изменить еще и проверку для генерации этих сертификатов.
Alex
https://github.com/kubernetes-sigs/kubespray/issues/4040 вот issue к этому МР
 Roman
раскажиет пожалуйста как helm chart заинсталить на кокретный node_pool
Alexander
раскажиет пожалуйста как helm chart заинсталить на кокретный node_pool
Повесить labels, а в values чарта указать nodeSelector (обычно во всех есть)
Roman
вроде получилось
nodeSelector:
doks.digitalocean.com/node-pool: elasticsearch
Roman
теперь застрял с этим
Warning FailedScheduling 66s (x7 over 6m41s) default-scheduler pod has unbound immediate PersistentVolumeClaims (repeated 3 times)
Anonymous
Hi freinds,
After initilize the control plane I am getting the below error.
+++++++++++++++++
Oct 15 01:03:05 node1.net kubelet[8902]: E1015 01:03:05.712106 8902 kubelet.go:2267] node "node1.net" not found
Oct 15 01:03:05 node1.net kubelet[8902]: E1015 01:03:05.812310 8902 kubelet.go:2267] node "node1.net" not found
Oct 15 01:03:05 node1.net kubelet[8902]: E1015 01:03:05.881858 8902 controller.go:135] failed to ensure node lease exists, will ret
Oct 15 01:03:05 node1.net kubelet[8902]: E1015 01:03:05.912525 8902 kubelet.go:2267] node "node1.net" not found
Anonymous
anyone know how to fix it
Anonymous
?
Alexander
 Igorь
Всем привет! а есть ли какие-нибудь ресурсы, где описывается, как отлаживать кубер? в частности, что делать, если весь кластер не отвечает - как kubectl get pods к нему, так и все сервисы в нем отдают 504
George
идешь и чинишь
George
чисто на основе логики
George
рабочий мастер, рабочий етсд и далее по списку
George
> kubectl get pods
это значит, что у тебя апиха не работает
 Alex
バズカ・ジョ
всем привет
у ingress можно как-то указать порт отличный от 80 и 443?
понятно как направить на любой порт сервиса, а вшений порт как задать?
Alex
всем привет
у ingress можно как-то указать порт отличный от 80 и 443?
понятно как направить на любой порт сервиса, а вшений порт как задать?
https://raw.githubusercontent.com/kubernetes/ingress-nginx/master/deploy/static/provider/baremetal/service-nodeport.yaml
 Дмитрий
доброго дня. подскажите такой момент: поставил кубер командой kubeadm init --pod-network-cidr=10.244.0.0/16
сеть фланель. по локалке ноду прицепил все хорошо. Хоче подцепить ноду из вне. Пробросил порты и надо не цепляется - падает из за тайм аута. Куда копать хоть? Спасибо
バズカ・ジョ
https://raw.githubusercontent.com/kubernetes/ingress-nginx/master/deploy/static/provider/baremetal/service-nodeport.yaml
дак тут же сервис, а не ингрес
Alex
дак тут же сервис, а не ингрес
ну так это пример сервиса из оф. способа установки nginx ingress контроллера
Alex
тут и задаётся внешний порт
Alex
если надо для конкретного сервиса - наверное можно попробовать поднять еще один контроллер на нужном порту
Alex
ну это для bare-metal правда, для облачных провайдеров будет отличаться конфиг
バズカ・ジョ
ну так это пример сервиса из оф. способа установки nginx ingress контроллера
ага, понял. спасибо
 Alex
доброго дня, подяскажите, может кто знает.
есть кубер с каликой, есть циска. связал их между собой по bgp, друг друга видят, циска даже может отдавать куберу роуты
но. как заставить калику анонсить сеть, которую я хочу для сервисов и блок "external ip"?
 Fidelina
Приветы
Fidelina
Что-то пошло не так и в openshift Could not resolve host: gitlab.development.ibs.ru
Fidelina
т ене может разрезолвить свои же роуты
Fidelina
если добавить в ручном режиме данные в /etc/resolv.conf контейнера, то всё работает
Fidelina
 Fidelina
куда смотреть?
Andrey
 Alexey
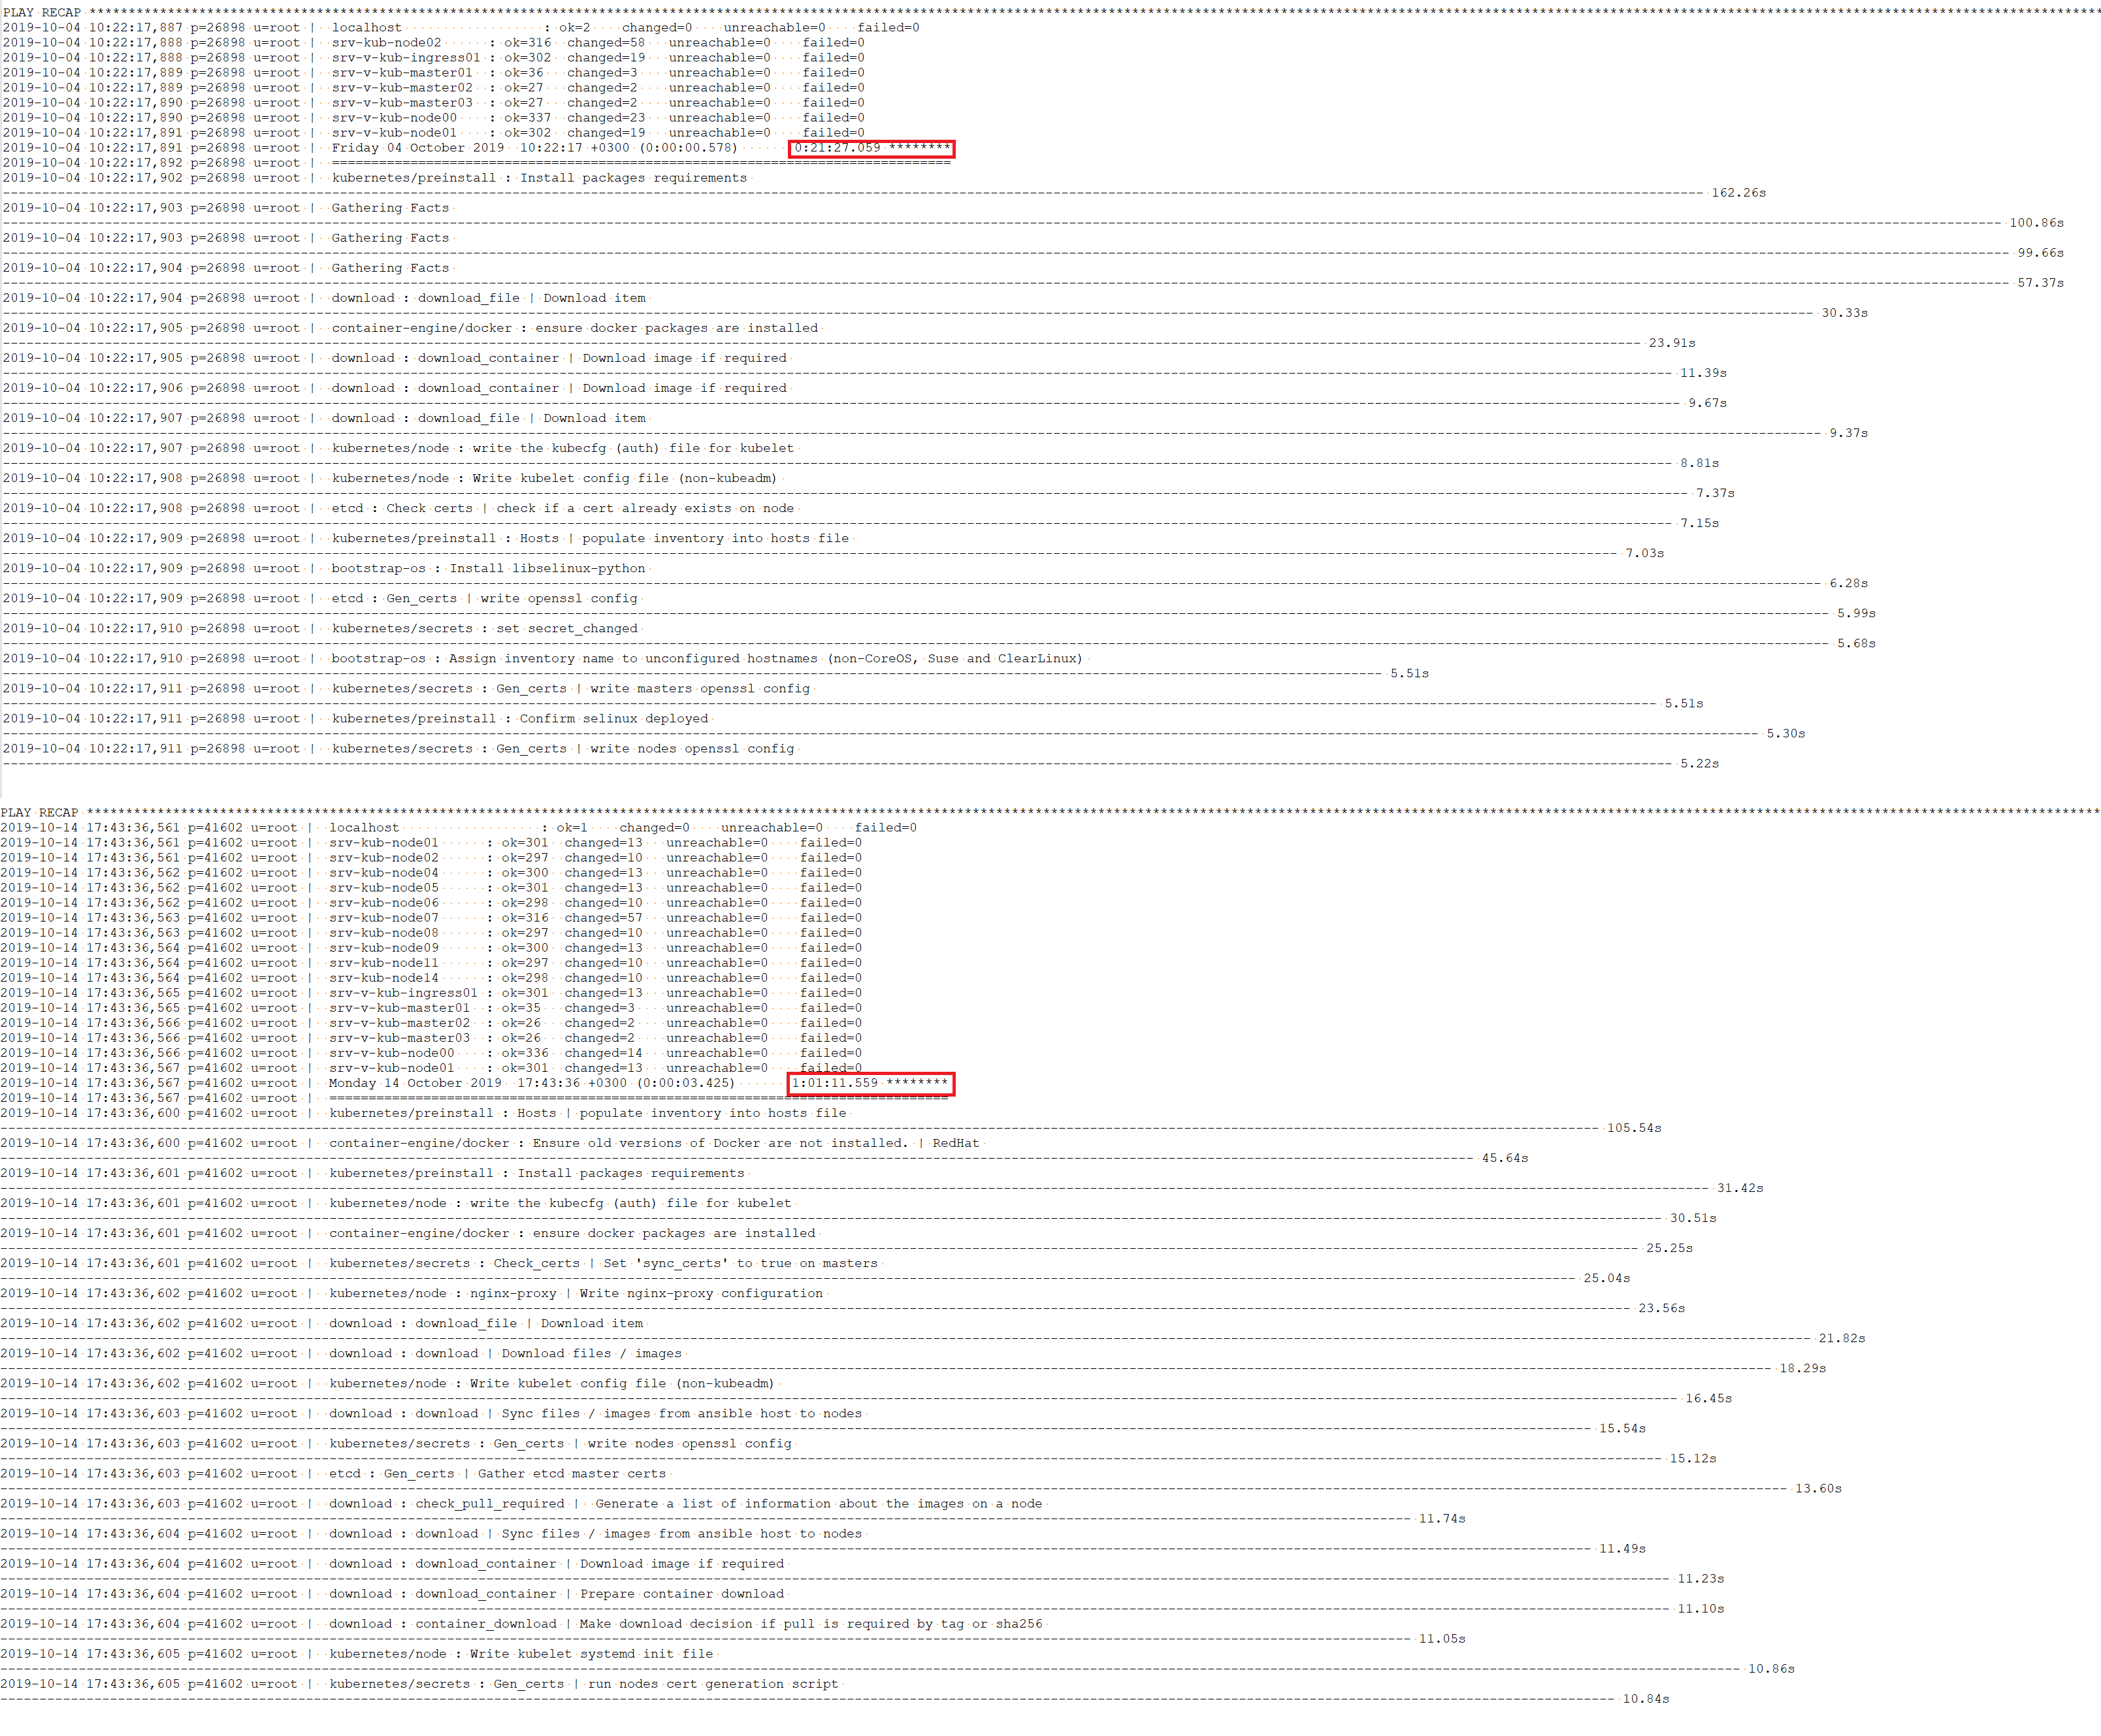
Это странно. плейбук scale.yml выполняется параллельно на всех рабочих узлах. это cluster-upgrade выполняется последовательно.
кубспрей же выводит инфу о том сколько какой таск выполнялся. можно же посмотреть в каком месте тормоза наступают
 Andrey
по идее, там и так должен находится адрес сервиса coredns
Andrey
имеет смысл долбануться к нему напрямую через какой-нибудь dig, а в случае неудачи посмотреть в конфиг
Fidelina
а какие именно?
cat << EOF > /etc/resolv.conf
search dev.svc.cluster.local svc.cluster.local cluster.local org.ru
nameserver 10.10.10.50
nameserver 8.8.8.8
options ndots:5
EOF
Andrey
ну, 10.10.10.50 - это, я подозреваю, и есть coredns, а 8.8.8.8 добавлено руками
Andrey
короче, два стула:
1) не может достучаться до coredns
2) coredns криво настроен
Fidelina
какой контейнер за него отвечает?
Andrey
ну в моих уютных ванильных кубенях это деплоймент coredns в kube-system
Andrey
как там у вас - хз
Fidelina
openshift-sdn есть
Fidelina
а вот так oc get pods --all-namespaces | grep dns ничего нет :(
Andrey
https://docs.openshift.com/container-platform/4.1/networking/understanding-networking.html#nw-ne-openshift-dns_understanding-networking гля че нашел
Andrey
выбирай свою версию и читай раздел Networking
Andrey
мог бы и сам нагуглить
Й
Так у шифта же суппорт есть!? Или за шо они деньги берут?
 Alexey
Здравствуйте! Почитываю Kubernetes in action, подскажите пожалуйста, откуда берётся external-ip после выполнения команды kubectl expose rc testapp --type=LoadBalancer --name testapp-http
Andrey
Alexey
Спасибо
Lucky SB
George
@LuckySB @Nickuru опеншифт и хельм... ОЛОЛО
George
статья
Anonymous
Да да