Интересно как оно мастера раскидает, если 3 ноды и одна зафейлится, а потом включится. С 6ю то проблем не будет точно
6 нод не упадут - это точно
 𝚔𝚟𝚊𝚙𝚜


 Михаил
Такой вопрос. На каждый неймспейс нормально иметь тиллер в случае когда управление конкретным неймспейсом отдается конкретной команде? Нормально ли хелм работает с ограничением по правам?
Aleksei
приветствую, продолжаю заниматься dev-кластером, есть вопросик
сервисы которые крутятся в контейнерах, регаются в консуле, соответственно под виртуальным ip
разраб на своей тачке поднимает консул клиент (который должен подцепиться к консул сервису в определенном неймспейсе) и под дебаггером сервис, который регнется через консул клиент, и должен получить виртуальный ip
копать в сторону туннелей ?
Zakhar
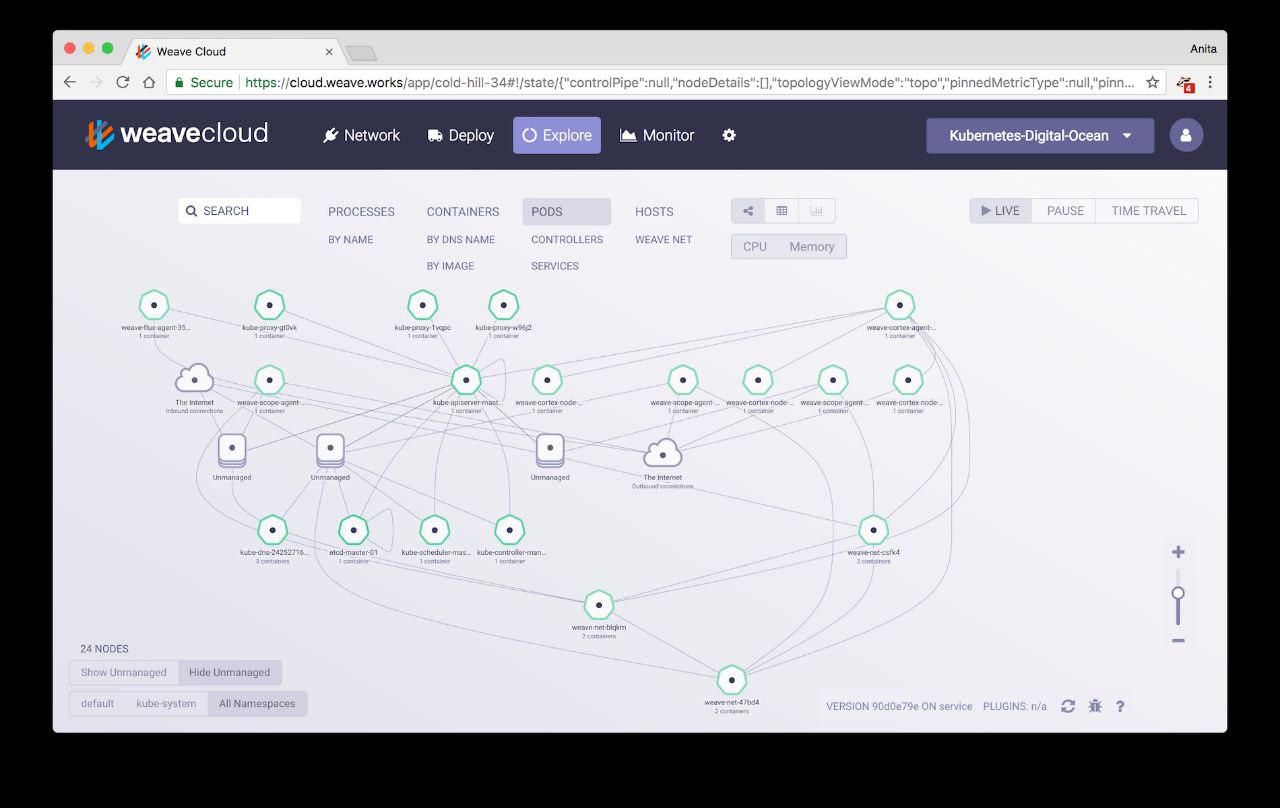
где у тебя все сущности будут побиты на сервисы и между ними стрелочками трафик
 Anton
 Solyar
Очень)
Dmytro
Такой вопрос. На каждый неймспейс нормально иметь тиллер в случае когда управление конкретным неймспейсом отдается конкретной команде? Нормально ли хелм работает с ограничением по правам?
не лучше ли в таком случае запускать тиллер локально?
Михаил
не лучше ли в таком случае запускать тиллер локально?
А хистори в какое-нибудь регистри пушить?
Zakhar
Дырявая вроде
Ставил исключительно посмотреть на красивые графики, да разработчиков порадовать, дальше дев кластеров не запускалось :)
Solyar
Solyar
У меня тоже разрабы любят на всякие штуки смотреть
Solyar
Я им красивую штуку показываю меня потом пару дней не трогают
 George
Можно вечно смотреть на три вещи.... Одна из них - красивый дашборд для куба
George
😂😂😂
Solyar
Ну немного не то :)
Solyar
Хочу чтобы архитектура кластера как на ладони и драгндроп элементы были
Solyar
Перетащил ты кубик деплоймента
Solyar
И приложуха крутится
Solyar
Но ничего не заменит kubectl пожалуй
Dmytro
А хистори в какое-нибудь регистри пушить?
почему? тиллер все также будет создавать конфигмапы
 Dmitry
Привет, используем в гугл клауде k8s + knative ну и как следствие istio и хотелось бы иметь возможносто удобно редактировать роутинг между сервисами. К примеру, сервис А зависит от сервиса Б и перекинуть весь исходящий трафик куда-то на другой сервер.
Как я понял мне надо в istio настроить трафик менеджмент. Как я разобрался мне надо просто закинуть пачку конфигов для гейтвея под каждый сервис (https://istio.io/docs/reference/config/networking/v1alpha3/gateway/). Но хотелось бы узнать нету ли какого-то удобного способа что бы все это редактировать и обновлять?
Dmitry
Привет, используем в гугл клауде k8s + knative ну и как следствие istio и хотелось бы иметь возможносто удобно редактировать роутинг между сервисами. К примеру, сервис А зависит от сервиса Б и перекинуть весь исходящий трафик куда-то на другой сервер.
Как я понял мне надо в istio настроить трафик менеджмент. Как я разобрался мне надо просто закинуть пачку конфигов для гейтвея под каждый сервис (https://istio.io/docs/reference/config/networking/v1alpha3/gateway/). Но хотелось бы узнать нету ли какого-то удобного способа что бы все это редактировать и обновлять?
Если в общем описать задачу, то надо что бы на каждый пул реквест поднимались все стейтлесс сервисы, которые смотрят в базу какого-то staging или develop.
При этом хочется иметь возможность переписать пути куда ходят эти сервисы и указать, к примеру, сервисы другого пул реквеста или другого енваермента.
George
без боли не получится
George
автоматизации нет
George
по идее тебе должно быть достаточно того, что ты можешь неймспесами деплоить
Dmitry
по идее тебе должно быть достаточно того, что ты можешь неймспесами деплоить
да, под каждый пр сервисы деплоятся в своем неймспейсе, но потом хочется переписать роутинг
Dmitry
PR1.serviceA -> PR1.serviceB на
PR1.serviceA -> PR2.serviceB
Dmitry
или
PR1.serviceA -> PR1.serviceB на
PR1.serviceA -> Staging.serviceB
George
т.е. ты хочешь абстракцию поверх истио
George
ну, блин, не придумали еще таких. Может быть ты будешь первым )
Dmitry
т.е. ты хочешь абстракцию поверх истио
ну, не поверх истио, а просто удобный способ для залива конфигов для gateway
George
ну,нет, не видел такого. Все руками. Через боль
Dmitry
Можно запилить юай который будет вызывать gcloud
George
да
Dmitry
и пушить сервису нужные конфиги
Dmitry
т.е. ты хочешь абстракцию поверх истио
а, может мне для этой задачи больше пойдет istio sidecar а не gateway?
 Виктор
а есть у кого-нить инфа о том что fast-cgi плохо по сети пускать, и нужно ставиь в один под с ним nginx?
Виктор
я слышал у фланта на конфе, но чет если логически подумать то разницы быть не должно
Виктор
кто в теме?
 Andrey
Если логически подумать то они вполне могут быть на разных нодах, а это лишнее латенси, ничего полезного, ничего хорошего. Для бложика со 100 посетителями в день сойдёт вполне
Виктор
ну речь я так понял не про латенси
Виктор
латенси в люом случае будет одинаковым, как не расположи
Виктор
[fpm] ---fast-cgi over network---- [nginx-ingress]
или
[fpm+nginx] ----- http over network ----- [nginx-ingress]
я так понимаю латенси в обеих случаях будет примерно равным (в квадратных скобках - под)
 Sergey V
[fpm] ---fast-cgi over network---- [nginx-ingress]
или
[fpm+nginx] ----- http over network ----- [nginx-ingress]
я так понимаю латенси в обеих случаях будет примерно равным (в квадратных скобках - под)
Если статику нжинкс в поде не должен отдавать, то норм, но сейчас npm, yarn и куча другого генерирует тонны статистичных файлов, которые в контейнере с нжинксом должны быть
Виктор
Виктор
чисто трафик приложения
Sergey V
а если не учитывать статику?
Не сильно роялит, хотя есть приверженцы как хттп сокета, так и файлового сокета
Sergey V
Но идеология докера/кубера - одно приложение на контейнер
 Dmitry
Но идеология докера/кубера - одно приложение на контейнер
Это не мешает nginx и fpm в один под затолкать =)
Sergey V
Да, читаю внимательнее комент, а ингрес вообще проксирует фастцги ?
Dmitry
Точно так
Dmitry
https://kubernetes.github.io/ingress-nginx/user-guide/fcgi-services/
Dmitry
Недавно коллегу удивил, когда рассказал ему, что ingress nginx еще и grpc умеет 🙄
Sergey V
Бля сколько раз убеждаюсь в чатах, спросишь прямо хрен кто ответит, скажешь неверно обязательно поправят как прравильно. Лайвхак ))
Dmitry
Ха, у сэра Артура Конан-Дойла Шерлок Холмс говорил, что люди не любят отвечать на вопросы. Люди любят возражать =)
Dmitry
"Сокровища Агры", если память не изменяет
Sergey V
Я так часто много нового узнаю конкретно в этом чате даже
Dmytro
баш скриптами
Dmitry
Если статику нжинкс в поде не должен отдавать, то норм, но сейчас npm, yarn и куча другого генерирует тонны статистичных файлов, которые в контейнере с нжинксом должны быть
это что-то не так сделали если идет куча мусора в контейнер
Dmitry
а есть идеи как в таком случае делать риднесс пробы ?
кублеты же не умеею FCGI
С чем дела не имел, за то ответить не могу =)
 Lucky SB
пишем на питоне FCGI клиента, запускаем из баш скрипта, который дергает проба кублета. элементарно же
Dmytro
fastcgi по сети наверное хуже потому что это ж tcp hanshake, разбивает на пакеты и собирать потом т.д. А в случае локального unix file socket там это всего нет
Dmytro
а в случае nginx->nginx там может просто пакеты как есть прокидываются?
George
Да ну
Dmitry
пишем на питоне FCGI клиента, запускаем из баш скрипта, который дергает проба кублета. элементарно же
Или выкидываем питон и онли баш https://github.com/renatomefi/php-fpm-healthcheck
George
а в случае nginx->nginx там может просто пакеты как есть прокидываются?
Там кэширование работает. И соединение постоянное. Но нет
Dmytro
хотя хендшейк все равно будет