 George


кубернетес так не работает
George
у тебя есть примитив - под
George
под = набор контейнеров, у которых общий локалхост, общий диск
 Anton
https://hub.docker.com/r/beevelop/nginx-basic-auth
G72K
у нас nvme и 10g сетка, когда бэнчмаркал его, производительность иопсов падала примерно вдвое по сравнению с local-storage
У вас синхронно в разные drbd диски запись идёт или репликация с лагом?
George
бейзик аутх ты можешь на ингрессе собрать
 𝚔𝚟𝚊𝚙𝚜
ну типа kubectl shedule pod1 node1
kubectl get pod pod1 -o json | jq '.spec.nodeName = "node1"' | kubectl replace pod1 -f -теоретически должно сработать
 Отделение Bereke Bank
 krakazyabra
𝚔𝚟𝚊𝚙𝚜
если писать асинхронно, просадка будет в 1,5 раза примерно, в semi-synchronous эта цифра почти не меняется
Anton
под = набор контейнеров, у которых общий локалхост, общий диск
с помощью линк мы попадаем на сервис, так ???
Anton
так вот как мой деплоймент будет знать на какой попадать сервис если там у меня их тьма ?)
Anton
или я что то не пойму
𝚔𝚟𝚊𝚙𝚜
@toshuk_kr очень советую ознакомиться с https://www.katacoda.com/courses/kubernetes/kubectl-run-containers и другими курсами для начала
Anton
спасибо но всё же
𝚔𝚟𝚊𝚙𝚜
сервис выбирает поды по лейблам, добавляет endpoints, после чего обращаясь на имя сервиса ты будешь попадать в свой под
 Solyar
Не могу понять
Solyar
Пусть в нее
George
https://github.com/coreos/prometheus-operator/blob/master/Documentation/user-guides/alerting.md
Anton
сервис выбирает поды по лейблам, добавляет endpoints, после чего обращаясь на имя сервиса ты будешь попадать в свой под
apiVersion: extensions/v1beta1
kind: Deployment
metadata:
labels:
run: nginx
name: nginx-auth-deploy
spec:
replicas: 1
selector:
matchLabels:
run: nginx-auth
app: nginx-auth
template:
metadata:
labels:
run: nginx-auth
app: nginx-auth
spec:
containers:
- name: nginx-auth
image: beevelop/nginx-basic-auth
ports:
- containerPort: 80
env:
- name: HTPASSWD
value: "foo:$apr1$odHl5EJN$KbxMfo86Qdve2FH4owePn."
Видимо я не совсем вкурю... Смотри, этот образ делает что ? простой бейсаут после чего кидает на имя upstream web:web в моем случаи это будет сервис, логично... ясное дело что я буду стучаться до поды этой через другой сервис, но мне нужно в место web:web указать сервис допустим моего супер секретного сайта
George
Первый вопрос - ты хочешь бейзик аутх снаружи кубернетеса или при доступе к твоему сервису внутри ?
Anton
там же энджинкс с простым бейсаус
Anton
при доступе из вне
Anton
я неправильно видимо выразился
George
Используй ингресс
George
Он умеет в бейзик аутх. Не надо костылить
Anton
ну без энджинкса ? точнее без доп энджинкса. мой ингресс и есть энджинкс по сути.
George
ну без энджинкса ? точнее без доп энджинкса. мой ингресс и есть энджинкс по сути.
Да, без доп энжинкса
Anton
а я не видел твое сообщение)
Anton
блин... чего то сразу не дошло что там у меня не траэфик))
Anton
спасибо
Anton
https://github.com/kubernetes/ingress-nginx/tree/master/docs/examples/auth/basic
 Вадим
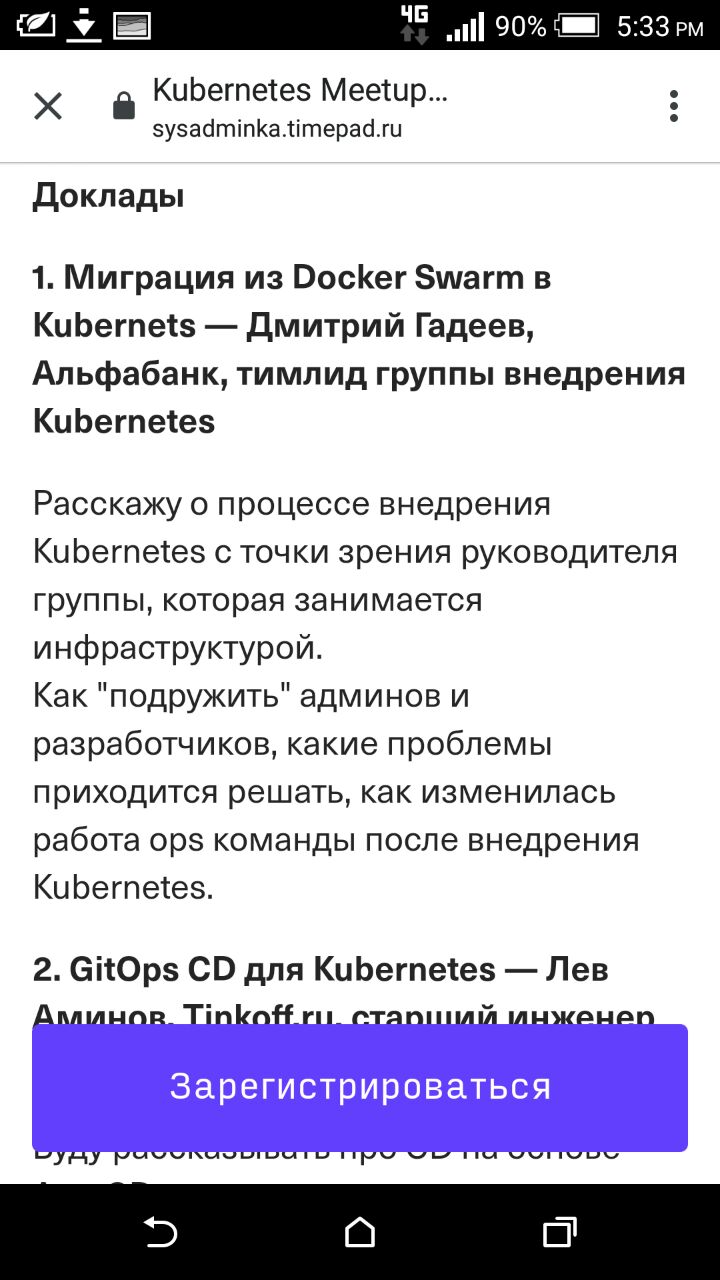
Коллеги, привет
Писал про Кубернетес митап в Екатеринбурге
Программу набрали, регистрацию открыли
Велкам :)
https://sysadminka.timepad.ru/event/1088644/
 George
Так kubernets или kubernetes ?
George
😂
 Just a baka
воу, целая группа внедрения кубеней с тимлидом)
George
воу, целая группа внедрения кубеней с тимлидом)
Новое наказание - "отправить в кубеня в ссылку"?
George
😂
 Михаил
Вадим
Новая технология!
George
Кубер - нет-с, спасибо
George
😂
 Igorь
а если я на ноде сделаю docker system prune -a, то роллбэки тоже отвалятся?
Igorь
если да, то как аккуратно чистить ноды?
Dmytro
не отвалятся - заново спулит из реджистри
Igorь
ну это если по тегам сделано, то не отвалится
Михаил
Можно ли в обход helm что то в кубер деплоить? Он ведь ведет историю только тех объектов что сам залил? Если я залью деплоймент который никогда через хелм не будет деплоить то ничего страшного?
Dmytro
@SinTeZoiD вот и докатились...
Solyar
Но это грустно
Solyar
:(
 Grigorii
Кто-нибудь юзал redis operator? Хочу задеплоить Redis Cluster на 3-6 ноды, который без сентинелей. Как оно?
George
 Denis
Кто-нибудь юзал redis operator? Хочу задеплоить Redis Cluster на 3-6 ноды, который без сентинелей. Как оно?
Смотрел его примерно месяцев 7 назад. Вообще сырой был. В итоге раскатал редиску по старинке на инстансах через ansible
Denis
Сейчас как незнаю
Grigorii
Смотрел его примерно месяцев 7 назад. Вообще сырой был. В итоге раскатал редиску по старинке на инстансах через ansible
Мы вообще все в куб тащим, вне куба не вариант деплоить уже)
Dmytro
а не пробовал никто keydb (ака multithreaded redis fork)? есть даже какой-то чарт https://github.com/Negashev/keydb-cluster
Grigorii
а не пробовал никто keydb (ака multithreaded redis fork)? есть даже какой-то чарт https://github.com/Negashev/keydb-cluster
О, тоже интересно. Редис кластер нам как раз нужен из-за того, что уже уперлись в производительность редиса по cpu
 Andrey
Интересно как оно мастера раскидает, если 3 ноды и одна зафейлится, а потом включится. С 6ю то проблем не будет точно
 Lucky SB
Можно ли в обход helm что то в кубер деплоить? Он ведь ведет историю только тех объектов что сам залил? Если я залью деплоймент который никогда через хелм не будет деплоить то ничего страшного?
Можно. Главное чтобы метки в деплойментах были разными
Denis
Мы вообще все в куб тащим, вне куба не вариант деплоить уже)
Ну тогда потом расскажешь как оно:)
 Dmytro
в случае keydb вроде не надо даже кластер, там же multithreaded. Ну вернее нужно для HA