теперь понятно*
А еще и клиентский cert надо
 Alexander


 Vadim
А так ли нужен selinux в кубенях, учитывая что через psp и так можно отключить примерно все?
А как в PSP отключить запуск бинарей из emptyDir например?
G72K
А так ли нужен selinux в кубенях, учитывая что через psp и так можно отключить примерно все?
В мире без уязвимостей селинукс ненужен
Vadim
там кстати аудит runc начали, так что будьте готовы к срочным обновлениям кластера
Alexander
мне нужны примеры :)
https://medium.com/@nieldw/curling-the-kubernetes-api-server-d7675cfc398c
 Fidelina
в общем, там нет индексов
[warn]: temporarily failed to flush the buffer. next_retry=2019-09-03 00:17:36 +0300 error_class="Fluent::ElasticsearchOutput::ConnectionFailure" error="Can not reach Elasticsearch cluster ({:host=>\"logging-es-ops\", :port=>9200, :scheme=>\"https\", :user=>\"\", :password=>\""})!" plugin_id="elasticsearch-ops"
и fluent не пишет туда
 Дмитрий
доброго дня. скажите пожалуйста есть деплоймент с 1 подом и 3 контейнерами внутри. один из них это web ide cloud9. как то можно сделать так что из одного контейнера можно было попасть в другой контейнер в bash
Дмитрий
или надо ssh поднимать на каждом контейнере?
Anahan
-c
Anahan
kubectl exec -it ... -c ... bash
Vadim
и пробрасывать кубктл с кредами в контейнер?
раз это все контейнеры в одном поде, то SA один, а значит его токен можно читать из /var/run/secrets/kubernetes.io/serviceaccount/token
 dzmitry
привет, есть вопрос по redis в gke: есть редис деплоймент и деплоймент приложения (.net core) который юзает этот редис. Но после каждого апдейта прилаги(kubectl set image ...) она отваливается по таймауту к редису - Unhandled Exception: StackExchange.Redis.RedisConnectionException: It was not possible to connect to the redis server(s); to create a disconnected multiplexer, disable. Возможно кто-то сталкивался?
 Aleksandr
господа, подскажите как правильно подключить vsphere-provider к кубу? на мастере вроде все ок, а на нодах пишет "vsphere_volume_util.go:196] Cloud provider not initialized properly" чяднт?
задачу решил. по вопросу читать
https://vmware.github.io/vsphere-storage-for-kubernetes/documentation/existing.html#update-all-node-providerid-fields
https://blog.mimacom.com/ocp-persistent-storage/
и самое главное - сделать это:
./govc vm.change -json -vm.ipath="VM_NAME" -e="disk.enableUUID=1")
Armen
привет, есть вопрос по redis в gke: есть редис деплоймент и деплоймент приложения (.net core) который юзает этот редис. Но после каждого апдейта прилаги(kubectl set image ...) она отваливается по таймауту к редису - Unhandled Exception: StackExchange.Redis.RedisConnectionException: It was not possible to connect to the redis server(s); to create a disconnected multiplexer, disable. Возможно кто-то сталкивался?
именно из-за таких рисков я не ставил редис в кубер...
можем пообщаться по этому вопросу в привате?
Egor
Ребзя нужна помощ
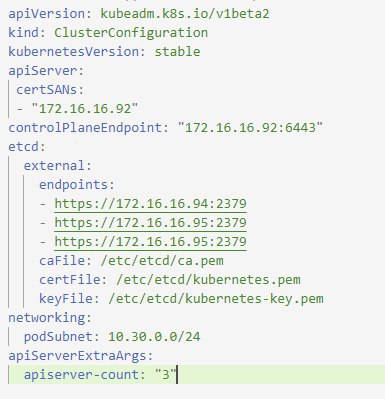
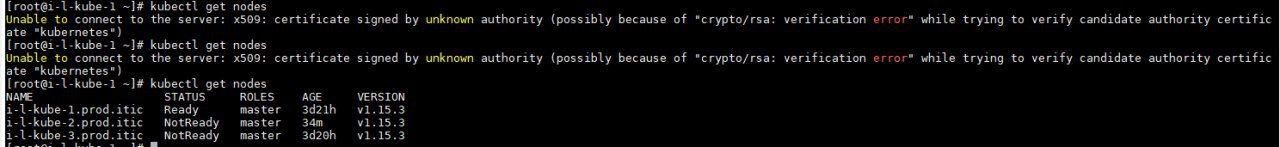
Хочу подцепить 3й мастер, вылетает вот такая ошибка
[root@i-l-kube-2 ~]# sudo kubeadm init --config=config.yaml
W0903 14:16:23.488969 70625 strict.go:54] error unmarshaling configuration schema.GroupVersionKind{Group:"kubeadm.k8s.io", Version:"v1beta2", Kind:"ClusterConfiguration"}: error unmarshaling JSON: while decoding JSON: json: unknown field "apiServerExtraArgs"
[init] Using Kubernetes version: v1.15.3
[preflight] Running pre-flight checks
error execution phase preflight: [preflight] Some fatal errors occurred:
[ERROR FileContent--proc-sys-net-bridge-bridge-nf-call-iptables]: /proc/sys/net/bridge/bridge-nf-call-iptables contents are not set to 1
[preflight] If you know what you are doing, you can make a check non-fatal with --ignore-preflight-errors=...
Egor
 Egor
притом с данным конфигом 2 мастера взлетели
Egor
есть предположения?
 zzamzam
В выхлопе же Some fatal errors occurred:
/proc/sys/net/bridge/bridge-nf-call-iptables contents are not set to 1
Egor
dzmitry
Egor
В выхлопе же Some fatal errors occurred:
/proc/sys/net/bridge/bridge-nf-call-iptables contents are not set to 1
спасибо!
гугланул
echo '1' > /proc/sys/net/bridge/bridge-nf-call-iptables
zzamzam
спасибо!
гугланул
echo '1' > /proc/sys/net/bridge/bridge-nf-call-iptables
Пожалуйста
Только его надо постоянным сделать, прописав в /etc/sysctl.conf
Dmitry
Ребята, добрый день. Поделитесь, пожалуйста, своей практикой, как живёте с двумя версиями прода? Т.е. если вдруг апдейтнули прод и что-то пошло не так, всегда держать стейбл версию? Как это вообще разруливать и тд?
 Nikus
Откатом?
 Andrey
Ребята, добрый день. Поделитесь, пожалуйста, своей практикой, как живёте с двумя версиями прода? Т.е. если вдруг апдейтнули прод и что-то пошло не так, всегда держать стейбл версию? Как это вообще разруливать и тд?
https://romain.dorgueil.net/blog/en/tips/2016/08/27/rollout-rollback-kubernetes-deployment.html
Dmitry
А если нужен откат не одного сервиса, а n-го кол-во сервисов, и сервисы взаимосвязаны между собой? Или подход всеравно не изменится?
Egor
 Andrey
А если нужен откат не одного сервиса, а n-го кол-во сервисов, и сервисы взаимосвязаны между собой? Или подход всеравно не изменится?
ну тут вам наверное уже стоит углубляться в тулы класса helm. Но чтобы какая-то из них умела в зависимости и делала это нормально, я не знаю.
 Just a baka
Egor
новый поднимаю
Egor
admin.conf - после изменения этой конфиги, нужно чтото перезапускать или он на лету перечитывает?
 Lucky SB
admin.conf - после изменения этой конфиги, нужно чтото перезапускать или он на лету перечитывает?
насколько я могу нателепатить - это конфиг с кредами админа и он нужен kubectl. тонкость в том, что kubectl по дефолту ищет конфиг в ~/.kube/config
так что обычно копируют admin в config
Fidelina
А как в PSP отключить запуск бинарей из emptyDir например?
а как пользоваться тогда Kopf если там всё сложно с аутентификацией?
Fidelina
или, может есть ещё варианты?
Fidelina
имеется ввиду про обслуживание еластика, если все таки делаются роуты?
Petrukhin
народ, а кто нибудь пробовал в HELM обходить невозможность переопределять values в момент upgrade
Petrukhin
т.е. нельзя просто взять и написанном чарте прописать в values.yaml es.name : {{ release.name}}-prod
 Sergei
Это делается через темплейтные функции обычно
Petrukhin
Это делается через темплейтные функции обычно
Ну там пи..., Очень много чего переколбасить надо
Petrukhin
И values.yaml загружается вроде как до инициализации шаблонизатора
Egor
Ребят, как победить это
у меня 2 из 3х срут вот такой вот ху-той
сен 03 16:26:14 i-l-kube-2.prod.itic kubelet[12039]: E0903 16:26:14.930874 12039 kubelet.go:2248] node "i-l-kube-2.prod.itic" not found
сен 03 16:26:15 i-l-kube-2.prod.itic kubelet[12039]: E0903 16:26:15.031160 12039 kubelet.go:2248] node "i-l-kube-2.prod.itic" not found
сен 03 16:26:15 i-l-kube-2.prod.itic kubelet[12039]: E0903 16:26:15.092158 12039 reflector.go:125] k8s.io/kubernetes/pkg/kubelet/kubelet.go:453: Failed to list *v1.Node: Unauthorized
сен 03 16:26:15 i-l-kube-2.prod.itic kubelet[12039]: E0903 16:26:15.131410 12039 kubelet.go:2248] node "i-l-kube-2.prod.itic" not found
сен 03 16:26:15 i-l-kube-2.prod.itic kubelet[12039]: E0903 16:26:15.231727 12039 kubelet.go:2248] node "i-l-kube-2.prod.itic" not found
сен 03 16:26:15 i-l-kube-2.prod.itic kubelet[12039]: E0903 16:26:15.292404 12039 reflector.go:125] k8s.io/client-go/informers/factory.go:133: Failed to list *v1beta1.CSIDriver: Unauthorized
сен 03 16:26:15 i-l-kube-2.prod.itic kubelet[12039]: E0903 16:26:15.332086 12039 kubelet.go:2248] node "i-l-kube-2.prod.itic" not found
сен 03 16:26:15 i-l-kube-2.prod.itic kubelet[12039]: E0903 16:26:15.432442 12039 kubelet.go:2248] node "i-l-kube-2.prod.itic" not found
сен 03 16:26:15 i-l-kube-2.prod.itic kubelet[12039]: E0903 16:26:15.492530 12039 reflector.go:125] k8s.io/client-go/informers/factory.go:133: Failed to list *v1beta1.RuntimeClass: Unauthorized
 Nik
мне кажется ты стабильно раз в 2-3 дня приходишь с этим вопросом
Egor
мне кажется ты стабильно раз в 2-3 дня приходишь с этим вопросом
да блин, все вылетает эта хрень, не могу не как победить, дельлных советов нет простол =(
Nik
так у тебя при старте кубелета, четко пишет что он пытается регнуть ноду и говорит почему не может зарегать
Дмитрий
доброго вечера. подскажите как настроить конфиг coredns (боюсь накосячить и прод уронить) там сейчас дефолтный
Corefile:
----
.:53 {
errors
health
kubernetes cluster.local in-addr.arpa ip6.arpa {
pods insecure
upstream
fallthrough in-addr.arpa ip6.arpa
ttl 30
}
prometheus :9153
forward . /etc/resolv.conf
cache 30
loop
reload
loadbalance
}
по идеи мне перезаписать конфигом
apiVersion: v1
kind: ConfigMap
metadata:
name: kube-dns
namespace: kube-system
data:
upstreamNameservers: |
["8.8.8.8", "8.8.4.4"]
Nik
дальнейшие логи нотфайнд это шлак
Дмитрий
или конфиг киньте рабочий
Anton
доброго вечера. подскажите как настроить конфиг coredns (боюсь накосячить и прод уронить) там сейчас дефолтный
Corefile:
----
.:53 {
errors
health
kubernetes cluster.local in-addr.arpa ip6.arpa {
pods insecure
upstream
fallthrough in-addr.arpa ip6.arpa
ttl 30
}
prometheus :9153
forward . /etc/resolv.conf
cache 30
loop
reload
loadbalance
}
по идеи мне перезаписать конфигом
apiVersion: v1
kind: ConfigMap
metadata:
name: kube-dns
namespace: kube-system
data:
upstreamNameservers: |
["8.8.8.8", "8.8.4.4"]
создай в отдельм ns еще один coredns и экспериментируй. ну и лучше вообще в отдельном кластере
 Alex
Ребята - из моего вывода насколько я понимаю нет сервиса ingress - то есть создав такую сущность она работать не будет?
MacBook-Pro-Alex:test-2 alex$ kubectl get po --all-namespaces
NAMESPACE NAME READY STATUS RESTARTS AGE
example paulbouwer-pod 1/1 Running 0 6h11m
kube-system calico-node-j4rcb 2/2 Running 18 8d
kube-system calico-node-tm54b 2/2 Running 22 8d
kube-system coredns-5c98db65d4-dzntw 1/1 Running 11 8d
kube-system coredns-5c98db65d4-jfmz7 1/1 Running 11 8d
kube-system etcd-server-1 1/1 Running 9 8d
kube-system kube-apiserver-server-1 1/1 Running 10 8d
kube-system kube-controller-manager-server-1 1/1 Running 10 8d
kube-system kube-proxy-59vps 1/1 Running 9 8d
kube-system kube-proxy-8zvqn 1/1 Running 11 8d
kube-system kube-scheduler-server-1 1/1 Running 10 8d
MacBook-Pro-Alex:test-2 alex$
>>> get ingresses
NAME HOSTS ADDRESS PORTS AGE
paulbouwer-ingress * 80 3m43s
>>>
 George
2. Что за дистриб? Миникьюб?
Alex
не - мастер с одной нодой
ubuntu 16.04
G72K
привет, есть вопрос по redis в gke: есть редис деплоймент и деплоймент приложения (.net core) который юзает этот редис. Но после каждого апдейта прилаги(kubectl set image ...) она отваливается по таймауту к редису - Unhandled Exception: StackExchange.Redis.RedisConnectionException: It was not possible to connect to the redis server(s); to create a disconnected multiplexer, disable. Возможно кто-то сталкивался?
У вас точно редис при каждом деплойменте приложения не перезапускается случайно?
Alex
то есть идея - я создал сервис с такими портами
ports:
- port: 80
targetPort: 8080
nodePort: 30001
curl -L http://127.0.0.1:30001 - все ок - приложение в конрейнере вижу
теперь к нему подключаю ингресс
rules:
- host: kubia.example.com
http:
paths:
- path: /
backend:
serviceName: paulbouwer-service
servicePort: 80
в результате на приложение я должен уже заходить
http://kubia.example.com
George
Тремя бектиками
Alex
Да, контроллера нет и без него не будет работать
можно ли как то отдельно поставить? к тому что у меня уже есть
Alexander
можно ли как то отдельно поставить? к тому что у меня уже есть
Конечно можно. Ты бы только указал где у тебя куб установлен: облако, виртуалка, железка
Alex
Виртуалка)
Alex
Мастер (на одной виртуалке) и одна нода (на другой) к ней подключена - разворачивал при помощи ансибла (хотя я думаю это не так важно)
Думаю что то вроде этого https://github.com/kubernetes/ingress-nginx
Alexander
Мастер (на одной виртуалке) и одна нода (на другой) к ней подключена - разворачивал при помощи ансибла (хотя я думаю это не так важно)
Думаю что то вроде этого https://github.com/kubernetes/ingress-nginx
Да, это распространенный вариант ингресс контроллера, просто надо подбрать конфиг по себя. Самый легкий вариант - создание сервиса типа LoadBalancer у тебя работать не будет скорее всего. Но можешь проверить вдруг взлетит
Alex
Ну сервис лоадбаланснр я создал - вверху написал про порты - но хотел перед ним и ингресс заюзать
Alexander
Ну сервис лоадбаланснр я создал - вверху написал про порты - но хотел перед ним и ингресс заюзать
Для приложения делай сервис ClusterIP
Egor
где указываеться этот сертификат, я уже замучился =/))))
W0903 14:13:37.031225 1 node.go:113] Failed to retrieve node info: Get https://172.16.16.92:6443/api/v1/nodes/i-l-kube-2.prod.itic: x509: certificate signed by unknown authority (possibly because of "crypto/rsa: verification error" while trying to verify candidate authority certificate "kubernetes")
Alex
Для приложения делай сервис ClusterIP
ты хочешь сказать если у тебя есть сервис лоадбалансер то ингресс по сути не нужен?
 inqfen
Ингресс отправляет трафик на сервис
 Denis
Всем привет! Есть ли сейчас в ingress возможность указать wildard hosts в секции tls?
https://github.com/kubernetes/ingress-nginx/issues/657#issue-224575272
Alex
Ингресс отправляет трафик на сервис
Значит мне в любом случае нужно его ставить и в yml для его указывать связь с service (в частности по имени и порт) вне зависимости от того в каком режиме он работает
 Виктор
Кто-то знает способ форварднуть ЛОКАЛЬНЫЙ порт внутрь пода в кубере?
inqfen
Локальный порт чего?
Виктор
Локально открытый порт моей машины
Виктор
Внутрь пода