 Fidelina


я всегда думаю, над чем здесь подумать?)
 George
https://t.me/kubernetes_ru/181606
George
Он может хотеть, чтобы каталог /elasticsearch/persistent/logging-es был создан
George
Далее по цепочке. Не может создать logs, ибо нет родительского. А далее не может создать файл лога. Раз так - под валится. Рестарт. И, что ты наблюдаешь. Это всего лишь гипотеза. Я не настоящий (с)
George
Все. Спокойной ночи. Надеюсь, озадачил. 😴😴😴
 Konstantin
он должен все создать и настроить права на pv
chcon не создаёт директории, только контекст меняет. поэтому сначала лучше бы mkdir -p
 Vadim
https://github.com/ViaQ/Main/blob/master/README-install.md#persistent-storage
Fidelina
chcon не создаёт директории, только контекст меняет. поэтому сначала лучше бы mkdir -p
ну это слишком просто, чтобы я так ошиблась)
я понимаю, что контекст сменила)
Konstantin
ну это слишком просто, чтобы я так ошиблась)
я понимаю, что контекст сменила)
чем чёрт не шутит. :-)
Fidelina
ты пытался, не прошел мимо)
Fidelina
https://github.com/ViaQ/Main/blob/master/README-install.md#persistent-storage
проделала все рекомендации из раздела Elasticsearch requires persistent storage for its database.
ничего пока не изменилось
Fidelina
конечно, относительно моей pv
Fidelina
спасибо, что посоветовали
 G72K
Fidelina
на всякий случай повторила в разных вариациях с повторными запусками деплоя ES
Fidelina
ничего не помогло, приуныла, иду спать
Alexander
В Openshift все из коробки говорите? ) Похоже Stacy получила коробку проблем )
Алексей
Хех
George
ничего не помогло, приуныла, иду спать
Правильно. Пойди поспи и все пройдет ) а серьезно - иногда стоит отложить проблему. И вернуться к ней со свежим взглядом
G72K
ничего не помогло, приуныла, иду спать
Если это селинукс то где то в логах на ноде будет ругань
G72K
А вообще такое дебажить можно с заменой commandв поде на /bin/sleep infinity и отключением liveness probe и затем kubectl exec в этот проблемный контейнер и mkdir руками.
 Dmitry
в общем, не всё как у людей) вот нормальные DevOps могут быстро развернуть сбор логов
хз, у меня все также. Оно быстро и за пять минут решается только в вакууме. А если у тебя psp включён например ( а у тебя включён как я понял как и у меня) и ещё желательно нужно ограничивать это по network policy , то все становится интересней, нужно вникать во все что ставишь в кластер и как оно там работает , и все эти инструкции, запустил helm и хобана оно все красиво работает - не канают. Да даже тот же хелм, чтобы поставить, нужно во первых по rbac его ограничить, во вторых по network policy, в третих tls настроить, в четвёртых каждому неймспейсу свой helm поставить. Иначе будет решето в кластере.
G72K
 Andrey
посмотри оператор и чарты хельма - народ обычно ими весь стек разворачивает графана+пром+АМ
https://github.com/helm/charts/tree/master/stable/prometheus-operator
Спасибо, в итоге поставил не оператор, а просто прометеус, из оф чартов, в операторе из коробки не работает автодискавери подов по аннотациям
 inqfen
Вроде работало, может сломали
Fidelina
завелось, спасибо, ребята! Я очень вам благодарна!
Fidelina
что сделала?
chgrp 65534 /mnt/local-storage/hdd/vol17
chmod -R 0770 /mnt/local-storage/hdd/vol17
semanage fcontext -a -t container_file_t "/mnt/local-storage/hdd/vol17(/.*)?"
semanage fcontext -a -t svirt_sandbox_file_t "/mnt/local-storage/hdd/vol17(/.*)?"
restorecon -R -v /mnt/local-storage/hdd/vol17
George
т.е. сосурити приключения
inqfen
Рекомендуют же выключать apparmor, selinux и подобное
inqfen
Для куба
 Pavel
Все там рабоатет. конфиг иди правь.
inqfen
А то хер знает где что не заработает
inqfen
Шифт ненужон
Fidelina
я чувствую, что всем нам нужен курс по Selinux )))
Fidelina
а то это какой-то черный ящик, которые все в шкаф убирают))
 Alex
Привет! Может кто в курсе
поднял приложение в кубере
в kind: Pod - указал
ports:
- containerPort: 8080
создал service
type: LoadBalancer
selector:
app: paulbouwer
ports:
- port: 80
targetPort: 8080
nodePort: 30001
получаю что с хоста (там где и запушен под) все ок - сервис работает
80:30001/TCP
curl -L http://127.0.0.1:30001 - все ок
далее ставлю ingress указываю в нем такое же имя как у сервиса
spec:
backend:
serviceName: paulbouwer-service
servicePort: 80
по сути я должен со своего пк заходить на 80 порт и приложение должно работать но что то не так
Pavel
я зедесь всегда.
George
но я предполагаю, что редхат думает, что чуваки, которые ставят шифт, хотя бы сертификацию по RHEL прошли. А там по селинуксу гоняют
Andrey
еще дурацкие советы будут?
Ну например я его отключаю на всех нодах и использую файрвол гугла, два файрвола конфигурить это уже борьба с ветряными мельницами
George
George
или ты про firewalld?
Andrey
Ну короче точно не скажу чем он является в теории, но по факту он не дает подключаться по сети) одна из его фич
G72K
Десктопная гуишечка https://github.com/walmartlabs/kubeman/blob/master/README.md
Vadim
потом нужные люди придут и починят
Fidelina
Так там продолжение :)
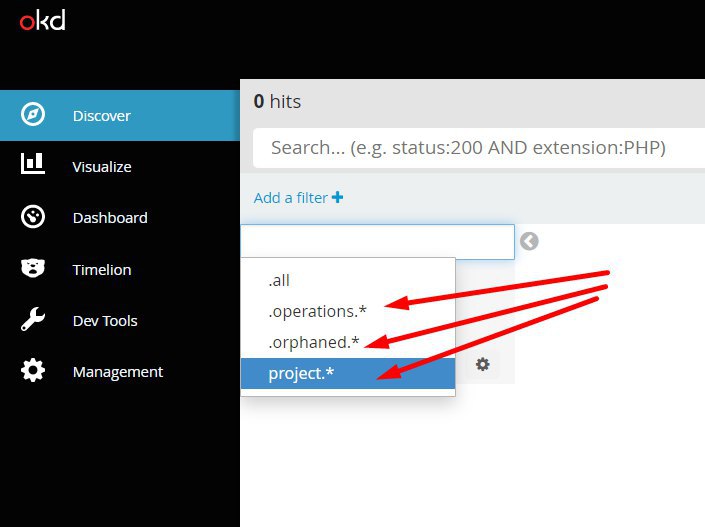
поставила Кибану и вижу, что вроде индексы типо есть
Pavel
за много денег :)
Fidelina
 Fidelina
но нет в ластике
Fidelina
 G72K
Ну короче точно не скажу чем он является в теории, но по факту он не дает подключаться по сети) одна из его фич
Если бы гугол мог сделать фаервол на уровне процессов, он бы сделал, но ему со своих роутеров процессов не видно,а селинукс видно. Одно другому не мешает, а дополняет
Andrey
Если бы гугол мог сделать фаервол на уровне процессов, он бы сделал, но ему со своих роутеров процессов не видно,а селинукс видно. Одно другому не мешает, а дополняет
Понял, нет нужды пока в этом, спасибо за разъяснение
G72K
Fidelina
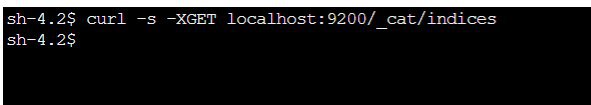
ну в норме он должен был выдать список индексов
Fidelina
а так, показать что кластер работает
Fidelina
curl -s -XGET localhost:9200/_cluster/health?pretty
Fidelina
и не в опеншифтовой инсталляции всё просто и понятно) но не секьюрно :)
Vadim
но нет в ластике
https://docs.openshift.com/container-platform/3.11/install_config/aggregate_logging.html#expose-elasticsearch-as-route
Fidelina
https://docs.openshift.com/container-platform/3.11/install_config/aggregate_logging.html#expose-elasticsearch-as-route
мне нужно не из вне, не для копфов, а чисто внутри пода посмотрела, есть ли индексы, мне этого достаточно, но вот их нет :(
Vadim
мне нужно не из вне, не для копфов, а чисто внутри пода посмотрела, есть ли индексы, мне этого достаточно, но вот их нет :(
для каждого юзера видны разные проекты
Vadim
в зависимости от кубернешного RBAC
Vadim
отсюда вопрос - какие кубернешные проекты видит пользователь когда юзается curl -s?
Fidelina
я зашла в под эластика, на мастер
Fidelina
под кластерадмином
Fidelina
курнула состояние кластера
Fidelina
кластер не ответил мне :)
Fidelina
теперь понятно*
 Pavel
Если бы гугол мог сделать фаервол на уровне процессов, он бы сделал, но ему со своих роутеров процессов не видно,а селинукс видно. Одно другому не мешает, а дополняет
А так ли нужен selinux в кубенях, учитывая что через psp и так можно отключить примерно все?
George
пока скорее да, чем нет