Что лучше -- KVM или гитлер-гэ ?
Kuber!
 Anonymous


 Mark ☢️
Думал мож тян которая в сортах разбирается. А нет. Бот
 Maksim
О_О
Для справки, здесь https://www.postgresql.org/docs/current/hot-standby.html#HOT-STANDBY-ADMIN описаны параметры, требующие определённого порядка рестарта пг кластера
 Stefan
Для справки, здесь https://www.postgresql.org/docs/current/hot-standby.html#HOT-STANDBY-ADMIN описаны параметры, требующие определённого порядка рестарта пг кластера
я так понял, что эта проблема может образоваться, когда max_connection разные на нодах? типо на мастере их 500, а на воркерах 300?
Maksim
Stefan
ага, и + ещё 3-4 параметра
а, ну так в моем случае это похоже не должно грозить
поскольку когда я правлю PGparameters, то конфиг синкается на всех нодах и они идентичными становятся
Maksim
а, ну так в моем случае это похоже не должно грозить
поскольку когда я правлю PGparameters, то конфиг синкается на всех нодах и они идентичными становятся
проблема будет при неправильном порядке рестарта киперов, т.е. речь идёт о примении этих параметров пг, а не установке в конфигах столона
Stefan
ну да, точно, затупил
Maksim
ааа
Кстати, новая опций automaticPgrestart не учитывает эту особенность. Вчера при понижении max_connections у меня кластер пг превратился в тыкву)
Maksim
В общем, надо дорабатывать эту фичу, составлю issue по этой теме
Stefan
Stefan
В общем, надо дорабатывать эту фичу, составлю issue по этой теме
да уж, было бы круто
а пробовали обновляться с определенной версии, на новую?
Maksim
да уж, было бы круто
а пробовали обновляться с определенной версии, на новую?
обновлять пг (pg_upgrade) или столон?
Stefan
просто любопытно на будущее знать, кубер ведь получается должен будет пересоздать поды с киперами, получается простой будет
Stefan
и возможно еще и вольюмы пересоздаст, но надеюсь я не прав(!!!)
Maksim
просто любопытно на будущее знать, кубер ведь получается должен будет пересоздать поды с киперами, получается простой будет
так чтобы был rolling upgrade - это надо тестить и по-хорошему специфицировать, но на тестовой интсталляции я спокойно запускал разные версии киперов с сентинелами и прокси
Stefan
Maksim
и возможно еще и вольюмы пересоздаст, но надеюсь я не прав(!!!)
не должен, формат сохраняемых метаданных в data-dir особо не меняется, да и он там элементарный
Maksim
да уж, надо бы потестить
хотя в релизах https://github.com/sorintlab/stolon/releases описаны шаги для апгрейда
Stefan
Stefan
а че это они каждый раз разные😐
Antlar
i need help
Antlar
есть докер контейнер с телеграм ботом в кубе, прописан хттп прокси, хттпс прокси
Antlar
выдает http: panic serving 10.233.73.209:59468: Post https://api.telegram.org/bot/getMe: x509: certificate signed by unknown authority
 Rainbow
Antlar
а, в альпайн?
Rainbow
любо там старые сертификаты, либо прокси не помогает и там серты от роскомнадзора
Rainbow
Зайти в контейнер и проверить курлом
Antlar
сейчас попробую) спаасибо
Сергей
кто может подсказать почему когда подключаю longhorn у меня приложение запускается только с одной ноды, а с другой нет, так как не может получить доступ к файлам я так понимаю? при том что на 2 нодах подключен longhorn
 𝚔𝚟𝚊𝚙𝚜
пробуй сделать
iscsiadm -m discovery -t st -p <portal>на ноде
𝚔𝚟𝚊𝚙𝚜
затем
iscsiadm -m node --targetname <target> --portal <portal> --login
𝚔𝚟𝚊𝚙𝚜
ну или хотя бы телнетом на порт istgt-сервиса для начала
 Andrey
Решил переходить на ipvs в kube-proxy, столкнулся с непонятностью: с хоста балансировка работает, сервисы доступны, из контейнеров внутри подов - фиг. При этом нет доступа только к сервисам, к самим подам за сервисами доступ есть. tcpdump ничего интересного не сказал или не туда смотрю. Может кто сталкивался, куда копнуть?
𝚔𝚟𝚊𝚙𝚜
Решил переходить на ipvs в kube-proxy, столкнулся с непонятностью: с хоста балансировка работает, сервисы доступны, из контейнеров внутри подов - фиг. При этом нет доступа только к сервисам, к самим подам за сервисами доступ есть. tcpdump ничего интересного не сказал или не туда смотрю. Может кто сталкивался, куда копнуть?
похоже чет не так с сеткой, iptables отключен в docker?
Andrey
ага, выключен
Andrey
наверное, всё дело в calico :) но как отдебажить...
 Andrey
Может кто нибудь мануал подсказать как подружить keycloak с kubernetes?
 Dmitrii
 Vadim
Может кто нибудь мануал подсказать как подружить keycloak с kubernetes?
https://m.habr.com/en/post/441112/ от @kvaps
Andrey
всё, раскурил. спасибо, за наводку про iptables :) оставались правила
Anton
всё, раскурил. спасибо, за наводку про iptables :) оставались правила
кажется у kube-proxy была ручка по миграции чтобы снести правила. думаю старые правила в первую очередь проверять нужно было
Andrey
не от прокси, там всё ок, проверил. мой косяк, старый костыль оставался, про который забыл
Anton
что за костыль? в качестве пятничного вброса может зайти?
Andrey
нет, засрут :D
Anton
лан, не ломайся. намекни хоть. а то скучно
 Aleksey
 Andrey
лан, не ломайся. намекни хоть. а то скучно
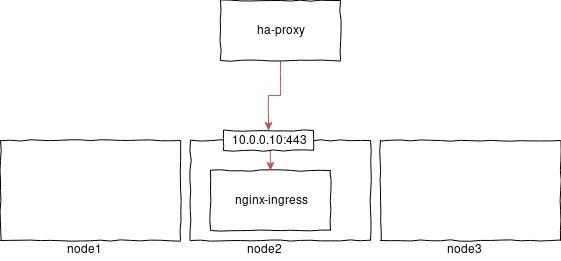
дело было во времена, когда не было Network Policies и только на одной ноде, с тех пор я поднабрался опыта и больше так не делаю :)
𝚔𝚟𝚊𝚙𝚜
𝚔𝚟𝚊𝚙𝚜
а я не выдержал вот этих ограничений с ендпойтами на ноде и запихал keepalived в хелм 🙂 чтобы по vrrp VIP раздавать только с тех нод, которые в публичной сети
А сами айпишники вручную раздешь, или через MetalLB контроллер?
Aleksey
А сами айпишники вручную раздешь, или через MetalLB контроллер?
вручную, мне то не много надо 1 VIP опубликовать
𝚔𝚟𝚊𝚙𝚜
еще такая штука была, не знаю насколько она живая
https://github.com/kubernetes/contrib/tree/master/keepalived-vip
𝚔𝚟𝚊𝚙𝚜
положил конфигмап и запустил демонсетом с hostNetwork: true, все
Andrey
https://m.habr.com/en/post/441112/ от @kvaps
Я пробовал, api сервер не стартует с параметрами oidc
Incognito
привет всем. я что то подтупливаю немного
как правильно описать вот это для kubernetes_deployments:
env {
name = "POD_NAME"
value_from {
field_ref {
field_path = "metadata.name"
}
}
}
env {
name = "POD_NAMESPACE"
value_from {
field_ref {
field_path = "metadata.namespace"
}
}
}
?
т.е. как для env сделать перечисление environment variables ?
попробовал в @terraform_ru, но там классическая тишина
 Anton
а причем тут тераформ?
Incognito
кубернетес тут "причем".
 Light Mushroom
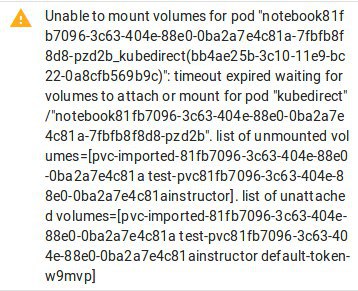
Господа, добрый день! Как такое лечить?
Light Mushroom
 Andrey
ага