Ты послушать или выступить?
Послушать, понять что такое кубер и как его применяют.
 Egor

 Egor
Трансляции или потусить?
потусить. задать несколько очевидных вопросов. Я просто пока не решился, надо ли вводить кубер. пока сидим на голом докере
 Eduard
в любой точке России. работа откомандирует, кроме июля, у меня тогда отпуск.
Ну, приходи)
https://meetup.com/ru-RU/SPb-Reliability-Meetup/events/258393266/
Egor
Ну, приходи)
https://meetup.com/ru-RU/SPb-Reliability-Meetup/events/258393266/
слишком рано т.е. надо предупреждать хотяб за пару месяцев. ну там на выделение денег и тд
Eduard
слишком рано т.е. надо предупреждать хотяб за пару месяцев. ну там на выделение денег и тд
Будет в питере в апреле что-то вроде. Вспомню - напишу
Eduard
Да рано
 Dilshod
Ну, приходи)
https://meetup.com/ru-RU/SPb-Reliability-Meetup/events/258393266/
прямая трансляция планируется?
 Yerlan
привет всем. Подскажите. Если namespace грохнуть, то все его поды автоматом тоже удалятся?
Eduard
Yerlan
спасибо
Anton
привет всем. Подскажите. Если namespace грохнуть, то все его поды автоматом тоже удалятся?
с поведением по умолчанию, за это ключ cascade отвечает, но для ns наверное эот не работает =)
 Михаил
Где хранить кубер конфиг для доступа к апи, чтобы спрятать его от посторонних глаз. Деплой в гитлабе.
Base64 и гитлабовские секреты
Pavel
Всем привет. Есть приложение развернутое на трех нодах кластера, привязка к нодам осуществляется по хостнеймам воркеров через nodeAffinity:
affinity:
nodeAffinity:
requiredDuringSchedulingIgnoredDuringExecution:
nodeSelectorTerms:
- matchExpressions:
- key: kubernetes.io/hostname
operator: In
values:
- worker1
- worker2
- worker3
При пернвоначальном деплое все ок, один под на одной ноде. Но со временем по каким-то своим внутренним алгоритмам k8s может перекидывать поды, например на втором воркере разместить два пода, на первом воркере один и на третьем ниодного. Необходимо же чтобы всегда был один под на каждой из нод. Возможно ли как-то ограничить Deployment, чтобы больше одного экземпляра на ноде не создавалось?
 Denis
Всем привет. Есть приложение развернутое на трех нодах кластера, привязка к нодам осуществляется по хостнеймам воркеров через nodeAffinity:
affinity:
nodeAffinity:
requiredDuringSchedulingIgnoredDuringExecution:
nodeSelectorTerms:
- matchExpressions:
- key: kubernetes.io/hostname
operator: In
values:
- worker1
- worker2
- worker3
При пернвоначальном деплое все ок, один под на одной ноде. Но со временем по каким-то своим внутренним алгоритмам k8s может перекидывать поды, например на втором воркере разместить два пода, на первом воркере один и на третьем ниодного. Необходимо же чтобы всегда был один под на каждой из нод. Возможно ли как-то ограничить Deployment, чтобы больше одного экземпляра на ноде не создавалось?
Привет! Вот так вот должно быть правильно
affinity:
podAntiAffinity:
requiredDuringSchedulingIgnoredDuringExecution:
- labelSelector:
matchExpressions:
- key: app
operator: In
values:
- k8s-deployment
topologyKey: kubernetes.io/hostname
Pavel
Denis
хм...спасибо, попробую
В этом примере labels выглядить должен примерно так:
labels:
app: k8s-deployment
Anton
Всем привет. Есть приложение развернутое на трех нодах кластера, привязка к нодам осуществляется по хостнеймам воркеров через nodeAffinity:
affinity:
nodeAffinity:
requiredDuringSchedulingIgnoredDuringExecution:
nodeSelectorTerms:
- matchExpressions:
- key: kubernetes.io/hostname
operator: In
values:
- worker1
- worker2
- worker3
При пернвоначальном деплое все ок, один под на одной ноде. Но со временем по каким-то своим внутренним алгоритмам k8s может перекидывать поды, например на втором воркере разместить два пода, на первом воркере один и на третьем ниодного. Необходимо же чтобы всегда был один под на каждой из нод. Возможно ли как-то ограничить Deployment, чтобы больше одного экземпляра на ноде не создавалось?
я хз в affinity можно комбинировать node & pod
по идее pod antiaffinity и nodeselector сделают то что нужно, если комбинировать нельзя
 Alex
Коллеги, какие лучшие практики деплоя в тест и прод из одного pipeline gitlabci?
 Pit
Коллеги, какие лучшие практики деплоя в тест и прод из одного pipeline gitlabci?
Это тебе в канал гитлабовв, кмк
Denis
Коллеги, какие лучшие практики деплоя в тест и прод из одного pipeline gitlabci?
Ну когда разбирался в этой теме вот от сюда практику брал:
1) https://edenmal.moe/post/2017/GitLab-Kubernetes-Perfect-Match-for-Continuous-Delivery-with-Container/#Step-2-Get-ServiceAccount-Token-from-Kubernetes
2)https://about.gitlab.com/2017/09/21/how-to-create-ci-cd-pipeline-with-autodeploy-to-kubernetes-using-gitlab-and-helm/
Eduard
Семинар «Почему мы связались с Kubernetes и что у нас из этого получается», 28 февраля, Москва
https://habr.com/ru/post/441254/
Tags: Блог компании DataLine, Виртуализация, Конференции, Облачные вычисления, Облачные сервисы, kubernetes, k8s, kuberline
Author dataline on #habrahabr
Vadim
Привет, есть у кого лабораторные по Кубернетис?
Eduard
Может лаборатории с кубером?
Vadim
лабораторные работы
Vadim
 Alexander
https://www.katacoda.com/courses/kubernetes
Alexander
но это прямо вот очень простенькое
Alexander
а так - ну какие лабараторки. берете приложение и переносите его в куб
 PsyDebug
playground яб не назвал лабой
Vadim
там я побывал
Vadim
Пока играюсь Kubeadm-dind
 Pavel
Anonymous
Бгг
 Vadim
там есть серверлесс и истио, если вдруг кто не такой пурист
 Andrei
А кто-нибудь это юзал?
https://github.com/kubermatic/machine-controller
Накину заново. Есть вопрос про инициализацию сети
Vadim
Накину заново. Есть вопрос про инициализацию сети
мы юзаем https://github.com/kubernetes-sigs/cluster-api, сеть инициализируется отдельным оператором через static pods
Andrei
Штука интересная, но мне нужно чтобы она поддерживала hetzner cloud.
Тот вариант частично рабочий, ибо все ок, кроме отсутствия etcd серфтификатов/эндпоинтов в конфиге cni
G72K
Штука интересная, но мне нужно чтобы она поддерживала hetzner cloud.
Тот вариант частично рабочий, ибо все ок, кроме отсутствия etcd серфтификатов/эндпоинтов в конфиге cni
"тот вариант частично рабочий, кроме..." это вообще про весь опенсорс :)
Andrei
И еще момент, какой сейчас актуальный провижинер для lvm на baremetal? linstor c replica factor 1?
Vadim
Штука интересная, но мне нужно чтобы она поддерживала hetzner cloud.
Тот вариант частично рабочий, ибо все ок, кроме отсутствия etcd серфтификатов/эндпоинтов в конфиге cni
Это API, оно ничего не поддерживает, вам нужно найти\написать имплементацию для хетцнера
 𝚔𝚟𝚊𝚙𝚜
И еще момент, какой сейчас актуальный провижинер для lvm на baremetal? linstor c replica factor 1?
local-volumes вполне себе lvm провижинер, но вообще от задачи зависит
Vadim
хммм, etcd сертификаты для CNI?
Andrei
Это API, оно ничего не поддерживает, вам нужно найти\написать имплементацию для хетцнера
Это я понял. Хотел малой кровью обойтись
Vadim
в нашем варианте machine-api-operator просто создает машины и указывает какой ignition файл юзать - дальше CoreOS сам всё нужное ставит через static pods
Anonymous
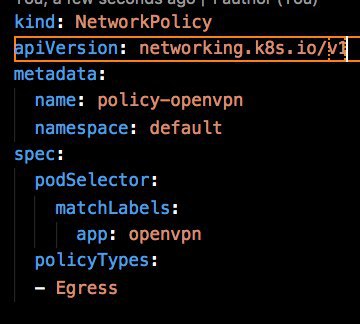
➜ ~ kubectl describe networkpolicy myvpn-openvpn
Name: myvpn-openvpn
Namespace: default
Labels: <none>
Annotations: kubectl.kubernetes.io/last-applied-configuration={"apiVersion":"networking.k8s.io/v1","kind":"NetworkPolicy","metadata":{"annotations":{},"name":"myvpn-openvpn","namespace":"default"},"spec":{"egres...
как нормально посмотреть что внутри network policy? нигде в доках не написано
 Alexander
 Vladimir
Господа, а что жто может быть?
Failed create pod sandbox: rpc error: code = Unknown desc = failed to inspect sandbox image "k8s.gcr.io/pause-amd64:3.0": operation timeout: context deadline exceeded
 Anton
а docker inspect что говорит на этот образ на этой ноде?
Vadim
 Stefan
касательно stolon
после длительных дебагов, я пришел вот к какому выводу, лейблы которые генерит хельм крайне важны для успешного запуска кластера, такие например:
component:
stolon-cluster:
stolon-sentinel:
когда я их коммичу, то кластер не может заинициализировать базу данных постгреса и валится ошибка без конца в кипере:
our keeper data is not available, waiting for it to appear
как только раскоммичиваю весь процесс запускается...
в моем случае, когда я сам правил сгенерированные конфиги хельма, я удалял эти лейблы и прописывал свои
очень удивлен такому поведению
сейчас же если их не удалить, то всё ок и кластер инициализируется успешно
 AB 🇨🇾 🍉
Как разрешить ingress-controller смотреть на все namespaces?
Vadim
Кстати, а докердемон умеет отдавать метрики для прометея?
AB 🇨🇾 🍉
если ClusterRoleBinding и Role в RBAC смотрят только на сингл неймспейс?
 Andrey
если ClusterRoleBinding и Role в RBAC смотрят только на сингл неймспейс?
ClusterRole сделать.
AB 🇨🇾 🍉
окей, делаю много ролей на кажый неймспейс, ингресс-контроллер будет смотреть на все неймспейсы по умолчанию?
AB 🇨🇾 🍉
нашел аргумент # - --watch-namespace=default
если его не указывать?
Andrey
нашел аргумент # - --watch-namespace=default
если его не указывать?
Если не указывать, он на все смотрит.
Andrey
Зачем тебе много ролей, если можно одну ClusterRole?
 Aleksey
да ладно тебе))
обычно пишут всякую дичь про то что не надо базу в к8с совать , а вот результаты реального шатания столона никто не пишет
Stefan
обычно пишут всякую дичь про то что не надо базу в к8с совать , а вот результаты реального шатания столона никто не пишет
а, та это еще не шатание)))
это была попытка адекватного запуска😆
AB 🇨🇾 🍉
Зачем тебе много ролей, если можно одну ClusterRole?
а типа, роль на неймспейс, а кластерроль на весь кластер
понял
Anonymous
 Anonymous
как проверить вообще что он аплается и находить под, а не что я в правилах напортачил? как вообще тестить эти полиси кроме как не методом тыка?