 Kirill


Почитаю внимательнее доки про kubectl :)
 Михаил
 Sergey
https://www.youtube.com/watch?v=rO6K6KOH9ZM
 George
😳😳😳😳
Михаил
 Ilia
Кто знает как ограничить количество подов, запускаемых на ноде? Например не более 10 подов на ноду?
 Vadim
Кто знает как ограничить количество подов, запускаемых на ноде? Например не более 10 подов на ноду?
https://kubernetes.io/docs/reference/command-line-tools-reference/kubelet/#kubelet, --max-pods
 nikiladonya
в кублет конфигурации
nikiladonya
Кто знает как ограничить количество подов, запускаемых на ноде? Например не более 10 подов на ноду?
nikiladonya
https://kubernetes.io/docs/tasks/administer-cluster/kubelet-config-file/
Ilia
спасибо!
 Co(n)stantine👨🔬
Начало через 30 мин., присоединяйтесь https://youtu.be/rO6K6KOH9ZM
 a1eXei
блин, я бы посмотрел куб, но в офисе мейл сру, жаль :(
Co(n)stantine👨🔬
 Sergey
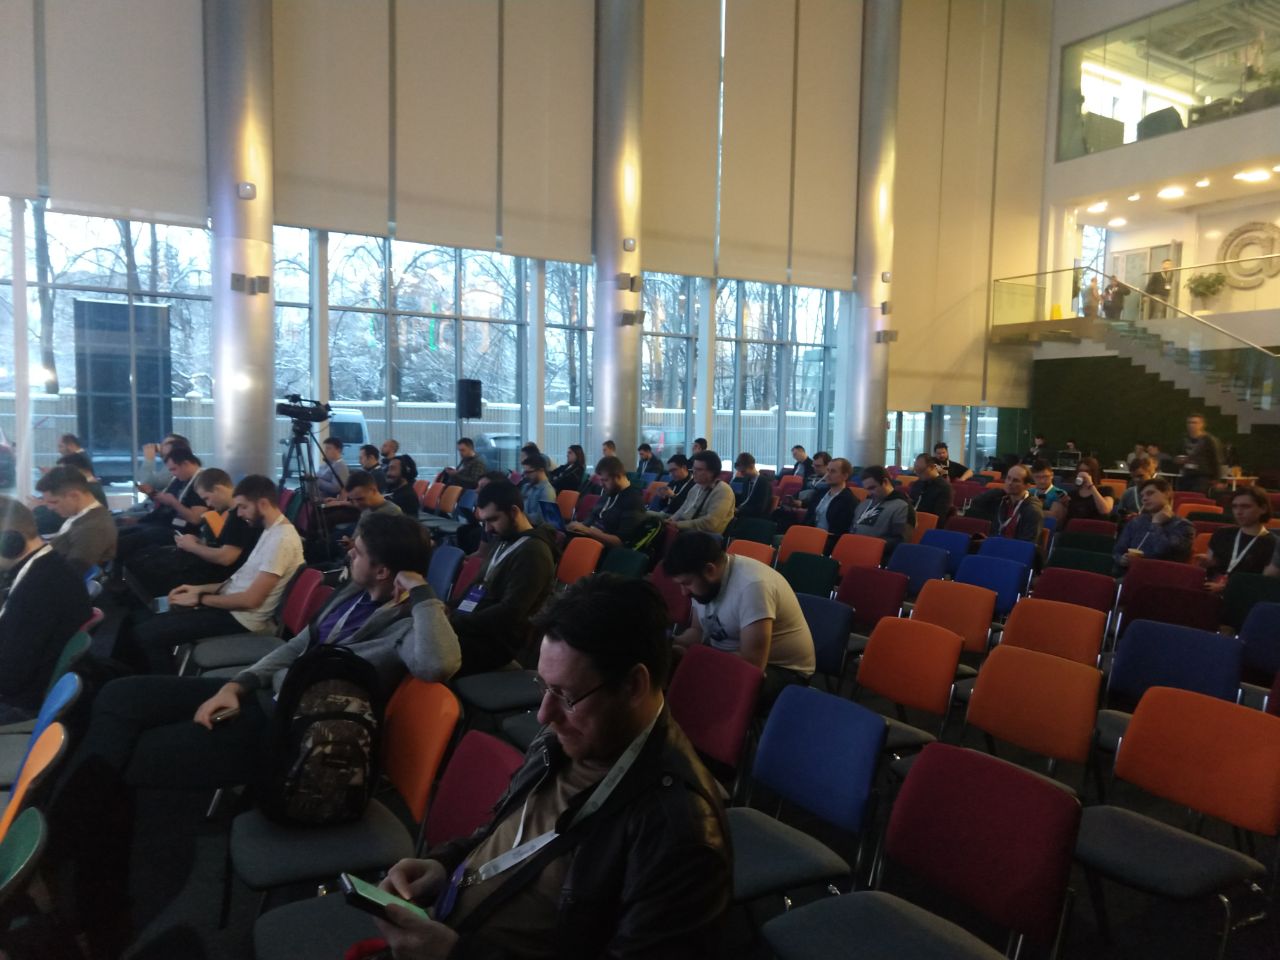
cool, тож хотел приехать, но не смог, поэтому трансляцию буду смотреть☹️
сэкономишь время на проезды:)
 Andrei
Ребят, поделитесь, плиз, рабочим вариантом скрещивания vault && k8s && confd
Аутентификация по токену SA работает, но проблема в «there was an error extracting /kv/test/dev/mysql»
В конфиге:
keys = [
"kv/test/dev/mysql",
]
Хотя локально команда «vault kv get kv/test/dev/mysql» данные отдает
Запускаю: confd -onetime -backend vault -auth-type kubernetes -role-id test -node http://vault.db:8200 -log-level debug
George
Я на базе
George
Йохохо
George
 Eduard
hey
 да, это я
 George
Отлично, другой угол
 Руслан
 Dmitry
Наклеееички!
 K.
привет
George
на мейлру
 Etki
fu
Михаил
Он по нашим мемасам презу делал!
Eduard
Кто ещё не плачет?
Михаил
 Eduard
От чего?)
Видимо только я заметил.
- init containers -> скорее Init pod, либо он не вкурсе, что вначале пулится image, и только потом отрабатывают init контейнеры
- calico + bgp = 4 строчки конфига.
- puppet.
Vadim
мы забыли буллшит бинго подготовить к митапу
Vadim
я начну - "упоминание древних тулзов вроде gosu на слайдах" - один шот
 Pavel
А чё с gosu не так?)
 🦠
Есть уже dumbinit/tini
Pavel
Ткните ссылкой плиз
 Navern
я начну - "упоминание древних тулзов вроде gosu на слайдах" - один шот
А что сейчас вместо него?
Михаил
Учтём
Михаил
Тоже обсудили)
Pavel
root + user namespace же
Дык на этож на стороне контейнера или пофиг пихать в неймспейс с рутом
 bama^boy
Дык на этож на стороне контейнера или пофиг пихать в неймспейс с рутом
ну в контейнере обычно 1 процесс, он может быть запущен под фиктивным рутом
George
ну в контейнере обычно 1 процесс, он может быть запущен под фиктивным рутом
А чем обычный от фиктивного отличается ?
Pavel
Отбросим поды, обычный докер имадж
Vadim
ну в контейнере обычно 1 процесс, он может быть запущен под фиктивным рутом
gosu между запусками может tty оставлять, а для них неймспейсов нету
bama^boy
А чем обычный от фиктивного отличается ?
https://rhelblog.redhat.com/2015/07/07/whats-next-for-containers-user-namespaces/
Vadim
впрочем, у спикера AppArmor - это лайтовая версия selinux, так что я второй квадратик зачеркну
Navern
Лол)
Navern
Мнн про seccomp интересно
Navern
Я потому что не видел чтобы ктото вообще его норм заюзал в проде
Navern
Так как для каждого сервиса настроить его весьма нетривиально
Vadim
дефолтного профиля в докере видимо всем хватает
Navern
Нууу
Navern
Непонятно тогда
bama^boy
gosu между запусками может tty оставлять, а для них неймспейсов нету
там же псевдо tty, выйти из контейнера через него нельзя, насколько я знаю, так что при использовании user ns gosu кажется ненужным
Pavel
https://rhelblog.redhat.com/2015/07/07/whats-next-for-containers-user-namespaces/
Все Дядька ,спасибо, просветился. Но мне кажется что типа gosu не проще чем юзер нейспейсы
Eduard
впрочем, у спикера AppArmor - это лайтовая версия selinux, так что я второй квадратик зачеркну
И про его оверхэд никто не вспомнил
 Mark ☢️
 Mark ☢️
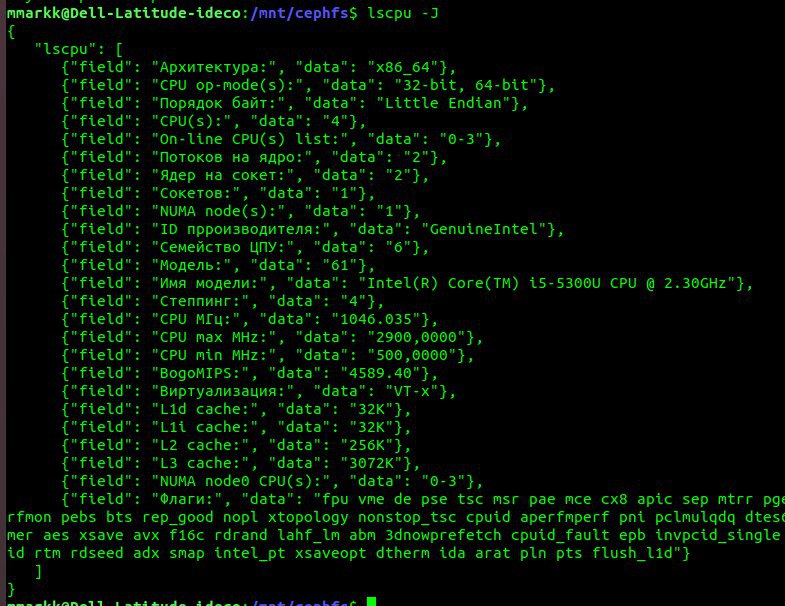
Ну выже просили джсон, хули
Mark ☢️
зачем так больно ?