 MRY


в как быть с L4 трафиком ?
 Anton
можете в MetalLB сконфигурировать пул айпи адресов, и экспозить по сервису на каждый деплоймент, будет L4
Anton
или вот это может помочь: https://kubernetes.github.io/ingress-nginx/user-guide/exposing-tcp-udp-services/
MRY
что-то типа client request > 10.10.0.0/24(MetalLB pool) > pOD ?
Anton
что-то вроде этого, да
Anton
но посмотрите еще статью эту, возможно удастся одним игресс-контроллером обойтись
MRY
10.10.0.0/24 Реальный внутренний CIDR не virtual ip внутри кластера
Anton
а не, для MetalLb вам нужно пул виртуальных адресов указать
Anton
он их сам будет ассайнить
MRY
внутри самого кубика верно ?
Anton
ну, смотря как на это посмотреть, MetalLb будет запущен как набор подов
MRY
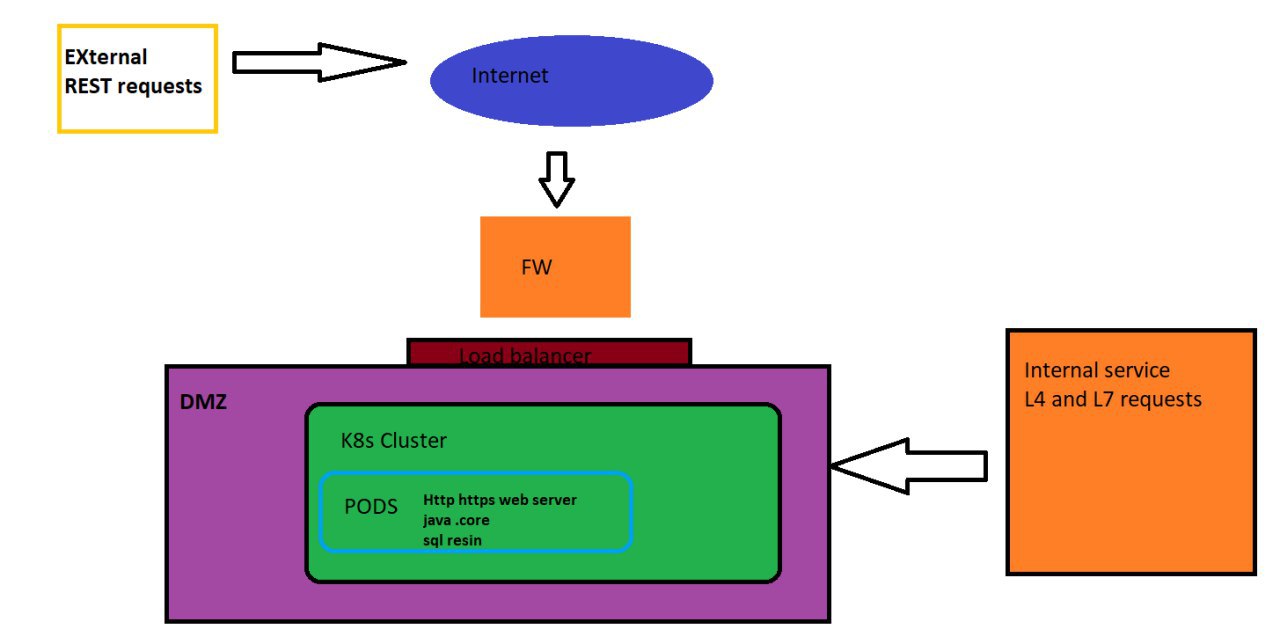
Инфраструктура подразумивает в целом такой вид . INTERNET-IP-POOL(FW)>METAL-LB>DMZ(K8s Cluster > PODS)
Anton
что-то вроде этого, да
 Anton
кубоноды в dmz?
MRY
да
MRY
это даже не так принципиально сейчас
 Oleg
MRY
я ничего не путаю
MRY
веб морды дожны жить в DMZ
Anton
internal service так то тоже у вас должен ходить через LB
MRY
И все что с фронтендом связвно а вот бекенд живет в другом месте и общается по ACL
 𝚔𝚟𝚊𝚙𝚜
MRY
Грубо говоря internal должен смотреть на балансер в k8s
MRY
Фронт в кубе, бек скорее всего нет.
𝚔𝚟𝚊𝚙𝚜
то есть вы хотите создавать ingress правила на сервисы корорые работают вне куба?
Anton
хотя, какой у фронта L4 only...
𝚔𝚟𝚊𝚙𝚜
ну тогда нужен обычный ingress, что выдумывать то
MRY
Морда которая будет жить внутри куба будет общаться с беком который живет вне куба, некоторые вещи в куб не воткнуть
Anton
тогда я не уловил часть про L4
𝚔𝚟𝚊𝚙𝚜
ну ок, а балансирощик-то где в кубе?
MRY
ну ок, а балансирощик-то где в кубе?
Вот тут и вопрос Как организовать балансировку что бы внешние для куба сущности могли попадать в поды по URL или по порту в случае L4, И это как бы не сложно сделать темже Haproxy но вопрос в том как автоматизировать процесс добавления правил роутинга для баласировшика , что бы каждый раз не лезть в haproxy.conf или nginx.cong и не писать новое правило что бы добраться реквестеру до пода. Все элементарно. Вопрос в автоматизации и выборе балансировщика для K8s, где будет жить данный балансировщик внутри K8s или снаружи не важно.
Anton
я бы поставил ingress на весь L7, а там где надо L4, экспоузил бы отдельно (если в лоб)
MRY
я бы поставил ingress на весь L7, а там где надо L4, экспоузил бы отдельно (если в лоб)
Пробовать преложеный ранее MetalLB для L7 ?
Anton
MetalLB и для L4 тоже
Anton
он всё будет экспоузить, и ингресс (который роутит на L7) и L4 сервисы
 Rainbow
Вот тут и вопрос Как организовать балансировку что бы внешние для куба сущности могли попадать в поды по URL или по порту в случае L4, И это как бы не сложно сделать темже Haproxy но вопрос в том как автоматизировать процесс добавления правил роутинга для баласировшика , что бы каждый раз не лезть в haproxy.conf или nginx.cong и не писать новое правило что бы добраться реквестеру до пода. Все элементарно. Вопрос в автоматизации и выборе балансировщика для K8s, где будет жить данный балансировщик внутри K8s или снаружи не важно.
мне что-то кажется что вам просто nginx-ingress поставить нужно для начала.
MRY
Получается я на физическом LB отдаю правило 443>K8s-Proxy-Pool> А дальше разбирается MetalLB верно ???
Rainbow
Yuriy вы понимаете что делает *-ingress контроллер? nginx, haproxy не важно.
MRY
Я понимаю что он смотрит на URL и маршрутит на нужный под весь входяший траффик
 Vadim
там темплейтится haproxy конфиг, в общем
Rainbow
не на конкретный, там upstream с подами
Vadim
пиши оператор
Rainbow
Я понимаю что он смотрит на URL и маршрутит на нужный под весь входяший траффик
и чем это не устраивает?
Anton
а, так у вас там ещё физический LB. Ещё вариант — ингресс демонсетом на NodePort и балансить на них с физического
Rainbow
Anton
хотя, это не решает ваш L4 балансинг
𝚔𝚟𝚊𝚙𝚜
Вот тут и вопрос Как организовать балансировку что бы внешние для куба сущности могли попадать в поды по URL или по порту в случае L4, И это как бы не сложно сделать темже Haproxy но вопрос в том как автоматизировать процесс добавления правил роутинга для баласировшика , что бы каждый раз не лезть в haproxy.conf или nginx.cong и не писать новое правило что бы добраться реквестеру до пода. Все элементарно. Вопрос в автоматизации и выборе балансировщика для K8s, где будет жить данный балансировщик внутри K8s или снаружи не важно.
MetalLB для доступа в кластер извне, Ingress для L4-роутинга внутри кластера
MRY
 Anton
ингресс для L7, опечатка у вас
MRY
Ок пойду переварю инфу. если чтото получится дам знать всем спасибо
Anton
ну почему же, там конкретные пейлоады отвечают за это. Кто-то умеет их видеть/парсить, кто-то нет. Так то и выше L2 тоже всё абстракция
𝚔𝚟𝚊𝚙𝚜
Не, я к тому что все что выше L3 можно растолковать по разному
𝚔𝚟𝚊𝚙𝚜
И если L2, L3 понятия вополне устоявшиеся, то L4...L7 - каждый понимает по своему
MRY
Тут уже от конкретного протокола уровня представления зависит http sip ssh и так далее
MRY
А AwS все проще , eks все сам сделает
Incognito
GKE тоже вполне самостоятельный, так же как DKE
 Andrey
Ну да ;) от слова совсем
Чёрт. А только хотели начинать движение в сторону отказа от kops и к EKS. А там вот такая муть есть, которую не починишь руками.
 Stefan
а кто как освобождает место в кубере?
Й
Чёрт. А только хотели начинать движение в сторону отказа от kops и к EKS. А там вот такая муть есть, которую не починишь руками.
Так. Стоп. Я про внешний доступ к сервисам в кубе которые сидят на юдп. Все балансеры умеют в тцп онли
Andrey
Й
Andrey
Посидим на kops. :)
Sergey
Sergey
Нод-порт в в поут53 в хелчеками
Sergey
Уебищно, я знаю
Sergey
Да через ё, но на письме звук ё разрешается передавать буквой е