 Stefan

 Stefan
что в моем случае не нужно полагаю
 Andrey
ну вот прочел, я так понял что этот ключ применяется, если мне нужно чтоб авторизация происходила на апи самого кубернетеса, а не на апи кубелета?
Чтобы авторизация в принципе происходила, а не пускало все сервисаккаунты
Stefan
Чтобы авторизация в принципе происходила, а не пускало все сервисаккаунты
так почему оно тогда не нужно, если это полезная функция?))
 Михаил
Многие знают про readiness/liveness probes в Kubernetes, но часто не понимают что именно в них должно быть. Статья которая раскрывает тему healthcheck достаточно глубоко - https://medium.com/@copyconstruct/health-checks-in-distributed-systems-aa8a0e8c1672 Настоятельно советую посмотреть еще ссылки в конце - там тоже много вкусного.
#sre #healtcheck
Михаил
Было?
Stefan
Andrey
так почему оно тогда не нужно, если это полезная функция?))
ну если копс не сгенерит правильные серты, то можно огрести
Stefan
ну если копс не сгенерит правильные серты, то можно огрести
в каком плане "правильные"?) знаю что он какие-то самоподписные генерит
я кстати попробовал с теми двумя ключами и вродь всё хорошо
Andrey
в каком плане "правильные"?) знаю что он какие-то самоподписные генерит
я кстати попробовал с теми двумя ключами и вродь всё хорошо
в той доке есть требования к сертам
Stefan
в той доке есть требования к сертам
а, ну я думаю он не генерил бы "не правильные")) ибо слягло бы всё еще после того, как он сбилдил бы кластер
поскольку он сто проц настраивает на секьюрном взаимодействии сервисы кластера
 Ki
Привет!
Впервые поднимаю kubernetes.
Столкнулся с ошибкой на начальном этапе в демоне kubelet :
Container runtime network not ready: NetworkReady=false reason:NetworkPluginNotReady message:docker: network plugin is not ready: cni config uninitialized
В systemd обнаружил ссылку на файл с переменными вида:
KUBELET_KUBEADM_ARGS=--cgroup-driver=cgroupfs --network-plugin=cni --pod-infra-container-image=k8s.gcr.io/pause:3.1
Вопрос:
Верно ли я понимаю, что если я хочу поднять kubenetes, с сетью flannel, то мне нужно удалить --network-plugin=cni ?
 Sergey
 Stefan
Привет!
Впервые поднимаю kubernetes.
Столкнулся с ошибкой на начальном этапе в демоне kubelet :
Container runtime network not ready: NetworkReady=false reason:NetworkPluginNotReady message:docker: network plugin is not ready: cni config uninitialized
В systemd обнаружил ссылку на файл с переменными вида:
KUBELET_KUBEADM_ARGS=--cgroup-driver=cgroupfs --network-plugin=cni --pod-infra-container-image=k8s.gcr.io/pause:3.1
Вопрос:
Верно ли я понимаю, что если я хочу поднять kubenetes, с сетью flannel, то мне нужно удалить --network-plugin=cni ?
часто видел, что советуют сеть calico ставить, а фланель на помойку
 Vlad
Привет!
Впервые поднимаю kubernetes.
Столкнулся с ошибкой на начальном этапе в демоне kubelet :
Container runtime network not ready: NetworkReady=false reason:NetworkPluginNotReady message:docker: network plugin is not ready: cni config uninitialized
В systemd обнаружил ссылку на файл с переменными вида:
KUBELET_KUBEADM_ARGS=--cgroup-driver=cgroupfs --network-plugin=cni --pod-infra-container-image=k8s.gcr.io/pause:3.1
Вопрос:
Верно ли я понимаю, что если я хочу поднять kubenetes, с сетью flannel, то мне нужно удалить --network-plugin=cni ?
Начни с https://kubernetes.io/docs/setup/independent/create-cluster-kubeadm/
Там все просто и доступно , и да , на мой взгляд calico лучший выбор пока что
Ki
Начни с https://kubernetes.io/docs/setup/independent/create-cluster-kubeadm/
Там все просто и доступно , и да , на мой взгляд calico лучший выбор пока что
Чтобы получить подобную ошибку, нужно поднять (попробовать) kubernetes =) Т.е. я конечно все делаю по данному ману, но ошибка... Вопрос собсвенно сводиться к тому что нужна ли строка подобная в systemd или нет, и если нужна, то почему по дефолту, после установки всех компонентов из документации, возникает подобное...
 Grigorii
Привет!
Впервые поднимаю kubernetes.
Столкнулся с ошибкой на начальном этапе в демоне kubelet :
Container runtime network not ready: NetworkReady=false reason:NetworkPluginNotReady message:docker: network plugin is not ready: cni config uninitialized
В systemd обнаружил ссылку на файл с переменными вида:
KUBELET_KUBEADM_ARGS=--cgroup-driver=cgroupfs --network-plugin=cni --pod-infra-container-image=k8s.gcr.io/pause:3.1
Вопрос:
Верно ли я понимаю, что если я хочу поднять kubenetes, с сетью flannel, то мне нужно удалить --network-plugin=cni ?
https://kubernetes.io/docs/concepts/extend-kubernetes/compute-storage-net/network-plugins/#cni
нет, удалять ее не нужно
Vlad
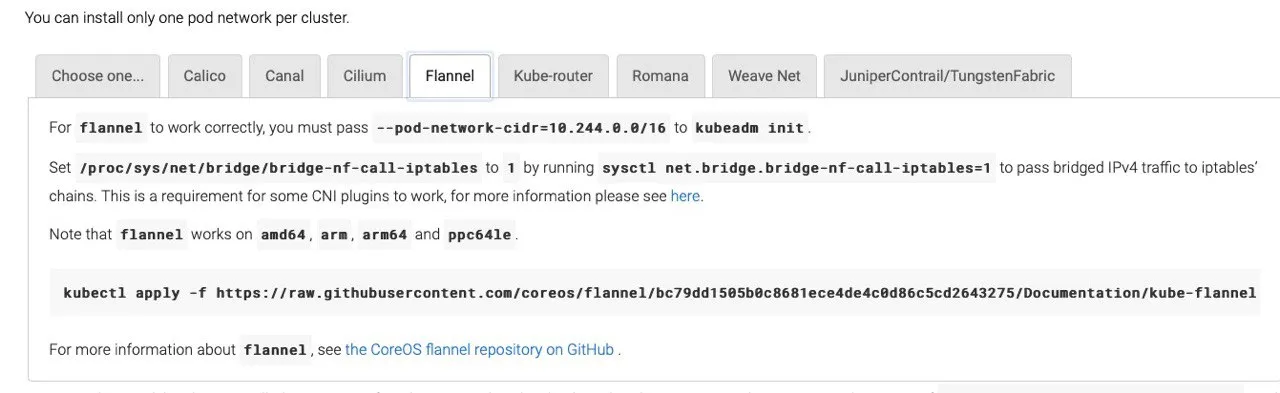
она должна там быть, для установки flanel допустим тебе нужно следующее
Vlad
 Ki
Ок, спасибо, возможно понял...
Скорее всего ошибка пропадает после применения yaml файла
Vlad
so steps:
1) prerequiesties
2) Set /proc/sys/net/bridge/bridge-nf-call-iptables to 1 by running sysctl net.bridge.bridge-nf-call-iptables=1 to pass bridged IPv4 traffic to iptables’ chains. This is a requirement for some CNI plugins to work, for more information please see here.
2) kubeadm init --pod-network-cidr=10.244.0.0/16
3) kubectl apply -f https://raw.githubusercontent.com/coreos/flannel/bc79dd1505b0c8681ece4de4c0d86c5cd2643275/Documentation/kube-flannel.yml
Vlad
к некоторым из нетворк плагинов нужна предподготовка
Andrey
 Vlad
ахах)
Ki
Эм... Верните =)
Vlad
просто косяк kudeadm official guide в том что они пишут про pre-reqs for network plugin в середине документа после kubeadm --init , это путает немного
 Егор
просто косяк kudeadm official guide в том что они пишут про pre-reqs for network plugin в середине документа после kubeadm --init , это путает немного
Кстати да, помню бомбил от этого когда впервые катил кубадм
Vlad
типо накати
Vlad
потом теардаун
Vlad
потом еще раз накати)
Vlad
тренировочка
Ki
Я путаю причины и следствия видимо.
Полез в логи т.к. получал иную ошибку
dial tcp 127.0.0.1:8080: connect: connection refused
А что должно быть на этом порту? Т.е. у меня не поднялся api server?
Егор
Ну можно ямль поправить, если лень ресетить, вроде
Егор
Vlad
Ki
я был готов к этому =)
янв 31 19:13:29 hz974493 kubelet[22495]: W0131 19:13:29.936215 22495 cni.go:203] Unable to update cni config: No networks found in /etc/cni/net.d
янв 31 19:13:29 hz974493 kubelet[22495]: E0131 19:13:29.936541 22495 kubelet.go:2192] Container runtime network not ready: NetworkReady=false reason:NetworkPluginNotReady message:docker: network plugin is not ready: cni config
Vlad
воу
Vlad
русская убунта
 Denis
небось еще и нано используют...
Vlad
причина сейчас в network
Егор
Я путаю причины и следствия видимо.
Полез в логи т.к. получал иную ошибку
dial tcp 127.0.0.1:8080: connect: connection refused
А что должно быть на этом порту? Т.е. у меня не поднялся api server?
Если вспоминать грабли первого деплоя, вангую что он кубктл юзает без конфига
Vlad
ну для старта это не нужно
Vlad
можно без конфига спокойно пускать
Denis
Кто нибудь сталкивался с изменение сети на weave ? поменял IPALLOC_RANGE : 192.168.0.0/16 (все ребутнул ) и изредка теряю под
на ингерессе 502 ошибка
 Даня
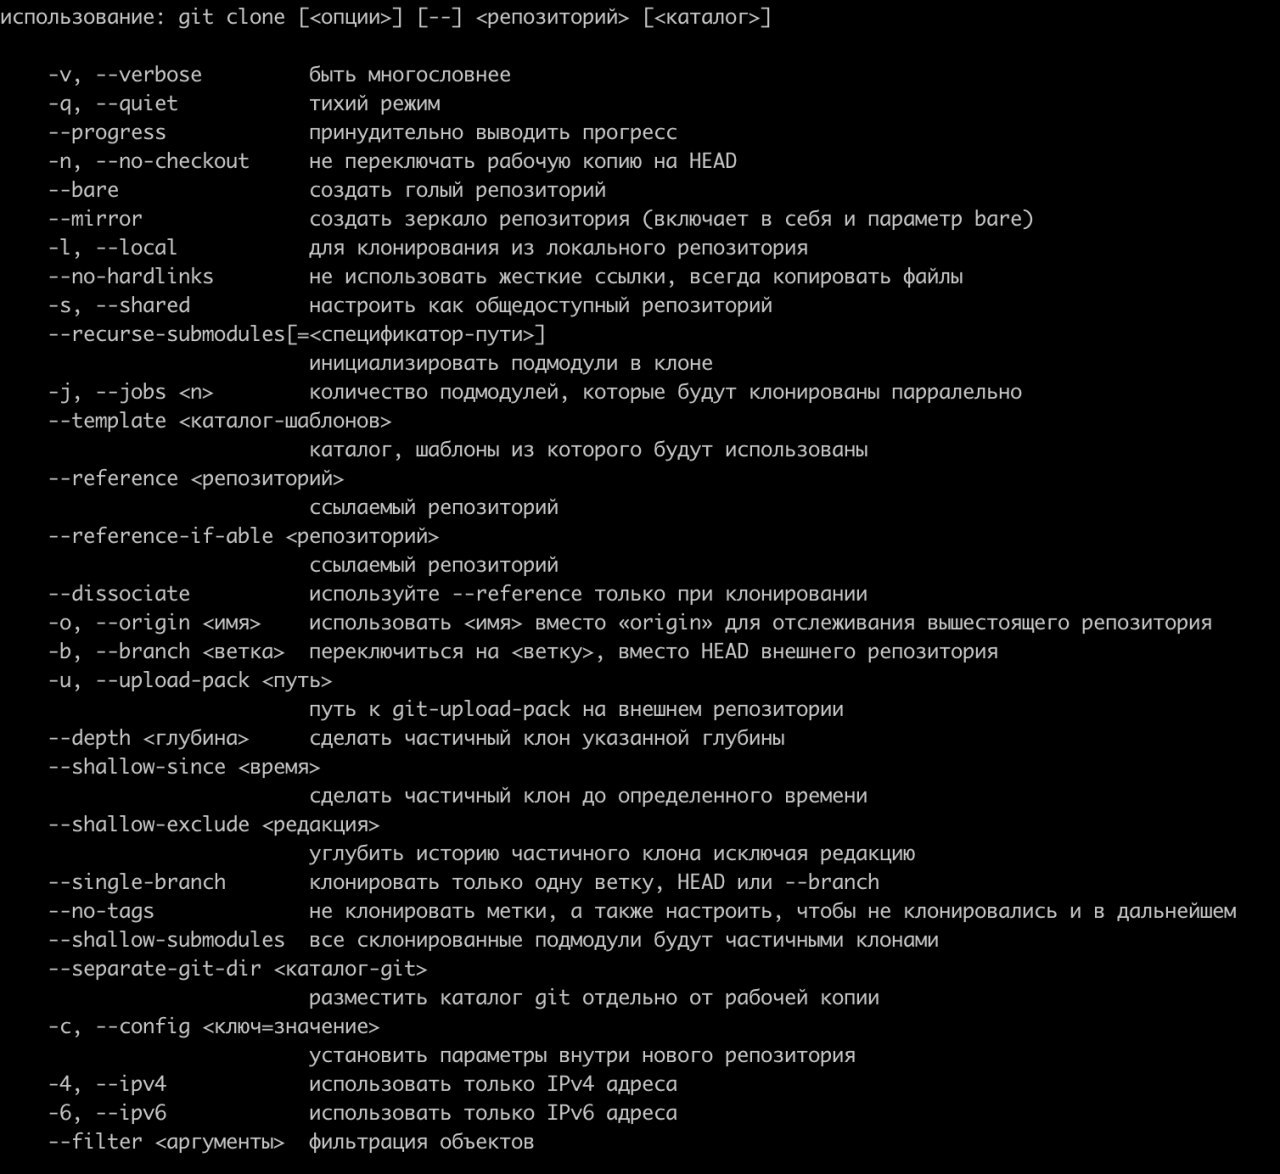
ip-12~ danya$ git pull
fatal: не найден git репозиторий (или один из родительских каталогов): .git
Grigorii
oO
Даня
при чем я уже поправлял один раз
Даня
все равно вылазит после апдейта brew update
Егор
Я давно уже не локализую свои системы. Ненавижу русский язык
Егор
Одни проблемы
Andrey
Кто нибудь сталкивался с изменение сети на weave ? поменял IPALLOC_RANGE : 192.168.0.0/16 (все ребутнул ) и изредка теряю под
на ингерессе 502 ошибка
Чекай роуты, iptables, ipvs, нет ли часом пересечений с не кластерной сетью, с service ip range
Даня
так дело в том, что язык системы - английский
Егор
Лол
Даня
--bare создать голый репозиторий
Даня
😂
Даня
-v, --verbose быть многословнее
Даня
ахахахаххахаха
Егор
Госпади
Егор
Ты может обкурился просто? Не может такого быть, это безумие
 Женя
Отсыпьте пожалуйста
Даня
 Егор
Пiхва
Егор
Импортозамещение грядет
 Vadim
Это должно помочь начинающим, наверное, вот фраза "углубить историю частичного клона исключая редакцию" кристально ясна, не так ли?
Даня
поправил уже)) export LANG="en_US.UTF-8" в .bash_profile
 Anton
один и тот же kubectl на ubuntu создает папку $HOME/.kube, а на centos — нет (при get pods, например). Почему?
если кому-то было интересно, то оказалось, что sudo в центоси и кореоси меняет хомяк на /root, а в убунте не меняет. Поэтому ~/.kube тоже появлялся на центоси, но в /root
 Sergey
так жеж и было
Andrey
Anton
в убунте зафорсить это можно ключом -H для sudo, а как сделать убнтовское поведение в центоси/кореоси я не смотрел. Думаю, какие-то дефолтные настройки sudo. Щас еще версии сравню. (upd: одинаковые версии)
MRY
Всем привет. Я вчера уже спрашивал но ответа так и не получил. Попробую еще раз так как на просторах не могу найти внятных решений для on-premise. есть on-premise кластер. поды экспозятся как nodePort, как можно автоматизировать создание правил баласировщика при создании нового deployment и аррly service к нему. Есть ссылки на решения ? HAProxy ingress API или что то еще ,,,?????
Anton
MetalLB (https://metallb.universe.tf)
Anton
если я верно понял вопрос
MRY
если я верно понял вопрос
Возможно верно. Есть кластер, есть много под, каждый раз писать в правила Haproxy новый порт nodePort не очень удобно и не практично. Нужна альтернатива автоматизированная.
Anton
если это обычные http сервисы, то, как правило, ставится ingress controller экспоузится наружу через, например, metallb, можно еще туда cert-manager прикрутить, чтобы ssl был даже там, где его нет. И все, потом через ingress объекты делается роутинг на соответствующий сервис