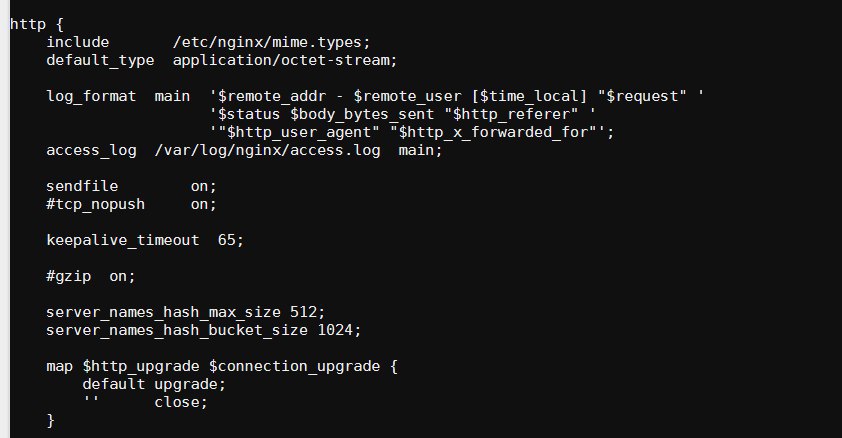
 Kirill

 Kirill
нет её
 Andrey
И grep'ом смотрел? Это самое начало.
Kirill

 Anton
он должен ругаться на невалидные опции же
видимо не должен. проблема была в сторой версии оператора :(
Anton
вывод: не действуйте в слепую по статьям из интернетиков.
G72K
а чем ещё виртуалки раскатать?
У меня два подхода к снаряду было и каждый раз жить не хотелось больше. Я может не так пользовался, допускаю, но там дичайшее количество багов: count работал по своей логике, композиции модулей никак не получалось, простейшие вещи как EBS вольюм отцепить перед пересозданием ВМки не могло. Реально больше чинил сломанные планы , чем дела полезные делал. В команде из 5 и десятке тысяч строк оно уже полностью неработоспособно было. Может других популярных вариантов и нет, но для куба то есть, зачем себя мучать ? :)
 Rainbow
@silabeer попробуй убрать свой proxy-body-size. Появится там с grep?
Rainbow
client_max_body_size ставится для location через lua. Его может быть не видно в nginx.conf
точно не уверен
Kirill
с grep появится то что есть сейчас. а если например в конфиг мапе поменять значение server_names_hash_bucket_size на 1025, к примеру, то после рестарта я это увижу в кофиге
Kirill
The default value for client_max_body_size directive is 1 MiB.
It can be set in http, server and location
Rainbow
{{ if isValidByteSize $location.Proxy.BodySize true }}
client_max_body_size {{ $location.Proxy.BodySize }};
{{ end }}
Rainbow
там в grep должны быть client_max_body_size, только если ты не ставишь кривое значение. Может ещё так.
Kirill
поставил, перезапустил, пусто
Kirill
магия
Kirill
nginx/nginx-ingress:1.4.3
Andrey
nginx/nginx-ingress:1.4.3
Ну и используй опции оттуда.
https://github.com/nginxinc/kubernetes-ingress/blob/master/docs/configmap-and-annotations.md
 Andrey
https://github.com/jamiehannaford/what-happens-when-k8s видели уже?
https://m.habr.com/ru/company/flant/blog/342822/
G72K
Я кстати не понял 100 это мало или много? Куб развернул, по времени уложился. Деньги перечислили.
Что они получили после выших 2.5 дней работы?
G72K
Как раз в тему обсуждения: гитлабовцы наслаждаются терраформом - https://gitlab.com/gitlab-com/gl-infra/infrastructure/issues/6082
 Andor
9 минут назад тикет открыли
Andor
ты следишь за ними что ли
G72K
ты следишь за ними что ли
Подписан на всю группу инфраструктуры, надо же знать что отвалится при следующем обновлении или какая фича на самом деле сломана
G72K
Ну и outage интересно почитать когда случаются
G72K
Иногда пишу им что думаю :)
Andor
ок
Andor
omg
Andor
майкрософт купил citus
Andor
oh shi~
G72K
Все укрупняются
Andrey
Когда там Extinguish уже?
G72K
Microsoft пушистые теперь
Andrey
Ой, простите, Наделла же не Баллмер.
G72K
Гугл зло
 Etki
Когда там Extinguish уже?
сегодня во всех комментариях всех пабликов вроде "типичный программист"
Andrey
сегодня во всех комментариях всех пабликов вроде "типичный программист"
Ты ещё читаешь этот рак? :3
G72K
Интересно что нынче балмер делает
Etki
есть друзья, с которыми общаюсь, но они любят репостить всякое
G72K
Citus в постгрю контрибьютили? Если да то круто если и под МС продолжат
Andor
Citus в постгрю контрибьютили? Если да то круто если и под МС продолжат
да, они немало сделали для поддержи параллелизации
 Vadim
 Nikita
кто-нибудь использует постгрес поверх portworx/openebs? какие результаты бенчмарка pgbench стоит ожидать при тройной репликации и 5 нодах px/opebs (с ssd и скажем 4 ядрами)?
 Алексей
всем привет. начал разбираться с роллинг апдейтом. и появился концептуальный вопрос. как кубик узнает, что под живет, если в его деплое не указаны ни ливнесс, ни риднесс пробы?
Lex
Алексей
Процесс не сдохший в контейнере?
это точно или предположение? желательно какой-то пруф :) я тоже так думаю, но все же
Terry
https://github.com/flant/werf
Lex
Lex
Это если пруфы нужны, но другого способа Я не знаю
Алексей
я и читаю мануал. но пока не нашел описание ситуации, когда эти пробы не настроены.
 Konstantin
я и читаю мануал. но пока не нашел описание ситуации, когда эти пробы не настроены.
пробы для процесса внутри, а не самого контейнера
Алексей
к концептуальному вопросу
ну так это не ответ. я задал конкретный вопрос "как кубик узнает, что под живет, если в его деплое не указаны ни ливнесс, ни риднесс пробы?"
Konstantin
Rainbow
так же как и обычный bash
echo "start process"
./run
echo "end process"
так и узнает. Вам строчка кода нужна на это?
Anton
А разве пробы не доя состояния приложений внутри пода, но не самого пода?
 Dmitrii
ну так это не ответ. я задал конкретный вопрос "как кубик узнает, что под живет, если в его деплое не указаны ни ливнесс, ни риднесс пробы?"
Читайте документацию, там все написано. If a Container does not provide a readiness probe, the default state is Success
Dmitrii
Т. е. как только под переходит в состояние Running - The Pod has been bound to a node, and all of the Containers have been created. At least one Container is still running, or is in the process of starting or restarting - он по дефолту без рединессПроб считается сразу Ready
Алексей
Читайте документацию, там все написано. If a Container does not provide a readiness probe, the default state is Success
вот за это спасибо. я не там читал :) я читал про само конфигурирование проб. думал, там это будет сказано
Stanislav
Господа, если в поду не получится подмонтировать секрет, пода не стартанет?
Andor
Там есть опция
Andor
По-умолчанию да
 Михаил
иногда есть возможность поорать
Rainbow
Хз, мне в удовольствие похантить
Я ж не говорил, что мне не нравится. Но когда надо, а постоянно одни "только поорать" - печаль.
Михаил
я тут недавно начал собирать цитатник, в https://t.me/kubenya_ru, наконец-то пригодился
ого! У нас канал с цитатами есть
Mr.Strange
Всем привет. Кто сталкивался. У меня в кубере в поде есть апликуха, которая работает по TCP порту. Созданы сервис и ингресс, чтоб получать доступ извне. В качестве ингресс-контроллера HAProxy. По умолчанию он слушает 80 и 443 порты. Я хочу не открывая на прослушку доп порты, чтоб входящие соединения принимались на любой из этих портов, а уже HAPRoxy исходя из хостнэйм перенапрвлял на нужный сервис.
 Andrey
tcp != http != Host header
 Andrey
Mr.Strange
т.е без открытия на прослушку до портов никак?
 Der
Упс 😁
 G72K
Всем привет. Кто сталкивался. У меня в кубере в поде есть апликуха, которая работает по TCP порту. Созданы сервис и ингресс, чтоб получать доступ извне. В качестве ингресс-контроллера HAProxy. По умолчанию он слушает 80 и 443 порты. Я хочу не открывая на прослушку доп порты, чтоб входящие соединения принимались на любой из этих портов, а уже HAPRoxy исходя из хостнэйм перенапрвлял на нужный сервис.
HAPROXY может заглядывать в голый тсп и по содержимому решать куда слать. Например так на одном порту можно держать ssh и ssl. Не уверен впрочем что в ингрес контролере эта фича доступна пользователям
Igor
если везде SSL, то можно было бы SNI
Igor
внезапно, ему только TCP нужен