Тогда почему документацию по вьюксу на русском не прочитали? Там описываются концепции и почему нужны действия например
Просто при возвращении назад на главную сраницу я не хочу чтобы снова было обращение на сервер
 Anonymous

 Timur
я был бы очень благодарен за ревью)
 Alex
 Timur
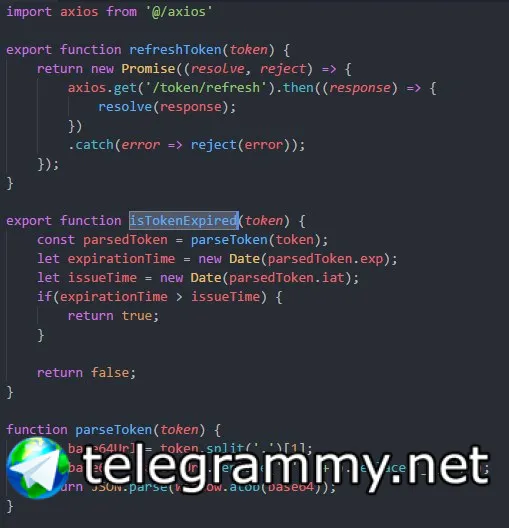
Для jwt пакет есть который распарсит норм. Новый промис в функции рефреш токена не нужен. В интерцепторах то конфиг возвращаете, то редирект
можете направить как правильно сделать?
Anonymous
Просто при возвращении назад на главную сраницу я не хочу чтобы снова было обращение на сервер
Я хочу уменьшить количество запросов на сервер
Serge
еще я бы не пихал роутер.редирект в интерсептор
Timur
я новичок во vue. Только учусь)
Timur
что скажете о jwt.js файле?
Serge
что скажете о jwt.js файле?
в интерсепторе реквеста запускать еще один реквест и проверять его ответ - нуу фиг знает.
М.б. меня поправят - но так се
Timur
в интерсепторе реквеста запускать еще один реквест и проверять его ответ - нуу фиг знает.
М.б. меня поправят - но так се
сейчас перенес редирект из интерсептора в мутацию. Использую мутацию в паре других местах. Стало удобнее. Спасибо)
Timur
Буду ждать ревью от старших) спасибо заранее
Serge
Буду ждать ревью от старших) спасибо заранее
у меня при парсинге рекурсия сработала. )
get('token/refresh') > interceptors.request > get('token/refresh') > interceptors.request
Timur
у меня при парсинге рекурсия сработала. )
get('token/refresh') > interceptors.request > get('token/refresh') > interceptors.request
да, у меня тоже. Знаете какой нибудь пакет для парсинга?
Timur
 Serge
бгг. what?
Timur
neural network in JS?)))
Timur
js это тьюринг-полный язык. может и в нейросеть))
а чем плох метод в котором я новый промис возвращаю? refreshToken() метод
 Andy
а чем плох метод в котором я новый промис возвращаю? refreshToken() метод
а почему не использовать js-cookie?
Timur
предлагаете проверять на куку? сгорела или нет?
Serge
а чем плох метод в котором я новый промис возвращаю? refreshToken() метод
плохо место, там где ты его вызываешь
Andy
предлагаете проверять на куку? сгорела или нет?
сделай отдельный файл для store/getter'ов export const state = {
user: null,
token: Cookies.get('token')
}
// getters
export const getters = {
user: state => state.user,
token: state => state.token,
check: state => state.user !== null
} и вызывай мутации
Serge
объясните почему чтобы я понимал и не делал так более
я ж выше про рекурсию написал.. что тут непонятно то ?
Andy
зачем функциями?
Timur
хорошо, попробую, спасибо
Serge
хорошо, попробую, спасибо
интерсептор перехватывает твой refreshToken,который вызывает refreshToken который перехватывается интерсептором который вызывает refreshToken и так далее до бесконечности пока токен не проинициализируется
Timur
понял, спасибо
 Kairzhan
Ребят, подскажите в bootstrap-vue как использовать datepicker? подключать через жквери?
Anonymous
Народ, кто то использует vue-sweetalert2 ?
Serge
 Serge
не удержался )
 Artem
Подскажите как можно проверить актуальность куков если они HttpOnly? Пробовал делать запрос на сервер, но пока он асинхронно идёт туда сюда, меня уже кидает на страницу с логином? Вообще про куки с vue не могу почти ничего найти, везде через localstorage
Kairzhan
Serge
 Andy
понял, спасибо
// mutations
export const mutations = {
[types.REFRESH_TOKEN] (state, { token }) {
state.token = token
},
}
async refreshToken ({ commit }) {
try {
const { data } = await axios.get('/token/refresh')
commit(types.REFRESH_TOKEN, { token: data })
} catch (e) {
commit(types.NEW_TOKEN)
}
},
Andy
сорь, у меня в отдельном файле еще и mutation-types все, так что просто без types.*
Timur
// mutations
export const mutations = {
[types.REFRESH_TOKEN] (state, { token }) {
state.token = token
},
}
async refreshToken ({ commit }) {
try {
const { data } = await axios.get('/token/refresh')
commit(types.REFRESH_TOKEN, { token: data })
} catch (e) {
commit(types.NEW_TOKEN)
}
},
у меня тоже есть этот файл) так что я понял фичу)))))
Timur
get('/token/refresh') не защищен токеном ведь?
Timur
т.е если он вдруг expired ошибки token is expired не будет?
Andy
не должен быть защищен
Timur
отлично, спасибо
Artem
С помощью axios можно сделать синхроный запрос?
Andy
а вообще, я тут словил на днях лулз нефиговый, когда доделал всю авторизацию на сайте через JWT, а потом вспомнил, что нужно еще и приложение на ios. а вот в приложении такого рода JWT не очень, гораздо лучше обычные куки от бэка с долгим сроком
Artem
Artem
:D
 Alex
Так же как и без вью
Alex
Для изоморфных приложений universal cookie есть
Andy
:D
так я и не решил пока что, в приложении авторизацию скрыл) хз раз бэк на ларавель, может в сторону laravel passport посмотрю, там тот же jwt, но бэк будет с oauth сервером. делать 2 api для авторизации в приложении и на сайте точно тупо)
 Ruslan
Всем привет) Ребят, подскажите пожалуйста. Как получить значение родительского роута внутри дочернего?
Artem
да я просто первый раз авторизацию делаю, везде примеры на JWT или тот же токен пишут в куки
Alex
jwt это тоже токен)
 Anatoly
Artem
а если мне сервер возвращает только куки и объект с пользователем без токина, то это сервер не очень?
Alex
а пишут в куки что б можно было на сервере получить
 Иван
Кстати, поясните про стикер, пожалуйста. Почему Эван Ю и jQuery?
Потому что это просто цитаты вуёвых разрабов из этого чата
Alex
сервер тебе куку с токеном может ставить
Иван
Эван потому что типичный вуёвый разраб, а жиквери... Ну
Alex
через set cookie
Иван
 Artem
куки httponly
Alex
бывают многоходовки - когда сервер авторизации ставит свою куку
Alex
и потом уже проверяется ее наличие
Alex
и по наличию отдается токен
Alex
это для мульти доменной авторизации
Artem
это для мульти доменной авторизации
А если просто сделать синхронный запрос на сервер и в случае удачи выставить isAuthenticated = true?
Alex
Токен имеют короткий срок жизни
Artem
черeз axios можно выполнить синхронно?
Alex
И доверия клиенту нету
Andy
сейчас смотрю в сторону device авторизации, чтобы юзер мог у себя в ЛК девайс отключать (ну как в вк, фб и тд) а то сидишь так и не знаешь, где авторизован