я типо даже хз какие имена ключей должны быть чтобы он их ел странная реализация
A client (e.g. the front-end) makes a POST request with the Content-Type: application/json header to /api/login with username (even if your identifier is actually an email) and password keys
В доке вроде все есть
 Nikolay

 Эдуард
я чето не вкурю как мне через постман отправить чтобы он сьел
Эдуард
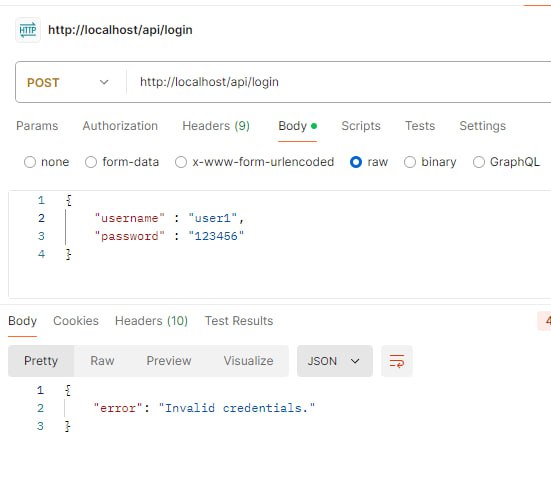 Эдуард
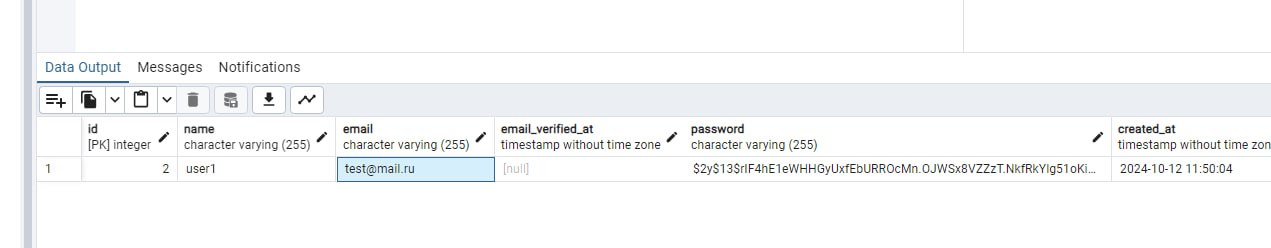 Эдуард
вот юзер в базе
Эдуард
получается он пароль не может проверить
Эдуард
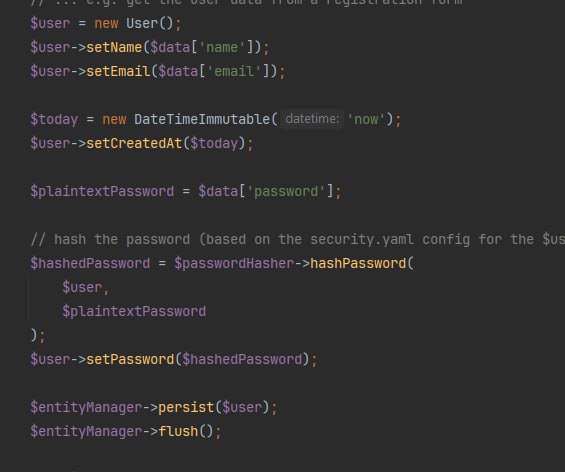 Эдуард
хотя в документации замазали на скриншотах самое важное, но вродебы так должно быть
 Georgiy
хотя в документации замазали на скриншотах самое важное, но вродебы так должно быть
Это типовой вопрос, можно chatgpt спросить :) она хорошо с таким справляется
Эдуард
я никогда не юзал ии дял кода, по моему шляпа разве нет?
Эдуард
ну киньте ссылку
Эдуард
какой там чат якобы норм
Georgiy
https://chatgpt.com/
С впн
Либо в телеграме есть куча бесплатных ботов
Эдуард
впн есть
Эдуард
вообще нейросети надо все запрещать, они уже музыку пишут, картинки рисуют, чтото в код пытаются, так через лет 50 будет для людей тока одна работа, на заводе гайки крутить(
Эдуард
да не светлое будущее еще не наступило, на все вопросы по авторизации чат jpt выдает одну и туже статью
 Михаил
Эдуард
 Эдуард
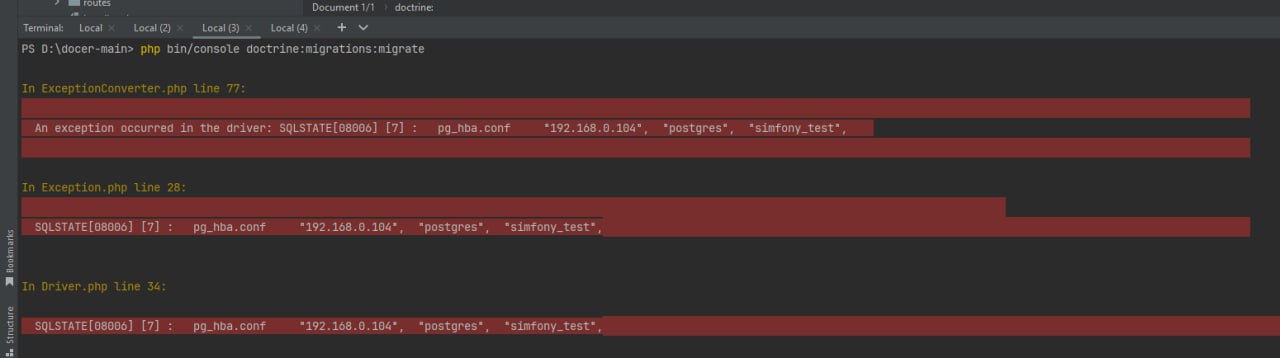
свзяь с базой работает нормально
Эдуард
но когда сделал миграцию посыпались ошибки
Михаил
Не понятно что за pg_hba.conf - никогда не сталкивался. Но миграцию конечно стоит запустить внутри контейнера
Эдуард
а черт
Эдуард
кстати еще в доконку эксперту вопрос
Эдуард
 Эдуард
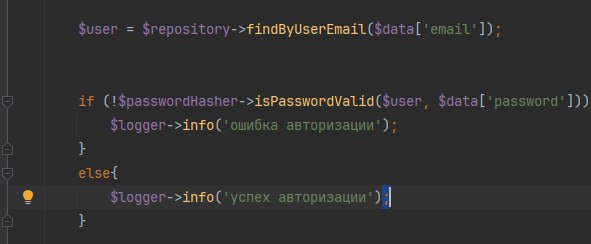
почему пароль не может сопоставить?
Эдуард
$user->setPassword(password_hash($user->getPassword(), PASSWORD_BCRYPT));
Эдуард
вот так кешировал в контроллере регистрации
Эдуард
123456 пасс кешировался, и вот в логин тже 123456 приходит
Эдуард
а все понял
Эдуард
кажется
 Denchik
 Михаил
Пароль это точно число?
Обычно это хэшина в которой не только числа)
kakoi-to-noob
kakoi-to-noob
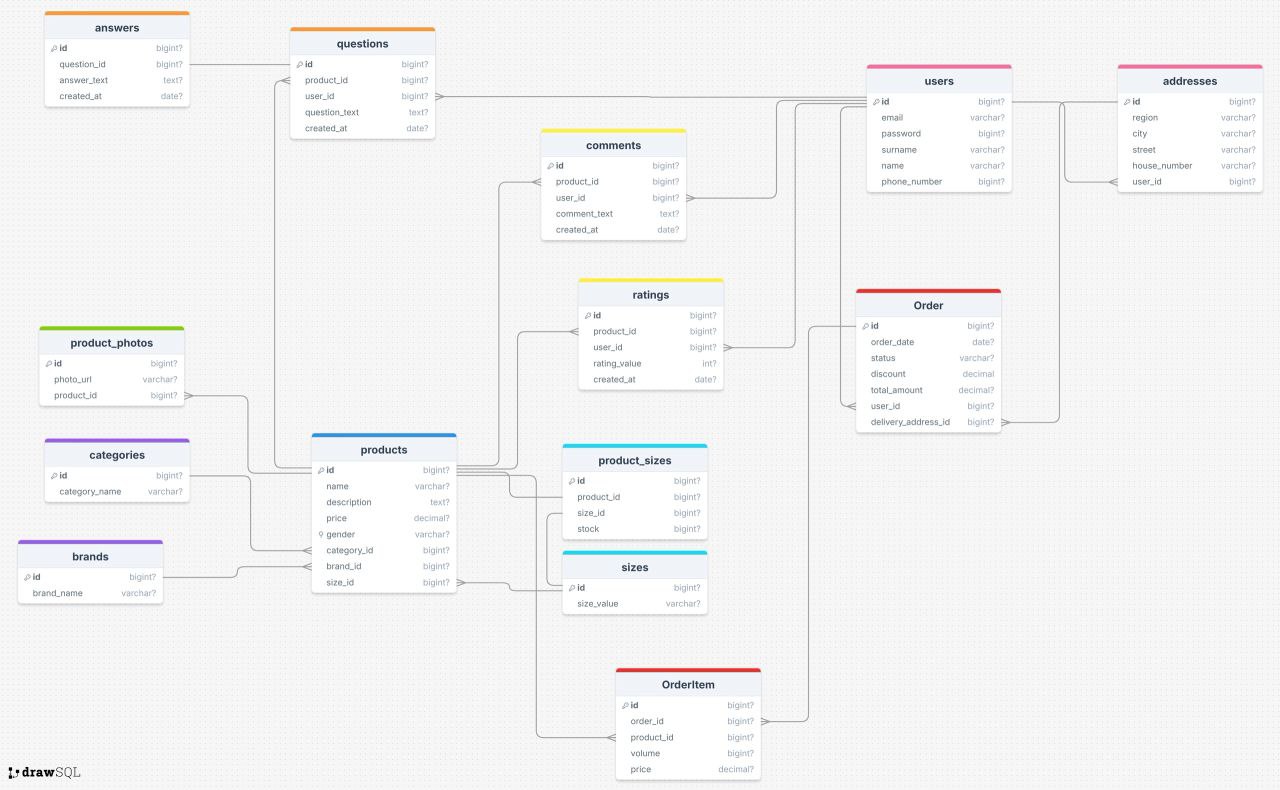
product_url лишнее, url будет динамически формитровать в зависимости от path в бакете
Denchik
Для гендера точно нужно строка?)
Можно smallint и кодом обрабатывать при отправке, так меньше памяти будет нужно для хранения данных
+ все id можно сделать unsigned, т.к на вряд ли будет id с отрицательным значением
Ты имеешь ввиду например сделать 1 - мужчины, 0 - женщины, в таком плане?
Denchik
для фоток отдельную таблицу заведи типа images
А если у меня изображения будут хранится в каталоге на сервере а не в таблице? Вроде бы же изображения не советуют в базе данных хранить, но я могу и ошибаться
Denchik
Да
Понял, спасибо за совет, действительно так меньше памяти на цифры и быстрее обработка будет
kakoi-to-noob
Denchik
там не изображения, а ссылки
Ага, чёт еще пока не въехал в вашу рекомендацию, я вот сделал для себя таблицу где вот при загрузке изображения на бэке обрабатывается это изображение, формируется для него какой то уникальный путь и этот путь ложится в эту таблицу в столбец под названием photo_url по которому потом будет искаться изображение при выводе его на фронте, моя логика вот такая этой таблицы)
kakoi-to-noob
а дальше линкуй ее куда тебя надо на уровне базы
Denchik
 kakoi-to-noob
категории тут нету, по ключу можно связать в продуктом или какой другой сущностью, условно фотка в профиле пользователя
kakoi-to-noob
плюс учитывать, что хранилище фоток может поменяться, было в локальном хранилище, переехали в какое облако
Михаил
Denchik
Спасибо всем за подсказки, это как то подбадривает когда работа поддается критики другим)
Эдуард
какой самый простой способ создания авторизации по токенам в симфони? jwt-authentication-bundl этот?
Михаил
 Kirill
CurrenUser вставляет текущего юзера
Kirill
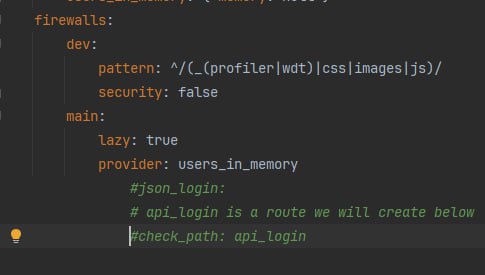
а текущий юзер в аутентификаторе проверяется, который в security.yaml указан
Kirill
а, я слоу
Kirill
только сейчас сообщеньки в телеге догрузились все))
Михаил
 Эдуард
чтобы их можно было отключить
Эдуард
вот например надо юзера забанить
Эдуард
и еще вопрос я чет никак не пойму как в симфони протектить роуты авторизаций
Эдуард
 Михаил
чтобы их можно было отключить
это вопрос чисто архитектурный.
короткий ответ - нет, тебе не надо этого делать для jwt токена
Посмотри конференции или статьи про jwt авторизацию
Эдуард
надо чтото писать main я так понял
Эдуард
я читал там не наглядно
Эдуард
вот в ларе красота в видел мидл вара
Эдуард
просто и понятно + кастомизируемо
Михаил
да, мидлвары - изящное решение. В симфе они к сожалению очень редкое и неродное решение. В симфе листенеры или yaml программирование
Эдуард
yaml это пипец
Эдуард
кому пришла в голову выносить туда логику
Эдуард
 Эдуард
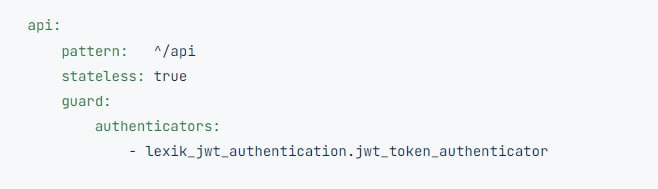
вот обьясни тут мы типо все api скрыли за авторизаций?
Эдуард
ага давайте еще в тхт файлах писать логику
Эдуард
а как мне из ямела при помощи idp провалится в метод?
Эдуард
никак