Я думаю тут про другое. Если нужен file, то через его репу и ищите)
Когда нет связи, а указывается через select то сущности идут тупо массивом одни за другими, очень редкий кейс когда это надо, т.е. так: [file, filedocument,file,file,filedocument].
Как я понял проблема ТС именно в этом
 Павел

 Павел
Я думаю тут про другое. Если нужен file, то через его репу и ищите)
Но с другой стороны да, я чет не обратил внимание, что главный тут fdc а его нужно убрать. То да, надо искать просто file через его репу, а не fdc. Я чет думал наоборот, надо file убрать
 Алексей
Спасибо большое всем!
 Юра
 Spider
 Spider
вроде да
b e k
 Юра
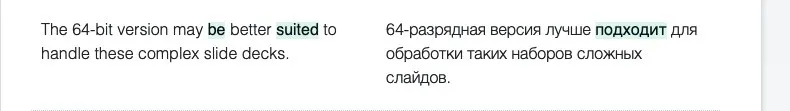
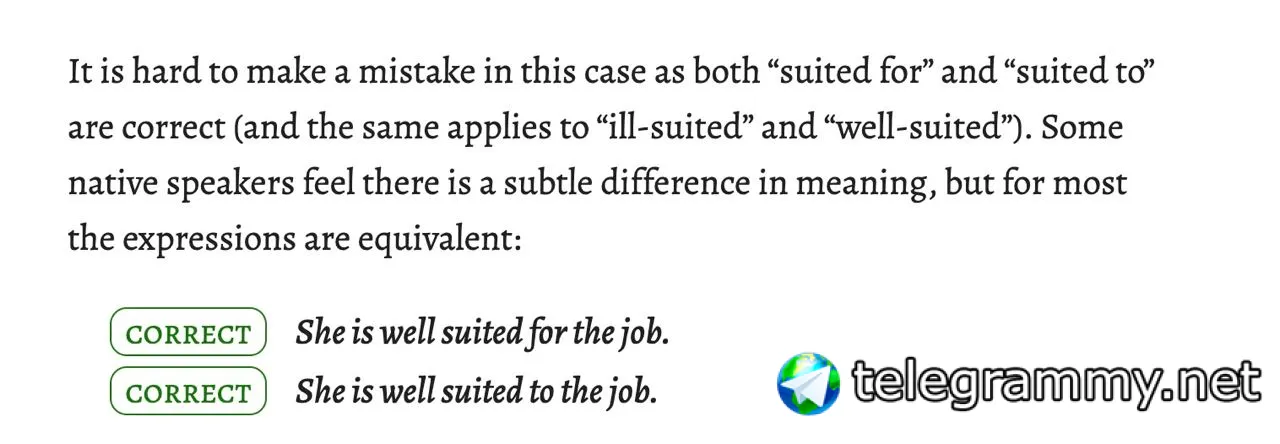
Прикольно. Всегда думал что только suited for
 Dmitry
Всем привет, расскажите как вы работаете с деньгами в ваших проектах
вы используете integer и делите и умножаете на 100 приводя к копейкам или decimal ?
Viktor
Всем привет, расскажите как вы работаете с деньгами в ваших проектах
вы используете integer и делите и умножаете на 100 приводя к копейкам или decimal ?
В БД мы храним микросы - любая сумма, умноженная на миллион.
Пример: 37.34 рубля в бд будут 37340000
Nikolay
Viktor
А зачем на миллион
В компании архитектор аргументировал это максимальной точностью.
У нас очень много актов и счетов клиентам.
Я так понял, что бывали приколы, когда копейки не сходились, и это доставляло боль(
Поэтому в какой то момент, чтобы раз и навсегда решить любую проблему с неточностью, они решили умножать на миллион.
Как по мне, логика «давайте умножим на миллион, и 100 процентов гарантируем точность» - вполне себе)))
Nikolay
У нас тоже есть работы с деньгами, но так не заморачиваемся и просто храним в numeric с нужной точностью
SK
Народ скинте кто нить гуид как на винде запустить nginx - postgres - php8
 Vlad
 Kirill
Ну значит рукожопно настроил, раз хреново работает)
Null
Вендо должны страдать.
SK
Ну значит рукожопно настроил, раз хреново работает)
Я бы сказал что винда гавно но с адептом винды спор бесполезен
 Aleksandr
Я бы сказал что винда гавно но с адептом винды спор бесполезен
а в чем проблема поставить что-то еще?)
 Алексей
Народ скинте кто нить гуид как на винде запустить nginx - postgres - php8
Добавь к своему запросу слово WSL и гугл тебе ответит
Kirill
у меня пых в докере работает быстрее, чем php.exe)))
Kirill
ну и симфоня и ларка соответственно
Dmitry
Привет, мб есть какое решение:
на вывод выводится Dto
И в этом dto есть есть поле тип, как в зависимости от этого типа модифицировать customParam поле на вывод используя все теже dto? все пытаюсь без множественных if найти более элегантное решение
Viktor
Viktor
А вообще лучше два разных метода, и две разных ДТО).
Или, хрен с ним, один метод, но все же две разных дто.
Юра
Мне кажется кастомный нопмалайзер подойдёт
Юра
Если нет такого поля то вызывать стандартный, если есть то логику добавить какую-то
 Евгений
Друзья. Добрый день! Подскажите пожалуйста, есть ли у Симфони (security) или еще где метод для проверки валидности jwt access токена? У лексика не нашел такой. Можно сделать запрос на закрытый url передав токен. Но нет метода который принимает токен и возвращает его же, если он еще валидный или выдает 403 если нет. Я просто фронтенд пытаюсь на реакте сделать и там по уроку нужна такая функция. Спасибо.
Юра
Друзья. Добрый день! Подскажите пожалуйста, есть ли у Симфони (security) или еще где метод для проверки валидности jwt access токена? У лексика не нашел такой. Можно сделать запрос на закрытый url передав токен. Но нет метода который принимает токен и возвращает его же, если он еще валидный или выдает 403 если нет. Я просто фронтенд пытаюсь на реакте сделать и там по уроку нужна такая функция. Спасибо.
Создай просто пустой контроллер и закрой его
Юра
Если токен невалидный будет 403
Евгений
Спасибо. Я понимаю, что что на поверхности, но не понимаю что.
Павел
Друзья. Добрый день! Подскажите пожалуйста, есть ли у Симфони (security) или еще где метод для проверки валидности jwt access токена? У лексика не нашел такой. Можно сделать запрос на закрытый url передав токен. Но нет метода который принимает токен и возвращает его же, если он еще валидный или выдает 403 если нет. Я просто фронтенд пытаюсь на реакте сделать и там по уроку нужна такая функция. Спасибо.
У лексика должен быть, он же как то проверяет у себя. Скорее всего вот это \Lexik\Bundle\JWTAuthenticationBundle\Encoder\JWTEncoderInterface
Павел
Ну а вообще задача немного странная, так как авторизатор лексика сам проверить протух токен или нет, при заходе на закрытый роут
Евгений
Евгений
Установил nelmio cors bundle и выставил в конфигурации в заголовках и источниках значения *. Разрешил все источники и заголовки. И все равно получаю ошибку Запрос из постороннего источника заблокирован: Политика одного источника запрещает чтение удаленного ресурса на
http://localhost:8081/api/v1/auth/login. (Причина: несколько заголовков CORS «Access-Control-Allow-Origin» не разрешены). Друзья! Кто сталкивался, подскажите пожалуйста, в чем может быть причина?
Null
В неправильной настройке бандла
Null
Или в апи до респонса не дошёл запрос и отдал 500
Евгений
в postman запросы доходят
Юра
Несколько заголовков, возможно сервер перед апи добавляет свой заголовок?
Юра
А вообще лучше это сервером делать
Юра
Иначе как сказали при возникновении ошибки корс бандл может не успеть отработать и не выставит заголовок
Евгений
В конфигурации nginx?
Anonymous
@Cawa87
Anonymous
Личку открой
Евгений
Null
Нелмио на самом деле это быстрое ленивое решение.
Когда корсами нжинкс рулит - лучше
Null
Кстати вот вам анекдот.
На деве работал в докер контейнере на основе php-cli образа
Однопоточный, медленный. Стало заметно когда экосистема приложения разрослась. Оказывается, достаточно просто взять php-fpm образ, чтобы симфони дев сервер использовал его и стал куда бодрее. Не повторяйте моих ошибок 😀
 The Ant
Нелмио на самом деле это быстрое ленивое решение.
Когда корсами нжинкс рулит - лучше
Нгинкс как раз ленивое решение. Корсы не просто так придумали. И с их помощью можно рулить доступами. Это задача твоего приложения, а не веб сервера.
Null
Нгинкс как раз ленивое решение. Корсы не просто так придумали. И с их помощью можно рулить доступами. Это задача твоего приложения, а не веб сервера.
В большинстве случаев если в апи включён корс - там все роуты такие
The Ant
Я про это и говорю, люди бездумно шарят все ресурсы наружу. Работает и ладно. На деле часто есть публичная часть и мемберка какая. Одного этого достаточно чтобы управлять корсом именно в приложении.
Null
Так мемберка обычно тоже корс требует
Алексей
Павел
Я про это и говорю, люди бездумно шарят все ресурсы наружу. Работает и ладно. На деле часто есть публичная часть и мемберка какая. Одного этого достаточно чтобы управлять корсом именно в приложении.
Корс защищает от ajax на другие сайты за счёт браузеров. Какая разница мемберка не мемберка? Зачастую нам и публичную часть не надо, что бы с любого сайта можно было ходить. А против постмана и curl вообще бесполезно. Поэтому что то там "умное" какой то очень узкий кейс. Все что обычно надо - это дать своему фронту доступ на весь свой бэк
The Ant
Павел
бесполезная фигня получается :D
Ну это типо чтобы твой сайт не ддосили, ломали за счёт багов на других сайтах
The Ant
Ну это типо чтобы твой сайт не ддосили, ломали за счёт багов на других сайтах
от дудоса никак не спасет )
Дудосят обычно тупо забивая канал или запросами на какую-нибудь форму, вызывая кучу обработки на сервере
Null
Ну это типо чтобы твой сайт не ддосили, ломали за счёт багов на других сайтах
CORS не про ддос. Это чисто для защиты от кроссзапросов с целью похитить данные.
Null
Поэтому * лучше не указывать. Только свои домены.
Павел
от дудоса никак не спасет )
Дудосят обычно тупо забивая канал или запросами на какую-нибудь форму, вызывая кучу обработки на сервере
Ну я имею ввиду, что можно на каком нить сайте располжить скриптик в комментарии и он будет обращаться в цикле к другому сайту xss+ cors от этого защитят
Александр
Ну я имею ввиду, что можно на каком нить сайте располжить скриптик в комментарии и он будет обращаться в цикле к другому сайту xss+ cors от этого защитят
Именно этим способом в своё время Кинопоиск ложил сайты конкурентов)
The Ant
пездец, это как-то совсем уж тупо. по реферу отсечь пару минут делов :D
Павел
пездец, это как-то совсем уж тупо. по реферу отсечь пару минут делов :D
Поздравляю вы придумали корс)
Александр
Рефер может и не передаваться, тогда вообще и не узнать откуда ветер дует
The Ant
Рефер может и не передаваться, тогда вообще и не узнать откуда ветер дует
браузер передает рефер, по крайней мере самые популярные
Александр
браузер передает рефер, по крайней мере самые популярные
 Andrii
Евгений
Поэтому * лучше не указывать. Только свои домены.
Так что лучше? На nginx конфиг настраивать или nelmio? Спасибо.
Null
Здесь нет правильного ответа.
Юра
Я делаю нгинксом мне так надежнее кажется
Юра
Это штука редко меняется обычно поэтому ничего что она не в приложении настраивается а на сервере
 Ivan
Я ставлю через nginx, что бы не тратить ресурсы приложения.
Ivan
Запросы OPTIONS на nginx и заканчиваются
Юра
Тоже да разумно
Юра
Зачем дергать пхп для этого