или unsafe
создать структуру. запихнуть Rc и дать на стпуктуру unsafe Send.
но гарантии уровня unsafe. (в единственном экземпляре)
или посмотреть что еще дает Send
Нафиг нафиг. Я так один из немногих segfault'ов словил
 red75prime


 Денис
а ковырнуть этот Rc нельзя?
сделать аналог но с Arc
да и странно это.
может автором был зпдуман только Rc из-за архитектуры?
 Αλεχ
Αλεχ
Шо делать то
Денис
Arc вроде не позволит в себе Rc тоскать:)
Αλεχ
Арк мьютекс рц
red75prime
а ковырнуть этот Rc нельзя?
сделать аналог но с Arc
Можно попробовать вытащить SdlDrop из Rc, с помощью Rc::try_uwrap
Αλεχ
Нет
 Vladimir
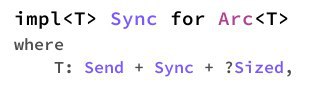
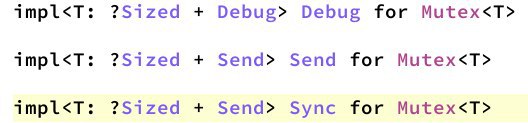
Mutex дает Sync вообще а не Send
Αλεχ
И?
Αλεχ
Делаешь клон рц
Αλεχ
Профит
Vladimir
let bla = Rc::new(..);
let other = Arc::new(Mutex::new(bla.clone()));
thread::spawn(|| let y = other.lock().clone());
bla.clone()
 Денис
 Денис
 Денис
 Vladimir
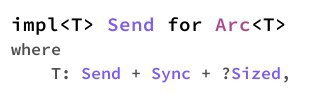
где тут ошибка?
Vladimir
Денис
что Rc бесполезно оборачивать в мьютексы и арки)
Vladimir
То что !Send, Send не станет?)
Денис
да)
Vladimir
Это да, ну и даже логически можно рассудить
Vladimir
Vladimir
если где-то остался Rc, он может клон вызвать одновременно с клоном в другом потоке во что бы ты его не обернул
red75prime
fn send<T: Send>(x: T) {
}
fn main() {
send(Arc::new(Mutex::new(Rc::new(1u32))));
}
9 | send(Arc::new(Mutex::new(Rc::new(1u32))));
| ^^^^ `std::rc::Rc<u32>` cannot be sent between threads safely
Денис
всё так, и надо ещё не забывать про дроп )
Vladimir
Я знаю.
короче можешь попробовать https://doc.rust-lang.org/std/rc/struct.Rc.html?search=#method.try_unwrap
Vladimir
если не паникнет значит тебе повезло и юзать это сейфово, если нет, то значит они где-то этот гвард хранят и все тлен
 Willy
А как можно в IF проверить, action это enum Event::Move
 Max
if let Event::Move = action {}
 Alex
Αλεχ
а не паника
Денис
и раст сам по себе просто так никогда не паникует:)
Anonymous
если где-то остался Rc, он может клон вызвать одновременно с клоном в другом потоке во что бы ты его не обернул
Там не совсем в этом дело, обсуждали давно.
Anonymous
Я сейчас поищу.
Vladimir
Rc нельзя шарить потому что его счетчик инкриментится без атомиков, а значит его не безопасно клонить в разных потоках.
 Alexander
Rc нельзя закрыть в Mutex, потому как он за пределы мутекса может выйти
Alexander
и там да, уже потом будет небезопасно клонировать как ты написал
Денис
Rc нельзя закрыть в Mutex, потому как он за пределы мутекса может выйти
и без смысла делать такую хрень. так как Rc не может быть mut
 պլհկ
так что смысла нет
Alexander
и без смысла делать такую хрень. так как Rc не может быть mut
в нём может быть RefCell или что-то подобное
Денис
в нём может быть RefCell или что-то подобное
разумно делать Rc<Mutex>
а тут речь про
Mutex<Rc>
պլհկ
Mutec<Rc<RefCell<..>>
Денис
Mutec<Rc<RefCell<..>>
без возможности запихнуть в Rc RefCell
(причина выше) (она не моя)
Alexander
разумно делать Rc<Mutex>
а тут речь про
Mutex<Rc>
может ты про Arc<Mutex> ? я неособо понимаю смысл Rc<Mutex>
Alexander
Arc<Mutex<Rc<RefCell>>> , н все эти рассуждения из-за !Send всё равно не сработают
Денис
Есть переменная типаstd::rc::Rc<game::sdl2::SdlDrop>, мне ее надо в поток передать, значит надо ее еще и в Arc сделать?
с этого начало обсуждения проблемы
Alexander
в этом случае только git clone поможет в общем.
Данил
лол,
/// This guarantees that the only way to call event-pumping functions is on
/// the main thread.
Данил
https://github.com/Rust-SDL2/rust-sdl2/blob/07723632dfa7a019ab4d3e153dc9b808337460fd/src/sdl2/sdl.rs#L61
Vladimir
лол,
/// This guarantees that the only way to call event-pumping functions is on
/// the main thread.
ну вот что и требовалось доказать, значит они не просто так рц вешали
mAX
Товарищи, подскажите пожалуйста!
может ли быть такая штука что
let v = Box::new([0u8; (62*1024*1024) / 8]);
реально в системе не выделаят памяти в 62Мб?
1) читаю /proc/meminfo там MemFree: 77600 kB
2) создаю let v = Box::new([0u8; (62*1024*1024) / 8]);
3) читаю /proc/meminfo там MemFree: 62172 kB
4) вывожу println!("v: {}", v.len()); v: 8126464
5) освобождается v
6) читаю /proc/meminfo там MemFree: 70096 kB
как-то значения /proc/meminfo не соответствуют действительности..
у меня MemFree 77600kb выделил я 62Мб, MemFree уменьшился всего на 15428 kB!
мне нужно знать сколько сейчас мне памяти доступно, как это можно сделать?
mAX
и если выделять не 62Мб, а 63, то процесс уже падает..
 Nikita
читай как линуксовый аллокатор работает
Nikita
хинт - если ты берёшь больше некоторого количества страниц, тебе вернут указатель, но на самом деле не выделят
Nikita
ядро начнёт их выделять только когда ты туда писать начнёшь
mAX
Спасибо, попробую записать!)
Sergey
хинт - если ты берёшь больше некоторого количества страниц, тебе вернут указатель, но на самом деле не выделят
а когда выделение произойдет?
Nikita
а когда выделение произойдет?
когда ты обратишься по указателю, под которым нет физической страницы памяти
Nikita
читать про overcommit
mAX
let mem = sys_info::get_memory();
println!("/proc/meminfo : {:?}", mem);
let free = mem.mem_free;
{
const SIZE : usize = (62*1024*1024) / 8;
let mut v = Box::new([0u8; SIZE]);
for i in 0..SIZE { v[i] = 37; }
thread::sleep(std::time::Duration::from_secs(5));
let mem = sys_info::get_memory();
println!("alloc /proc/meminfo: {:?}", mem);
println!("alloc memory delta : {} kB", free - mem.mem_free);
for i in 0..SIZE { if v[i] != 37 { panic!("incorrect data"); } }
println!("v: {}", v.len());
}
thread::sleep(std::time::Duration::from_secs(3));
println!("/proc/meminfo : {:?}", sys_info::get_memory());
/proc/meminfo : SystemMemory { mem_total: 125128, mem_free: 77628, swap_total: 0, swap_free: 0 }
alloc /proc/meminfo: SystemMemory { mem_total: 125128, mem_free: 69648, swap_total: 0, swap_free: 0 }
alloc memory delta : 7980 kB
v: 8126464
/proc/meminfo : SystemMemory { mem_total: 125128, mem_free: 77544, swap_total: 0, swap_free: 0 }
mAX
попробовал записал, вывел /proc/meminfo, проверил записанные значения, все ок..
/proc/meminfo явно врет или хитрит)
պլհկ
Заговор meminfo
պլհկ
Узнай то что скрыто
mAX
а есть еще какой-нибудь способ узнать сколько свободно?
я тут уже задавал вопрос как ловить ошибки при невозможности выделения, но вроде пока никак..
теперь хочу узнать сколько можно выделить и выделять на 5-10Мб меньше)
պլհկ
Расскажи сначала зачем ты на 8 делил
Nikita
попробовал записал, вывел /proc/meminfo, проверил записанные значения, все ок..
/proc/meminfo явно врет или хитрит)
всё правильно 8 мегабайт занято
mAX
блин, я забыл.. сперва u64 было, а не u8))
mAX
ну воообщщееееее....столько мучений! второй час тут убиваюсь!!!
mAX
Спасибо)
mAX
да, все ок!!!
alloc memory delta : 62 Mb