Там может быть что угодно
Так мне-то какая разница, всё равно дальше \0 не пойдёт
 Anonymous


 Selicre
Тупо дописать нуль-терминатор в конец, пользуясь тем, что с запасом была выделена память на куче
Ну так по сути CString это же и делает
 Αλεχ
Тупо дописать нуль-терминатор в конец, пользуясь тем, что с запасом была выделена память на куче
С чего ты взял что запас есть?
 Маjко
Так мне-то какая разница, всё равно дальше \0 не пойдёт
Ну то есть ты хочешь сказать, что тебе всё равно на каком моменте твоя строка закончит читаться постгресом?
Ты пошлешь "lol", а он прочитает "lolauehtawrgtoyawrgtyag\0"
Αλεχ
Ну то есть ты хочешь сказать, что тебе всё равно на каком моменте твоя строка закончит читаться постгресом?
Ты пошлешь "lol", а он прочитает "lolauehtawrgtoyawrgtyag\0"
Нет, он предлагает писать за пределы выделенной памяти ноль
Selicre
CString не копирует ничего, когда ты его создаешь, кстати
Маjко
CString не копирует ничего, когда ты его создаешь, кстати
Он сам ничего не пишет, он только проверяет. Убедиться в том что нуль-терминатор есть должен юзер
Anonymous
Ну то есть ты хочешь сказать, что тебе всё равно на каком моменте твоя строка закончит читаться постгресом?
Ты пошлешь "lol", а он прочитает "lolauehtawrgtoyawrgtyag\0"
Так я ж добавлю не в конец выделенной памяти, а в конец строки
Selicre
Он сам ничего не пишет, он только проверяет. Убедиться в том что нуль-терминатор есть должен юзер
https://doc.rust-lang.org/src/std/ffi/c_str.rs.html#362
эм
Маjко
Ну вот и ответ
Маjко
Так я ж добавлю не в конец выделенной памяти, а в конец строки
Алекс правильно говорит, с чего ты взял что запас есть?
Строка в расте растет геометрически по степени двойки.
Если при размере буффера в 32 байта ты записал строку 32 байта, никуда ты не запишешь дальше, получишь buffer overrun, что чревато.
Маjко
https://doc.rust-lang.org/src/std/ffi/c_str.rs.html#362
эм
Т-34 собстно, вот и решение, готовое в stdlib с записью в конец строки.
Маjко
https://doc.rust-lang.org/src/std/ffi/c_str.rs.html#362
эм
Вообще немного неконсистентный нейминг. Обычно в расте unchecked означает "дропаем все проверки, ты сам себе злобный буратино, в случае чего"
Selicre
Selicre
Он не проверяет, есть ли в векторе нули
Маjко
Ну в этом случае unchecked приводит строку в безопасный стейт тем не менее
Маjко
И гарантирует что buffer overrun на стороне ffi не случится
Αλεχ
Круто
Selicre
Мне кажется, что та же история, что и с std::mem::forget
Маjко
Мне кажется, что та же история, что и с std::mem::forget
Ну мемори лик -- не ошибка безопасности памяти по методичке)
Selicre
Поэтому они ей unsafe и убрали
Маjко
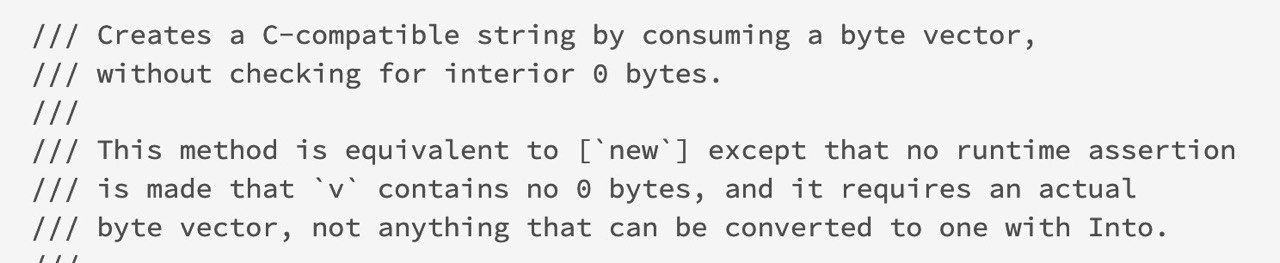
Интересно что такого ансейфного в from_vec_unchecked
Маjко
Еще интереснее что в доке нихрена не описано поведение
Маjко
 Маjко
@inv2004 ты там порывался RFC и пуллреквесты пилить. Не хочешь сделать его для чего-то реально полезного и (вроде как) очевидно некорректного?
 պլհկ
Маjко
Что очевидно?
1) почему метод помечен как ансейфный?
2) почему в доке не описано реальное поведение, а указано только отсутствие проверки? От чтения доки возникает ощущение (вкупе с неймингом) что метод принимает байты, которые юзер должен сам проверить на наличие нуль-терминатора. Но это не так.
Маjко
Возможно так и было, но реализацию с тех пор поменяли
 Mikail
1) почему метод помечен как ансейфный?
2) почему в доке не описано реальное поведение, а указано только отсутствие проверки? От чтения доки возникает ощущение (вкупе с неймингом) что метод принимает байты, которые юзер должен сам проверить на наличие нуль-терминатора. Но это не так.
1) потому что он не проверяет, что в середине нет нулевых байтов.
2) там отсылка к new(), в доке для new() написано, что она вставляет нулевой байт
պլհկ
при чем тут терминатор, если написано interior
Mikail
Так правильно написано по-моему. Она действительно не проверяет их отсутствие.
պլհկ
написано про interior (и соответствует поведению), а @mersinvald почему-то говорит о терминаторах
Маjко
1) потому что он не проверяет, что в середине нет нулевых байтов.
2) там отсылка к new(), в доке для new() написано, что она вставляет нулевой байт
1) и при чем тут ансейф? наличие дополнительных нулей не вызовет overrun. Нейминг unchecked в этом случае -- да, логичен, но ансейф зачем?
2) окей
Маjко
Маjко
Но я все еще не вижу что там ансейфногоо
Маjко
Раньше там (4 года назад) был mem::transmute
Маjко
Сейчас там всё сейфно
Mikail
1) и при чем тут ансейф? наличие дополнительных нулей не вызовет overrun. Нейминг unchecked в этом случае -- да, логичен, но ансейф зачем?
2) окей
Так инвариант CString в том, что в ней нет interior null
պլհկ
>An instance of this type is a static guarantee that the underlying bytes contain no interior 0 bytes ("nul characters") and that the final byte is 0 ("nul terminator").
պլհկ
https://doc.rust-lang.org/std/ffi/struct.CString.html
второй абзац
Маjко
Так инвариант CString в том, что в ней нет interior null
Проверки инвариантов, не влияющие на memory safery в расте либо паникуют либо возвращают ошибки. Что и есть в new/unchecked
Мы же не будем метод актикса помечать ансейфом от того что он может вернуть ошибку, верно?
Маjко
https://doc.rust-lang.org/std/ffi/struct.CString.html
второй абзац
Да, с new/unchecked разобрались, вопрос только к ансейфу остался
պլհկ
выше же написали, что может создать CString с нарушенным инвариантом
Маjко
выше же написали, что может создать CString с нарушенным инвариантом
Еще раз, нарушение инварианта CString не влияет на безопасность памяти.
պլհկ
пруф что не влияет?
Mikail
Проверки инвариантов, не влияющие на memory safery в расте либо паникуют либо возвращают ошибки. Что и есть в new/unchecked
Мы же не будем метод актикса помечать ансейфом от того что он может вернуть ошибку, верно?
У CString есть инварианты. Есть сейф-метод new(), который либо возвращает корректный CString, либо дает ошибку. А есть unsafe метод, который просто возвращает CString, потенциально нарушая инварианты. При этом их нарушение объявлено UB, имеют право. Поэтому метод и ансейф
Маjко
 Маjко
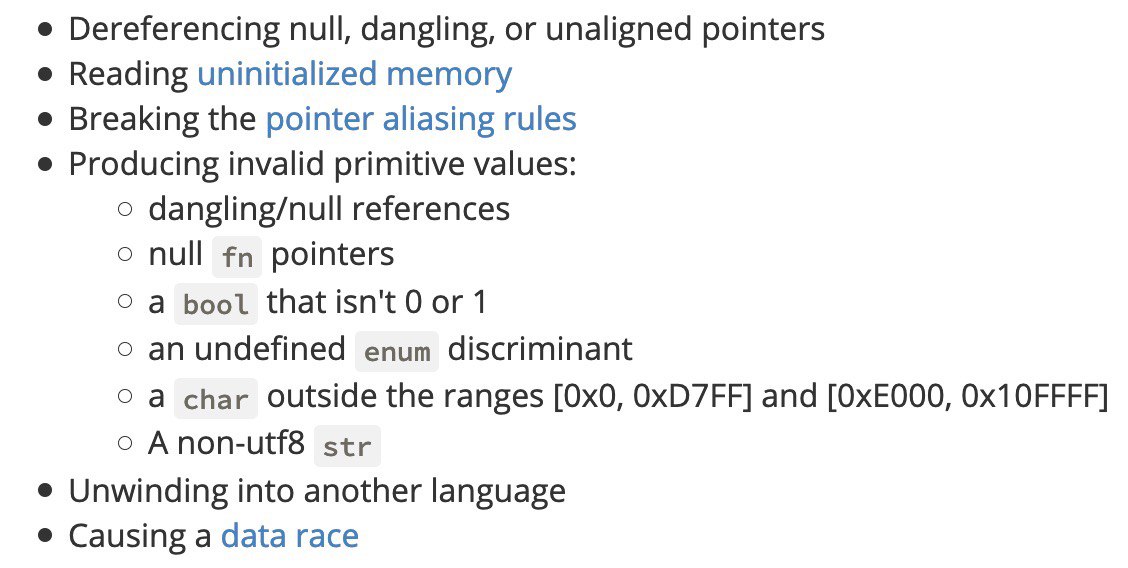
Видишь в списке частичное чтение строки? И я не вижу
Mikail
Там где-то говорится что список неполный.
Mikail
Давай сразу до абсурда доведу.
Mikail
ptr::write("foo dfofofn", main as *mut u8)
Mikail
Это UB?
Маjко
У CString есть инварианты. Есть сейф-метод new(), который либо возвращает корректный CString, либо дает ошибку. А есть unsafe метод, который просто возвращает CString, потенциально нарушая инварианты. При этом их нарушение объявлено UB, имеют право. Поэтому метод и ансейф
Почему оно объявлено UB?
Каким конкретно образом частичное чтение строки -- UB?
Mikail
Почему оно объявлено UB?
Каким конкретно образом частичное чтение строки -- UB?
Так захотел автор библиотеки
Маjко
Остановка на нуль-терминаторе документированное и определенное поведение
Mikail
Почему?
Mikail
UB -- это ситуация, возвможностью которой библиотека/язык имеют право пренебречь
Маjко
Это UB?
Да, ты трансмьютишь тип и пишешь в код функции байты. Определенно UB.
Какое это отношение имеет к нуль-терминаторам в строках?
Mikail
И я так понимаю, что и разработчик любой библиотеки может вводить собственные уб
Mikail
Mikail
Типа aliasing нарушается?
Маjко
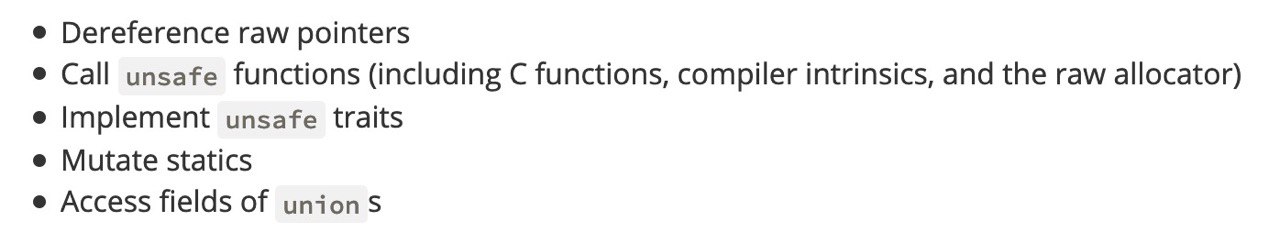 Маjко
Ты тут мутируешь статик
Αλεχ
Маjко
Ну и алиасинг тоже нарушается
Αλεχ
То же что non utf str по сути
Αλεχ
Я бы слово primitive убрал
Mikail
Я бы это к invalid primitive type отнёс
Ассемблерный код функции совершенно не похож на примитив по-моему
Αλεχ
Ты забыл с чего начался разговор
Маjко
Он пример привел, о нем говорили