Всем привет.Хочу узнать.Стойт переходить с си на Rust?
Нет. Потом на C без боли писать не сможешь.
 саша


 magras
Довольно длинный блог пост про game dev и ECS (entity component system) парадигму
https://kyren.github.io/2018/09/14/rustconf-talk.html
ECS
https://www.namekdev.net/2017/03/why-entity-component-systems-matter/
На сколько я понял, автор заменил борроу чекер проверками в рантайме, сведя одно из главных преимуществ раста к нулю.
 Alexander
На сколько я понял, автор заменил борроу чекер проверками в рантайме, сведя одно из главных преимуществ раста к нулю.
Джонатан Блоу разбирал, видимо, ту же презентацию в одном из видео. В принципе, да, автор так и сделал, но на то есть определенные причины, поэтому так делают почти во всех играх.
Tux
гайз, так уже не носят? #![feature(async_await, futures_api, await_macro, pin, arbitrary_self_types)]
Tux
я про async_await, futures_api, await_macro
 Alexander
Если unbounded у crossbeam убежал за пределы thread::scope - то сообщения просто не доходят?
 Tux
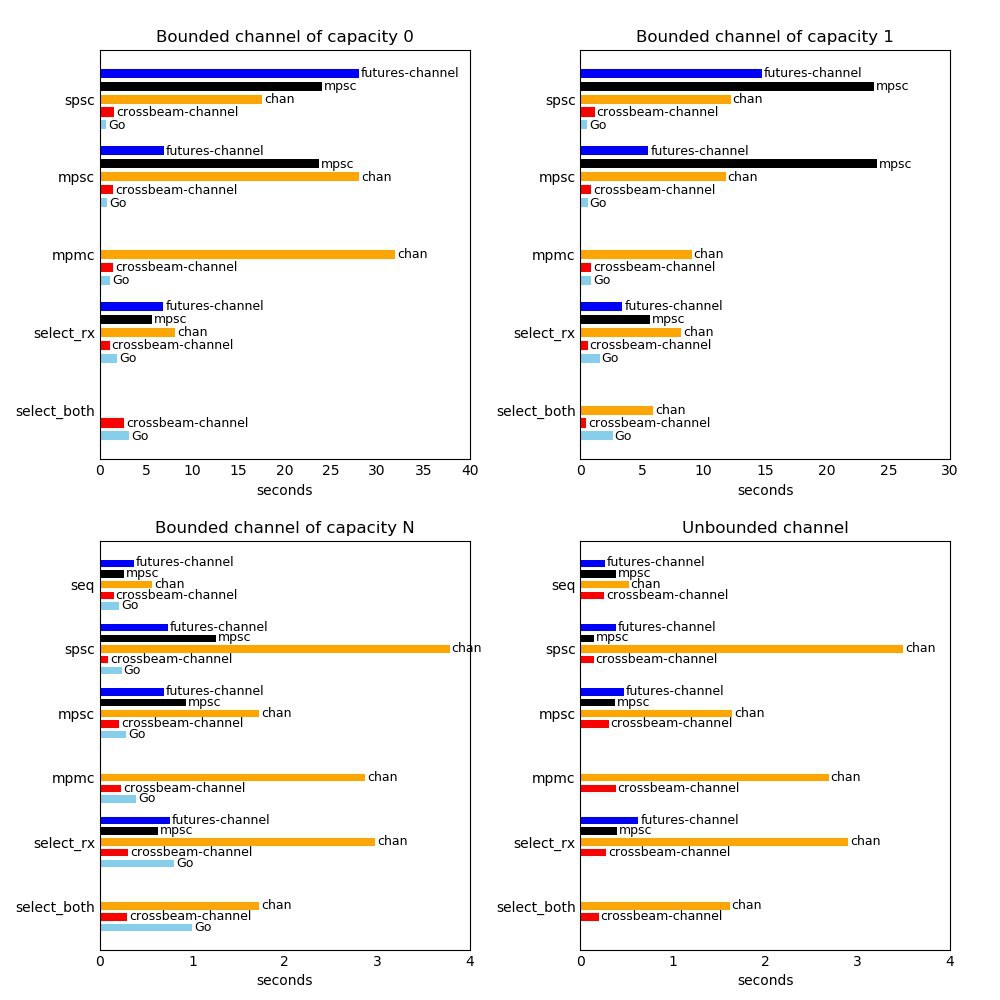
мне кажется или гошечка делает всех?
Alexander
А что за цифры-то? Куда оно лучше?
Anonymous
Секунды - меньше - лучше
Alexander
Ну в bounded - но норм, в остальном - не
Alexander
В самых часто используемых bounded оно на вид в 2-3 раза быстрее.
Anonymous
https://github.com/crossbeam-rs/crossbeam/issues/175
Anonymous
Вот, отсюда брал
Anonymous
Там ещё бенчи
 Igor
@themirrortruth оффтоп, но все же спрошу. Ты как-то давно собирался прочитать оригинальные статьи про ТФ и сделать из них выжимки. Что-то получилось? Если да, скинь ссылку я бы почитал.
я тогда остановился и не доделал, вот что есть - https://gist.github.com/igor-ramazanov/3bf9e0ca2363973b6cbaffa86f78005d
Igor
есть почти такой же gist но на dotty - https://gist.github.com/OlivierBlanvillain/48bb5c66dbb0557da50465809564ee80
 ozkriff🇺🇦
Кто там видео с субботней сходки хотел?
ozkriff🇺🇦
Вчера в jetbrains была сходка Rust сообщества @ruRust_spb. Выступал с докладом «Путь эмбеддера в Rust — история боли о ненастоящем программисте и гаджетах со следами ржавчины». Доклад немного сумбурный вышел, но ребята говорят, что норм.
Запись вот тут: https://youtu.be/1HPrNOIONds
Для желающих потыкать проект (Rust + STM32CubeMX FFI) и помигать светодиодом на своей STM32 плате: https://github.com/kviver/arm-rust-starter
Я обновил образ, теперь собирается стабильным cargo и биндинги кэшируются. Еще добавил вывод в отладочный UART.
Bogdan
А что у тебя за убер-док стания для ноута?)
ozkriff🇺🇦
^ @aanper
 Andrew
Bogdan
как-раз нашел запылившуюся STM32 думал по играться с ней, думал на С играться, стоит раст попробовать)))
 Антон
 Константин
Экосистема Rust ещё не до конца устоялась. В ней часто появляются новые библиотеки, которые заметно лучше предшественников, а ранее популярные фреймворки устаревают. Именно это произошло с веб-фреймворком Iron.
Опыт перевода Exonum с Iron на actix-web: http://amp.gs/vMCw
 Invictus
Товарищи, у меня назрел тупой вопрос. Существуют ли статические анализаторы ансейфного кода?
Invictus
Ну и прочее, санитайзеры там, как в крестах.
саша
Invictus
О, он и это умеет?
ozkriff🇺🇦
санитайзеры времени выполнения есть в наследство от LLVM (правда, вроде они еще все экспериментальные для раста)
ozkriff🇺🇦
О, он и это умеет?
у него там парочка простых проверок только была для ансейфов, насколько помню, в духе https://rust-lang-nursery.github.io/rust-clippy/master/index.html#transmute_ptr_to_ptr (остальные там можно грепнуть в поиске по "unsafe")
Invictus
val
В clion делаю inspect code, и в панели inspection result > general > annotator > имя файла > результаты - пустые строчки. Как исправить что бы были видны результаты анализа?
val
При этом в spelling typo все отображается нормально
ozkriff🇺🇦
Спасибо, буду читать.
еще есть вот Unsafe Code Guidelines инициатива - https://internals.rust-lang.org/t/next-steps-for-unsafe-code-guidelines/3864 - и проект интерпретатора, который бы в рантайме отлавливал бы все UB - https://github.com/solson/miri
ozkriff🇺🇦
про последнее у ральфа в журнале статьи занятные были - https://www.ralfj.de/blog/
 Nikita
Есть два стула: Безопасность и Корректность. На что сам сядешь, куда прод посадишь?
Антон
Есть два стула: Безопасность и Корректность. На что сам сядешь, куда прод посадишь?
Сяду на оба, прод на колени посажу
Nikita
а, чёрт, это ж не джерк
Nikita
:(
 კაცი
Alexander
Обычно безопасность - следствие корректности, так что стулья стоят один на другом. 😊
Nikita
Можно делать как корректно и небезопасно, так и безопасно и некорректно
саша
🤔
ozkriff🇺🇦
Есть два стула: Безопасность и Корректность. На что сам сядешь, куда прод посадишь?
Без ансейфа, хоть он и под слоем абстракций будет, далеко все равно не укатишь :( Надеюсь что постепенно инфраструктура по его проверке (и статика, и динамика) станет покруче. (Хотя, наверное, я твою глубокую мысль не понял)
Alexander
Можно делать как корректно и небезопасно, так и безопасно и некорректно
Что-то я не могу представить безопасную систему, полную багов...
Sergey
Баги вполне могут быть в логике
ozkriff🇺🇦
Что-то я не могу представить безопасную систему, полную багов...
логические ошибки в бизнес логике никто не отменял пока что :(
Alexander
Local priviledge escalation уже не считается дырой в безопасности? Тогла конечно! 😃
 Cat
Ага 😄
Alexander
Извините, это я вместо "логики" прочитал "локалке". 😂
Alexander
Ошибки в логике не считаются ошибками безопасности только если мы не рассматриваем безопасность и консистентность данных и защиту от дурака.
Sergey
Правильность работы системы определяется человеком. Машины пока не научились догадываться о наших намерениях
Nikita
Что-то я не могу представить безопасную систему, полную багов...
Легко, ты можешь сколько угодно безопасно написать код на расте, но при этом подтверждать аутентификацию если прилетел пакет с флагом "AUTH_ACCEPT"(см. багу в libssh недавнюю)
саша
дефайн безопасность
дефайн корректность
Nikita
а что, баги в логике не являются дырками в безопасности?
мы сейчас не про security, а про safety
Sergey
Ошибки в логике не считаются ошибками безопасности только если мы не рассматриваем безопасность и консистентность данных и защиту от дурака.
Ок.
Пример: вместо одного нуля показываем юзеру два.
Безопасность нарушена? Нет.
Данные консистентны? Да.
Alexander
Легко, ты можешь сколько угодно безопасно написать код на расте, но при этом подтверждать аутентификацию если прилетел пакет с флагом "AUTH_ACCEPT"(см. багу в libssh недавнюю)
Это как раз пример того что я и писал - отсутствие безопасности при отсутствии корректности. 😊
Nikita
Это как раз пример того что я и писал - отсутствие безопасности при отсутствии корректности. 😊
код при этом сколько угодно safety в контексте выполнения
ozkriff🇺🇦
Спасибо, буду читать.
https://github.com/rust-fuzz/afl.rs вот - еще, кстати, держи фаззеры, тоже благодатная тема для проверки интерфейса библиотек
Alexander
Safe в контексте выполнения код может быть полон уязвимостями. Например, XSS.
Антон
Safe в контексте выполнения код может быть полон уязвимостями. Например, XSS.
Щас бы не отделять на уровне типов строки неэскейпнутые от эскейпнутых
Alexander
В общем, правильным определением терминов и расмотрением нужного подмножества проблем/уязвимостей можно обосновать любое утверждение. 😊
Invictus
 Matwey
Господа, у меня есть библиотека на языке Цэ, которая компилируется статически (и только статически) через CMake. Подскажите пожалуйста (и киньте инструкцию), как мне сделать к ней обертку для языка Раст
Nikita
https://doc.rust-lang.org/nomicon/ffi.html
Разберись с ffi, а потом bindgen натрави, чтобы не лепить всё руками
Matwey
А я правильно понял, что принято делать два пакета: libxxx-sys который через bindgen просто делает обертку, и потом libxxx с более высокоуровневыми штуками?
Matwey
Или неправильно?