 Bogdan


 Egor
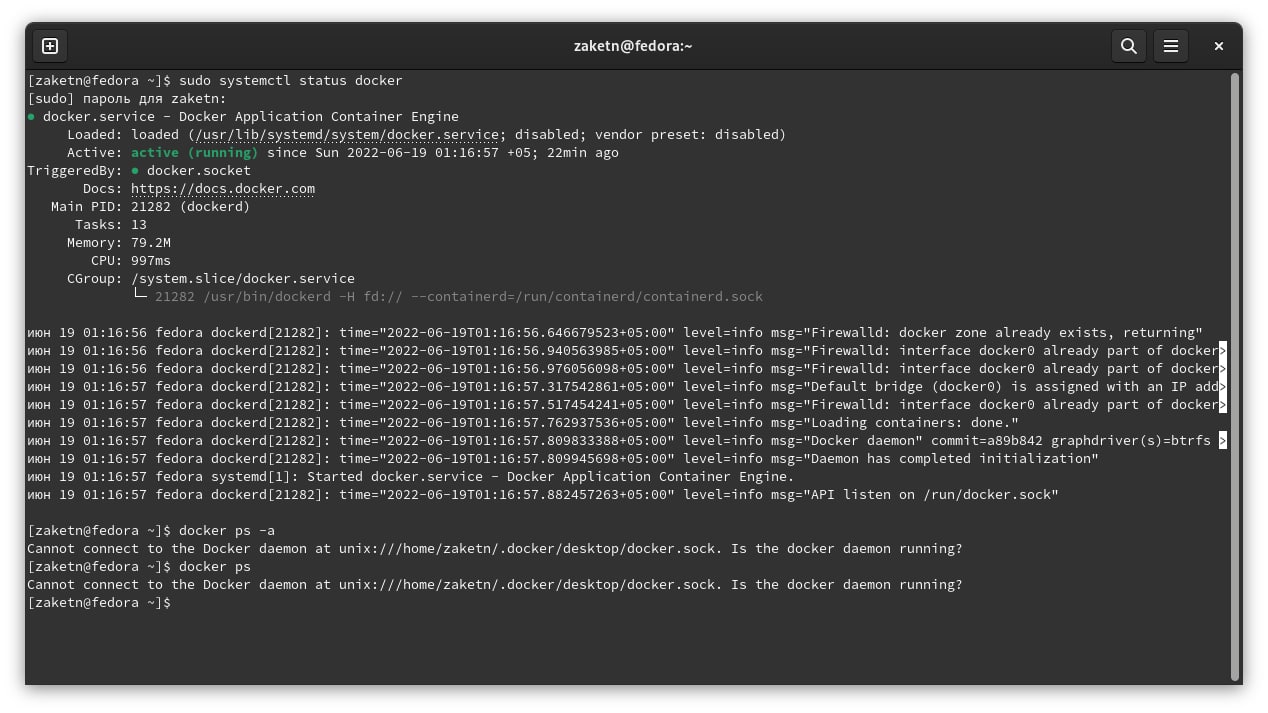
Так докер по-умолчанию под рутом надо вызывать же (на скриншоте вызовы без sudo)
емае, действительно, спасибо!
Egor
хотя вроде пробовал через судо его запускать, тоже самое было, ну ладно, реально спасибо
 Ворон
Ворон
Так докер по-умолчанию под рутом надо вызывать же (на скриншоте вызовы без sudo)
Нет, docker не нужно от рута вызывать
 Timur
можно подробнее, о чем речь?
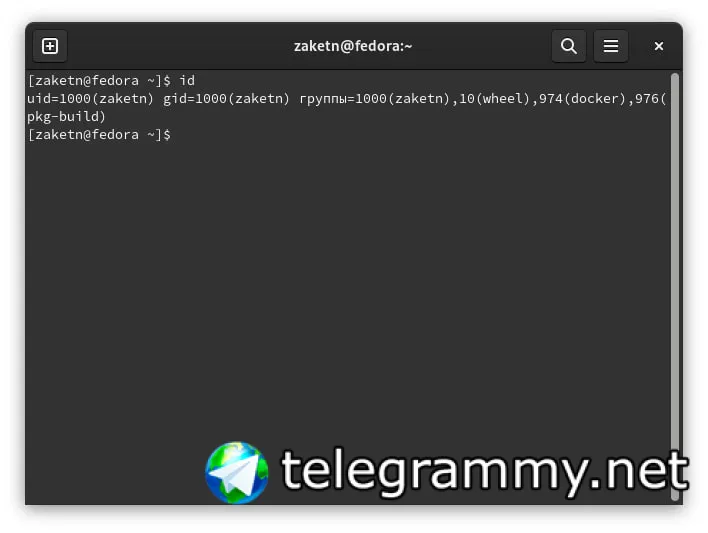
Ну, это самый простой способ узнать, точно ли ты в группе docker.
Egor
Ну, это самый простой способ узнать, точно ли ты в группе docker.
было бы славно если бы ты написал команду
Timur
id.
 Timur
Timur
 Timur
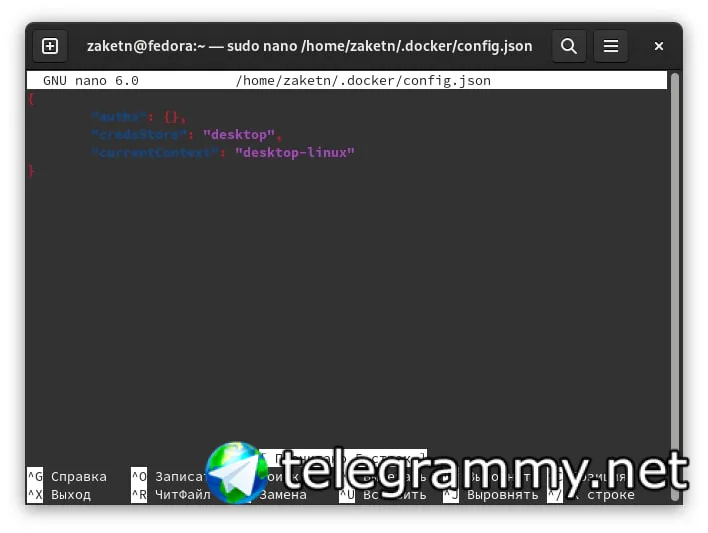
Ну или docker context use default, если устраивает это делать после каждого перезапуска Docker Desktop.
Egor
ЧТД, Docker Desktop испортил конфигу и натравил клиент на себя, без запущенного Docker Desktop клиент работать не будет. Убери credsStore и currentContext, ну и Docker Desktop будет натравлять на себя клиент каждый раз после запуска.
вот тоже подумал что Docker Desktop что то сломал, может быть можно поправить конфиг и снести Docker Desktop?
Timur
вот тоже подумал что Docker Desktop что то сломал, может быть можно поправить конфиг и снести Docker Desktop?
> убери credsStore и currentContext
Ну и Docker Desktop убрать, да.
Timur
Кстати, Docker на Fedora так принципиален, что Podman не используешь?
Egor
> убери credsStore и currentContext
Ну и Docker Desktop убрать, да.
все, работает, спасибо большое
Egor
Кстати, Docker на Fedora так принципиален, что Podman не используешь?
честно, с podman очень слабо знаком и мало чего о нем слышал
Timur
честно, с podman очень слабо знаком и мало чего о нем слышал
В общем случае — просто делаешь alias docker=podman и в 90% случаев это просто работает.
Egor
В общем случае — просто делаешь alias docker=podman и в 90% случаев это просто работает.
просто по факту раньше с докером никаких проблем не возникало, ну и собстна не задавался этим вопросом
 Ingvin
В общем случае — просто делаешь alias docker=podman и в 90% случаев это просто работает.
лучше уж сделать dnf install podman-docker он добавит на уровне системы алиас, а кроме этого сделает зависимость docker в dnf которая позволит поставить docker-compose и не тащить пакеты докера
 Vasiliy Glazov
При обновлении Fedora 36 Workstation wifi адаптер отказался работать. Попытка установить драйвера безуспешна :)
Адаптер: TL-WN722N V2
Ссылка на драйвер: https://www.tp-link.com/uk-ua/support/download/tl-wn722n/v2/#Driver
Вывод make: https://paste.centos.org/view/f3948b41
Вывод lsusb: https://paste.centos.org/view/c4935453
Убери скобки из пути или возьми путь в кавычки.
 olegon.ru
а есть тут адепты firewalld? как на нём решить такую задачу?
/usr/sbin/iptables -A INPUT -i eth0 -s 77.37.184.187/32 --dport 22 -j ACCEPT
/usr/sbin/iptables -A INPUT -i eth0 -m state --state ESTABLISHED -j ACCEPT
/usr/sbin/iptables -P INPUT DROP
/usr/sbin/iptables -P OUTPUT ACCEPT
Vasiliy Glazov
olegon.ru
А что это за задача?
ну вот на одном интерфейсе, с одного адреса, на один порт надо открыть, наружу надо открыть все всем
я искренне непонимаю, как это делать с помощью firewalld
olegon.ru
в Fedora за каким-то усиленно пихают именно его, а я, хоть в ИТ достаточно давно, никак не могу его осилить :(
Vasiliy Glazov
ну вот на одном интерфейсе, с одного адреса, на один порт надо открыть, наружу надо открыть все всем
я искренне непонимаю, как это делать с помощью firewalld
Ну наружу всем открыто по дефолту. А один порт с одного адреса это rich rules смотри, не очень сложно.
 F
olegon.ru
то есть, я так понимаю, сходу и без документации такие правила не пишутся? :(
F
то есть, я так понимаю, сходу и без документации такие правила не пишутся? :(
Да там ман один раз прочитать, чтоб иметь понимани как это делается, а дальше интуитивно понятно
olegon.ru
понял... пока для меня эта бяка никак интуитивной не становится, кроме раздражения не вызывает :( спасибо, буду гуглить эти rich rules
F
Vasiliy Glazov
то есть, я так понимаю, сходу и без документации такие правила не пишутся? :(
Что-то вроде
firewall-cmd --permanent --zone=trusted --add-rich-rule='rule family=ipv4 source address=172.26.143.3 accept'
olegon.ru
Что-то вроде
firewall-cmd --permanent --zone=trusted --add-rich-rule='rule family=ipv4 source address=172.26.143.3 accept'
спасибо, но тут нет ни порта, ни интерфейса?
F
firewall-cmd --add-rich-rule='rule family=ipv4 source address=77.37.184.187 port port=22 protocol=tcp accept'
если точнее, т.к. порт.
ну или service name=ssh
вместо
port port=22 protocol=tcp
F
спасибо, но тут нет ни порта, ни интерфейса?
вместо интерфейса указывай зону, в которой интерфейс находится
Anonymous
@Vascom2 , есть возможность в inxi достоверно узнать модель ноутбука?
Vasiliy Glazov
@Vascom2 , есть возможность в inxi достоверно узнать модель ноутбука?
Нууу, наверное да. Попробуй inxi -F для начала.
Ingvin
@Vascom2 , есть возможность в inxi достоверно узнать модель ноутбука?
загляни в ls /sys/class/dmi если я не ошибаюсь, там где то свалены данные на платы все и можно посмотреть производителя и модели если inxi не покажет
𝔸𝕝𝕖𝕩𝕒𝕟𝕕𝕣
Всем привет. Подскажите, пожалуйста, насколько безопасна очистка через dnf autoremove?
olegon.ru
Всем привет. Подскажите, пожалуйста, насколько безопасна очистка через dnf autoremove?
не очень безопасна, надо смотреть, что стирает
olegon.ru
мне один раз питона вытерла
 David
Добрый день всем
Civilization 6, раздел "графика" - не видит дискретную видеокарту, а именно выдаёт Unknown Device, и как я понял работает на встроенной в процессор
Кто-нибудь сталкивался? В гугле искал, ни один способ не помог
 jesus-2.6.tar.gz ☮︎
Через что запускаешь игру?
David
geforce 3050ti laptop
David
через стим, прописываю в настройках запусках параметры, не помогает, отдельно пытался через терминал, тоже не дает результатов
F
есть кто в qemu умеет? хочу виртуалку из вбокса в либвирт запихнуть. винда хп, бсод 7b. видимо, нужно определить ему иде как piix4-ide. в каком месте xml это делается? не могу вообще въехать и нагуглить особо тоже не получается (
Vasiliy Glazov
через стим, прописываю в настройках запусках параметры, не помогает, отдельно пытался через терминал, тоже не дает результатов
FAQ читал для гибридной графики нвидиа?
Vasiliy Glazov
Vasiliy Glazov
+
сейчас ещё раз пробую
https://russianfedora.github.io/FAQ/hardware.html#nvidia-optimus
F
Может проще создать новую виртуалку?
да я уже запустил :)
проще - несомненно. но нельзя :(
там стоит активированная программка, которая нужна, которую заново активировать уже, скорее всего, не получится
Doctor
мне один раз питона вытерла
Это значит, что пайтон у тебя был "сиротой", был установлен как зависимость для другого пакета. Перед dnf autoremove делай dnf list --autoremove и смотри, что у тебя в "сиротах" - будешь знать, что удаляется и что тебе поставить явно, а не как зависимость, если оно удаляется, но тебе зачем-то нужно. По dnf есть отличная документация - https://dnf.readthedocs.io - очень советую почитать.
Doctor
Всем привет. Подскажите, пожалуйста, насколько безопасна очистка через dnf autoremove?
Вполне, а чтобы избежать проблем, см. предыдущий комментарий.
olegon.ru
Это значит, что пайтон у тебя был "сиротой", был установлен как зависимость для другого пакета. Перед dnf autoremove делай dnf list --autoremove и смотри, что у тебя в "сиротах" - будешь знать, что удаляется и что тебе поставить явно, а не как зависимость, если оно удаляется, но тебе зачем-то нужно. По dnf есть отличная документация - https://dnf.readthedocs.io - очень советую почитать.
да понятно... просто такое вот самоубийство...
Vasiliy Glazov
https://paste.centos.org/view/e710c391
Ну как раньше-то собирал? Пакет kernel-devel установлен? Перезагружался?
 Levitsky`..
Ну как раньше-то собирал? Пакет kernel-devel установлен? Перезагружался?
Пакет установлен, перезагружался
 Max
Ребят, вопрос возможно не по теме, но не знаю где его задать. У меня гибридная графика. Я всё время использовал режим nvidia on demand. Смысл с этого режима, если я могу вручную переключать видеокарты в зависимости от ситуации в которой я использую ноутбук?
Max
При этом, используя всегда nvidia у меня будет лучше производительность, если я использую ноутбук подключённый к зарядке.
Vasiliy Glazov
Ребят, вопрос возможно не по теме, но не знаю где его задать. У меня гибридная графика. Я всё время использовал режим nvidia on demand. Смысл с этого режима, если я могу вручную переключать видеокарты в зависимости от ситуации в которой я использую ноутбук?
Ты нас спрашиваешь? Есть ли смысл - только ты можешь решить.
Levitsky`..
Пакет установлен, перезагружался
а, и да, не собирал. У меня адаптер сам работал ранее, я не качал драйвера. После обновки перестал, в lsusb адаптер есть.
 Alexander.
Знает кто предлагает ли анаконда сохранить home при переустановке системы если прошлая установка была автоматической с шифрованием(тобеж btrfs сабволюмы + LUKS)?
 Unchurchable
всем привет
Vasiliy Glazov
а, и да, не собирал. У меня адаптер сам работал ранее, я не качал драйвера. После обновки перестал, в lsusb адаптер есть.
А в inxi -Nxx что?
Почему же ты решил собрать драйвер, если раньше он не требовался?
Vasiliy Glazov
Levitsky`..
А в inxi -Nxx что?
Почему же ты решил собрать драйвер, если раньше он не требовался?
[klayn1@fedora ~]$ inxi -Nxx
Network:
Device-1: Realtek RTL8111/8168/8411 PCI Express Gigabit Ethernet
vendor: ASUSTeK P8P67 and other motherboards driver: r8169 v: kernel pcie:
speed: 2.5 GT/s lanes: 1 port: e800 bus-ID: 02:00.0 chip-ID: 10ec:8168
Драйвер, ибо предположить не могу, что могло ещё сломаться
Vasiliy Glazov
[klayn1@fedora ~]$ inxi -Nxx
Network:
Device-1: Realtek RTL8111/8168/8411 PCI Express Gigabit Ethernet
vendor: ASUSTeK P8P67 and other motherboards driver: r8169 v: kernel pcie:
speed: 2.5 GT/s lanes: 1 port: e800 bus-ID: 02:00.0 chip-ID: 10ec:8168
Драйвер, ибо предположить не могу, что могло ещё сломаться
Не виден твой девайс в принципе. С предыдушим ядром загружался?
Levitsky`..
Не виден твой девайс в принципе. С предыдушим ядром загружался?
загружался, не дало толку. А как не виден, если lsusb говорит, шо есть?)