 Aleksandr


Нашел, если кому нужно - избранное не работает из за libtracker-sparql, будет исправлено в обновлениях, на гитлабе исправления уже замержили
 skyb
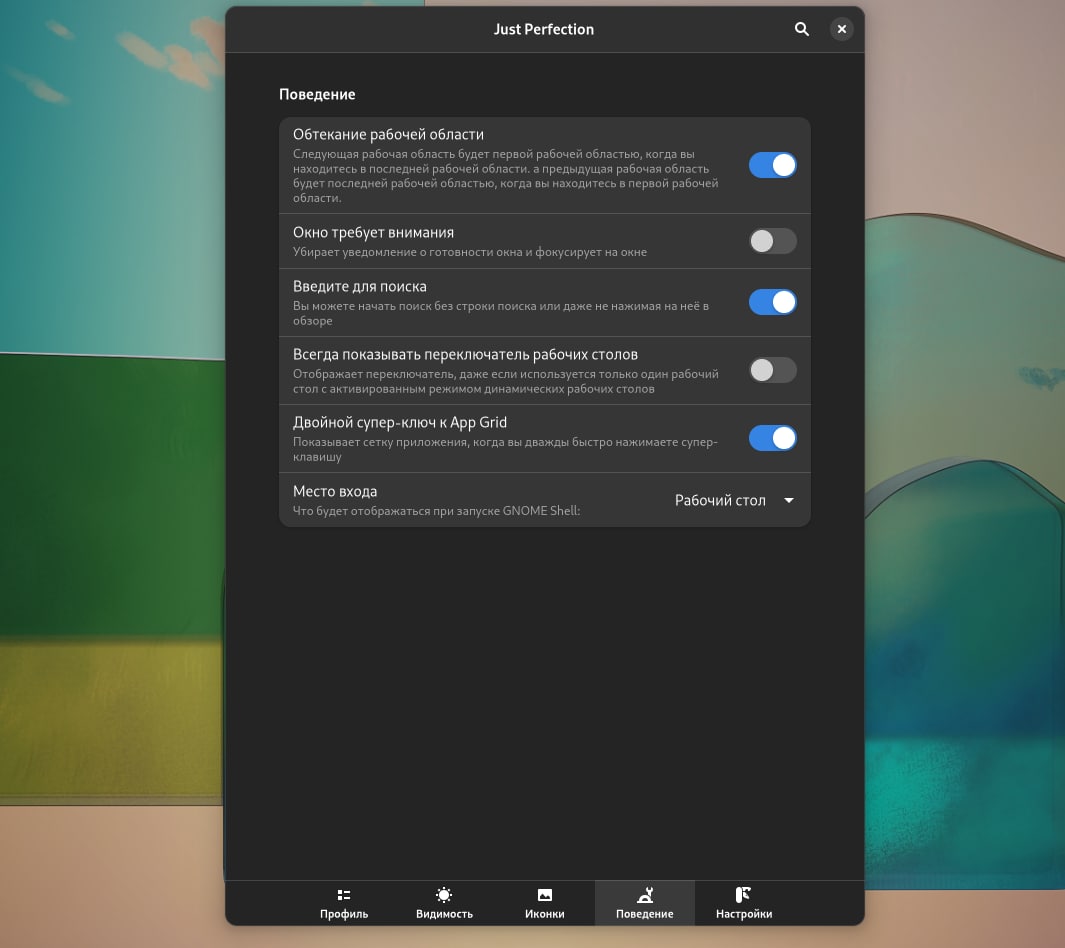
Подскажите кто с расширениями гном дружит? в чате гнома спросил, не подсказали. Обновился на последнюю версию федоры когда был релиз и поломались все расширения, везде последние обновы, ниодно расширение не работает, что делать?
Влад
Подскажите кто с расширениями гном дружит? в чате гнома спросил, не подсказали. Обновился на последнюю версию федоры когда был релиз и поломались все расширения, везде последние обновы, ниодно расширение не работает, что делать?
Вроде слышал что там месяца три проходит прежде чем всё расширения будут работать. Да и обновляться на новый релиз сразу не стоит лучше выждать месяц или три как минимум.
 Alex
Ребята, то, что Fedora при шифровке диска шифрует только root раздел( / ) и не шифрует /boot считается ли безопасным?
skyb
Вроде слышал что там месяца три проходит прежде чем всё расширения будут работать. Да и обновляться на новый релиз сразу не стоит лучше выждать месяц или три как минимум.
да сколько уже прошло то времени и другие пишут что на такой же федоре все работает
Влад
Alex
да сколько уже прошло то времени и другие пишут что на такой же федоре все работает
А если переустановить расширения?
Alex
А зачем шифровать boot?
Все другие дистры, которые используют установщик Calamares выделяют только два раздела efi и root, тем самым /boot уже включён в корневой раздел и шифруется вместе с ним.
 Max
skyb
Твои расширения поддерживают твою текущую версию гнома?
можем проверить, знать бы как. но у человека был такой же гном, вайланд, и такая же федора, и все работало
Max
Влад
Все другие дистры, которые используют установщик Calamares выделяют только два раздела efi и root, тем самым /boot уже включён в корневой раздел и шифруется вместе с ним.
Ого я не знал таких тонкостей, и заодно загуглил бы почему так.
Mi
Подскажите, какова ситуация с багом с двойным отображением пунктов загрузки в GRUB на Silverblue?
Нашел багрепорт месячной давности, который отсылает на ещё старее багрепорты и обсуждения, но подвижек, как я понял, нет, верно?
Влад
можем проверить, знать бы как. но у человека был такой же гном, вайланд, и такая же федора, и все работало
Так ты посмотри в папке home/user есть файлик x session errors
Влад
 alex
ага, вот и не знаю как быть
Если расширения установлены из реп федоры, то они должны работать. При ошибках писать багрепорт.
Если с сайта, то надо разрабам расширения вопрос задавать))
skyb
alex
Влад
Хм, печально
alex
да где их найти, с сайта конечно
На странице расширения обычно ссылка на гитхаб какой-нибудь. Там и искать.
Попробуй отключить те что с сайта, найти те же расширения через dnf и установить. Ну а вдруг?))
Влад
-rw-------. 1 1000 1000 0 июл 26 2021 .xsession-errors
Ну тогда только ждать когда обновы выкатят
skyb
что то у меня
 Boris
Т.е. совсем не читатель? https://t.me/russianfedora/630861
Boris
Освой уже редактирование сообщений, не надо лесенку из них устраивать. А то я тоже пошутить люблю...
 Ingvin
Все другие дистры, которые используют установщик Calamares выделяют только два раздела efi и root, тем самым /boot уже включён в корневой раздел и шифруется вместе с ним.
начнем с того что ты подразумеваешь под безопасностью, в /boot лежат ядра, там нет данных, поэтому шифровать бессмысленно, если ты зашифруешь ядра, то ты не загрузишься, но вроде как можно пошифровать если использовать luks версии 1, граб в него умеет, но тогда у тебя непошифрованный граб
при любом из этих вариантов безопасности при физическом доступе к устройству нет, тебе могут подменить загрузчик/ядро и при следующей загрузке введенный тобой пароль утечет
для безопасности нужно проводить комплекс разных мер (подписывание ядра/загрузчика своими ключами как минимум), но это муторно и нужно хорошенько расколупать любую систему, никто как я знаю из коробки не делает все это
 &
Влад
Потому, что обновления пакетов в репах заменяют предыдущие обновления.
Я а думал гуглить нельзя, не знал что в Фёдоре так.
 Vasiliy Glazov
В ЦентОС все обновления лежат в репах, можно откатиться или принудительно установить любое из них (при условии соблюдения зависимостей конечно).
Vasiliy Glazov
Это работает только при откате к релизным пакетам, они в отдельном репозитории.
Vasiliy Glazov
Также работает откат после установки чего-либо ю, ведь прежнюю версию не надо устанавливать.
 Konstantin
можем проверить, знать бы как. но у человека был такой же гном, вайланд, и такая же федора, и все работало
в меню с расширениями, на стрелочку нажимаешь, и там показывает, какую текущую версию поддерживает
 Max
после логина в систему, или перевода в сон раскладка переключается с англ на рус, как это исправить? Системный язык и форматы англ.
skyb
 F1@sh
Не собирается для ф35.
соррь... переделал... просто проверить не на чем (разве только в виртуалке)
Max
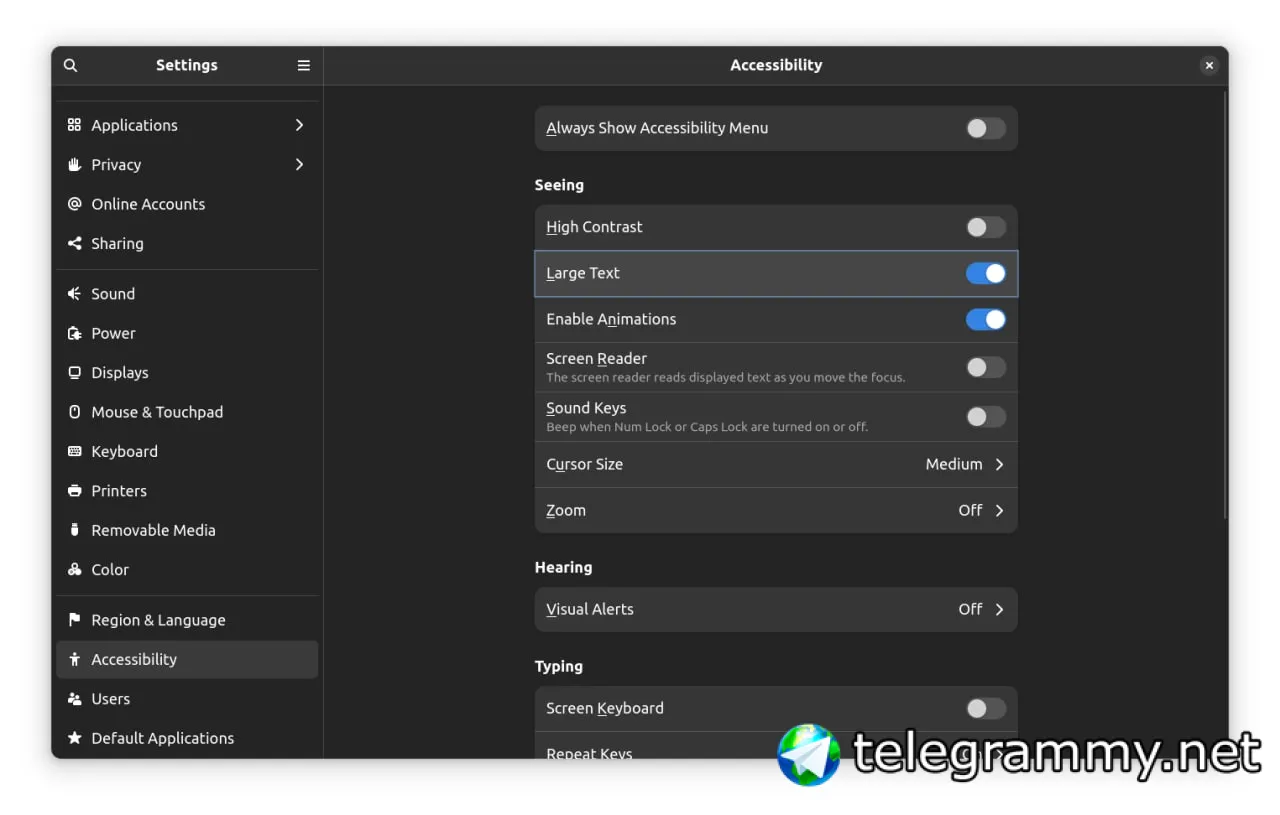
Ребят, у меня монитор 15.6 дюймов и разрешение 1920x1200. На gnome мелкий шрифт. Ставлю в gnome tweaks font scale на 1.25, но при этом увеличивается панель сверху и она становится ну очень большая. Можно как-то повысить scale без затрагивания панели?
 Alexander.
 ⚜Борисов
Это понятно, просто в убунте такого нет, думал, что в относительно ванильном гноме можно это отключить.
 olegon.ru
а есть какой-то способ вытащить удаленный файл, если в него еще что-то пишется?
то есть грохнул журнал случайно, софт перезапустить не могу, содержимое журнала непринципиально, надо, чтобы его опять видно было :)
olegon.ru
а есть какой-то способ вытащить удаленный файл, если в него еще что-то пишется?
то есть грохнул журнал случайно, софт перезапустить не могу, содержимое журнала непринципиально, надо, чтобы его опять видно было :)
хм... touch file.log и он опять появился и софтина в него пишет
olegon.ru
Главное права!
ну я думал, что дескриптор, который получен открытием файла был утрачен... а он вон, вылезает что ли..
Renat
ну я думал, что дескриптор, который получен открытием файла был утрачен... а он вон, вылезает что ли..
насколько помню если запись в файл продолжается, то дескриптор тоже живет
olegon.ru
насколько помню если запись в файл продолжается, то дескриптор тоже живет
да, но если я файл удалил, то все... пишется в корзину
olegon.ru
в смысле, что в null
Renat
запись идет в дескриптор
Ingvin
да, но если я файл удалил, то все... пишется в корзину
не, файл остается пока процесс держит его дескриптор открытым, можно в /proc найти процесс и посмотреть даже его открытые дескрипторы, напарывался постоянно когда коллеги "чистили логи" у какого нить сервиса который не делал ротирование и потом система говорит что места на диске нет, а оказывается там какой нить сервис продолжал писать в "удаленный" файл пока не забил всю фс
olegon.ru
не, файл остается пока процесс держит его дескриптор открытым, можно в /proc найти процесс и посмотреть даже его открытые дескрипторы, напарывался постоянно когда коллеги "чистили логи" у какого нить сервиса который не делал ротирование и потом система говорит что места на диске нет, а оказывается там какой нить сервис продолжал писать в "удаленный" файл пока не забил всю фс
да, я в курсе, я немного про другое, можно ли вернуть оттуда этот дескриптор обратно в файловую систему
olegon.ru
в общем, для теста сделал
$fd = fopen("log.log", 'w');
for ($i = 1; $i <= 10; $i++) {
fwrite($fd, $i);
sleep(10);
}
fclose($fd);
на полпути сделал убийство и touch файлу, остался пустой
видимо, все же софтина переоткрывает файл
Ingvin
в общем, для теста сделал
$fd = fopen("log.log", 'w');
for ($i = 1; $i <= 10; $i++) {
fwrite($fd, $i);
sleep(10);
}
fclose($fd);
на полпути сделал убийство и touch файлу, остался пустой
видимо, все же софтина переоткрывает файл
https://serverfault.com/questions/168909/relinking-a-deleted-file
Ingvin
только такое видел, но сам не пробовал и в комментах пишут что вроде потерли этот функционал, ищи либо что-то похожее
olegon.ru
только такое видел, но сам не пробовал и в комментах пишут что вроде потерли этот функционал, ищи либо что-то похожее
может, хардлинк можно на /proc сделать :) ну нет... там одна ФС должна быть
Vladyslav S.
всем привет
стоит сейчас 2 системы, винда и федора, после переустановки винды, как восстановить даул бут?
olegon.ru
всем привет
стоит сейчас 2 системы, винда и федора, после переустановки винды, как восстановить даул бут?
открыть и почитать FAQ, наконец-то... ссылка в заголовке
olegon.ru
а как ставил? dnf list installed не показывает его?
 Vasiliy Glazov
всем привет
стоит сейчас 2 системы, винда и федора, после переустановки винды, как восстановить даул бут?
Восстановить загрузчик федоры.
 Timur
Я разучился в линукс. Надо дать одному пользователю RO в папку и все ее поддиректории навечно. Папка регулярно дополняется. Очевидным решением является setfacl -m u:username:rx на саму папку и u:username:r на файлы. А как давать права на свежесозданное? Для ACL нет sticky-бита, насколько я помню.