 egs


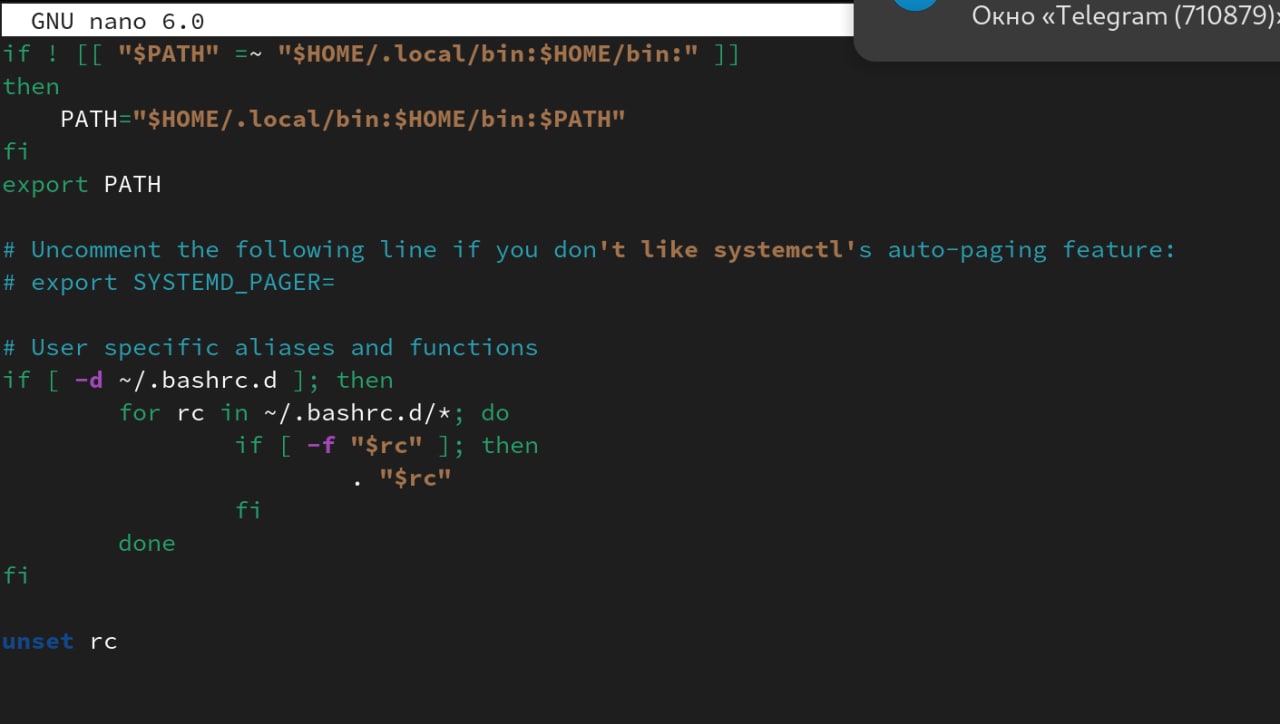
Выполни env | grep -i hist и пришли
 Vebi
 Anonymous
$ sudo export HISTSIZE=0 в ~/.bashrc
[sudo] пароль для deee:
sudo: export: command not found
Открываешь ~/.bashrc в текстовом редакторе и в конце пишешь export HISTSIZE=0
Vebi
Открываешь ~/.bashrc в текстовом редакторе и в конце пишешь export HISTSIZE=0
прикольно. теперь история ввода в терминал вообще нигде не сохраняется?
Anonymous
Да, не должна
Vebi
даже если какие-то супер хакеры получат доступ к моему компьютеру?
Anonymous
даже если какие-то супер хакеры получат доступ к моему компьютеру?
Да зашифруй диск просто
egs
прикольно. теперь история ввода в терминал вообще нигде не сохраняется?
Чтобы сохранялась надо Histsize >0
egs
Вместо histsize попробуй histfilesize
egs
Чтобы в сессии была, но на диске нет. Но я не проверял
egs
У меня histsize=10000
Anonymous
Разве что если не сохранять историю куда-то в /run
Vebi
Чтобы в сессии была, но на диске нет. Но я не проверял
вообще да. было бы прикольно если бы история терминала сохранялась только в сессии
Vebi
а после выхода из сессии она удалялась
Anonymous
Но тут человеку надо, чтобы вообще не сохранялась
Anonymous
А
egs
Должен работать трюк м Histfile в dev/null
Vebi
ну не на жестком диске. а к примеру в озу. ато вдруг мой диск будут сканировать на предмет удаленных файлов
egs
В .bashrc
Vebi
egs
export
Vebi
ну да
egs
export HISTFILE=/dev/null
Anonymous
ну не на жестком диске. а к примеру в озу. ато вдруг мой диск будут сканировать на предмет удаленных файлов
Подожди, ты хочешь, чтобы сохранялось на один логин, или на один терминал?
Vebi
Подожди, ты хочешь, чтобы сохранялось на один логин, или на один терминал?
все равно. но наверное лучше на один терминал. и желательно в озу
egs
ну не на жестком диске. а к примеру в озу. ато вдруг мой диск будут сканировать на предмет удаленных файлов
отсутствие безопасности лучше наличия иллюзии
Vebi
так как у меня ссд. а там перезапись данных не очень надежно работает как я знаю.
Anonymous
Ну тогда, наверное, export HISTFILE=/dev/null сработает
Vebi
отсутствие безопасности лучше наличия иллюзии
ну как минимум мне нельзя палить айпишники серверов. а я их пишу в терминал.
egs
Есть вариант
Anonymous
Да, а мою строчку удалить
egs
Есть опция ignoreboth вместо ignorrdups
egs
Коианды начинающиеся с пробела не будут оседать в истории
egs
Или еще вартант
egs
Когда насрал в историю, пишешь history -c и выходишь
Vebi
она хранит всю историю в озу?
Vebi
или как это работает на уровне системы?
egs
Текущая сессия не сохранитьмя.
egs
Или дпже так: history - c а затем history -w, это очистит весь журнал на диске
Anonymous
/dev/null это пустой файл, в который можно писать что угодно, но он будет оставаться пустым
Vebi
Текущая сессия не сохранитьмя.
да не. лично для меня история терминала актуальна только в сессии открытой. когда я выхожу из сессии мне эта история больше никогда в жизни не нужна будет. а вот у людей, которым нужно будет что-то узнать эта история очень поможет. вот и хочу отключить эту сторию чтобы она вообще не писалась на диск
Vebi
потому что если она хоть как-то будет писаться на сам диск, а не в озу к примеру. то это дает шанс каким-то образом достать эту историю в будущем.
Vebi
/dev/null это пустой файл, в который можно писать что угодно, но он будет оставаться пустым
так а по факту куда история пишется? на диск или в озу?
egs
да не. лично для меня история терминала актуальна только в сессии открытой. когда я выхожу из сессии мне эта история больше никогда в жизни не нужна будет. а вот у людей, которым нужно будет что-то узнать эта история очень поможет. вот и хочу отключить эту сторию чтобы она вообще не писалась на диск
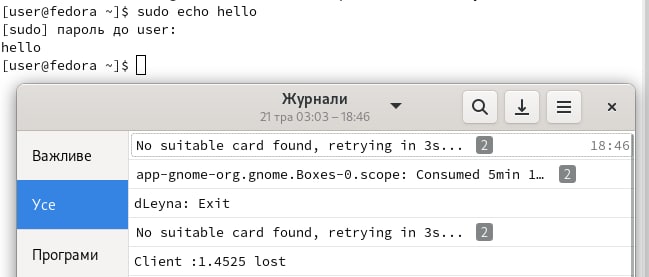
Есть еще системные логи, в частности каждая команда sudo туда оседает навечно, по цмолчанию
Vebi
Есть еще системные логи, в частности каждая команда sudo туда оседает навечно, по цмолчанию
а да? надо удалить тоже
Vebi
значит она куда-то сохраняется в текущей сессии.
egs
Не используй sudo
Anonymous
То есть освобождается, когда закрывается процесс
Anonymous
 Anonymous
Да
Vebi
отлично)
egs
Сначала журнал потом судо
Vebi
спасибо большоее
O6w0kf
Добрый вечер. После обновления до Fedora 36 удалился virtualbox. Через dnf не ставится, dnf search находит пакет VirtualBox-6.1.x86_64 : Oracle VM VirtualBox но при dnf install пишет "Нет совпадений". Через центр приложений тоже пробовал, там вылезает ошибка "Не удалось установить". Кто нибудь сталкивался?
Vebi
и еще. я тут torify запустить пытаюсь. и он не запускается. я ввожу команду torify ssh user@ip и он без ошибок просто висит. я так понимаю что просто тор не запущен. как мне тор запустить чтобы torify заработал?
Vebi
и еще. подключения по ссш где-то еще кроме как .ssh/know_hosts записываются?
Anonymous
egs
А то у нас не работает без моста