Вот не стоило удалять "старую"версию ядра...
Какие последствия могут возникнуть?
 Pavel


 Boris
Какие последствия могут возникнуть?
При обновлении проблемы возникают редко, но метко. Если не окажется работающего ядра - будешь танцевать с бубном!
 Alexander
Зачем?
повышение отзывчивости и производительности. Пример: https://www.phoronix.com/scan.php?page=article&item=fedora-ubuntu-clear2020&num=1
 Murrain
повышение отзывчивости и производительности. Пример: https://www.phoronix.com/scan.php?page=article&item=fedora-ubuntu-clear2020&num=1
Скачать ванильное ядро, наложить туда все патчи от RH, собрать... и получить то же самое/не работающее
Alexander
Я пока взял вот эту инструкцию: https://fedoraproject.org/wiki/Building_a_custom_kernel/ru
Alexander
там есть ошибки, плюс некоторые вещи устарели, но в целом всё осталось прежним
Murrain
Собирал как то, давно правда, ещё 2.6, и т, потому что в текущей нк было поддержки спутниковой карты, а в новой уже была
Alexander
сделал make localmodconfig и пересобираю пакет
 Alexander "SonnySlave"
хочу пересобрать ядро на Fedora 34 для более быстрой работы на старом компе. Есть идея сделать make localmodconfig для уменьшения размера ядра. А какие ещё есть приёмы для оптимизации?
я конечно не хочу навязываться, но для таких целей я бы всё таки советовал генту, чтобы например не ограничиваться только на ядре
Alexander
я конечно не хочу навязываться, но для таких целей я бы всё таки советовал генту, чтобы например не ограничиваться только на ядре
Разумный совет) Но я пока отложу это на потом
 Mark ☢️
Mark ☢️
Mount noatime,lazytime
Mark ☢️
Если паямяти мало может zramconfig помочь
Mark ☢️
Ссд надо быстрый. А не говно вроде самсунга
Mark ☢️
Но это уже про железо
Mark ☢️
И да, ДОБАВИТЬ своп, если его нет
 Prince
Ссд надо быстрый. А не говно вроде самсунга
Это какой?
И какова цена вопроса?
А стоит ли оно того с платформой на 775 сокете?
Mark ☢️
Это какой?
И какова цена вопроса?
А стоит ли оно того с платформой на 775 сокете?
Стоит. Рекомендую micron 5100 или 5200. Даже eco охуенен
 Anonymous
Это какой?
И какова цена вопроса?
А стоит ли оно того с платформой на 775 сокете?
Возьмите любой ссд, желательно с буфером. У вас сата2 потолок, наверное, но все равно станет легче
Prince
Как по мне туда любой (почти) ссд зайдет на ура.
Prince
Core2Duo E8400
Mark ☢️
Mark ☢️
Как по мне туда любой (почти) ссд зайдет на ура.
На дерьмовом ссд потерять данные как нефиг делать. Поел я уже
 Евгений
всем привет.
Кто ни будь сталкивался с такой ошибкой ?
nm-openvpn[10468]: Cannot pre-load keyfile (/etc/openvpn/certs/ta.key)
Mark ☢️
Prince
Стоит. Рекомендую micron 5100 или 5200. Даже eco охуенен
9-10 за 480.
Ну такое.
Я б не стал.
Разве что платформу целиком менять. Тогда может быть.
Mark ☢️
Mark ☢️
Много
Prince
Раз подняди тему ссд - кто-нибудь использовал успешно от WD?
Mark ☢️
Домашнее Хоум видео храни в облаке
Anonymous
Раз подняди тему ссд - кто-нибудь использовал успешно от WD?
Было дело, не стоит на них тратить деньги
Prince
Жаль.
Хочу более-менее надёжное на 120, максимум 240.
Но не дорогое.
Евгений
Пермишоны проверь
 Boris
Евгений
Ключ положи в ~/.certs
получилось, спасибо =D
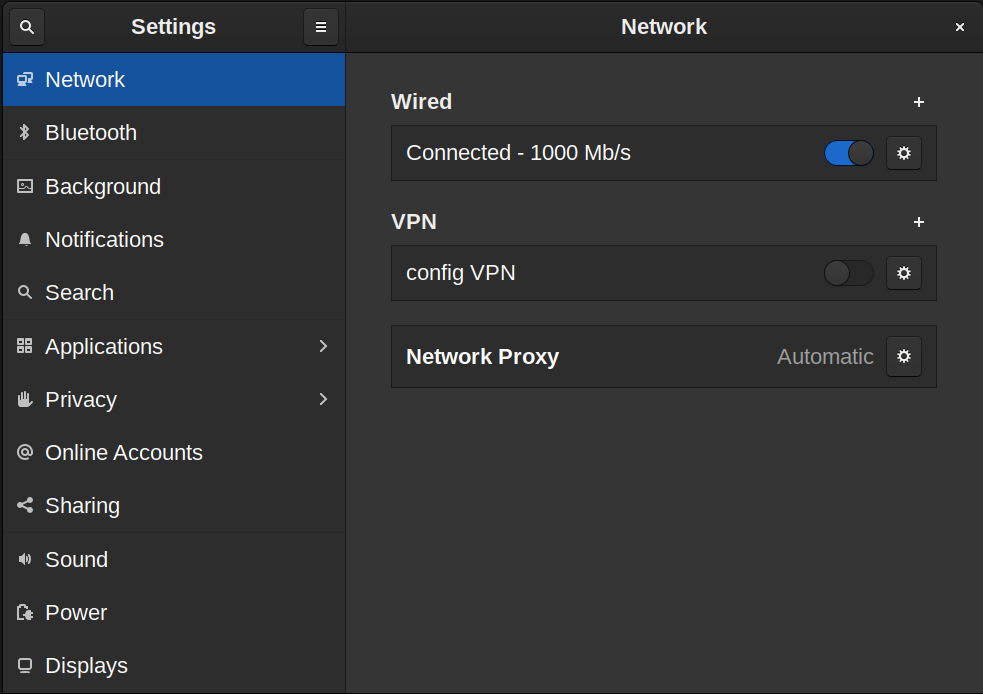
Но теперь другая проблема. При подключении к VPN, я имею доступ к нужным ресурсам, но не работают все остальные (google, и пр.)
Не знаете в чем может быть дело ?
На ноуте с виндой и телефоне нет таких проблем
Boris
Евгений
А самому ФАК почитать никак?
подскажите пожалуйсте, если знаете ответ
ничего найти не могу =(
Boris
подскажите пожалуйсте, если знаете ответ
ничего найти не могу =(
На easycoding.org Виталий кучу статей на эту (и другие) тему выкладывал. Читай, просвещайся...
Евгений
Anonymous
Гуд, ну написал бы тут.
Сорри, моя вина. Да по рекомендациям и следуя советам собрал флатпак пакет и установил. Все чудесно работает. Благодарю всех!
 Sergey
подскажите пожалуйсте, если знаете ответ
ничего найти не могу =(
В настройках впн подключения, на вкладке ипв4 есть переключатель "использовать подключение только для ресурсов этой сети", включи его
Евгений
В настройках впн подключения, на вкладке ипв4 есть переключатель "использовать подключение только для ресурсов этой сети", включи его
решил через route add default gw, но спасибо за подсказку
Alexander
Вообще будет супер-зверь)))
Prince
На днях буду втыкать туда удачно найденный Xeon 5450
ещё бы память до 8, если материнка поддерживает.
и будет как у меня. )))
Alexander
ещё бы память до 8, если материнка поддерживает.
и будет как у меня. )))
Там 4 слота, я пока воткнул 5 ГБ (2+2+1). Больше планок просто нет.
Anonymous
Там 4 слота, я пока воткнул 5 ГБ (2+2+1). Больше планок просто нет.
Нужно всегда помнить что состав движется со скоростью самого медленного вагона...
 SancheZ
Нужно всегда помнить что состав движется со скоростью самого медленного вагона...
но все же перевезёт побольше)
Alexander
Нужно всегда помнить что состав движется со скоростью самого медленного вагона...
Ну да, сейчас память у меня - самый медленный вагон. Хотя, может и ЦП.
SancheZ
Люди добрые, есть идеи по какой причине не работает аутентификация на mikrotik по ssh в fedora? Сделал все как и в винде, в винде аутентифицируется, но в Федоре никак, требует пароль - и пермисон денайед(
SancheZ
Ключ импортирован, там ошибиться негде ..
Sergey
Люди добрые, есть идеи по какой причине не работает аутентификация на mikrotik по ssh в fedora? Сделал все как и в винде, в винде аутентифицируется, но в Федоре никак, требует пароль - и пермисон денайед(
Ключ слишком короткий
В кофниг допиши
PubkeyAcceptedKeyTypes +ssh-rsa
Sergey
Не, в ~/.ssh/config
Но судя по вопросы, ты им не пользуешься, значит нужно записать в качестве опции через ssh -o
SancheZ
Не, в ~/.ssh/config
Но судя по вопросы, ты им не пользуешься, значит нужно записать в качестве опции через ssh -o
Вы правы, в Федора - ни разу, я день только использую ОС...
SancheZ
Не, в ~/.ssh/config
Но судя по вопросы, ты им не пользуешься, значит нужно записать в качестве опции через ssh -o
Спасибо большое. С вашего позволения, небольшой вопрос. Моветон ли использовать один и тот же ключ на одном хосте, под разными ОС?
SancheZ
Не, в ~/.ssh/config
Но судя по вопросы, ты им не пользуешься, значит нужно записать в качестве опции через ssh -o
Добавить в конфиг, и заново сгенерировать пару, верно?
 Vasiliy Glazov
Спасибо большое. С вашего позволения, небольшой вопрос. Моветон ли использовать один и тот же ключ на одном хосте, под разными ОС?
Опасно да. При компрометации одного ключа пострадают несколько хостов и/или придётся менять ключ на них тоже. Обычно использовать несколько ключей не проблема.
Sergey
Добавить в конфиг, и заново сгенерировать пару, верно?
Без конфига:
$ ssh -o "PubkeyAcceptedKeyTypes +ssh-rsa" user@host
А конфиг нужен, чтобы делать алиасы на хосты, которыми часто пользуешься
Например, если записать в файле ~/.ssh/config что-то вроде:
Host myhost
Hostname 1.2.3.4
Port 2200
User root
PubkeyAcceptedKeyTypes +ssh-rsa
А заетм сделать ssh myhost, то это отлично сработает
Только на файл ~/.ssh/config нужно выставить права 600
SancheZ
Без конфига:
$ ssh -o "PubkeyAcceptedKeyTypes +ssh-rsa" user@host
А конфиг нужен, чтобы делать алиасы на хосты, которыми часто пользуешься
Например, если записать в файле ~/.ssh/config что-то вроде:
Host myhost
Hostname 1.2.3.4
Port 2200
User root
PubkeyAcceptedKeyTypes +ssh-rsa
А заетм сделать ssh myhost, то это отлично сработает
Только на файл ~/.ssh/config нужно выставить права 600
поклон за развернутый ответ! Дальше я сам, еще раз спасибо!
Sergey
Спасибо большое. С вашего позволения, небольшой вопрос. Моветон ли использовать один и тот же ключ на одном хосте, под разными ОС?
Используй как хочешь. Best practice говорит, что ключи лучше шифровать
SancheZ
Без конфига:
$ ssh -o "PubkeyAcceptedKeyTypes +ssh-rsa" user@host
А конфиг нужен, чтобы делать алиасы на хосты, которыми часто пользуешься
Например, если записать в файле ~/.ssh/config что-то вроде:
Host myhost
Hostname 1.2.3.4
Port 2200
User root
PubkeyAcceptedKeyTypes +ssh-rsa
А заетм сделать ssh myhost, то это отлично сработает
Только на файл ~/.ssh/config нужно выставить права 600
все в точности как и сказали, приконнектился сразу!
Осталось сделать config.
Сделал. Прекрасно, как оказывается удобно использовать ssh myHostName!
SancheZ
решил знакомство начать с manjaro, там тоже 40 гном, но как же там все работает через одно место, крашилось все ей богу...но федора! Ух какая классная!
Alexander
Не знаю, в какое спортлото надо жаловаться, но вот эта инструкция: https://fedoraproject.org/wiki/Building_a_custom_kernel/ru
- полный шлак. В любом случае в итоге собирается пакет со стандартным конфигом, а не с пользовательским.
Sergey
Люди добрые, есть идеи по какой причине не работает аутентификация на mikrotik по ssh в fedora? Сделал все как и в винде, в винде аутентифицируется, но в Федоре никак, требует пароль - и пермисон денайед(
ssh -vvv $HOST и смотреть, чего серверу не нравится.
SancheZ
ssh -vvv $HOST и смотреть, чего серверу не нравится.
Проблема решена добавление в конфиг ssh-rsa, но спасибо за подсказку, запишу себе
SancheZ
ssh -vvv $HOST и смотреть, чего серверу не нравится.
-vvv - это три одиночных одинаковых ключа команды подряд?
Sergey
-vvv - это три одиночных одинаковых ключа команды подряд?
Ага. Можно для начала -v посмотреть. А потом -vv.