 Vasiliy Glazov


На сервере прописал
```
[Peer]
PublicKey =...
PresharedKey = ...
AllowedIPs = 10.9.0.5/24, 172.17.1.0/24
 Volodymyr
убейте спамера
 Solistic
домашний комп по 10.9.0.2 - это должен быть адрес из конфига wireguard
если домашняя подсеть совпадает с подсетью впн сервера, то её надо изменить
Vasiliy Glazov
домашний комп по 10.9.0.2 - это должен быть адрес из конфига wireguard
если домашняя подсеть совпадает с подсетью впн сервера, то её надо изменить
Нет, домашняя подсеть 192.168.1.0/24
Solistic
AllowedIPs только 10.9.0.5/24
вторая подсеть не нужна
Solistic
ну вот, при подключенном клиенте с 10.9.0.2 должен пинговаться 10.9.0.5
если нет, разбирайся почему не подключается
Vasiliy Glazov
ну вот, при подключенном клиенте с 10.9.0.2 должен пинговаться 10.9.0.5
если нет, разбирайся почему не подключается
10.9.0.5 пингуется. А я хочу 172.17.1.139.
Solistic
вот мои конфы сервера и клиента:
[Interface]
Address = 10.8.8.1/24
PrivateKey = ???
ListenPort = 27015
#vaio
[Peer]
PublicKey = ????
AllowedIPs = 10.8.8.2/32
#mac
[Peer]
PublicKey = ????
AllowedIPs = 10.8.8.3/32
#fedoramac
[Peer]
PublicKey = ????
AllowedIPs = 10.8.8.4/32
#ТП
[Peer]
PublicKey = ???
AllowedIPs = 10.8.8.5/32
_
один из клиентов
[Interface]
Address = 10.8.8.6/24
PrivateKey = ???
DNS = ip adress, 1.1.1.1
[Peer]
PublicKey = ???
AllowedIPs = 0.0.0.0/0
Endpoint = ip adress:27015
PersistentKeepalive = 20
Vasiliy Glazov
У меня также. Но как локалку-то увидеть?
Vasiliy Glazov
Может на 10.9.0.5 надо что-то прописать, чтобы он локалку прокинул в ВПН подсеть?
Solistic
Может на 10.9.0.5 надо что-то прописать, чтобы он локалку прокинул в ВПН подсеть?
ничего на сервере и клиентах дополнительно не делал, кроме включенного форвардинга
типа того echo 1 > /proc/sys/net/ipv4/ip_forward
Vasiliy Glazov
Прописал.
Solistic
значит тупо где-то опечатка закралась
просто всё внимательно проверить
Solistic
пошагово:
при подключении, клиент получает ip из пула?
ip a
затем пинг сервера по ip из пула
если сервер позволяет выход в инет, то на клиенте напримет curl ifconfig.me
должен быть ip сервера
Vasiliy Glazov
Solistic
Всё так.
есть такое дело - при подключении клиента у него появляется адрес из конф, даже если реально сервер недоступен
такой неприятный нюанс
Vasiliy Glazov
У меня всё доступно, кроме локалки за одним из клиентов.
Solistic
У меня всё доступно, кроме локалки за одним из клиентов.
сам клиент доступен?
ну а если нужна подсеть одного из клиентов, подключенных к серверу, то это совсем другое дело
Vasiliy Glazov
Сам клиент доступен.
Я об этом изначально и говорю - нужна локалка за одним из клиентов.
Solistic
подключаешься во ssh к этому клиенту и тогда тебе доступна его локальная подсеть
Solistic
ну или не по  ssh, а любым удобным тебе способом
Vasiliy Glazov
подключаешься во ssh к этому клиенту и тогда тебе доступна его локальная подсеть
Да, это работает. Но в той подсети есть веб-сервера, http и я хочу на них зайти из браузера.
Vasiliy Glazov
Если запускать браузер через ssh, то всё жутко тормозит и пользоваться почти нереально.
Solistic
Если запускать браузер через ssh, то всё жутко тормозит и пользоваться почти нереально.
вот через полчаса и выясняется что задача не в этом
Vasiliy Glazov
Ну я сразу написал что требуется :)
Solistic
самое простое - в локальной сети того клиента поднять впн сервер и подключаться к нему
Solistic
а не городить прокси
Vasiliy Glazov
Разве это поможет?
Vasiliy Glazov
Сеть того клиента я трогать не могу.
Solistic
конечто, ведь при подключении к серверу, чей локальный адрес из нужной подсети, получаешь доступ к подсети
Vasiliy Glazov
Тот клиент не может порты в интернет открыть.
Solistic
Сеть того клиента я трогать не могу.
ну. хорошо, на клиенте к которому есть доступ можно попробовать поиграться с маршрутизацией
Solistic
но это изврат
Vasiliy Glazov
Да простая задача же - объединить две подсети через VPN. Почему никто этого не делает?
Solistic
Да простая задача же - объединить две подсети через VPN. Почему никто этого не делает?
обычно это решается другими средствами, чаще всего железными
Vasiliy Glazov
обычно это решается другими средствами, чаще всего железными
Вроде вот нашёл https://www.flockport.com/guides/build-wireguard-networks
Но как-то не срабатывает это у меня.
Vasiliy Glazov
$ traceroute 172.17.1.139
traceroute to 172.17.1.139 (172.17.1.139), 30 hops max, 60 byte packets
1 vpnmercury (10.9.0.1) 61.041 ms 61.019 ms 63.141 ms
2 vpnwork (10.9.0.5) 136.718 ms 136.708 ms 136.696 ms
3 vpnwork (10.9.0.5) 136.740 ms !X 136.744 ms !X 136.733 ms !X
Vasiliy Glazov
Вроде же правильно доходит и там обрывается. Отключение firewalld на 10.9.0.5 не помогает, вывод другой, но пинг не идёт.
Vasiliy Glazov
О, заработало частично.
Solistic
О, заработало частично.
насколько я понимаю, на клиенте, за которым нужная подcеть, надо включить маскарадин в неё,, а на домашнем клиенте добавить маршрут в эту пдсеть со шлюзом клиента с ip из пула wireguard
Vasiliy Glazov
Сейчас получилось, если выключить firewalld на 10.9.0.5.
Осталось понять чего ему не хватает в firewalld. Не знаешь?
Solistic
10.9.0.5. это сервер wireguard?
по идее он не влияет на твою задачу
Vasiliy Glazov
Это клиент на работе. Сервер 10ю9ю0ю1
Vasiliy Glazov
Так, добавление маскарадинга на 10.9.0.5, вроде, помогло.
Solistic
вот и славно
Vasiliy Glazov
По ssh получается к компам локалки подключиться, а на http не пускает :)
Vasiliy Glazov
О, хвала богам, всё заработало!
Solistic
По ssh получается к компам локалки подключиться, а на http не пускает :)
а веб сервер опубликован в эту локальную сеть?
Vasiliy Glazov
Да, это локальный сервер. Там порт 8080. Почему-то когда я с рабочего компа захожу на него, то порт сам подставляется правильно. А отсюда пришлось руками указать и только тогда заработал.
 io ☾🇺🇦
Приветствую. Столкнулся с проблемой, что невозможно регулировать яркость, ползунок двигается но безрезультатно. Попробовав через xrandr все работает. Сам интерфейс управления подсветкой называется немного иначе как раньше (Ранее было acpi_video0 , сейчас ideapad) Пишут что в параметры ядра нужно добавить acpi_backlight=vendor . но результата не дало
io ☾🇺🇦
на ядре помладше кстати работало корректно, только я не помню что за ядро было
io ☾🇺🇦
Разные параметры ядра перепробовал (
Anonymous
Chromium тупит, и страницы могут тормозить, и видео не все открываются, даже интерфейс может не реагировать. Это графическое ускорение не работает?
Vasiliy Glazov
Vasiliy Glazov
Графическое ускорение разгружает процессор в теории.
Если при тормозах в хромиуме ты видишь 100% загрузку в top, то стоит задуматься.
io ☾🇺🇦
Графическое ускорение разгружает процессор в теории.
Если при тормозах в хромиуме ты видишь 100% загрузку в top, то стоит задуматься.
в общем интерфейс настроек теперь называется acpi_video0, наверное как и положено.
пробовал добавить эти параметры ядра
acpi_backlight=video
acpi_backlight=vendor
acpi_backlight=native
io ☾🇺🇦
при добавлении acpi_backlight=native пропадает полностью апплет
Anonymous
Как только попадается сайт, перегруженный рекламой, все начинает тупить.
Vasiliy Glazov
Как только попадается сайт, перегруженный рекламой, все начинает тупить.
Ставь ublock, попробуй firefox.
Vasiliy Glazov
Я вот перешёл на ФФ не так давно и доволен.
Anonymous
Может быть это из-за Nouveau или настроек системы?
 olegon.ru
Как только попадается сайт, перегруженный рекламой, все начинает тупить.
давай пример с описанием
Anonymous
Не могу, ссылки удаляются.
 Boris
Anonymous
3dnews.ru cse.ru Тормозит не всегда, сейчас вроде не тормозит. Но может быть из-за того, что закрыл несколько вкладок.
Vasiliy Glazov
3dnews.ru cse.ru Тормозит не всегда, сейчас вроде не тормозит. Но может быть из-за того, что закрыл несколько вкладок.
Показывай когда тормозит вместе с выводом top.
 Mr.Smith
коллеги, подскажите как через ансибл сменить ip на нескольких ПК?
 Андрей.rvt
Приветствую. Столкнулся с проблемой, что невозможно регулировать яркость, ползунок двигается но безрезультатно. Попробовав через xrandr все работает. Сам интерфейс управления подсветкой называется немного иначе как раньше (Ранее было acpi_video0 , сейчас ideapad) Пишут что в параметры ядра нужно добавить acpi_backlight=vendor . но результата не дало
У тебя какая видеокарточка? Intel встроенная?
Андрей.rvt
Если да, то acpi_backlight=intel
Андрей.rvt
А, не, я /etc/X11/xorg.conf редактировал
Андрей.rvt
Section "Device"
Identifier "Card0"
Driver "intel"
Option "Backlight" "intel_backlight"
EndSection
Андрей.rvt
Эти строки туда добавил
Vasiliy Glazov
 Vasiliy Glazov
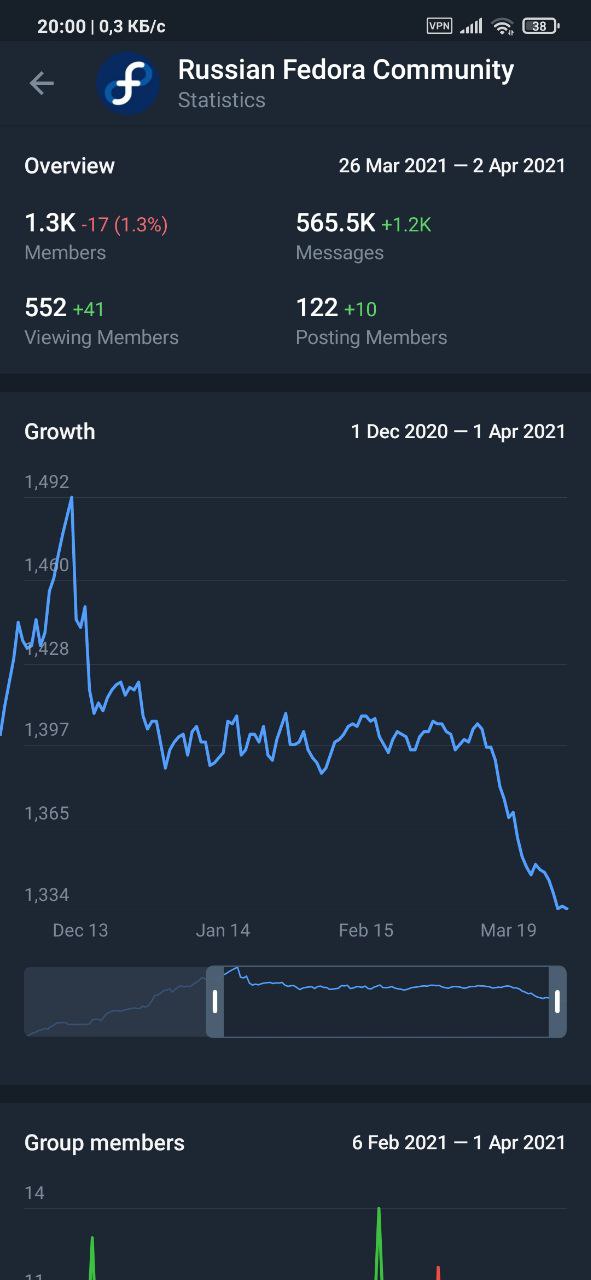
Какая классная у нас статистика числа пользователей :)
userlnx
Подскажите, комп на Intel на новых ядрах перестал выходить из спящего режима, что может быть?
Vasiliy Glazov
Подскажите, комп на Intel на новых ядрах перестал выходить из спящего режима, что может быть?
Писать багрепорт о регрессе.
Anonymous
коллеги, подскажите как через ансибл сменить ip на нескольких ПК?
Вообще-то возможно. Но это близко к самоубийству.
И вообще — долой статические адреса, настраиваем сервер DHCP особенно в связке с DNS ☝️