 AleXandr


Если от пользователя, то кнопка редактирования недоступна, а под рутом или sudo - ошибка
AleXandr
Ага, вот оно чо Михалыч...
Если через окно управления VM, то все работает, а если через сессию RDP то нет
 Max
всем привет. может кто-то дебажил уже подобное, подскажите куда копать?
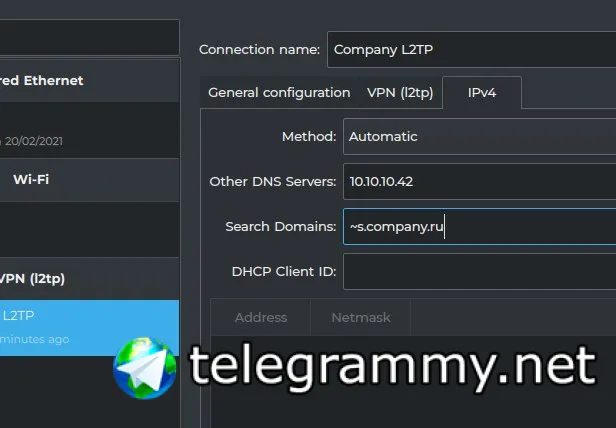
есть NetworkManager в котором через плагин NetworkManager-l2tp подключается туннель l2tp/ipsec. на F32 я прописывал статичные маршруты, ставил галку Use this connection only for resources on its network и в l2tp шел трафик только тот, что прописан в статичных маршрутах. остальное мимо туннеля. в F33 это не работает.
судя по всему, проблема затронула не только fedora, но и другие дистрибутивы
есть тема в гитлабе NM, но там только workaround.
https://gitlab.freedesktop.org/NetworkManager/NetworkManager/-/issues/580
на десктопе вот такое и оно работает
Name : NetworkManager
Version : 1.22.16
Release : 1.fc32
Name : NetworkManager-l2tp
Version : 1.8.2
Release : 1.fc32
на ноуте вот такое и оно НЕ работает
Name : NetworkManager
Version : 1.26.6
Release : 1.fc33
Name : NetworkManager-l2tp
Version : 1.8.6
Release : 5.fc33
есть ещё вот такая заметка у автора плагина
https://github.com/nm-l2tp/NetworkManager-l2tp/wiki/Known-Issues#networkmanager--162-and-systemd-resolved-ignoring-vpn-servers-dns
Roman
А что конкретно не работает? Доступа нет или dns?
Max
предлагаю спросить на askfedora
да я тут отрыл немного изменений в F33, которые как раз и касаются резолвинга. видимо это не баг, а фича. но не ясно, что я не так настраиваю
https://fedoraproject.org/wiki/Changes/systemd-resolved#Split_DNS
Max
А что конкретно не работает? Доступа нет или dns?
если я ставлю галку Use this connection only for resources on its network чтобы трафик в впн шел только тот, который должен туда идти и прописываю статичные маршуты, то нет резолвинга доменов в впн. нет резолвинга потому, что мой комп не получает днс для туннеля.
если галку я не ставлю, маршруты не прописываю, то весь трафик идет в впн, но днс на интерфес вешается и резолвинг есть
Max
выглядит это вот так:
нерабочий вариант
Link 8 (ppp0)
Current Scopes: LLMNR/IPv4
Protocols: -DefaultRoute +LLMNR -mDNS -DNSOverTLS DNSSEC=no/unsupported
рабочий вариант
Link 10 (ppp0)
Current Scopes: DNS LLMNR/IPv4
Protocols: +DefaultRoute +LLMNR -mDNS -DNSOverTLS DNSSEC=no/unsupported
Current DNS Server: 10.10.10.2
DNS Servers: 10.10.10.2 10.10.10.42
Roman
с таким же сталкивался, попробуй посмотреть этот тред.
https://ask.fedoraproject.org/t/f33-dns-from-vpn-is-not-longer-in-use-after-upgrad/10086
Roman
выглядит это вот так:
нерабочий вариант
Link 8 (ppp0)
Current Scopes: LLMNR/IPv4
Protocols: -DefaultRoute +LLMNR -mDNS -DNSOverTLS DNSSEC=no/unsupported
рабочий вариант
Link 10 (ppp0)
Current Scopes: DNS LLMNR/IPv4
Protocols: +DefaultRoute +LLMNR -mDNS -DNSOverTLS DNSSEC=no/unsupported
Current DNS Server: 10.10.10.2
DNS Servers: 10.10.10.2 10.10.10.42
причина в переходе fedora на systemctl-resolved
https://fedoramagazine.org/systemd-resolved-introduction-to-split-dns/
 Fedor
Max
с таким же сталкивался, попробуй посмотреть этот тред.
https://ask.fedoraproject.org/t/f33-dns-from-vpn-is-not-longer-in-use-after-upgrad/10086
спасибо, это помогло! я склонялся к этой мысли, что теперь надо вместе со статичными маршрутами прописывать и днс для впн. но меня вводило в заблуждение, что всё работало на F32 и на в минте 19.3 (убунта 18.04). потому что вроде как убунта перешла на systemd-resolved вроде в 16.10. и я думал, что может всё-таки есть какие-то автоматические штуки.
Roman
в убунте не совсем стандартное поведение на systemctl-resolved, а вот на федоре самое стандартное, и в нашем с тобой случае, довольно болезненное :)
Max
в убунте не совсем стандартное поведение на systemctl-resolved, а вот на федоре самое стандартное, и в нашем с тобой случае, довольно болезненное :)
кстати, в убунте 20.04 вроде довели до стандартного (мои рецептики не гнать весь трафик через офисный впн поломались).
но вот мне до конца не понятно, что конкретно поменялось, что нельзя взять днс из впн мне не ясно. ладно, хорошо что хоть настраивается один раз и навсегда. а не как тут чел пишет, что надо каждый раз фиксить
https://gitlab.freedesktop.org/NetworkManager/NetworkManager/-/issues/580#note_694825
Roman
Я не очень хорошо разбираюсь в NM стеке, но по ощущениям сейчас гуя не очень правильно работает с systemctl-resolved, по крайней мере наш случай достаточно типовой для корпоративных сетей и должен быть способ делать это без хаков. Я ожидал, что `Use this connection only for resources on its network ` мне split dns сделает, но нет.
Max
 Igor
причина в переходе fedora на systemctl-resolved
https://fedoramagazine.org/systemd-resolved-introduction-to-split-dns/
тоже столкнулся видимо с этой проблемой, пришлось отказаться от systemctl-resolved, только не знаю секурно ли это
Di
Привет всем
Di
Простите за беспокойство
Di
Может кто помочь у меня проблема с localhost
 Vasiliy Glazov
Как отучить селинукс блокировать доступ к вебдав каталогу apache?
Vasiliy Glazov
Прописал каталогу httpd_sys_rw_content_t, файл из него смог удалить. Положил туда новый файл и опять не могу его удалить.
 linxon
попробуй вот так
~# semanage fcontext -a -f a -t httpd_sys_rw_content_t -r 's0' '/путь/до/каталога(/.*)?'
~# restorecon -v -R /путь/до/каталога
Yurithmix
При копировании контекст не меняется вроде 🤔
Vasiliy Glazov
Суть задачи:
1. Скачиваю ролик через youtube-dl.
2. Перемещаю его в каталог вебдав апача.
3. Забираю его по вебдав смартфоном и удаляю с него же.
Vasiliy Glazov
Вот селинукс не даёт удалить.
Vasiliy Glazov
попробуй вот так
~# semanage fcontext -a -f a -t httpd_sys_rw_content_t -r 's0' '/путь/до/каталога(/.*)?'
~# restorecon -v -R /путь/до/каталога
Это делать каждый раз после добавления файла в вебдав?
linxon
первая команда добавит правило в файл /etc/selinux/targeted/contexts/files/file_contexts.local, а вторая "подкорректирует" целевой каталог в соответствии с этим правилом
linxon
ну а дальше будет работать согласно правилу
linxon
должно работать. Странно
Vasiliy Glazov
должно работать. Странно
Контекст изменился для файлов, которые там были. А у новых файлов не работает.
Vasiliy Glazov
Да, кладу я туда файлы не апачем, а своим пользователем. В этом может быть дело?
linxon
файлы для чтения как минимум должны быть доступны
linxon
а где именно каталог находится?
linxon
в федоре /home/<username> всегда в RWX------
# file: ../linxon
# owner: linxon
# group: linxon
user::rwx
group::---
other::---
Vasiliy Glazov
/var/www/webdav/share
linxon
а у файлов другого пользователя в этом каталоге для остальных должны быть права на чтение
linxon
это как минимум достаточно, думаю
Vasiliy Glazov
Права есть.
linxon
еще нагуглил вот такую команду
setsebool -P allow_httpd_anon_write=1
linxon
httpd_unified (HTTPD Service)
Unify HTTPD handling of all content files.
а если включить это?
linxon
setsebool -P httpd_unified=1
linxon
httpd_unified (HTTPD Service)
Unify HTTPD handling of all content files.
а если включить это?
In RHEL7 we feel users are familiar enough with SELinux to disable the httpd_unified boolean by default. If this boolean is off, then users would have to label files/directories as httpd_sys_content_rw_t if they wanted Apache to be able to write to a directory rather then the read/only label of httpd_sys_content_t. With the boolean on, Apache processes can read/write/execute all httpd_sys_content* labels.
Vasiliy Glazov
Мне кажется, проблема в том, что после копирования файла в каталог у него нет нужного контекста. Как посмотреть это?
Max
Мне кажется, проблема в том, что после копирования файла в каталог у него нет нужного контекста. Как посмотреть это?
если ты хочешь контекст файла посмотреть, то опция -Z для ls
Vasiliy Glazov
На файлы unconfined_u:object_r:user_tmp_t:s0
Vasiliy Glazov
Неужели нельзя сказать селинуксу "в этом каталоге всем можно всё"? Почему надо так мучиться?
Vasiliy Glazov
Хм, кажется нашёл решение.
Vasiliy Glazov
Если делать cp, то контекст назначается правильно. А я делал mv тогда контекст сохраняется прежний.
Max
Если делать cp, то контекст назначается правильно. А я делал mv тогда контекст сохраняется прежний.
попробуй mv -Z. если у тебя контексты поправлены в конфигах (советовали выше), то тогда контектсы на перемещаемые файлы должны вставать корректно
-Z, --context
set SELinux security context of destination file to default type
Vasiliy Glazov
Да, так работает.
linxon
у youtube-dl есть опция -o
linxon
и ей наверняка можно указать путь до папки загрузок
Vasiliy Glazov
и ей наверняка можно указать путь до папки загрузок
Мне так не хочется, поскольку я скачиваю в нужном формате. При этом видео и аудио скачиваются отдельными файлами и мержатся в mkv. Я решил делать это в рамдиске, чтобы не насиловать ssd лишний раз.
Yaroslav
Мне так не хочется, поскольку я скачиваю в нужном формате. При этом видео и аудио скачиваются отдельными файлами и мержатся в mkv. Я решил делать это в рамдиске, чтобы не насиловать ssd лишний раз.
мне кажется, современные ssd могут еще и нас пережить )
Vasiliy Glazov
Ну вот такой я мелочный :)
linxon
linxon
https://github.com/d0u9/youtube-dl-webui/blob/master/dockerfile/Dockerfile
linxon
аа вон как
linxon
я думал у тебя типа сервер...
Vasiliy Glazov
Нет, домашний комп.
Да и на сервере также проще скриптом по ssh.
Василий
Как flatpak приложение запустить с дополнительными extensions ?
FLATPAK_ENABLE_SDK_EXT=openjdk flatpak run --user com.jetbrains.IntelliJ-IDEA-Community - запуская таким образом не получается добавить джаву
 Alexander "SonnySlave"
@Vascom2 а есть инфа, когда в f33 заедет 5.11 ядро? я только вижу в bodhi, что его собирают для f34
Vasiliy Glazov
@Vascom2 а есть инфа, когда в f33 заедет 5.11 ядро? я только вижу в bodhi, что его собирают для f34
Инфы нет.
5.11.3 есть в koji.
Думаю в репы попадёт 5.11.6 или чуть позже.
Yaroslav
уже есть и 5.11.4 :)
Vasiliy Glazov
В любом случае, если хочется как можно раньше, то надо смотреть не в bodhi, а в koji.
Yaroslav
В любом случае, если хочется как можно раньше, то надо смотреть не в bodhi, а в koji.
/03/08 16:01:07 akmodsbuild: cc1: error: incompatible gcc/plugin versions
2021/03/08 16:01:07 akmodsbuild: cc1: error: failed to initialize plugin ./scripts/gcc-plugins/structleak_plugin.so
2021/03/08 16:01:07 akmodsbuild: cc1: error: incompatible gcc/plugin versions
На f33 версия 5.11.4 из коджи таки не работает. Подозреваю что в f34 более новый gcc
Yaroslav
* при попытке собрать nvidia
Vasiliy Glazov
 icesvz