 Anonymous


на основе стоит впн gui приложение от Mullvad и получается так, что если включить Share local network, то протекает трафик в виртуалке libvrt NAT при дисконекте/переподключении (на пару секунд, потом пропадает инет на то время как впн отключен). хотя включена опция always on в приле.
Anonymous
помогите пож 🥲
Fedora 33 хост
 Fire
 Андрей
 Влад
Привет! Ну и как работает?
По проводу из коробки работал, но были проблемы с поддержкой самого геймпада на разных платформах.
По bt так и не завёлся
Андрей
По проводу из коробки работал, но были проблемы с поддержкой самого геймпада на разных платформах.
По bt так и не завёлся
Игры так понимаю надо покупать?
Влад
А что ещё надо?
Нормальный драйвер для bt геймпадов, адекватная работа bluez, адекватная работа Bluetooth со стороны самого геймпада, адекватная поддержка геймпада платформами
Андрей
О чем ты? Все надо покупать
я просто думал это какой то онлайн сервис где ты платишь деньги за время и играешь во что хочешь)
Андрей
 Влад
я просто думал это какой то онлайн сервис где ты платишь деньги за время и играешь во что хочешь)
Ну я играл на GeForce Now, но там платишь не за время, а за игры
Андрей
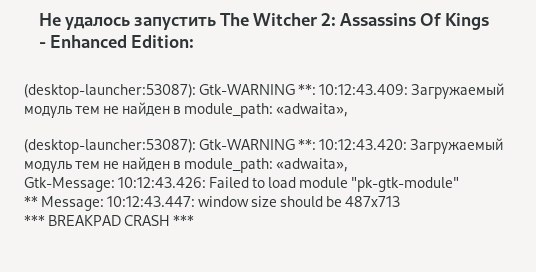
После того как поговорил ещё кучу зависимостей исправил, пока остановился на этом.
Влад
В стиме геймпад работал, но определялся неправильно
Влад
С bt вообще беда
Влад
А Ведьмак же не портирован на Linux? Зачем ему столько приблуд-то местных. Что-то ГОГ твой чудит
Влад
На протоне бы завелось, глядишь
Влад
А Ведьмак же не портирован на Linux? Зачем ему столько приблуд-то местных. Что-то ГОГ твой чудит
Оказывается, портирован! Неплохо. Но все равно ГОГ чудит
Андрей
А Ведьмак же не портирован на Linux? Зачем ему столько приблуд-то местных. Что-то ГОГ твой чудит
второй партирован у gog
Влад
Странно, что он в зависимости не умеет
Андрей
не могу что то найти
Влад
Неужели не типовой кейс?
Андрей
Я на линуксе от силы месяца 4-5
Андрей
уже добрую часть дистрибутивов перепробовал (вернулся в итоге на федору), собрал LSF и gentoo но для меня до сихпор это темный лес)
Влад
Есть более полный текст ошибки?
Влад
Посмотри логи на диске
Влад
Попробуй: dnf provides libpk-gtk-module.so
Влад
dnf search “*gtk*mod*”
Андрей
Можно сказать что нашел, но нету в f33 i686
Андрей
Packagekit-gtk3-module
Влад
Можно сказать что нашел, но нету в f33 i686
Мда, сейчас все дропают поддержку 32-битных архитектур
Влад
Ты можешь собрать сам под 32, если соберется
Влад
Это делается в 2 шага
Влад
Это делается в 2 шага
https://www.easycoding.org/2017/02/22/sobiraem-rpm-pakety-dlya-fedora-v-mock.html
Влад
Packagekit-gtk3-module
Я собрал тебе в copr: https://copr.fedorainfracloud.org/coprs/vladius/PackageKit/build/1967526/
Ставь, пробуй)
Влад
Шаманство уже пошло какое-то
 Vasiliy Glazov
Ты можешь собрать сам под 32, если соберется
Зачем? Всё же есть
https://koji.fedoraproject.org/koji/buildinfo?buildID=1640021
Влад
О, неплохо. Я подумал, что вообще не собирают под неё
Vasiliy Glazov
Мультилиб собирают. Установочный образ и отдельные репозитории - нет.
 Alexander
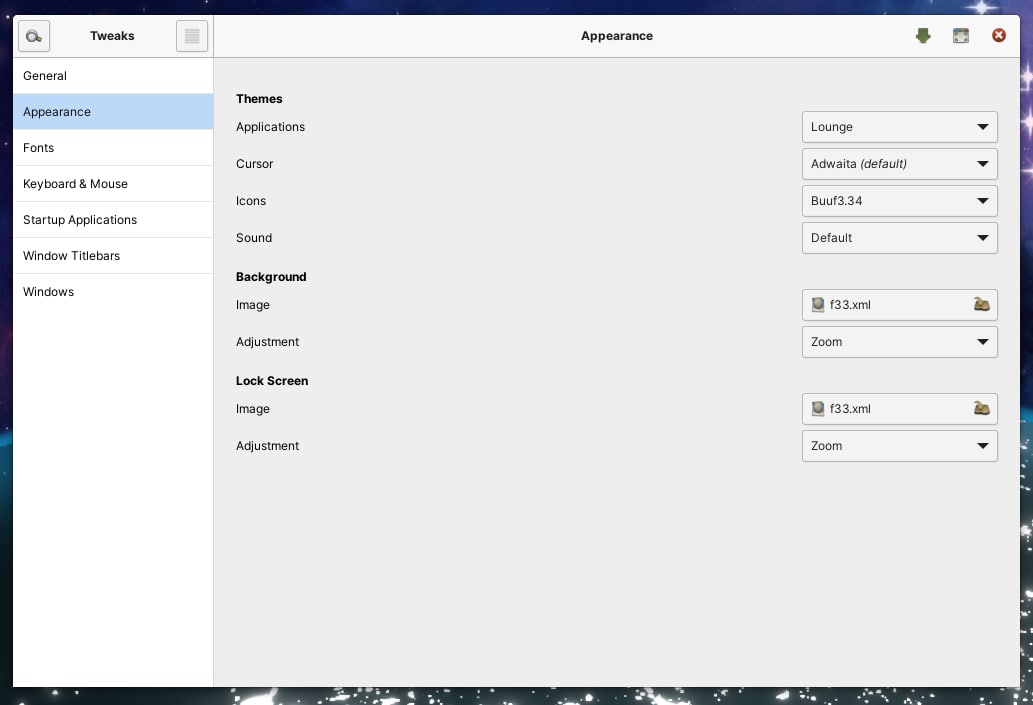
Всем привет! Только сейчас заметил, что в Gnome Tweaks больше нельзя поменять тему шелла. И как быть?
Alexander
 Alexander
или эта настройка теперь где-то в другом месте?
 Дмитрий
Андрей
Доброго времени суток!
Что сделать если я использую OpenVpn или IPSec, но хочу что бы трафик через эти подключения не шел, то есть использовать сразу несколько подключений, но если ставлю галочку "Использовать это подключение только для ресурсов этой сети" сеть я не вижу, но подключение есть.
 Sergei
Доброго времени суток!
Что сделать если я использую OpenVpn или IPSec, но хочу что бы трафик через эти подключения не шел, то есть использовать сразу несколько подключений, но если ставлю галочку "Использовать это подключение только для ресурсов этой сети" сеть я не вижу, но подключение есть.
Если сервер VPN отдаёт тебе только маршрут по-умолчанию, маршруты к сети за шлюзом придётся указать вручную.
 Sergey
Доброго времени суток!
Что сделать если я использую OpenVpn или IPSec, но хочу что бы трафик через эти подключения не шел, то есть использовать сразу несколько подключений, но если ставлю галочку "Использовать это подключение только для ресурсов этой сети" сеть я не вижу, но подключение есть.
Попроси, чтобы админ ВПНа тебе дописал в настройки список хостов и подсетей, к которым ты должен иметь доступ через впн
Затем получит от него обновленный конфиг и попробуй
Андрей
Попроси, чтобы админ ВПНа тебе дописал в настройки список хостов и подсетей, к которым ты должен иметь доступ через впн
Затем получит от него обновленный конфиг и попробуй
О, спасибо! Буду гуглить в этом направлении.
Да у нас сейчас все заняты, буду сам допиливать)
Андрей
Попроси, чтобы админ ВПНа тебе дописал в настройки список хостов и подсетей, к которым ты должен иметь доступ через впн
Затем получит от него обновленный конфиг и попробуй
это я так понимаю можно в файлике .ovpn сделать, а если ipsec
Andrey
Попроси, чтобы админ ВПНа тебе дописал в настройки список хостов и подсетей, к которым ты должен иметь доступ через впн
Затем получит от него обновленный конфиг и попробуй
опенвпн берет маршруты с сервера - нужно будет только переподключиться
Sergey
это я так понимаю можно в файлике .ovpn сделать, а если ipsec
Насколько я помню, нет, OpenVPN внимательно отслеживает все пакеты клиента, и если тот пытается обратиться к хосту,, к подсети которого у клиента нет доступа, какой пакет просто не пройдет
Поэтому для OpenVPN нужно явно указать для клиента, в какие подсети он может ходить. На основании этих настроек генерируется конфиг, исходя из которого клиент и строит себе правильные маршруты
Andrey
Насколько я помню, нет, OpenVPN внимательно отслеживает все пакеты клиента, и если тот пытается обратиться к хосту,, к подсети которого у клиента нет доступа, какой пакет просто не пройдет
Поэтому для OpenVPN нужно явно указать для клиента, в какие подсети он может ходить. На основании этих настроек генерируется конфиг, исходя из которого клиент и строит себе правильные маршруты
опенвпн-у как раз пофиг, а вот IPSEC следит
Sergey
Для L2TP/IPSec такой проблемы зачастую нет, ты можешь ходить в любые дали, если на клиентском ПК пропишешь правильыне маршруты
Это в случае, если VPN-сервер не имеет таких строгих правил, какие по-дефолту имеет OpenVPN Server
Sergey
опенвпн-у как раз пофиг, а вот IPSEC следит
Ну, может быть, я пробовал достаточно давно, мог и перепутать))
Andrey
Ну, может быть, я пробовал достаточно давно, мог и перепутать))
ipsec просто работает сейчас через xfrm - и там прописываются политики что шифровать...
Andrey
посмотреть можно:
ip x p s
ip x s s
ну или целиком ip xfrm policy show и т.д.
 Alex
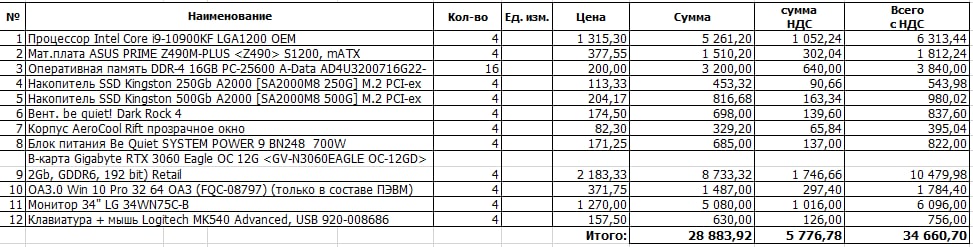
Почти месяц подбираем комплектующие на новые системники.
Alex
 Alex
Интересно, как с совместимостью...
 Ivan
Ivan
лол, это белорусские рубли, прошу прощения
Alex
Они самые
Alex
С видяхами, конечно, жесть на рынке.
Alex
А так проц без встройки.
 Mr.Smith
добрый день коллеги
Mr.Smith
помогите с sed
Mr.Smith
как сделать фильтр, например, мне нужно такое: если в строке содержится 456 вставить в конец 20
Mr.Smith
???
Yaroslav
как сделать фильтр, например, мне нужно такое: если в строке содержится 456 вставить в конец 20
$ cat /tmp/test
456dxgdg
3534
dfgdfg
$ cat /tmp/test | sed -e 's|\(.*456.*\)|\120|g'
456dxgdg20
3534
dfgdfg
Yaroslav
Просто возьми всю строку в capture group, и добавь в конец 20
Yaroslav