 Ale


Сли вернуться к теме, то 16-29 обновлялись норм :)
 Sergey
Ну там тинпринт какой нибудь. Не идёт и все тут :) самописные проги тоеж переделывать некому
Ну, тут тогда только в вируталку засовывать с каким-нибудь CentOS 7. У него хотя бы security updates беде еще лет пять приходить
Ale
Да это секьюрити никому не надо особо на деле
Sergey
Хотя, раз у тебя все работает, то и переделывать особого смысла нет
Хотя когда-нибудь придется. И что более вероятно, придется отказываться от thinprint и прочих поделок
Sergey
Да это секьюрити никому не надо особо на деле
В изолированной сети разве что, тут соглашусь. А в интернете именно такие системы и попадают в ботнеты в основном
Ale
Ну да , сети рабочие
 Виктор
"Не по моей вине она у меня еще ни разу не ломалась" (с) +
 Vasiliy Glazov
ну, обновы в терм. проверить хотя бы)
Для этого рут не нужен, проверить можно от пользователя. А обновить через sudo.
 alex
ну, обновы в терм. проверить хотя бы)
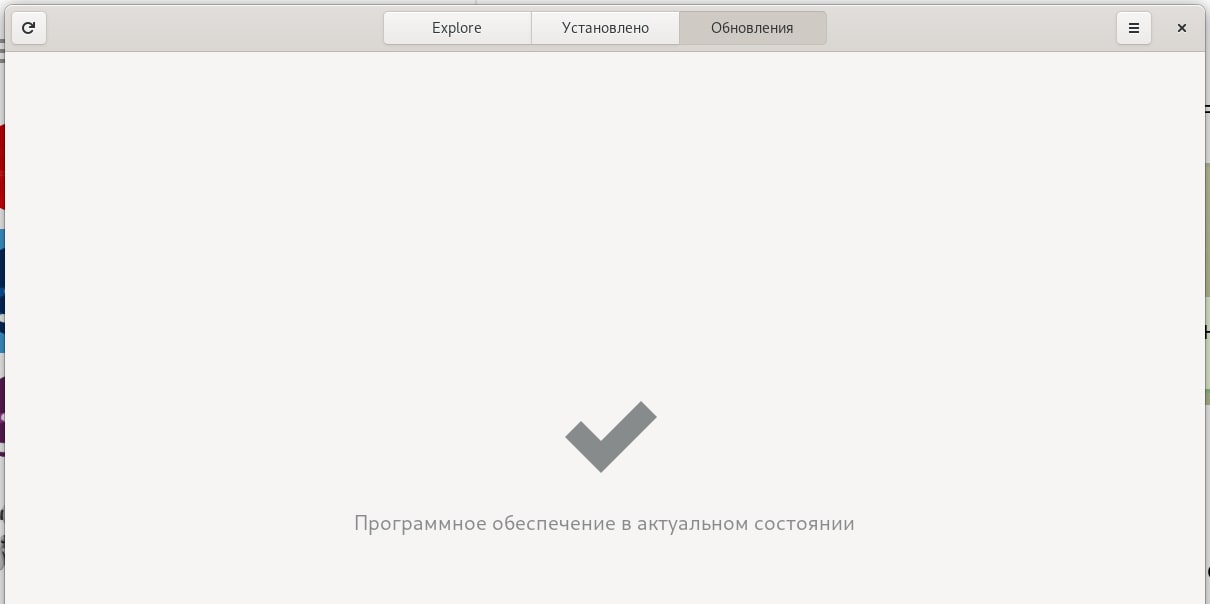
Если у тебя гном, то ты обновы и проверить и установить можешь через гном-софтваре
Виктор
Если у тебя гном, то ты обновы и проверить и установить можешь через гном-софтваре
 alex
Виктор
Позвольте ещё детский вопрос. Не вижу в гноме буфера обмена как в кде.
alex
Позвольте ещё детский вопрос. Не вижу в гноме буфера обмена как в кде.
Емнип, он в виде расширения ставится отдельно
Виктор
как фамилия у него?)
alex
как фамилия у него?)
Clipboard indicator
Но можешь и сам поискать на extention.org
Или установить в браузер расширение для поиска екстеншенов
Volodymyr
Второй очень тормоз безальтернативный до вайгарда был
Ага, такой прям плохой, что все им три десятка лет пользовались и до сих пор продолжают
Sergey
как фамилия у него?)
И лучше ищи расширения в репозиториях федоры, т.к. они при обновлении гнома не ломаются))
Vasiliy Glazov
Ага, такой прям плохой, что все им три десятка лет пользовались и до сих пор продолжают
От безвыходности пользовались. А сейчас по инерции.
Sergey
Ну и еще от себя совет: постарайся не ставить слишком много расширений, т.к. зачастую они очень низкого качества и могут приводит к сбоям в работе шелла
То же самое касается и расширений, которые явно не поддерживают твою версию гнома, а поддерживают, скажет, 3.6 или 3.20. Таким тоже не тсоит пользоваться
Volodymyr
От безвыходности пользовались. А сейчас по инерции.
Да все нормально, с openvpn, да, wireguard новее и лучше. Или ты тоже согласен с автором: все свободные реализации проприетарного ПО - говно? :)
 Grig
подскажите
не могу с centos6 по ssh к fedora33 подключится ругается "no hostkey alg", на другие centos подключается
с f33 на тот centos подключается.
Vasiliy Glazov
Да все нормально, с openvpn, да, wireguard новее и лучше. Или ты тоже согласен с автором: все свободные реализации проприетарного ПО - говно? :)
Я с этим не согласен.
Но по личному опыту: openvpn сложен в использовании, ужасен в настройках и требует переподключения при обрывах.
Wireguard - глоток свежего воздуха по сравнению с неповоротливым openvpn.
Grig
Я с этим не согласен.
Но по личному опыту: openvpn сложен в использовании, ужасен в настройках и требует переподключения при обрывах.
Wireguard - глоток свежего воздуха по сравнению с неповоротливым openvpn.
как в Wireguard передать windows клиенту несколько маршрутов, которые за туннелем?
Vasiliy Glazov
как в Wireguard передать windows клиенту несколько маршрутов, которые за туннелем?
В тонкостях я не разбираюсь.
Volodymyr
Я с этим не согласен.
Но по личному опыту: openvpn сложен в использовании, ужасен в настройках и требует переподключения при обрывах.
Wireguard - глоток свежего воздуха по сравнению с неповоротливым openvpn.
Все так, но крутость одной новой технологии не имеет отношения к первой. Wireguard отличный, спору нет. OpenSSH такой какой есть, работает десятилетия. И изначальная дискуссия не о том. Автор сравнивает по факту SSH vs OpenSSH
Volodymyr
Говорит мол Minix хорошо, а Linux г**но :)
Vasiliy Glazov
Все так, но крутость одной новой технологии не имеет отношения к первой. Wireguard отличный, спору нет. OpenSSH такой какой есть, работает десятилетия. И изначальная дискуссия не о том. Автор сравнивает по факту SSH vs OpenSSH
Я ответил на реплику про openvpn, остального не касался и не читал дискуссию.
Volodymyr
Я ответил на реплику про openvpn, остального не касался и не читал дискуссию.
Там про то что любой фри аналог будет говно по сравнению с проприетарным оригиналом. Такое вот утверждение было
Vasiliy Glazov
Глупость. Зачем вы это обсуждаете?
Станислав
$ curl -vv http://mirror.isoc.org.il/pub/fedora/updates/32/Everything/x86_64
* Trying 2a01:4280:2:211a::70:80...
* Connected to mirror.isoc.org.il (2a01:4280:2:211a::70) port 80 (#0)
> GET /pub/fedora/updates/32/Everything/x86_64 HTTP/1.1
> Host: mirror.isoc.org.il
> User-Agent: curl/7.69.1
> Accept: */*
>
И висит. Долго висит. У всех так же?
Станислав
Это через IPv6. Через IPv4 раздупляется, вроде
Станислав
Та же фигня с http://mirrors.sgu.ru/fedora/linux/updates/32/Everything/x86_64
 ElXreno
Это через IPv6. Через IPv4 раздупляется, вроде
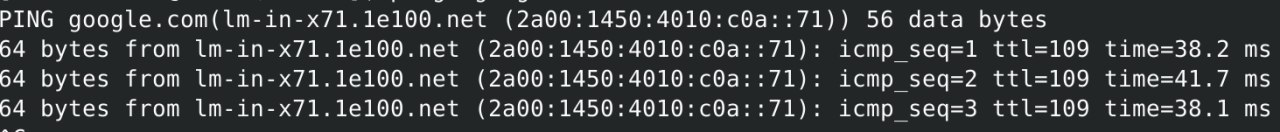
У тебя точно IPv6 работает? Проверь так: ping6 google.com
Станислав
 Станислав
У тебя точно IPv6 работает? Проверь так: ping6 google.com
Причём, нативно, без всяких туннелей
Станислав
По IPv6 пинги те хосты тоже отправляют
 Timur
Всем привет. Подключался к VPN через стандартный Нетворк менеджер, модулем cisco anyconnect. С недавнего времени ввели новшество, все пользователи скачивают свой сертификат и устанавливают его, если на Винде это работает. То как это реализовать на fedorke? Спасибо заранее!
 Emil
Ну все, ребзя, наконец то подъехал docker с поддержкой cgroupV2
Vasiliy Glazov
Всем привет. Подключался к VPN через стандартный Нетворк менеджер, модулем cisco anyconnect. С недавнего времени ввели новшество, все пользователи скачивают свой сертификат и устанавливают его, если на Винде это работает. То как это реализовать на fedorke? Спасибо заранее!
В настройках соединения указать файл сертификата?
Timur
В настройках соединения указать файл сертификата?
Расширение сертификата .cre а настройки хавают только .pem .crt .key
Timur
Можно преобразовать формат?
Timur
Пытался через update-ca-trust
Timur
Команды выполнялись, а толку нет)
 Никита
попробуй из консоли через openconnect подсунуть сертификат
Timur
попробуй из консоли через openconnect подсунуть сертификат
TLS connection was non-properly terminated
Никита
TLS connection was non-properly terminated
--disable-ipv6 попробуй с этим флагом, если нет, то я хз
Timur
Спасибо за помощь, разобрался
Никита
че было-то?
Виктор
 Anonymous
не вижу ниче плохово в хакинтоше
Anonymous
это не более нелегально чем таже самая крякнутая винда
Anonymous
 Anonymous
 Anonymous
хочу комп на powerpc
ElXreno
это не более нелегально чем таже самая крякнутая винда
С вантузами и прочим, лучше в @russianfedora_offtopic.
Anonymous
@Vascom3
Anonymous
да
alex
Это что?
Оскорбления, троллинг, флуд...
Может стоит каким-то образом обратно заманить Виталия с Артёмом?
Vasiliy Glazov
Anonymous
Оскорбления, троллинг, флуд...
Может стоит каким-то образом обратно заманить Виталия с Артёмом?
Не надо последнего, он меня не простил