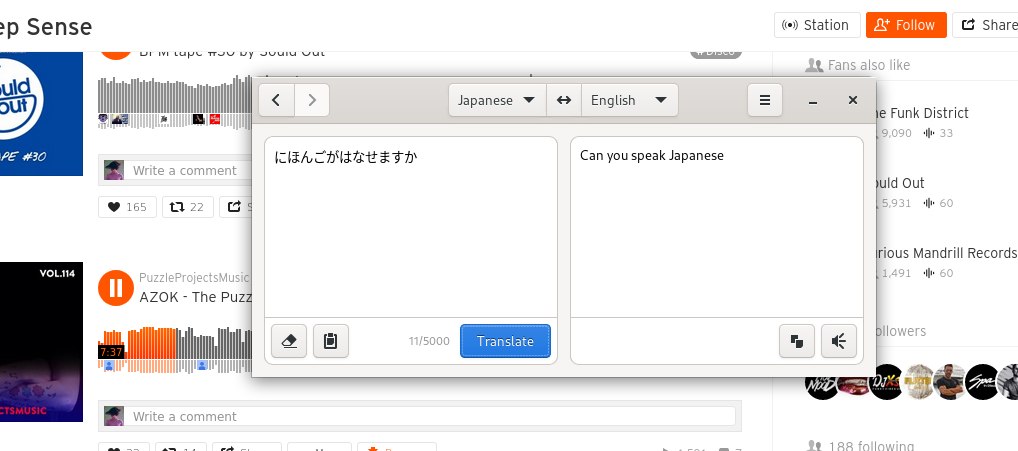
Единственное, там по - моему должны быть кандзи
он вкурсе, просто записал хираганой
 Anonymous


 Murrain
toobinks
если я на сд карту закатаю образ отсюда https://fedoraproject.org/wiki/Architectures/ARM/Raspberry_Pi Fedora 32 Server то смогу ли я зайти в систему по ssh как заргужусь? т.е. у меня нет ни клавы usb, ни hdmi
 Sergey
если я на сд карту закатаю образ отсюда https://fedoraproject.org/wiki/Architectures/ARM/Raspberry_Pi Fedora 32 Server то смогу ли я зайти в систему по ssh как заргужусь? т.е. у меня нет ни клавы usb, ни hdmi
Нет, не сможешь
Вариант 1: передай параметр ядра inst.sshd, тогда sshd стартанет, креды root/пустой_пароль. Я не увреен, что федора умеет устанавливаться через ssh, т.к. так я не пробовал
Вариант 2: собери свой установочный образ, используя kickstart, как пример можешь использовать ks-файлы от RFRemix
Sergey
What do you mean?
toobinks
Нет, не сможешь
Вариант 1: передай параметр ядра inst.sshd, тогда sshd стартанет, креды root/пустой_пароль. Я не увреен, что федора умеет устанавливаться через ssh, т.к. так я не пробовал
Вариант 2: собери свой установочный образ, используя kickstart, как пример можешь использовать ks-файлы от RFRemix
вариант 2 не подходит. вариант 1 - сервер ssh запускается и предлагает ввести пароль, но я так понимаю он не установлен
Sergey
 Timur
если я на сд карту закатаю образ отсюда https://fedoraproject.org/wiki/Architectures/ARM/Raspberry_Pi Fedora 32 Server то смогу ли я зайти в систему по ssh как заргужусь? т.е. у меня нет ни клавы usb, ни hdmi
не уверен, но попробуйте посмотреть в сторону kickstart/anaconda, автоматизация установки
toobinks
решил проблему радикально - сходил в магазин и купил юзб клавиатуру и хдми кабель
Ale
Это правильно )
Sergey
 Никита
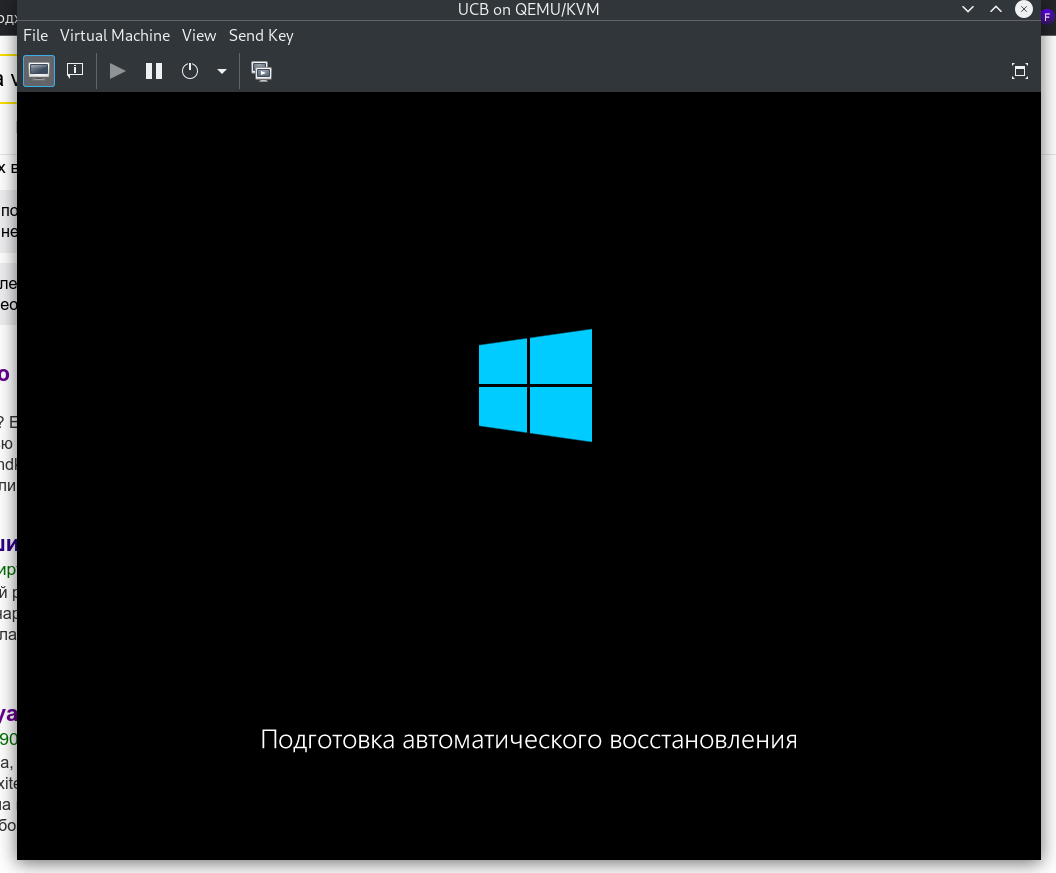
подскажите в чем может быть дело, после конвертации из vdi в qcow2 виртуалка перестала запускаться. внутри вин10. конвертировал 2: одна завелась с полпинка, вторую не могу завести. в virtualbox запускаются обе
Никита
может кто сталкивался
Никита
 toobinks
научите конфигурить файрвол из cli
toobinks
[root@localhost pult]# firewall-cmd --add-port=80/tcp
success
toobinks
[root@localhost pult]# firewall-cmd --list-ports
80/tcp
toobinks
но трафик не идёт
toobinks
https://docs.fedoraproject.org/en-US/quick-docs/firewalld/
toobinks
Make the new settings persistent:
$ sudo firewall-cmd --runtime-to-permanent
toobinks
у меня нет —runtime-to-permanent
Timur
firewall-cmd —reload
toobinks
а то что я сделал почему не работает?
Timur
может активную зону не указал, но обычно по умолчанию сразу туда и записывается
Timur
firewall-cmd —list-all
Timur
посмотри добавилось твоё правило или нет
toobinks
[root@localhost pult]# firewall-cmd --list-all
FedoraServer
target: default
icmp-block-inversion: no
interfaces:
sources:
services: cockpit dhcpv6-client mdns ssh
ports:
protocols:
masquerade: no
forward-ports:
source-ports:
icmp-blocks:
rich rules:
toobinks
[root@localhost pult]# firewall-cmd --add-port=80/tcp
success
[root@localhost pult]# firewall-cmd --list-all
FedoraServer
target: default
icmp-block-inversion: no
interfaces:
sources:
services: cockpit dhcpv6-client mdns ssh
ports: 80/tcp
protocols:
masquerade: no
forward-ports:
source-ports:
icmp-blocks:
rich rules:
Timur
firewall-cmd —permanent —add-service=http
toobinks
а как без перманента, чтобы сначала в рантайм, а потом если норм то в перманент?
Timur
можешь без пермонента
Timur
вот сейчас у тебя открыт
Timur
пробуй
Timur
у тебя что слушает этот порт?
toobinks
avel@localhost:~$ curl 192.168.1.49
curl: (7) Failed to connect to 192.168.1.49 port 80: В соединении отказано
toobinks
там сидит http сервер
Timur
netstat -tulnp | grep 80
Timur
убедись, слушает или нет
toobinks
пусто. не слушает видимо...
Timur
http сервер запусти)
toobinks
ага. я думал что запустил. сейчас надо понять почему не запустился )
Timur
systemctl status httpd или nginx
toobinks
тут какой-т самописный сервис
toobinks
может быть порт 443
не, всё норм. он действительно не запустился почему-то. вроде установил версию для распбери, но оно не работало. пришлось ставить другую. сейчас сервер поднялся
toobinks
но как теперь настройки файрвола из рантайма перевести в постоянные?
Timur
добавь —permanent
Timur
и перезагрузи фаервол
toobinks
firewall-cmd --runtime-to-permanent
toobinks
заработало
Timur
--runtime-to-permanent
Save active runtime configuration and overwrite permanent configuration with it. The way this is supposed to work is that when
configuring firewalld you do runtime changes only and once you're happy with the configuration and you tested that it works the way you
This is a runtime and permanent change and will also reload the firewall to be able to add the logging rules.
restart/reload or system reboot. Without the --permanent option, a change will only be part of the runtime configuration.
If you want to make a change in runtime and permanent configuration, use the same call with and without the --permanent option.
Timur
👍
Sergey
подскажите в чем может быть дело, после конвертации из vdi в qcow2 виртуалка перестала запускаться. внутри вин10. конвертировал 2: одна завелась с полпинка, вторую не могу завести. в virtualbox запускаются обе
Возможно в винде не хватает драйверов для virtio
Хотя, без драйверов они обычно в BSOD падают))
Anonymous
Кто замерял потребление оперативной памяти федоры и других дистров в равных условиях? Какие результаты?
 Vasiliy Glazov
Кто замерял потребление оперативной памяти федоры и других дистров в равных условиях? Какие результаты?
Одинаковые. Не доводи до холивара.
Anonymous
Как сервер
Vasiliy Glazov
Ставь федору. Я бы сам поставил, но у меня первая малинка, тут без вариантов.
Igor
Привет.
У кого fedora 33 и кто телегу для звонков юзает:
У вас работают звонки в telegram-desktop-2.4.4-1?
У меня на этапе согласования криптографии телега в корку валится.
 Александр
Привет.
У кого fedora 33 и кто телегу для звонков юзает:
У вас работают звонки в telegram-desktop-2.4.4-1?
У меня на этапе согласования криптографии телега в корку валится.
Недавно Fedora 33 поставил. Но звонить пока не пробовал
 Pavel
Anonymous
Я просто думаю, что на малину ставить
тогда и выбор невелик, и проверять легко: поставить разные дистрибутивы на разные флешки. Но у меня c 33/aarch64 вот так:
`[root@raspberry-33 ~]# inxi --memory --swap
Memory: RAM: total: 935.6 MiB used: 429.1 MiB (45.9%)
RAM Report: message: No RAM data was found.
Swap: ID-1: swap-1 type: partition size: 1024.0 MiB used: 0 KiB (0.0%) dev: /dev/mmcblk0p4
ID-2: swap-2 type: zram size: 467.0 MiB used: 131.2 MiB (28.1%) dev: /dev/zram0 `
Pavel
Кто то писал попробовать сменить сесурити полиси
Pavel
 Лінь