 Сергей


При попытке входа на сервер по SSH из Федоры - сервер спрашивает пароль, я его ввожу, а он говорит, что нет прав
 Vasiliy Glazov
https://t.me/russianfedora/534634
Но вообще, лучше конечно, ключи обновить. Это так, к слову.
pif
да уж, наворотили они с этими апдейтами безопасности
Vasiliy Glazov
Более странно, что это прошло незамеченным и только после релиза поступили жалобы.
pif
Более странно, что это прошло незамеченным и только после релиза поступили жалобы.
ладно ссш, но кому-то придется менять конфиги впн серверов)
 olegon.ru
https://t.me/russianfedora/534634
Но вообще, лучше конечно, ключи обновить. Это так, к слову.
а я так и не понял, ключи без знания пароля можно обновить? т.е. сейчас у меня есть вход по ключу (старому), можно привести в состояние, пригодное для нового, если пароля от пользователя нет?
Сергей
olegon.ru
видимо, ssh-keygen -t делает новый файл, с другим именем, и его уже копировать
olegon.ru
а ssh-copy-id работает, интересно...
pif
на старый центос6 я так и не смог зайти по ключу
pif
федра35 взорвет комп, т к пользоваться им не безопасно и вас могут взломать....
olegon.ru
да, я и новые ключи ему подсовывал, всеравно пароль просит
странно, у меня совсем старое говно при прописывании строки в конфиге пустило
pif
странно, у меня совсем старое говно при прописывании строки в конфиге пустило
~/.ssh/config: PubkeyAcceptedKeyTypes=ssh-rsa вот этой?
pif
а кароче я лох нетуда написал походу
 Никита
там же вроде надо или в агент добавлять ключи и в конфиге указывать, какой ключ для какого хоста, либо пользоваться флагом -i и указывать ключ явно
Никита
иначе он id-rsa вроде дает только
Никита
иначе он id-rsa вроде дает только
ну там какой-то небольшой набор дефолтных ключей, в дебаге можно посмотреть
pif
вот у меня и есть id-rsa, но если сгенерировать новые ключи вроде ecdsa и подкинуть их на серв, то оно так же просит пароль
Никита
вот попробуй
Никита
там же вроде надо или в агент добавлять ключи и в конфиге указывать, какой ключ для какого хоста, либо пользоваться флагом -i и указывать ключ явно
Никита
у меня из wsl было такое же, добавил в агент - перестал просить пароль
Никита
вот у меня и есть id-rsa, но если сгенерировать новые ключи вроде ecdsa и подкинуть их на серв, то оно так же просит пароль
хотя с дефолтным именем должно работать
pif
так у меня всего ключ
Никита
попробуй посмотретьь выхлоп дебага: -vvv
pif
та смотрел, 1 в 1 как в той статье на реддите
Vasiliy Glazov
да, я и новые ключи ему подсовывал, всеравно пароль просит
Может права на файл конфига неправильные?
Никита
он не принимает конфиг с неправильными правами
 Артем
Это старая тема. Тоже самое с обычным хромом.
https://ask.fedoraproject.org/t/chrome-managed-by-organization/1665/2
спасибо за инфу, но не помогло)
toobinks
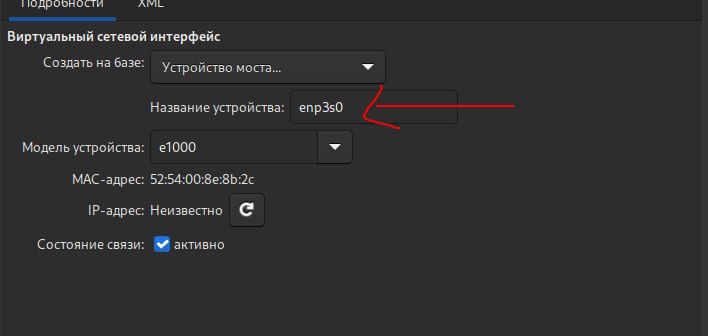
как в virt-manager для сеит сделать режим моста?
toobinks
импортировал образ из boxes и не переключается в режим моста
toobinks
 Anonymous
как в virt-manager для сеит сделать режим моста?
Его сначала надо создать, сконфигурировать и запустить на хосте
toobinks
Его сначала надо создать, сконфигурировать и запустить на хосте
уже есть virbr0, но мне нужна моя локальная сеть. как это сделать?
Anonymous
уже есть virbr0, но мне нужна моя локальная сеть. как это сделать?
Нет, нужно создать настоящий мост, назначить ему свой IP (или получать по DHCP) подключить к нему локальный интерфейс и уже его (мост) указывать.
Мост создаётся с помощью Network Manager (например, nm-connection-editor)
toobinks
Нет, нужно создать настоящий мост, назначить ему свой IP (или получать по DHCP) подключить к нему локальный интерфейс и уже его (мост) указывать.
Мост создаётся с помощью Network Manager (например, nm-connection-editor)
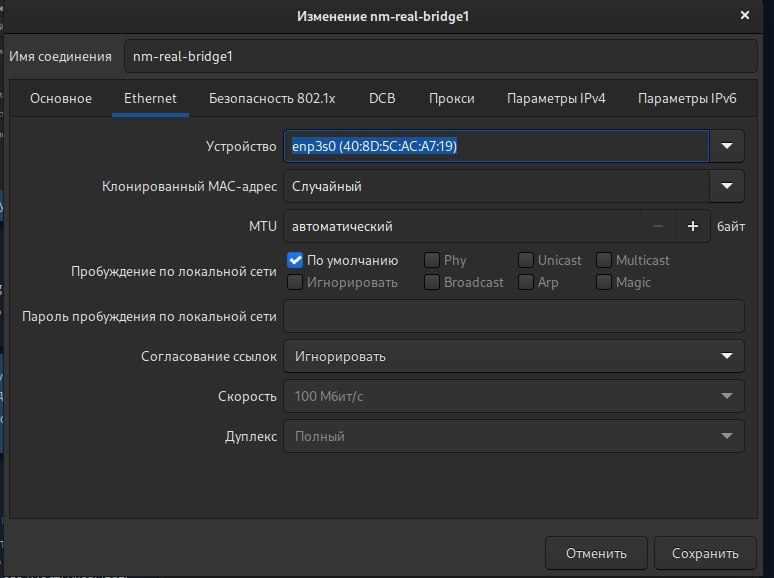
а есть ссылка, где это подробно описано? желательно с картинками )
toobinks
 toobinks
или этого достаточно?
toobinks
virbr0 туда пропиши и всё.
virbr0: flags=4099<UP,BROADCAST,MULTICAST> mtu 1500
inet 192.168.122.1 netmask 255.255.255.0 broadcast 192.168.122.255
toobinks
а у меня локальная сеть 192.168.1.1/
toobinks
а сейчас я получаю адрес 192.168.122.245
Vasiliy Glazov
virbr0: flags=4099<UP,BROADCAST,MULTICAST> mtu 1500
inet 192.168.122.1 netmask 255.255.255.0 broadcast 192.168.122.255
Наверное маршрут прописать надо.
 Sergei
уже есть virbr0, но мне нужна моя локальная сеть. как это сделать?
Можно двумя способами - использовать macvlan или поместить физический интерфейс в мост.
toobinks
как поместить физический интерфейс в мост?
toobinks
нет
Anonymous
как поместить физический интерфейс в мост?
Ещё раз: сначала надо на хосте создать сам мост и перейти на его использование
Sergei
как поместить физический интерфейс в мост?
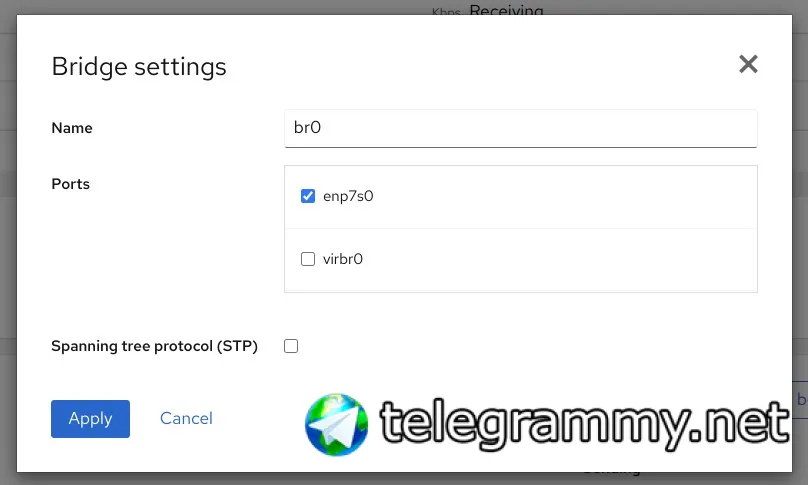
Проще всего - через гуй, Cockpit или nm-connection-editor
toobinks
Ещё раз: сначала надо на хосте создать сам мост и перейти на его использование
дайте конкретную инструкцию
toobinks
пжлст
 Solistic
как в virt-manager для сеит сделать режим моста?
обычно так:
nmcli connection add type bridge autoconnect yes con-name bridge0 ifname bridge0
если нужна статика, то так:
nmcli connection modify bridge0 ipv4.addresses 192.168.ХХХ.ХХХ/24 ipv4.method manual
nmcli connection modify bridge0 ipv4.gateway 192.168.ХХХ.ХХХ
nmcli connection modify bridge0 ipv4.dns '192.168.ХХХ.ХХХ,1.1.1.1'
(если устраивает dhcp то только создать мост, т.е. первая команда)
ну и теперь удалить сетевой интерфейс и затем включить его в мост
nmcli connection del eth0 && nmcli connection add type bridge-slave autoconnect yes con-name eth0 ifname eth0 master bridge0
Solistic
а затем в virt-manager выбрать bridge0
toobinks
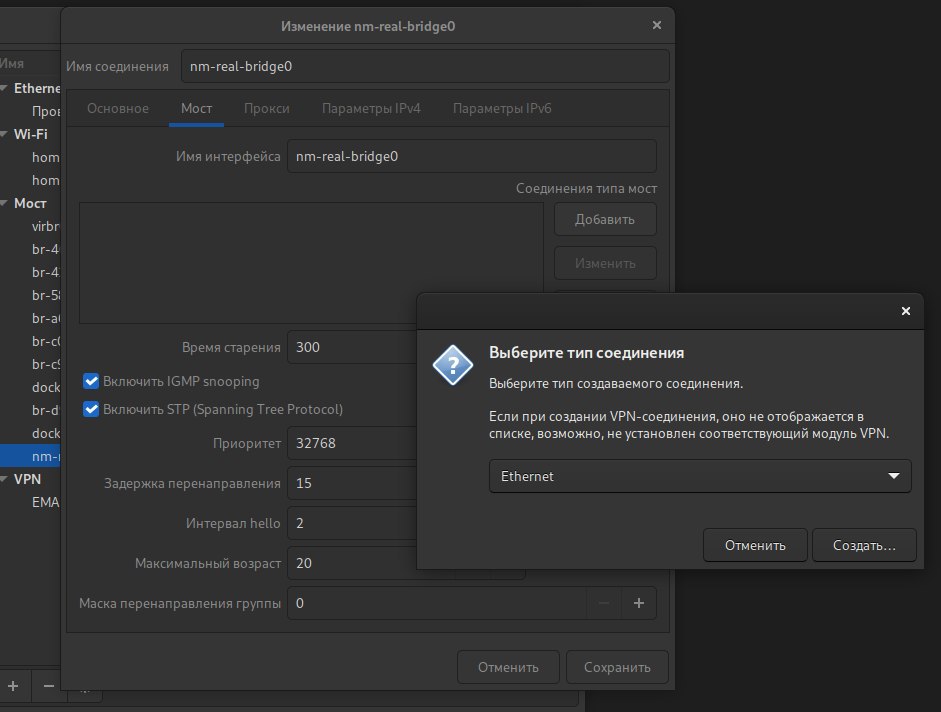
а как это сделать через nm?
toobinks
 toobinks
что здесь выбрать?
Anonymous
свой ethernet и добавить
Sergei
а как это сделать через nm?
Тебе уже выше два варианта предложили через разные интерфейсы к NM.
toobinks
так я и так и так делал не заработало
Solistic
конечно )
 мозилиан
Aliaksiej
*мем с мужиком который до слез доказывает свою правду*
Solistic
щаз всё скатится
- да ты Гитлер!
- нет это ты Гитлер!
Anonymous
теперь убирай тот интерфейс ethernet, что был до создания моста (если он сам не убрался) и смотри (ip addr) что новый bridge в состоянии UP, имеет IP, а у ethernet есть правильный master
Никита
 Aliaksiej
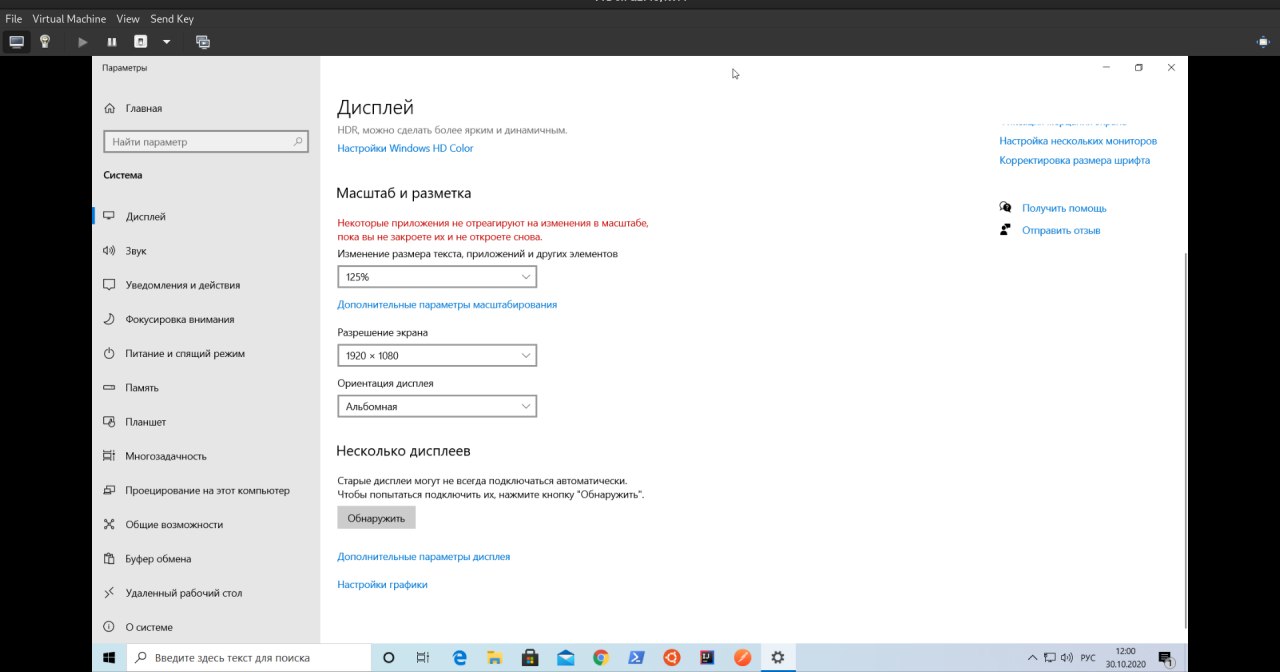
У тебя соотношение 16:9 пытаетсч