*sm1Ly


мне необходимо просто его отключить в NM и юзать как самостоятельный сервис, но запустить сервис не могу из-за NM
*sm1Ly
В юните нет зависимости?
# /usr/lib/systemd/system/NetworkManager.service
[Unit]
Description=Network Manager
Documentation=man:NetworkManager(8)
Wants=network.target
After=network-pre.target dbus.service
Before=network.target network.service
[Service]
Type=dbus
BusName=org.freedesktop.NetworkManager
ExecReload=/usr/bin/busctl call org.freedesktop.NetworkManager /org/freedesktop/NetworkManager org.freedesktop.NetworkManager Reload u 0
#ExecReload=/bin/kill -HUP $MAINPID
ExecStart=/usr/sbin/NetworkManager --no-daemon
Restart=on-failure
# NM doesn't want systemd to kill its children for it
KillMode=process
CapabilityBoundingSet=CAP_NET_ADMIN CAP_DAC_OVERRIDE CAP_NET_RAW CAP_NET_BIND_SERVICE CAP_SETGID CAP_SETUID CAP_SYS_MODULE CAP_AUDIT_WRITE CAP_KILL CAP_SYS_CHROOT
ProtectSystem=true
ProtectHome=read-only
[Install]
WantedBy=multi-user.target
Also=NetworkManager-dispatcher.service
# We want to enable NetworkManager-wait-online.service whenever this service
# is enabled. NetworkManager-wait-online.service has
# WantedBy=network-online.target, so enabling it only has an effect if
# network-online.target itself is enabled or pulled in by some other unit.
Also=NetworkManager-wait-online.service
*sm1Ly
я не вижу
*sm1Ly
м?
окт 27 10:44:18 kudesnik NetworkManager[149370]: <info> [1603784658.1402] Read config: /etc/NetworkManager/NetworkManager.conf (lib: 20-connectivity-fedora.conf) (etc: crc-nm-dnsmasq.conf)
 Fire
*sm1Ly
А исправлял где-то в другом месте?)
вообще это должно исправляться dns=none по хорошему.
ну и crc я вчера удалил уже.
 Anonymous
Подскажите пожалуйста команду как обновица до 33 релиза с другого rpm дистрибутива, спасибо.
Иван Андреевич
 Sergey
Anonymous
Эхх, знаю, надо лень перебороть.
 JeisonWi
Подскажите пожалуйста команду как обновица до 33 релиза с другого rpm дистрибутива, спасибо.
Список пакетов сохрани, хомяк скопируй, отфильтруй те которые её совпадают с федоровским - вуаля
Anonymous
Для тебя rm -rf /
Кстати, говорят что у GNU-того rm на случай этого "патча Бармина" есть особая защита. Не проверял 😏
Sergey
Fire
Кстати, говорят что у GNU-того rm на случай этого "патча Бармина" есть особая защита. Не проверял 😏
rm -r /
rm: it is dangerous to operate recursively on '/'
rm: use --no-preserve-root to override this failsafe
JeisonWi
JeisonWi
И не будет возникать
Anonymous
rm -rf /* надо, я каждую виртуалку так убиваю
Fire
Нет, тупо потрёт заголовок.
Anonymous
Ааа, так не интересно
Anonymous
Понятно, что на любую защиту от дурака найдётся дурак ещё более круглый.
Собственно cp /dev/zero /dev/sda уже более чем достаточно
Fire
JeisonWi
Мы же в 2020 - blkdiscard
Anonymous
dd ж лучше.
Кстати, чем?
Он вообще изначально был написан для лент и перфокарт. (ленты я застал) А сейчас используется исключительно ради побочных эффектов типа скопировать кусочек в середину или status=progress
Fire
Кстати, чем?
Он вообще изначально был написан для лент и перфокарт. (ленты я застал) А сейчас используется исключительно ради побочных эффектов типа скопировать кусочек в середину или status=progress
Ну можно указать размер блока, количество проходов и т.д.
Fire
Пишет напрямую в блочное устройство, а не на фс.
Fire
она в случае gpt вообще не в начале :)
wipefs can erase filesystem, raid or partition-table signatures (magic strings) from the specified device to make the signatures invisible for libblkid.
Anonymous
Пишет напрямую в блочное устройство, а не на фс.
Блочные устройства я тоже застал. Только всё это в далёком прошлом. Их давно уже нет. Так что если копировать целиком, то dd ничем не отличается от cp
Fire
Блочные устройства я тоже застал. Только всё это в далёком прошлом. Их давно уже нет. Так что если копировать целиком, то dd ничем не отличается от cp
Любой накопитель - блочное устройство.
 Ugleplastic
Блочные устройства я тоже застал. Только всё это в далёком прошлом. Их давно уже нет. Так что если копировать целиком, то dd ничем не отличается от cp
Не знаю, какие блочные устройства вы застали, но оное -вид файла устройств в UNIX/Linux-системах, обеспечивающий интерфейс к устройству
Anonymous
Любой накопитель - блочное устройство.
Давно уже нет. На самом деле мы не знаем как он внутри организован. Например, у дисков давным-давно дорожки с краю длиннее, чем в центре. И пишут они кусками очевидно больше килобайта. Времена RK 05 (наш его клон ИЗОТ-1370) для которого я знал как он организован, давно прошли.
Fire
Давно уже нет. На самом деле мы не знаем как он внутри организован. Например, у дисков давным-давно дорожки с краю длиннее, чем в центре. И пишут они кусками очевидно больше килобайта. Времена RK 05 (наш его клон ИЗОТ-1370) для которого я знал как он организован, давно прошли.
А это уже не важно, для ядра они блочные устройства.
Fire
Как там контоллер будет работать с данными - его дело.
Anonymous
Не знаю, какие блочные устройства вы застали, но оное -вид файла устройств в UNIX/Linux-системах, обеспечивающий интерфейс к устройству
я застал времена, когда для каждого диска в каталоге /dev было два представления: с буферизуемым и прямым доступом. А для лент их вообще 4 было: с перемоткой или без. Этого зоопарка к счастью давно уже нет
 linxon
не играйте с огнем :D
linxon
чет сегодня зеркала приуныли у fc32 . Пришлось отключать fastmirror
linxon
если dnf будет сраться выхлопом типа
- Curl error (28): Timeout was reached for https://ftp.lysator.liu.se/pub/fedora/linux/updates/32/Everything/x86...
то смело выключайте фастмиррор
Anonymous
чет сегодня зеркала приуныли у fc32 . Пришлось отключать fastmirror
Релиз же F33 сегодня. Все ломанулись?
Anonymous
У меня со скоростью всё нормально. Правда, для x86_64 куча ошибок 404 высыпалось. Для aarch64 всё вообще чисто
Alexey
Релиз же F33 сегодня. Все ломанулись?
да эт боты всякие из клауда образы для докера потянули((( говорили же в эпоху блочных устройств что роботы скоро заменят людей 🤖
linxon
 linxon
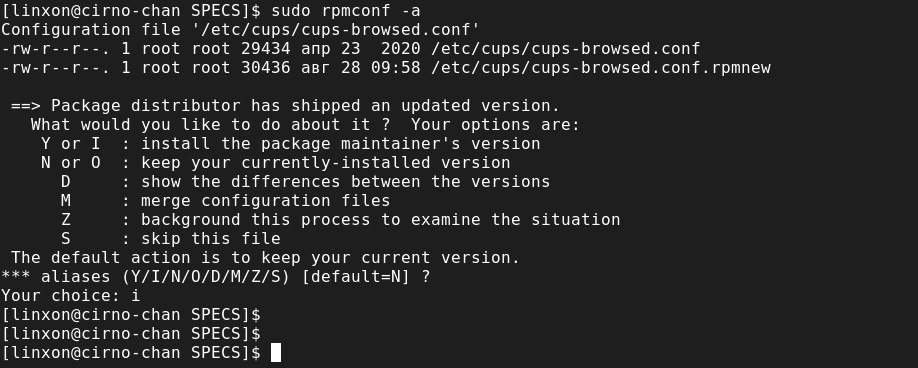
в генте dispatch-conf работает почти так же. Он показывает изменения и спрашивает что с ними нужно делать
linxon
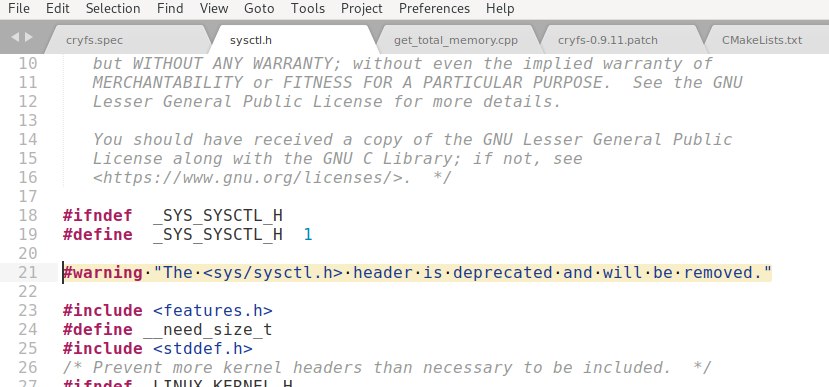
в fc33 куда-то sys/sysctl.h пропал
linxon
Тут к ядру.ю, наверное
в fc32 его glibc-headers провайдит. Я в спеке прописал его как BuildRequires: glibc-headers и пошел собирать через mock для fc33, а он все равно пишет ошибку
linxon
/builddir/build/BUILD/cryfs-0.9.11/src/cpp-utils/system/get_total_memory.cpp:3:10: fatal error: sys/sysctl.h: No such file or directory
3 | #include <sys/sysctl.h>
| ^~~~~~~~~~~~~~
Aliaksiej
Ну ок, не шарю
linxon
dnf repoquery --provides /usr/include/sys/sysctl.h молчит
linxon
наверное, что-то поменялось и нужно доустанавливать
 Alexander
Anonymous
O и I рядом))
А Y и Н (русская) вообще на одной клавише. И оба ответа валидны, только с противоположным эффектом 😏
Alexander
Там обычно лежат хедеры для uapi ядра
linxon
Там обычно лежат хедеры для uapi ядра
/usr/include/asm/vsyscall.h
/usr/include/linux/sysctl.h
/usr/include/linux/sysinfo.h
скорее всего нужно пакет патчить
Anonymous
в fc33 куда-то sys/sysctl.h пропал
А сам интерфейс ещё остался?
Это же обратная совместимость с древними версиями BSD. Тут это всё управляется через sysfs
 AnLe
Чот у меня небыло.
Но таки зарегался и создал да.
https://bugzilla.rpmfusion.org/show_bug.cgi?id=5809
Баг с потерей virtualbox-webservice признан, скоро поправят.
Alexander
А сам интерфейс ещё остался?
Это же обратная совместимость с древними версиями BSD. Тут это всё управляется через sysfs
Sysctl управляются через procfs :)
Alexander
А sysfs, вообще, из другой оперы
linxon
в общем после обновления до fc33 советую сделать rpmconf -a и внимательно посмотреть за изменениями
Configuration file '/etc/mock/default.cfg'
lrwxrwxrwx. 1 root root 20 окт 7 06:54 /etc/mock/default.cfg -> fedora-32-x86_64.cfg
lrwxrwxrwx. 1 root root 20 окт 27 10:58 /etc/mock/default.cfg.rpmnew -> fedora-33-x86_64.cfg
==> Package distributor has shipped an updated version.
What would you like to do about it ? Your options are:
Y or I : install the package maintainer's version
N or O : keep your currently-installed version
D : show the differences between the versions
M : merge configuration files
Z : background this process to examine the situation
S : skip this file
The default action is to keep your current version.
*** aliases (Y/I/N/O/D/M/Z/S) [default=N] ?
Alexander
/usr/include/asm/vsyscall.h
/usr/include/linux/sysctl.h
/usr/include/linux/sysinfo.h
скорее всего нужно пакет патчить
Кстати, вроде, сисколл sysctl(2), вообще, из ядра удалили (он никем не использовался), и сейчас остался лишь интерфейс через /proc/sys/
Anonymous
А sysfs, вообще, из другой оперы
Вот уж из одной и той же. Только в procfs было затащено много лишнего :(
linxon
Кстати, вроде, сисколл sysctl(2), вообще, из ядра удалили (он никем не использовался), и сейчас остался лишь интерфейс через /proc/sys/
тогда я незнаю теперь как поступить
linxon
окей буду кумекать
Alexander
окей буду кумекать
Пропатч cryfs, чтобы он не устаревший сисколл дёргал, а работал с нужными параметрами через procfs
Alexander
Вот уж из одной и той же. Только в procfs было затащено много лишнего :(
Я к тому, что sysctl в sysfs никогда не было. И вряд ли будет.
linxon