 Dmitry


в qt тоже недоделка, масштабирование динамически не меняется, только при старте приложения
Anonymous
Какого числа бета образы выкатят?
 olegon.ru
а как в wayland для Qt курсор сделать, как в системе? :(
olegon.ru
для телеги в частности?
 Sergey
а как в wayland для Qt курсор сделать, как в системе? :(
Никак))
Только перевести кьют на икс вейланд
Sergey
Или ты не про размер?
 Vasiliy Glazov
Есть вопрос. Через socat можно к serial порту подключаться телнетом. А обратно преобразовать можно? То есть из порта сделать устройство /dev/tty...
 Alexander
Есть вопрос. Через socat можно к serial порту подключаться телнетом. А обратно преобразовать можно? То есть из порта сделать устройство /dev/tty...
сериал порт и так является tty-устройством
olegon.ru
да блин... flameshot под Wayland только на главном мониторе работает
Alexander
Тебе нужно, чтобы через serial порт был ввод-вывод telnet-соединение к удаленному хосту?
Vasiliy Glazov
сериал порт и так является tty-устройством
Я хочу подключиться к другому компу, на котором serial, но не используя ssh.
Vasiliy Glazov
Тебе нужно, чтобы через serial порт был ввод-вывод telnet-соединение к удаленному хосту?
Я хочу обращаться к сериал порту на другом компе как если бы он был на моём.
olegon.ru
а в Wayland не надо выставлять $DISPLAY?
olegon.ru
точнее - вопрос в том, как в кроне графические приложения запускать
Alexander
Я хочу обращаться к сериал порту на другом компе как если бы он был на моём.
Тебе нужно, чтобы удаленный serial-порт был виден как будто это локальный девайс?
olegon.ru
точнее - вопрос в том, как в кроне графические приложения запускать
например, gsettings set org.gnome.settings-daemon.plugins.power sleep-inactive-ac-timeout 0
Vasiliy Glazov
Alexander
Да.
И сокет тебя не устроит? Нужен именно девайс с поддержкой ioctl-ов, управляющих параметрами serial-порта?
Vasiliy Glazov
И сокет тебя не устроит? Нужен именно девайс с поддержкой ioctl-ов, управляющих параметрами serial-порта?
Ну типа да. Но вопрос теоретический пока.
Vasiliy Glazov
Просто есть проприетарная прога для дебага процессора... Ещё почитаю умеет ли она в tcp порт, но, вроде, нет.
Alexander
Ну типа да. Но вопрос теоретический пока.
Чтобы были прям ioctl-и, то это нужна поддежка в ядре на манер usbip. Если достаточно просто unix-сокета или fifo/named pipe, то это через socat вполне оформляется.
Vasiliy Glazov
Просто, если есть такой тул как socat, логично было бы иметь и обратный вариант.
Vasiliy Glazov
Изменения ещё будут вносица до беты?
Нет, 25 августа была заморозка. Теперь только обновления пакетов возможны.
Anonymous
Печально
Alexander
Просто, если есть такой тул как socat, логично было бы иметь и обратный вариант.
socat может и туда, и обратно. И еще по-всякому. хоть сделать ppp-интерфейс и завернуть траффик в нем в ssl-соединение.
Vasiliy Glazov
socat может и туда, и обратно. И еще по-всякому. хоть сделать ppp-интерфейс и завернуть траффик в нем в ssl-соединение.
Круто. Жаль там man как Война и мир :)
Спасибо за подсказку.
Vasiliy Glazov
Железка одна, а работать с ней надо 2-3 людям. Неудобно постоянно таскать между разными рабочими местами.
 F
mdadm raid1 + luks сверху — нормальная практика?
 Greerein
У меня после установки Fedora 32 Workstation в uefi создалось 2 загрузочные записи Fedora, с одинаковым названием, подскажите, для чего это нужно? Так как я хочу убрать одну из них, и поставить refind для dualboot.
Ale
Убери и проверь тупо загрузится ли 😃
Greerein
В openSUSE тоже создавалось 2 загрузочные записи, он одна из них была для поддержки Security Boot, а другая "обычная", здесь они одинаковые.
Greerein
Убери и проверь тупо загрузится ли 😃
В том то и суть, с обоих загружается одинаково, полностью.
 Sergei
В firewalld готовят большое обновление - там перелопатили внутреннюю логику и теперь он будет поддерживать правила перенаправления (FORWARD), т.е. станет пригоден для использования на маршрутизаторе.
https://github.com/firewalld/firewalld/pull/639
Теперь для использования других менеджеров фаервола совсем не останется рациональных причин.
Vasiliy Glazov
А без наушников выход не слетает?
Vasiliy Glazov
Странно. У меня не слетает. Ф32?
 Yoshio 🇺🇦
Да
pif
когда-то давно было такое в убунту 16 правда с тех пор не 1 комп поменял, но щас в ф32 гном такой проблемы не наблюдаю
Vasiliy Glazov
У меня КДЕ. Тоже нет проблемы.
Greerein
Народ, пожалуйста, подскажите хороший мануал по сборке драйвера kmod (akmods). Мне нужно собрать драйвер WiFi карты.
Anonymous
 Anonymous
tcp/ip не нужен
Anonymous
он устарел
Anonymous
t . me / pro _ kvm
Anonymous
тебе туда
Anonymous
там спроси
Anonymous
без пробелов
Anonymous
без пробелов
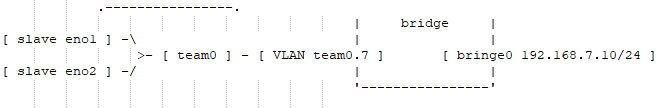
Так проблема не в kvm, а в сетевом стеке. Судя по всему. Только я не знаю, куда дальше копать...
Anonymous
так напиши
Anonymous
туда там помочь должны
Anonymous
профильный чат
Sergei
Anonymous
Фильтрация внутри моста? Фаервол активен? Что в sysctl net.bridge.bridge-nf-call-iptables?
Фаерволл вырубал, всё равно не помогает. P.S. такая строчка вообще отсутствует. Уже проверял.
Sergei
Фаерволл вырубал, всё равно не помогает. P.S. такая строчка вообще отсутствует. Уже проверял.
Тогда не знаю, кого ещё подозревать. STP или rp_filter может?
Anonymous
arp ответы теряются между eno1 и team0, если я правильно понимаю.
Anonymous
Логи tcpdump'а на интерфейсах eno1 и team0 52:54:00:8e:b8:92 - mac адрес виртуальной машины, интерфейс которой подключен в bridge0.
listening on eno1, link-type EN10MB (Ethernet), capture size 262144 bytes
2020-08-28 21:19:31.953985 IP 0.0.0.0.bootpc > 255.255.255.255.bootps: BOOTP/DHCP, Request from 52:54:00:8e:b8:92, length 300
2020-08-28 21:19:34.985918 IP 0.0.0.0.bootpc > 255.255.255.255.bootps: BOOTP/DHCP, Request from 52:54:00:8e:b8:92, length 300
2020-08-28 21:19:34.987757 IP 192.168.7.254.bootps > 192.168.7.1.bootpc: BOOTP/DHCP, Reply, length 286
2020-08-28 21:19:35.017898 IP 0.0.0.0.bootpc > 255.255.255.255.bootps: BOOTP/DHCP, Request from 52:54:00:8e:b8:92, length 300
2020-08-28 21:19:35.019749 IP 192.168.7.254.bootps > 192.168.7.1.bootpc: BOOTP/DHCP, Reply, length 286
listening on team0, link-type EN10MB (Ethernet), capture size 262144 bytes
2020-08-28 21:20:46.669091 IP 0.0.0.0.bootpc > 255.255.255.255.bootps: BOOTP/DHCP, Request from 52:54:00:8e:b8:92, length 300
2020-08-28 21:20:49.705034 IP 0.0.0.0.bootpc > 255.255.255.255.bootps: BOOTP/DHCP, Request from 52:54:00:8e:b8:92, length 300
2020-08-28 21:20:52.736997 IP 0.0.0.0.bootpc > 255.255.255.255.bootps: BOOTP/DHCP, Request from 52:54:00:8e:b8:92, length 300
# virsh net-list --all
Name State Autostart Persistent
----------------------------------------------------------
bridge0 active yes yes
default active yes yes
# nmcli con show --active
NAME UUID TYPE DEVICE
team0.10 a68b2ea4-a395-47aa-9779-3dbbdc6bd203 vlan team0.10
bridge0 21326dc1-15ca-4314-83fb-b33624101cc1 bridge bridge0
virbr0 0bb27d7c-f660-4b5f-b2c0-e6bed5f68c7a bridge virbr0
lacp 2fb8155c-c7eb-4ec1-acae-8ab324aa50e5 team team0
team0.7 e59a13d1-2f0d-4f18-8742-a74383c154e1 vlan team0.7
team0 slave 1 19c0d900-d70b-4f17-8fd3-aaad31e9cbbb ethernet eno1
team0 slave 2 94f1883d-2b8e-43c5-a7a3-ed2eba0e3f6d ethernet eno2
vnet0 90a7d7c5-2bb8-478f-8766-518fc47f5194 tun vnet0
vnet1 ab630270-a6b4-4393-868e-a9082349c998 tun vnet1
Anonymous
А что в net.ipv4.conf.bridge0.rp_filter?
sudo sysctl -a | grep rp_filter
net.ipv4.conf.all.arp_filter = 0
net.ipv4.conf.all.rp_filter = 1
net.ipv4.conf.bridge0.arp_filter = 0
net.ipv4.conf.bridge0.rp_filter = 0
net.ipv4.conf.default.arp_filter = 0
net.ipv4.conf.default.rp_filter = 0
net.ipv4.conf.eno1.arp_filter = 0
net.ipv4.conf.eno1.rp_filter = 0
net.ipv4.conf.eno2.arp_filter = 0
net.ipv4.conf.eno2.rp_filter = 0
net.ipv4.conf.lo.arp_filter = 0
net.ipv4.conf.lo.rp_filter = 0
net.ipv4.conf.team0.arp_filter = 0
net.ipv4.conf.team0.rp_filter = 0
net.ipv4.conf.team0/10.arp_filter = 0
net.ipv4.conf.team0/10.rp_filter = 0
net.ipv4.conf.team0/7.arp_filter = 0
net.ipv4.conf.team0/7.rp_filter = 0
net.ipv4.conf.virbr0.arp_filter = 0
net.ipv4.conf.virbr0.rp_filter = 0
net.ipv4.conf.virbr0-nic.arp_filter = 0
net.ipv4.conf.virbr0-nic.rp_filter = 0
net.ipv4.conf.vnet0.arp_filter = 0
net.ipv4.conf.vnet0.rp_filter = 0
net.ipv4.conf.vnet1.arp_filter = 0
net.ipv4.conf.vnet1.rp_filter = 0
olegon.ru
я уже писал, что баг, все значения, которые в sysctl.conf пишешь, становятся дефолтными для нового ядра
olegon.ru
я сильно налетел на это
Anonymous
Я ничего не писал в sysctl.conf ...
Anonymous
Интерфейсы через cockpit создавал, как и виртуалки.
Anonymous
Меня смущает, что пока tcpdump используется на интерфейсе eno1, всё работает как надо (виртуалки получают свои IP). После прерывания tcpdump опять arp реплаи на виртуалки перестают приходить (если сбросить lease).
Anonymous
Та же ситуация, если вручную перезапустить сеть (без перезагрузки самого хоста гипервизора). После перезапуска сервисов NW-менеджера всё начинает работать правильно.
Sergei
А можете напомнить, где лежит конфиг, куда эту строчку добавить надо?
Давай без конфига сначала, может и не в этом дело. А вообще /etc/sysctl.d/.