 Фёдор 🇷🇺


интернет через кабель есть
Фёдор 🇷🇺
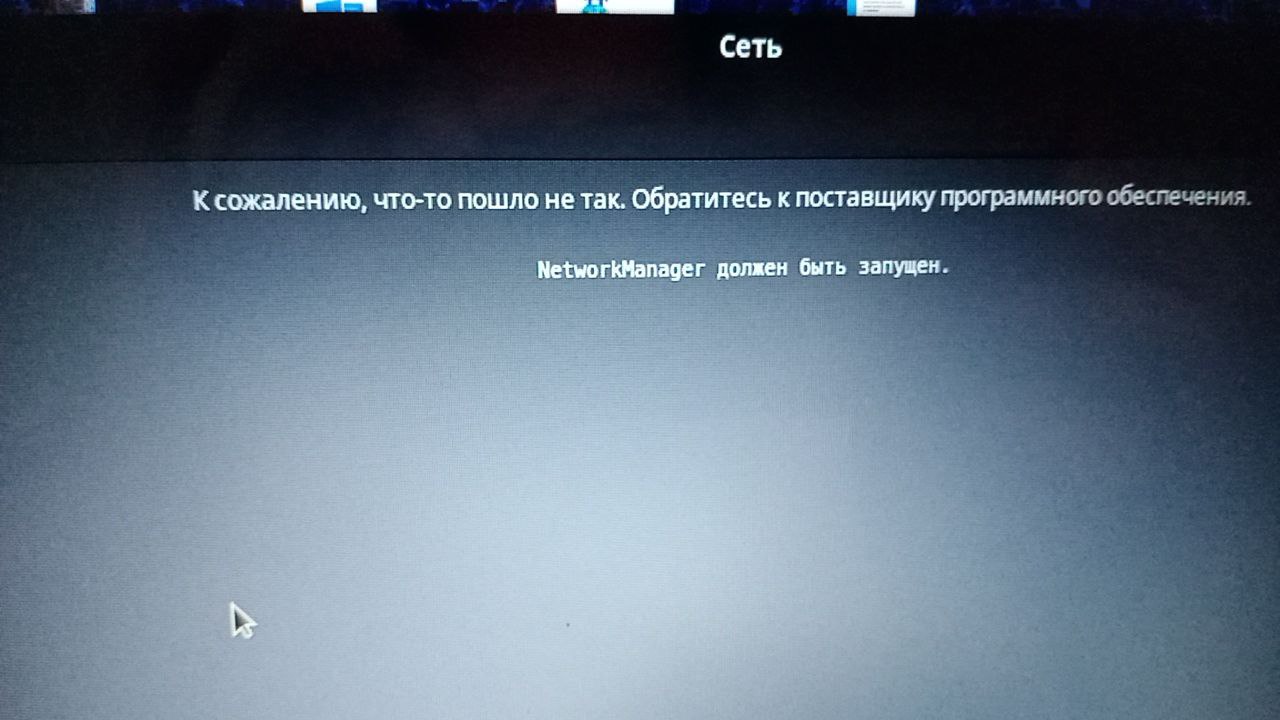
в лайве интернет и через блютуз соединение и через кабель есть, на 30 вообще не реагирует, менеджер сети похоже не запускается...
 F
 F
смотри логи, читай что не нравится.
F
подсказки:
systemctl status NetworkManager.service
journalctl -u NetworkManager.service
 Vasiliy Glazov
Кто в сетях разбирается?
У меня wireguard, сейчас стоит разрешённые адреса 0.0.0.0/0. То есть всё через VPN. Как сделать чтобы локалка 192.168.1.* была не через vpn?
 pif
pif
вообще не видя топологии тяжело что-то рабочее посоветовать
pif
тут оч много всякого надо видеть, конфиг вг, конфиг сети, как сеть работает, есть ли доп вланы, в какой сети находится устройство
pif
опять же в вг в настройках сервера можно указывать для каких клиентов маршрутизировать траффик, а для каких нет (тоесть использовать их только для наличия в сети вп)
Vasiliy Glazov
pif
Allowed IPs = 0.0.0.0/0 - роутинг через вг сервер + доступ к сети сервера и ко всем клиентам сервера
Vasiliy Glazov
А, точно, просто галочку поставить.
pif
Галочку? Оо
Vasiliy Glazov
Хм, тогда пропадает доступ к адресам VPN 10.9.0.* :(
pif
я вообщем про то что если у тебя ВГ клиент на роутере в котром есть несколько подсетей, то тебе надо прописать статический маршрут для подсети на выход в инет через соеденение роутера, а не через впн
pif
Хм, тогда пропадает доступ к адресам VPN 10.9.0.* :(
возможно можно это както фаерволлом разрулить
Vasiliy Glazov
Должно быть проще
pif
не факт
F
а, сорян, не читал до конца
F
внутри самого ваергарда, который ты поднимаешь7
Vasiliy Glazov
Так я написал. Вот:
Есть локалка 192.168.1.1 маска 255.255.255.0
Есть VPN с внутренними адресами 10.9.0.1 маска 255.255.255.0
Нужен доступ в интернет через VPN, доступ к 10.9.0.* через VPN и доступ к 192.168.1.* без VPN.
F
Добавить в allowedips 10.9.0.0/24
F
Какой у тя у клиента айпишник прописан и какая маска?
Vasiliy Glazov
А 0.0.0.0/0 на что заменить?
Vasiliy Glazov
На 0.0.0.0/5?
F
что у тебя в Address у клиента?
Vasiliy Glazov
10.9.0.3
F
без маски?
F
сделай 10.9.0.3/24 и не нужно будет в allowedips ничего дописывать
Vasiliy Glazov
10.9.0.3/24
F
и при всём этом у тебя пропадает доступ внутрь впна, если ты ставишь 0.0.0.0/0 и жмешь на галку?
Vasiliy Glazov
F
ща у себя проверю
pif
у меня /32
pif
клиенты доступны между мобой, в локалку доступ без впна
Vasiliy Glazov
А, понял. После галочки надо добавить ещё туда 10.9.0.0/24
Vasiliy Glazov
Как же всё непросто с этими сетями...
Вот не могли попроще сделать :)
F
Добавить в allowedips 10.9.0.0/24
я так и сказал )
но странно, что пропадает доступ внутрь впна с этой галкой. так, по идее, не должно быть
pif
а что там за галка такая? покажите плз)
pif
тоесть проблема была в том что при подключении впн, локальная сеть становилась недоступна или маршрутизировалась через впн сервер?
F
да. это если в allowedips будет 0.0.0.0/0
Vasiliy Glazov
тоесть проблема была в том что при подключении впн, локальная сеть становилась недоступна или маршрутизировалась через впн сервер?
Если allowed ips 0.0.0.0/0, то локалка маршрутизируется через VPN и недоступна.
F
но если чекнуть ту галку, о которой речь, то локальные адреса идут мимо впна
Vasiliy Glazov
Но 10.0.9.0/24 в эти "локальные" адреса почему-то не попадают.
Vasiliy Glazov
Хотя должно было бы быть 10.0.0.0/8.
Может багрепорт запилить?
pif
врятле это баг
F
10/8 (как и все частные адреса) же просто исключается из allowedips, соответственно этот трафик не роутится в впн.
но прикольно то, что и диапазон самого впн при этом перестает работать. но компе такого точно нету, на телефоне может быть вполне
F
по крайней мере на лине локалка не отваливается, если указать 0/0 в allowedips
pif
Но 10.0.9.0/24 в эти "локальные" адреса почему-то не попадают.
а если попробовать изменить диапазон впн сетки?
F
а если попробовать изменить диапазон впн сетки?
ничего не поменяется, пока не возьмешь для впна диапазон тех айпи, что юзается в инете
Vasiliy Glazov
а если попробовать изменить диапазон впн сетки?
Да ну, это сложно. Поломаю всё к чертям.
Vasiliy Glazov
Да, на лине AllowedIPs = 0.0.0.0/0 и сетка работает.
pif
тогда андрюшу надо ковырять
Vasiliy Glazov
Тут
$ ip route
default via 192.168.1.1 dev wlp2s0 proto static metric 600
10.9.0.0/24 dev wg0 proto kernel scope link src 10.9.0.2
192.168.1.0/24 dev wlp2s0 proto kernel scope link src 192.168.1.3 metric 600
pif
сделай для него /32
pif
на иосе работает
Vasiliy Glazov
Так уже работает, но странно, что вручную пришлось.
Vasiliy Glazov
В общем, спасибо за поддержку.
 Sergei
Кто в сетях разбирается?
У меня wireguard, сейчас стоит разрешённые адреса 0.0.0.0/0. То есть всё через VPN. Как сделать чтобы локалка 192.168.1.* была не через vpn?
Локалка и так должна быть не через впн, т.к. подсеть /24 меньше /0.
Vasiliy Glazov
Локалка и так должна быть не через впн, т.к. подсеть /24 меньше /0.
Но, 0.0.0.0/0 - это абсолютно все адреса, включая локалку.
Sergei
Но, 0.0.0.0/0 - это абсолютно все адреса, включая локалку.
Да, если для данного адреса назначения есть несколько маршрутов - сначала выбирается маршрут с назначением меньшего размера.
Vasiliy Glazov
Ну я не знаю почему на андроиде это не так.
 Филипп Бедросович
Добрые люди, получить исходники из zimage можно получить?
Ale
https://github.com/DeckerSU/kernel_zimage_unpack
Ale
Всяко :)