 Fortesque


Подскажите пожалуйста, я через firewall-config открывал, пишет закрыт
Fortesque
sudo iptables -A INPUT -m conntrack --ctstate NEW -m tcp -p udp --dport 6672 -j ACCEPT
и так пробовал результат нулевой
Fortesque
Я даже ума приложить не могу за что взяться и как открыть

@Artem4 а что в Федоре будут делать, когда systemd-oomd заедет? Будут переключаться на него с earlyoom или нет?
Системд-оомд убивает только целые группы. Это может быть проблемой для спинов. Mate, xfce, lxde сваливают все процессы в одну сессию. Срабатывание оомд в этих окружениях приводит к убийству всех процессов сессии. Возможно есть смысл эти спины оставить на earlyoom.
И, что, ломали? У меня много лет был в двух местах был вход из инета. Обошлось
Миллионы людей на win7 без обнов годами сидят, тоже все обходится.
Fortesque
Ребят
Fortesque
Так подскажите с портами
Fortesque
Умоляю
 skyb
Умоляю
-A INPUT -s 10.0.2.0/24 -i enp12s0f0 -p tcp -m state --state NEW -m tcp -m multiport --dports 8443,8081 -j ACCEPT
 Sergey
Подскажите пожалуйста, я через firewall-config открывал, пишет закрыт
sudo firewall-cmd --permanent --add-port=НОМЕР_ПОРТА/tcp
sudo firewall-cmd --reload
Sergey
На часы посмотри - спят все.
У меня на тот момент было почти восемь утра
Я как раз просну3лся и прочитал))
 egs
Миллионы людей на win7 без обнов годами сидят, тоже все обходится.
наверное они просто не в курсе, и поэтому спокойны
egs
egs
Дефолтная зона это паблик, у него скорее всего тоже паблик
а разве не "FedoraWorkstation"?
Sergey
а разве не "FedoraWorkstation"?
На рабочих станциях да. Но и там она работает как дефолтная зона
Во всяком случае должна
egs
ну кажись завелося, фух..)
https://i.imgur.com/jicKCpV.png
есть какие-то нюансы, которых нет в гайдах?
Anonymous
rawhide образ за 21 число не ставица
 Vasiliy Glazov
В чём отличие ImageMagick и GraphicsMagick?
 Igor
первый вроде как дырявый очень
Igor
google://imagemagick+cve
Vasiliy Glazov
первый вроде как дырявый очень
Вижу в равхайде новый zbar притянул GraphicsMagick, видимо можно удалять ImageMagick-libs.
 emlen
ㅤ
LTO 🚀 уже по умолчанию https://src.fedoraproject.org/rpms/redhat-rpm-config/c/5baaf4a99cc77572d3496a7000674098bef7ed68?branch=master
Vasiliy Glazov
F1@sh Обрати внимание https://bugzilla.redhat.com/show_bug.cgi?id=1859012
Vasiliy Glazov
LTO 🚀 уже по умолчанию https://src.fedoraproject.org/rpms/redhat-rpm-config/c/5baaf4a99cc77572d3496a7000674098bef7ed68?branch=master
А -flto=auto не стали делать? Медленнее же будет.
ㅤ
А -flto=auto не стали делать? Медленнее же будет.
Хм, и правда. Может решили оставить такой safe вариант но можно оверрайдить на auto если нужно? Ведь иногда памяти немеряно нужно.
Vasiliy Glazov
Может отложили до ф34-35.
Igor
Хм, и правда. Может решили оставить такой safe вариант но можно оверрайдить на auto если нужно? Ведь иногда памяти немеряно нужно.
не понимаю людей, которые меняют флаги компиляции дистрибутива
ㅤ
не понимаю людей, которые меняют флаги компиляции дистрибутива
https://docs.fedoraproject.org/en-US/packaging-guidelines/#_compiler_flags
Adding to and overriding or filtering parts of these flags is permitted if there’s a good reason to do so; the rationale for doing so must be documented in the specfile.
 Matrix
late: че за треш тут происходит
Matrix
late: а, это только в матрице, извините
Igor
https://docs.fedoraproject.org/en-US/packaging-guidelines/#_compiler_flags
Adding to and overriding or filtering parts of these flags is permitted if there’s a good reason to do so; the rationale for doing so must be documented in the specfile.
логично. если нужно и есть веская причина - можно менять. а если "просто так, мне васян сказал так лучше" - то не стоит.
ㅤ
Я не меняю. :) Но давайте и правда напишем ему про auto пока не начался mass rebuild.
Igor
Я не меняю. :) Но давайте и правда напишем ему про auto пока не начался mass rebuild.
xvitaly сказал, что напишет
Fortesque
Добрый день
Fortesque
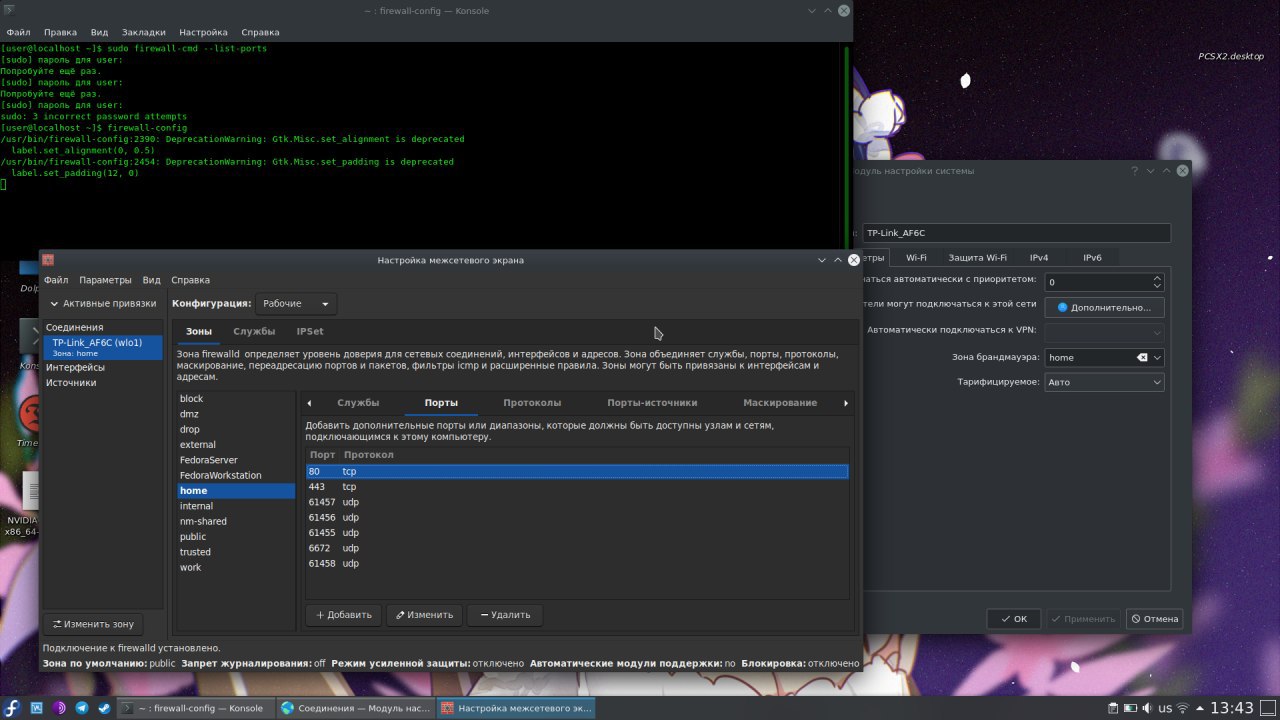
Я пробовал уже способом предложенном выше
Fortesque
Добавлял и в home и в public
Fortesque
В настройках wifi выставлено home
 Nikita
@tbair003 systemctl status firewalld
Fortesque
Сейчас дам выход
Fortesque
Проблема в то, что порт не открывается
Fortesque
Ip у меня статичный
Nikita
и вывод firewall-cmd —list-all-zones
Fortesque
Провайдер говорит, что порты не закрывает мои
Fortesque
2-3 минуты
Fortesque
До компа добегу
Fortesque
По идеи я открывал
Nikita
можно посмотреть дцпдампом/вайршарком на интерфейсах
Nikita
если пакеты не идут, то проблема на стороне роутера
Nikita
или что там у тебя
Fortesque
 ㅤ
https://www.gamingonlinux.com/2020/07/linux-distro-fedora-33-may-get-dxvk-as-the-default-for-wine
Fortesque
https://pastebin.com/dGAA3tjb
Vasiliy Glazov
И используй fpaste, не мучайся.
Fortesque
https://pastebin.com/1aEXyJbP
Nikita
firewall-cmd --get-active-zones
Nikita
home вообще в активных зонах?
Nikita
смотри tcpdump'ом трафик
Fortesque
[user@localhost ~]$ firewall-cmd --get-active-zones
home
interfaces: wlo1
Fortesque
в активных, вафля же под home
Nikita
значит что-то на стороне роутера
Nikita
там есть консоль на роутере?
Nikita
с него сделать telnet к порту
Vasiliy Glazov
Другие компы в локалке есть? С них можешь посмотреть открыт ли порт?
Fortesque
других компов нет,чекал с планшета там тоже закрыт
Fortesque
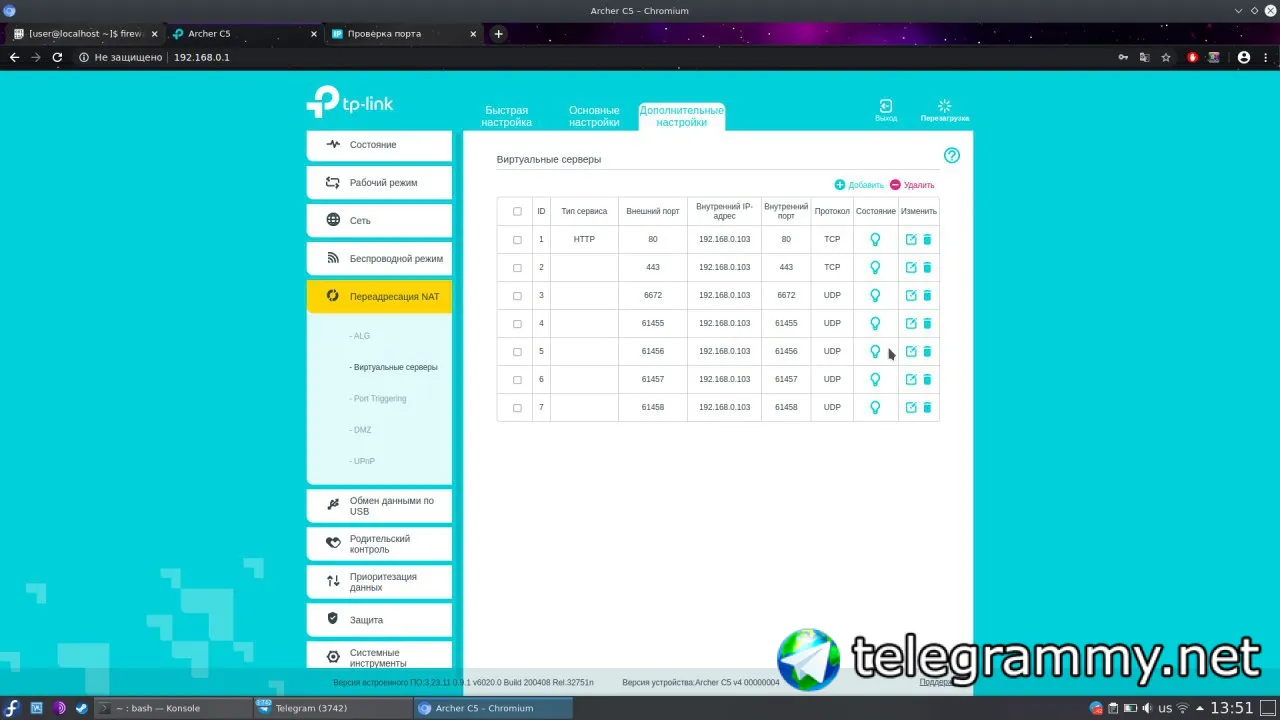 Fortesque
может я что то в роутере не так сделал?
Fortesque
я кабель вчера напрямую втыкал, порты закрыты