Попробовать что ли. Кто сейчас использует systemd-resolved, нормально?
Да вроде работает...
 Prince

 Prince
недавно на 32 обновился - продолжает работать.
 emlen
а чем подман лучше докера?
 Boris
 Брат
Попробовать что ли. Кто сейчас использует systemd-resolved, нормально?
Нормально, особенно с тех пор как стало возможно имя сервера указывать, не только ip
emlen
гуглил - ненашел
 Solistic
emlen
подскажите еще, кто юзает подман, а, плиз?
emlen
s’il vous plait
 Sergei
 Владимир
подскажите еще, кто юзает подман, а, плиз?
Докер использует клиент-серверную архитектуру. Т.е контейнерами управляет демон (containerd), который постоянно работает на фоне, и в который надо загружать образ контейнера перед тем как его создать. Podman работает без сервера, просто как программа (по идее это быстрее и удобнее, но я честно хз)
Sergei
https://fedoramagazine.org/use-dns-over-tls/
В целях приватности - достаточно сомнительное дело. Во-первых, 1.1.1.1 - это anycast-адрес и ответить на него может недоверенная сторона. Во-вторых, там может не проверяться сертификат.
Sergei
Запросы к 1.1.1.1 направляются не на какой-то конкретный узел, а на первый ответивший. Теоретически, это должен быть ближайший к тебе CDN.
Sergei
Google DNS, который 8.8.8.8, кстати, так же работает.
 07451ace-d3a7-49bc-8015-afd889f72cce
Привет народ, подскажите пожалуйста как после удаления windows разметить освободившееся пространство?
Sergei
Нет, не любой ближайший, а принадлежащий к той же группе.
https://en.wikipedia.org/wiki/Anycast
Sergei
>например, в тот, что держит провайдер
Вообще, многие провайдеры уже были замечены за тем, что перехватывают запросы к публичным DNS-серверам и перенаправляют на свои. Но в норме такого происходить не должно.
Sergei
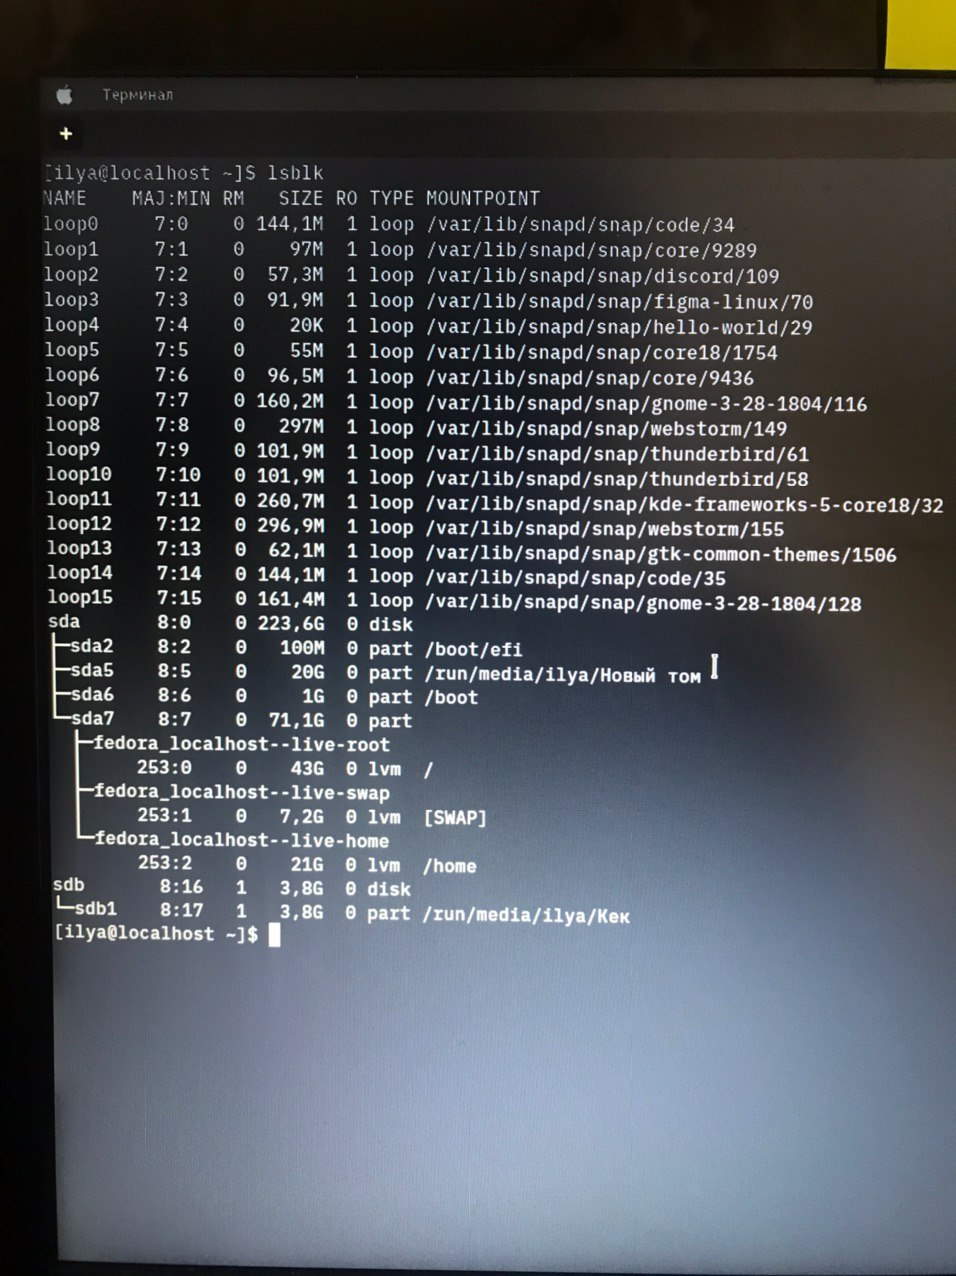
Привет народ, подскажите пожалуйста как после удаления windows разметить освободившееся пространство?
Покажи lsblk или скриншот из GParted.
Sergei
 Sergei
Теоретически - может и для этого, но практически не все реализации проверяют сертификаты.
Sergei
Вообще DNSSEC для защиты от подмены и прочих нехороших действий.
Sergei
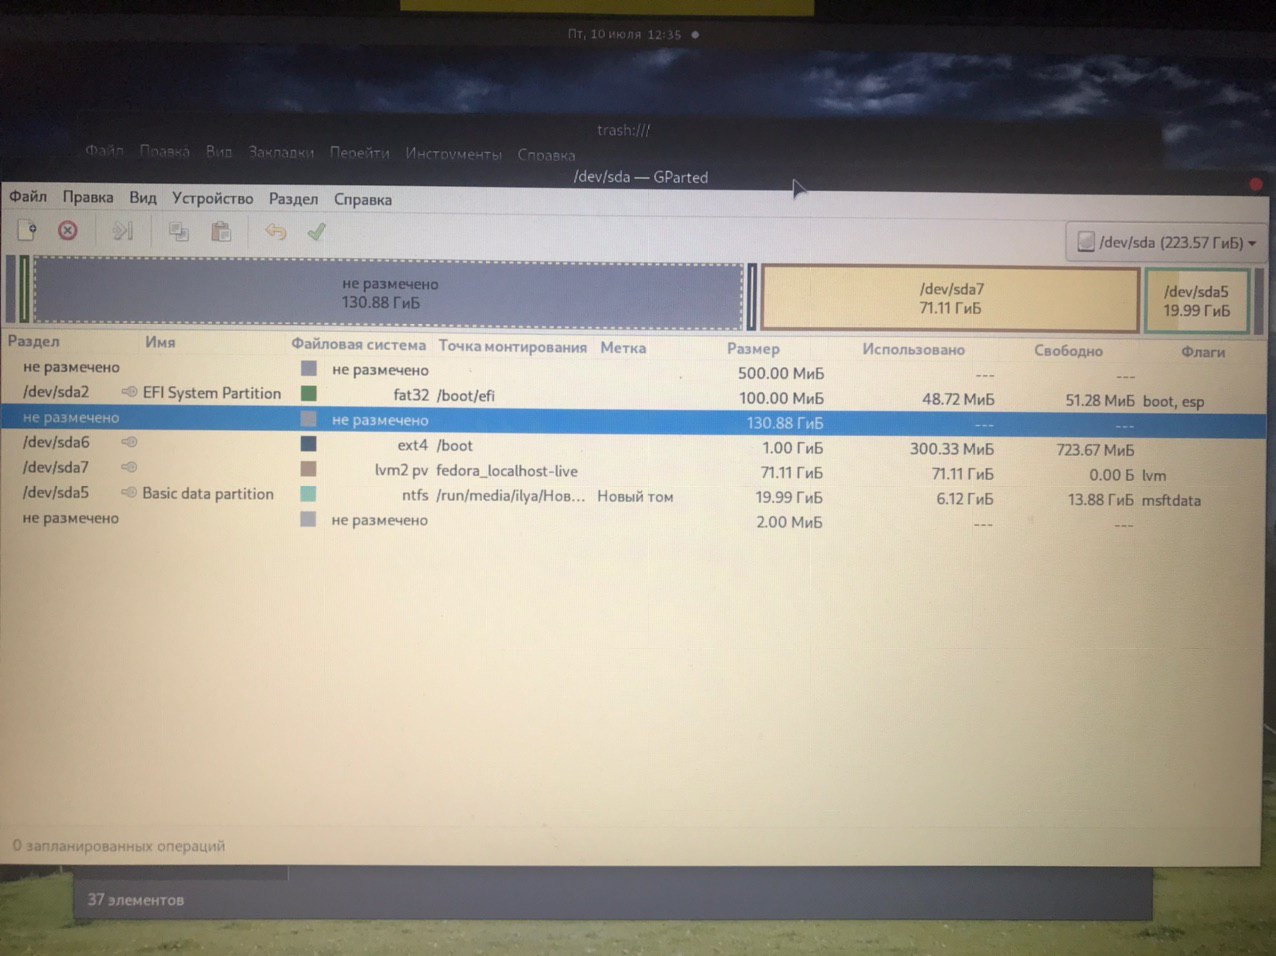 07451ace-d3a7-49bc-8015-afd889f72cce
У тебя система уже стоит на LVM.
Хорошо, а как в группу включить?
Sergei
Хорошо, а как в группу включить?
Наверное, тебе будет проще через Cockpit, если совсем не знаком с этими вещами.
07451ace-d3a7-49bc-8015-afd889f72cce
Наверное, тебе будет проще через Cockpit, если совсем не знаком с этими вещами.
Возможно, а то я вообще в этом не разбираюсь
 Vasiliy Glazov
Привет
Vasiliy Glazov
В общем не у нас отдельного списка рассылки по security.
Władysław
Немного удручает, поскольку я привык следить за обновлениями безопасности, ибо приходится рулить кучей серваков
Władysław
Не понятно, как узнавать, что какую-то дыру закрыли
Vasiliy Glazov
Об уязвимостях либо сообщают маинтейнерам в багзиллу (часть таких тикетов закрыта для просмотра обычным пользователям). Либо просто собирают новые версии программ как можно быстрее после обнаружения и исправления уязвимости.
Vasiliy Glazov
Не понятно, как узнавать, что какую-то дыру закрыли
Сложно сказать... Просто чаще обновляйся, следи за ченджлогами обновлений.
Vasiliy Glazov
Я так понимаю ты не с точки зрения маинтейнерства, а как админ?
Władysław
Да
 Sergey
а чем подман лучше докера?
Твои контейнеры буду недоступны соседнему юзеру, они только твои
В докере один общий контейнерный пул, так что в теории сосед вася может "по-приколу" выключать тебе контейнеры, если ты дашь ему доступ к своей машине в отдельного пользователя
На практике это означает, что в случае обхода вредоносным скриптом изоляции контейнера (например, ты не осторожно прокинул вольюм), пострадает только твой пользователь и твои данные, но не система, в случае докера скрипт будет работать почти что с правами рута
cgroups2позволяет более гибко управлять ресурсами при работе с контейнерами. Это уже доступно в подмане, но вряд ли когда-то заработает в докере, хотя они пытались что-то там
У подмана есть интсрумент для генерации сервис-файла системди, чтобы управлять контейнером как сервисом, у докера есть только опции с рестартом
У подмана есть зачатки интрументов оркестрации в виде подов — групп контейнеров, которыми можно управлять независимо друго от друга, настраивать видимость и т.д., в общем группировать
У докера только docker-compsoe, который лично мне кажется неудобным
Подман умеет работать с selinux, ты можешь гибко настраивать политики. В случае докера selinux придется отключить и потерять "последний рубеж защиты"
В целом, разницы между ними нет, если твоя цель — иногда позапускать контейнеры или использовать контейнеры (группы контейнеров) как тестовую среду для разработки
Что бы ты не выбрал, получишь одинаковый результат
Выбирать придется, когда какие-то из вышеперечисленных вещей начнут тебя интересовать, т.е. когда ты с ними разберешься и начнешь активно работать
Думай сам
Vasiliy Glazov
Там и бекпорты исправлений и т.п.
Władysław
Тогда почему бы не использовать RHEL/CentOS?
CentOS как раз и крутится на инстансах. Меня Федора заинтересовала больше для личного использования, но так как даже с личной тачки приходится частенько что-то разруливать, хотелось бы понимать, что проиходит по безопасности
Władysław
С Арча думаю переходить только потому, что он иногда отнимает личное время,приходится что-то чинить
Vasiliy Glazov
CentOS как раз и крутится на инстансах. Меня Федора заинтересовала больше для личного использования, но так как даже с личной тачки приходится частенько что-то разруливать, хотелось бы понимать, что проиходит по безопасности
Всё сложно как обычно. Но все исправления с максимальной скоростью попадают в апдейты. Что тебе даст отдельная информация о них, если ты сам не соберёшь пакет с исправлением?
Vasiliy Glazov
С Арча думаю переходить только потому, что он иногда отнимает личное время,приходится что-то чинить
В федоре чинить надо будет меньше :)
Władysław
В федоре чинить надо будет меньше :)
Вот поэтому и хочу на Федору уехать. Ванильный свежий Гном, более высокая стабильность и установка в два клика :)
Vasiliy Glazov
Вот поэтому и хочу на Федору уехать. Ванильный свежий Гном, более высокая стабильность и установка в два клика :)
Переходи. Будут проблемы - пиши, спрашивай.
Обязательно прочитай наш FAQ
https://russianfedora.github.io/FAQ/
Отпадёт множество вопросов.
Władysław
Всё сложно как обычно. Но все исправления с максимальной скоростью попадают в апдейты. Что тебе даст отдельная информация о них, если ты сам не соберёшь пакет с исправлением?
На случай, если опять появится какая-то серьезная дыра, и какой-то "Петя" будет через нее очень активно распостранятся.
Было бы хорошо понимать, что уже есть обновление с фиксом, и что можно убедиться в том, что оно уже стоит
Władysław
Переходи. Будут проблемы - пиши, спрашивай.
Обязательно прочитай наш FAQ
https://russianfedora.github.io/FAQ/
Отпадёт множество вопросов.
Очень годный FAQ, моя благодарность!
Vasiliy Glazov
На случай, если опять появится какая-то серьезная дыра, и какой-то "Петя" будет через нее очень активно распостранятся.
Было бы хорошо понимать, что уже есть обновление с фиксом, и что можно убедиться в том, что оно уже стоит
Как только узнаешь о подобной дыре - смотри апдейты, тестовые апдейты. Обновляй из тестинга, если это тебе важно.
Vasiliy Glazov
Можно в коджи смотреть собирают ли уже исправление или в dist-git.
Vasiliy Glazov
Например сборка хромиума занимает часов восемь. Так что как только, так сразу :)
Władysław
Как всегда, не обошлось без минусов :с
Władysław
А у "Красной шляпы" есть мейлинг лист?
Władysław
Я так понимаю, если фикс вываливают на RHEL, то оно уже должно быть в Федоре
Vasiliy Glazov
Я так понимаю, если фикс вываливают на RHEL, то оно уже должно быть в Федоре
Конечно. Можешь почитать новости на опеннете про уязвимости, например.
Sergey
На случай, если опять появится какая-то серьезная дыра, и какой-то "Петя" будет через нее очень активно распостранятся.
Было бы хорошо понимать, что уже есть обновление с фиксом, и что можно убедиться в том, что оно уже стоит
Список новых дыр знают только авторы тех самых петь
Но ты можешь посмотреть доступные для установки фиксы:
sudo dnf updateinfo list --security
Sergey
Посмотреть уже установленные можно той же командой с добавлением ключа --install
Vasiliy Glazov
Список новых дыр знают только авторы тех самых петь
Но ты можешь посмотреть доступные для установки фиксы:
sudo dnf updateinfo list --security
Это если в bodhi апдейт помечен как security.
Sergey
Это если в bodhi апдейт помечен как security.
Для серьезных штук обычно помечают
А секурити фиксы для какого-нибудь pwgen не так уж и нужны))
Vasiliy Glazov
Чаще просто выходит новая версия и не все заморачиваются помечанием апдейта.
Vasiliy Glazov
Для серьезных штук обычно помечают
А секурити фиксы для какого-нибудь pwgen не так уж и нужны))
Это да, но всё же надо учитывать.
Władysław
Чаще просто выходит новая версия и не все заморачиваются помечанием апдейта.
Удивительно, что для Арча занимаются отслеживанием уязвимостей и их статуса
Sergey
Это да, но всё же надо учитывать.
А еще нужно учитывать, что не бывает неуязвимых систем
Помимо этого, 99,9% "уязвимых" систем уязвимы по причине какого-нибудь user/user для ssh
Sergey
Ну, или Exim, хаха))
Vasiliy Glazov
У меня вот висит два-три CVE для cryptopp. И жду когда апстрим вывалит новую версию.
Vasiliy Glazov
Удивительно, что для Арча занимаются отслеживанием уязвимостей и их статуса
Тут тоже, но не в mail листе. Это же опасно.
 Andrey
в чём смысл тогда дистра - так можно самому собирать всё
Vasiliy Glazov
в чём смысл тогда дистра - так можно самому собирать всё
А что делать? Хочешь - собирай сам. Но там же могут быть другие дыры, несовместимости и т.д.
Andrey
А что делать? Хочешь - собирай сам. Но там же могут быть другие дыры, несовместимости и т.д.
патчить уязвимость и выпускать версию патченную
Andrey
собственно для этого и нужна security team
Vasiliy Glazov
патчить уязвимость и выпускать версию патченную
Патчи, пришли мне пулл реквест, например.
Sergey
патчить уязвимость и выпускать версию патченную
Так с крипто++ проблема в апстриме же. Сами разработчики не фиксят, если я правильно понял))