 Sergey


Так и живём:(

pptp это пушка
 Sergei
У него там UniFi USG, видимо. Который, впрочем, поддерживает и чистый IPsec, и OpenVPN.
 Vasiliy Glazov
Что и как делал? Будет много...
Смотри, команды типа
service openswan start
service xl2tpd start
chkconfig openswan on
chkconfig xl2tpd on
игнорируешь, они уже продублированы командами systemctl. Всё.
Sergey
Sergey
После ipsec auto --up L2TP-PSK выводит:
022 "L2TP-PSK": We cannot identify ourselves with either end of this connection. МойIP or IpСервера are not usable
Кажется я накосячил с указанием параметра left=%local в /etc/ipsec.conf. Что там вообще должно быть? Я поставил ip щлюза сети, в которой существует впска и это судя по всему неправильно. Может там должна быть IP самой впски?
Sergey
Сменил ip шлюза на ip впс-ки, пошли сообщения вида:
002 "L2TP-PSK" #1: initiating Main Mode
104 "L2TP-PSK" #1: STATE_MAIN_I1: initiate
003 "L2TP-PSK" #1: ignoring informational payload NO_PROPOSAL_CHOSEN, msgid=00000000, length=28
003 "L2TP-PSK" #1: received and ignored informational message
010 "L2TP-PSK" #1: STATE_MAIN_I1: retransmission; will wait 0.5 seconds for response
003 "L2TP-PSK" #1: ignoring informational payload NO_PROPOSAL_CHOSEN, msgid=00000000, length=28
003 "L2TP-PSK" #1: received and ignored informational message
......
После чего ещё строчек 10. Всё закончилось вот так:
031 "L2TP-PSK" #1: STATE_MAIN_I1: 60 second timeout exceeded after 7 retransmits. No response (or no acceptable response) to our first IKEv1 message
000 "L2TP-PSK" #1: starting keying attempt 2 of at most 3, but releasing whack
 Boris
Sergey
fpaste по религиозным соображениям не пользуетесь?
Я сократил, думал это ещё норм по объёму. Ок, учту на будущее, извиняюсь.
Sergey
Сервер и клиент не договорились о криптографических алгоритмах.
Т.е. я настраиваю с каким-то отличным алгоритмом, по сравнению с тем, что ожидает сервер? А как узнать, какой алгоритм ожидает сервер?
Sergei
Т.е. я настраиваю с каким-то отличным алгоритмом, по сравнению с тем, что ожидает сервер? А как узнать, какой алгоритм ожидает сервер?
Понятия не имею. Попробуй указать какие-нибудь допустимые алгоритмы явно.
Sergey
Понятия не имею. Попробуй указать какие-нибудь допустимые алгоритмы явно.
Подскажите поажлуйста, а как указываются алгоритмы?
Sergei
Подскажите поажлуйста, а как указываются алгоритмы?
Типа такого ike=aes256-sha1;modp2048, только в значении должно быть то, что сервер ожидает. А ожидает он наверняка что-то старое и дырявое, типа 3des.
Sergey
Sergei
Понял, буду пробовать.
Спасибо!
Вообще openswan старый и убогий. Если не ошибаюсь, даже сами UniFI на своих роутерах используют strongswan.
Sergey
Вообще openswan старый и убогий. Если не ошибаюсь, даже сами UniFI на своих роутерах используют strongswan.
Буду иметь ввиду. Но мануалы видимо из-за несвежести все про openswan, а без них мне точно не настроить:(
Sergey
Вы про него? - https://www.easycoding.org/2019/02/28/podnimaem-wireguard-server-na-fedora.html
Админы вроде как пообещали, но через нескольких месяцев (по внутренним, кадровым причинам). А VPN сейчас нужен, pppd глючный нереально:(
Vasiliy Glazov
Вейланд пока только с гномом. Других вариантов нет.
Sergey
Я оч мало в этом понимаю, но WireGuard больше понравился, как-то проще с ним, насколько я помню свои ощущения.
 alex
Нормально оно работает. На виртуалке только вчера пробовал расширение.
Если хочется виндоподобного, то dash to panel +/- как десятка выглядит
 Sergey
Буду иметь ввиду. Но мануалы видимо из-за несвежести все про openswan, а без них мне точно не настроить:(
NetworkManager + плагин для L2TP + документация со страницы гита
Через nmcli все отлично настраивается
Sergey
Я так и поднимал недавно
Sergey
Ну вот сервак, к которому я пытаюсь подключиться принадлежит российскому филиалу международной компании. Трудится ~~ 500 человек. В данный момент куча веб-сервисов этой же компании обращается к этому серваку через pppd/
Т.е. отсутствие PKI тут далеко не самая большая беда.
Он кроссплатформенный? под винду коиенты буут?
Vasiliy Glazov
Он кроссплатформенный? под винду коиенты буут?
Давно всё есть https://www.wireguard.com/install/
вау.
 Andrey
ох, меня эта статья только напугала и оттолкнула от wireguard
без pki никак
 Dmitryi
Хочу потестить FreeBSD, есть KVM.
Подскажите годный мануал как правильно настроить и установить.
Каковы недостатки WG VPN?
Vasiliy Glazov
alex
Хочу потестить FreeBSD, есть KVM.
Подскажите годный мануал как правильно настроить и установить.
Кого КВМ? Так же как и всё остальное. Никаких особенностей для БСД нет.
Если как настроить саму фряху, то у них на сайте хендбук имеется
Andrey
но зато с ключами и настройками проще
Andrey
Просто? Ты шутишь? :)
угу, пишу в конфиг, что надо клиентам десять новых маршрутов добавить и вуаля
Vasiliy Glazov
Мне с ключами было сложнее.
Andrey
нажал интер и отозвал ключик
 Late
а в WG есть аналог tls-crypt (как в openvpn) ?
Dmitryi
Кого КВМ? Так же как и всё остальное. Никаких особенностей для БСД нет.
Если как настроить саму фряху, то у них на сайте хендбук имеется
Файл образа можно прямо в домашней директории разместить?
Dmitryi
Ок. Спасибо.
Vasiliy Glazov
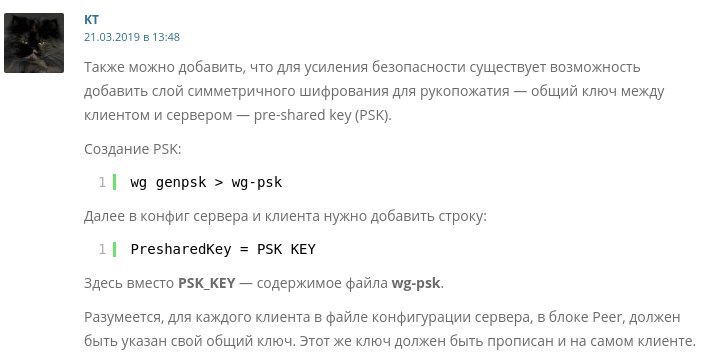
да вот я думал, но является ли PSK маскировкой под HTTPS. Если я правильно понял tls-crypt.
 Andrey
из комментов к той же статье :)
alex
Ок. Спасибо.
А вообще, по аналогии вот с этим можешь сделать. До пункта "Подготовка к установке".
https://www.easycoding.org/2019/12/19/zapuskaem-windows-v-kvm-na-fedora.html
Andrey
хотя мне на практике никто и никогда 443 TCP OpenVPN не банил
Sergey
из-за отсутствия PKI?
Sergey
Понял, спасибо...
Anonymous
Уже нет.
Late
психонавт вики))
Late
даже не телега виновата
 Vladimir
strongswan + xl2tpd
Vladimir
https://pastebin.com/TTmjLM96
Sergey
https://pastebin.com/TTmjLM96
Спасибо! Завтра буду его пробовать, по манам так и не получилось ничего(
ㅤ
@xvitaly что за баг может быть что нет автоподстановки никнейма если делать @ в группе? Раньше такое изредка случалось и помогал перезапуст телеги. Сейчас уже третий день так, думал само рассосется.
Andrey
нет, с тобой два дня назад не работало =)))
и именно в этой группе (хотя еще в группе на 10+к народу тоже такое бывало)
ㅤ
@bookwar, багу открывать или достаточно так?
Andrey
хм, странно, что браузер falkon постоянно гонит трафик с яндекса, хотя в настройках нет ничего общего с яндексом
Roman
Кто чем хранение фото организовывает? Давно ищу что-нибудь, чтобы метаданные и миниатюры сразу нескольким пользователям были доступны
 Pavel
Nextcloud, owncloud если свой надо. А так яндексы и гуглы тож хороши
ㅤ
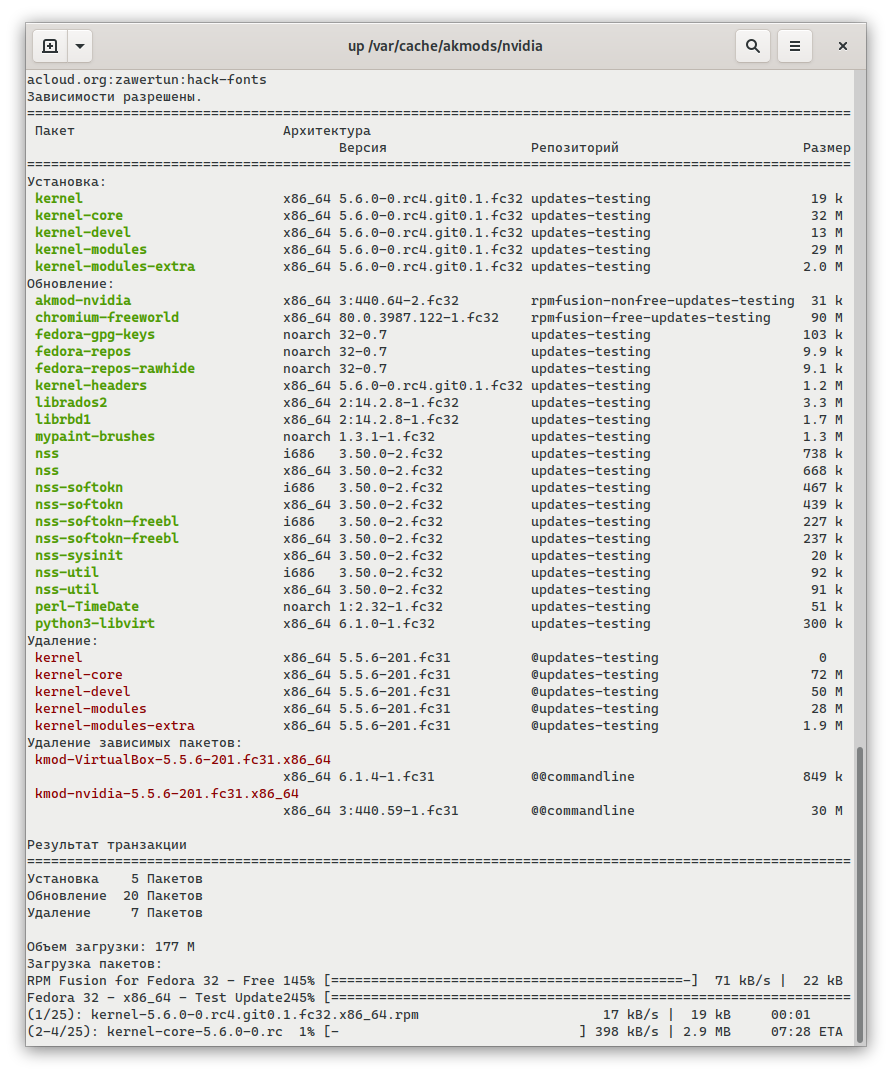
Обновление до F32 прошло без проблем, сюрприз только с невидией и пре-релизным 5.6 ядром
https://paste.centos.org/view/raw/f82d4bad
ㅤ
 Rojok56
Всем привет. Я тут разные видяхи пробую, попалась radeon 7750.Периодически моргает экран, даже в простое. Проц amd. Сталкивался кто с такими траблами ? На KDE
Sergey
Rojok56
Проверь что DVI плотно прикручен
Я по привычке совсем не прикрутил его, просто воткнул) спасибо за совет! Помогло, не догадался бы даже.