 Anonymous


Rawhide образ там постоянно формируеца, как они это делают?
 Late
А для чего вообще свой образ?
 Sergei
Вообще-то свой образ как раз собрать можно. Но для каждого обновления придётся его собирать снова.
Anonymous
А для чего вообще свой образ?
Я на планшет не могу поставить, он у меня умирает на пол пути, надо уменьшить образ
Sergei
>для каждого обновления придётся его собирать снова.
 Sergey
А для чего вообще свой образ?
В идеале, чтобы создать образ готового инсталлера системы, который предустановит необходимое ПО и сконфигурирует его для работы
Зачем делать кастомный образ silverblue даже для меня остается загадкой
Anonymous
Эталонный образ отвратительный, там кошки с коровами в кучу собраны
Anonymous
Как всё сложна.
Sergei
rpm-ostree компонует ветку OSTree из RPM-пакетов и кладёт её в OSTree-репозиторий. Клиенты затем выкачивают ветку из этого репозитория и разворачивают на диск. Таким образом, для полностью кастомизированной Сильверблю, придётся поддерживать собственный репозиторий, периодически пушить в него обновления и с него же обновляться.
Sergei
Под словом "переустанавливать"?
Anonymous
А потом с флешки обновляца?
Sergei
Не, это не сложнее, чем git push / git checkout
Только места много понадобится.
Esd013ku
Можно пруф? Я такого не помню
Esd013ku
По крайней мере я такого раньше точно не читал.
Sergei
https://www.phoronix.com/scan.php?page=news_item&px=Flatpak-1.5.1-Released
 Don
чуваки у меня беда. Помните я говорил что ПК перестал стартовать, выдавал kernel panik. (нет конечно , гы).
Вообщем проблема в selinux. Я его когда то отключал, а потом решил включить. Так вот: из live системы поправил конфиг — и всё заработало.
Го обсудим как можно блокировать переключатель selinux.
По поводу синтаксиса правки. Всёгда копировал и вставлял слова что в его описании. Но может там пробелов не то колличество...
Или во флуд кинуть?
Don
selinux прикольный, но иногда спамит
Anonymous
1) vim /etc/sysconfig/selinux
2) selinux=disabled
3) esc; :wq
4) reboot
Вот, даже тут рекомендуют отключать
Don
у меня просто шапочка из фальги. И хоть и свежие браузеры, Но я всё равно тусливый
Don
а еще не доверяю FF-vlc-шпингалету
 alex
у меня просто шапочка из фальги. И хоть и свежие браузеры, Но я всё равно тусливый
>шапочка из фольги
>отключаю selinux
🤔
Anonymous
firejail это скорее дыра, чем защита от дыр.
Это лучше , чем отключить селинукс, из за которого не работает софт
Anonymous
Наверное 😁 вот только все равно отключают
Sergey
Я во флудилке ему ответил и посоветовал сбросить контекст на дефолтный для всех файлов с помощью sudo /sbin/restorecon -vR /
Можешь подтвердить, что так стоит или совершенно нельзя делать? Я совершенно не помню, как решал эту проблему в прошлый раз, когда случайно заруинил контексты
Sergei
Я во флудилке ему ответил и посоветовал сбросить контекст на дефолтный для всех файлов с помощью sudo /sbin/restorecon -vR /
Можешь подтвердить, что так стоит или совершенно нельзя делать? Я совершенно не помню, как решал эту проблему в прошлый раз, когда случайно заруинил контексты
Можно ещё запросить сброс контекста при загрузке, создав файл /.autorelabel
Anonymous
/
Sergey
Оказывается ты давно добавил это в фак, а я дурак
Спасибо!
Sergey
https://t.me/russianfedora/459513
@white_ner
 Fedor
Коллеги, с заголовками окон кто-то решил что делать? У меня qt и gtk по разному декорированы :)
Bauka
 Vasiliy Glazov
 Vasiliy Glazov
 Alex
 Alex
уже просто не знаю где спрашивать
 🦥Alex Fails
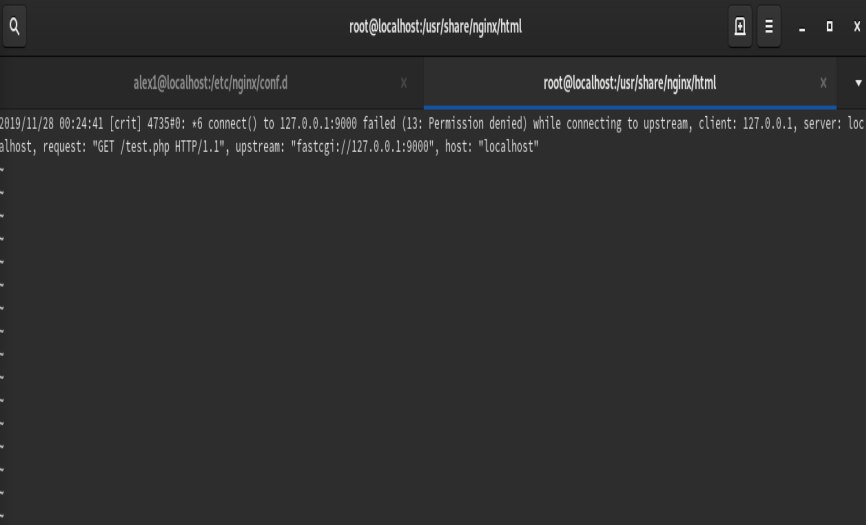
нет прав на создание сокета видимо
Alex
вот я немного не понимаю, как ему выдать эти права
Alex
кажется осознал
Alex
это нормально что процессы запущенны под пользователем pool которого вообще не существует?
Sergei
🦥Alex Fails
Alex
группа есть
Alex
🦥Alex Fails
ну вот если чмод стоит на группу эту, то норм
🦥Alex Fails
на r/w
Alex
А кто там у тебя апстрим, fastcgi? Вообще по-хорошему nginx должен с ним через сокет общаться.
только что изменил директорию server /путь/сокет на server 127.0.0.1:9000
Alex
Alex
Спасибо, именно в этом и была загвоздка
Alex
Сейчас пытаюсь понять что это вообще такое )
ㅤ
 toobinks
хочу терминальный сервер перевести на линукс, на федору или центос
пользователи по rdp сидят на нём?
ㅤ
Маленькие шажочки, но придем туда однажды. :)
toobinks
я как на нестраивал на федоре так ничего нормального и не получилось
toobinks
т.е. можно задействовать только xvnc, получается шлюз rdp<->vnc, что работает крайне медленно
Anonymous
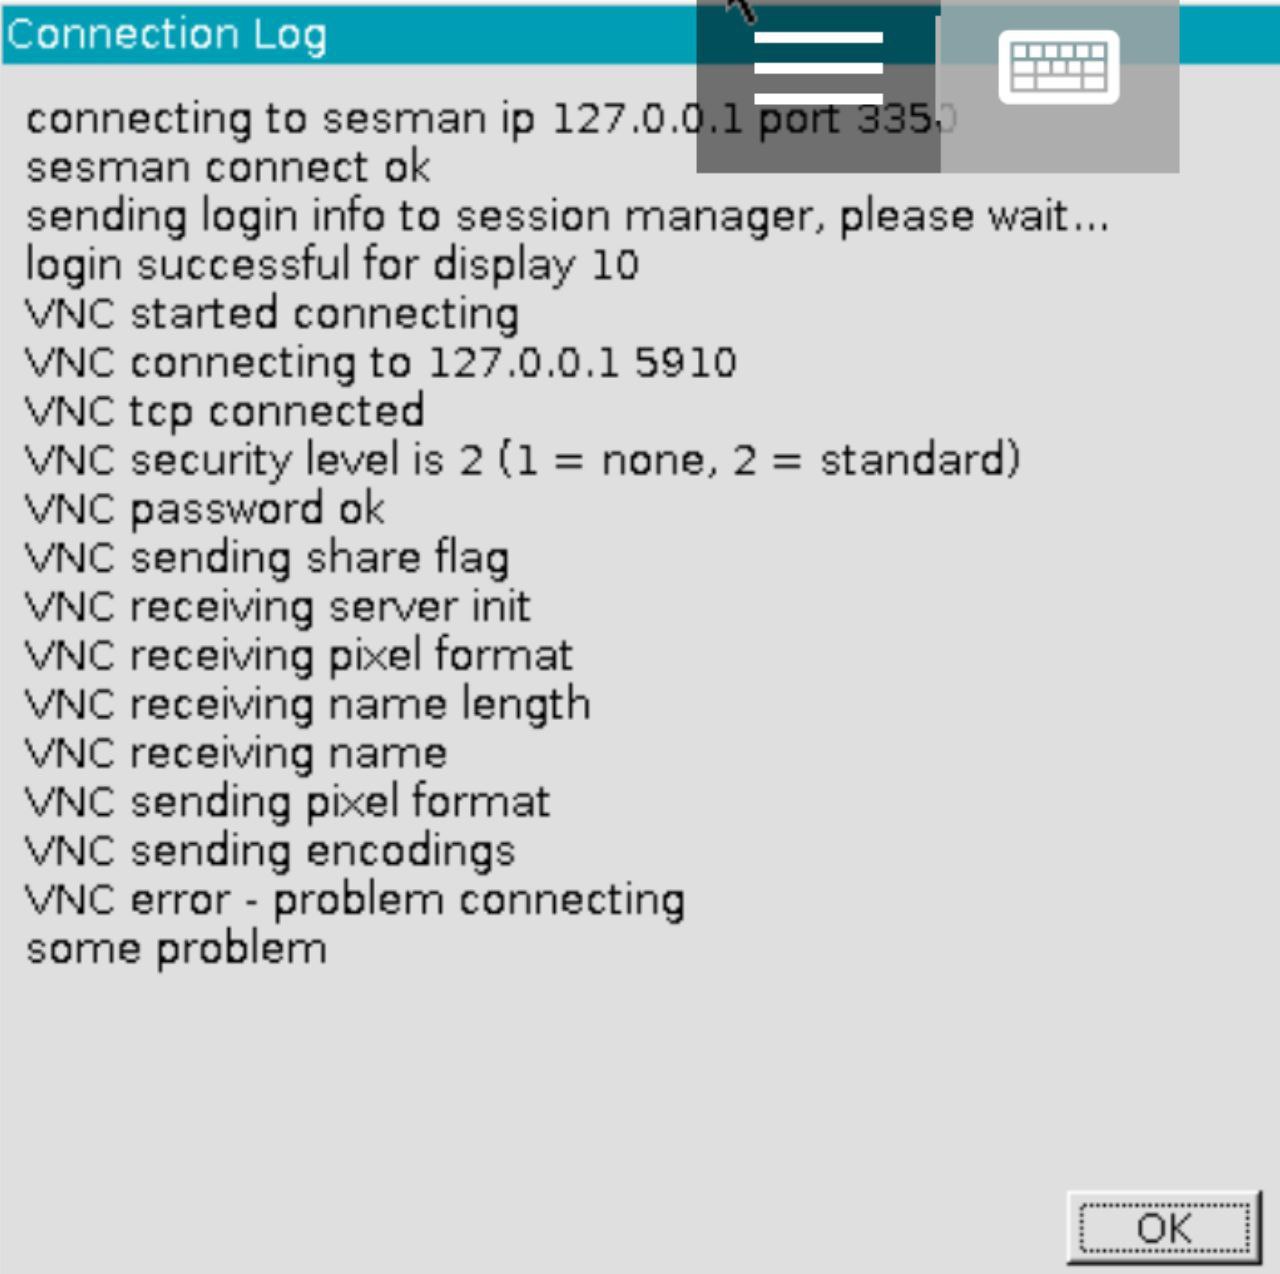
Сервис теперь запускается, и даже подключается, круто!
Но есть одно маленькое но... VNC не хочет коннектиться. :(
Anonymous
 Anonymous
Поправилось установкой xterm'a и перезапуском служб. Спасибо, @ZaWertun!
toobinks
Поправилось установкой xterm'a и перезапуском служб. Спасибо, @ZaWertun!
подключается к текущей сессии или создаёт новую?
toobinks
😔
Anonymous
@Artem4 после установки IceWM из COPR, у меня, как мне кажется, во всей системе шрифты изменились. 🤨
ㅤ
@Artem4 после установки IceWM из COPR, у меня, как мне кажется, во всей системе шрифты изменились. 🤨
dnf remove icewm-fonts-settings
Anonymous
Они прикольные, я не спорю, но как мне кажется, так быть не должно.