 Andrei


Ребят, зависает комп при выключении
Andrei
PackageKit полторы минуты держит, так надо? 😊
 Fedor
 Alexandr ∨∧‾
я так у себя победил)
 evgeny
 Alexandr ∨∧‾
evgeny
странно, исчез файл конфигурации server.conf
 ㅤ
PackageKit полторы минуты держит, так надо? 😊
Спустя сколько минут аптайма ты выключил? Если почти сразу, то всегда так.
https://bugzilla.redhat.com/show_bug.cgi?id=1717185
ㅤ
Фронты писать дело неблагодарное, постоянно меняется формат конфигов, одна служба меняется на другую итд. Имхо проще закрыть дыры по умолчанию и написать ЧаВО на русском про игрушки. У игрунов времени полно свободного)
> проще закрыть дыры по умолчанию
Дыр по умолчанию и нету. Не нужно подменять понятия. Если бы по умолчанию шел включенный VNC сервер без пароля смотрящий в мир вот тогда это была бы дыра. Вот что действительно проще для тех кто хотя бы знает что такой порт так это поменять одной команды зону фаервола после установки.
ㅤ
А теперь сенсация (нет):
MacOS has firewall disabled by default on every iteration.
 Yaroslav
А теперь сенсация (нет):
MacOS has firewall disabled by default on every iteration.
можно ещё про DOS вспомнить
ㅤ
Можно, если сильно хочется потроллить.
ㅤ
Главное для вас же людей использующих KDE спин проблем нету же и всё уже прекрасно. Почему вас так волнуют проблемы ПО котороые вы не используете непонятно.
Yaroslav
просто аргумент странный - ну отключен в маке файерволл по-дефолту - и что дальше?
ㅤ
Действительно. Как и некропост топик стартера треда 5 летней давности.
 alex
Давайте я вам объясню, что вы оба правы?
Вот смотрите, я не погромист, не разработчик, не сисадмин. Я - та самая домохозяйка, хомячок, etc. И мне глубоко фиолетово что там в вашем фаерволе. У меня всё работает и меня всё устраивает.
Если бы я был кем-то из того списка, что я привёл в начале, то я бы ручками сам всё это сделал.
И если бы я ставил vnc, на который грешат, то я бы тоже был бы уже не домохозяйкой и тоже исправил бы фаервол.
Для простого пользователя всё сделано правильно. Для профи подразумевается, что он сам всё поправит под свои нужды. А если профи этого не сделал, то он идиот и ССЗБ.
ㅤ
Там уже об этом также сказано и не раз. Лишь топик стартер продолжает гнуть свою линию при этом не добавляя ничего нового в тред и даже не читая аргументы других про что уже также написали.
Alexandr ∨∧‾
Давайте я вам объясню, что вы оба правы?
Вот смотрите, я не погромист, не разработчик, не сисадмин. Я - та самая домохозяйка, хомячок, etc. И мне глубоко фиолетово что там в вашем фаерволе. У меня всё работает и меня всё устраивает.
Если бы я был кем-то из того списка, что я привёл в начале, то я бы ручками сам всё это сделал.
И если бы я ставил vnc, на который грешат, то я бы тоже был бы уже не домохозяйкой и тоже исправил бы фаервол.
Для простого пользователя всё сделано правильно. Для профи подразумевается, что он сам всё поправит под свои нужды. А если профи этого не сделал, то он идиот и ССЗБ.
по идее, если ты домохозяйка, то тебе ничего открывать то и не надо, все итак будет работать
alex
Alexandr ∨∧‾
у тебя исходяшие подключения
ㅤ
по идее, если ты домохозяйка, то тебе ничего открывать то и не надо, все итак будет работать
Странно только что в том же Стиме в каждой сетевой игре в которой можно создать хост всегда по 100500 сообщений о том как пользователи преодлевают фаервол. Еще странно что во всех десктоп ОС фаервол по умолчанию разрешает соединения: Ubuntu, Mac, Windows (даже для public после первого запуска приложения). Но мы да, будем вспоминать DOS и дальше даже не читать тред в рассылке на что может повлиять включенный фаервол у обычных пользователей.
 Sergey
Предложите уже в рассылке сделать специальную федору воркстейшн для домохояек эдишн, чтобы там все цве эксплуатировались, чтобы политика по-умолчанию accept для всего и вообще все от рута работало, чтобы правами своими никто мозг не перегружал
Пусть домохозяйки идут туда, а я не буду ее качать и всегда буду знать, что у меня в системе нет предустановленных бекдоров, при использовании обычной воркстейшн
ㅤ
Предложите уже в рассылке сделать специальную федору воркстейшн для домохояек эдишн, чтобы там все цве эксплуатировались, чтобы политика по-умолчанию accept для всего и вообще все от рута работало, чтобы правами своими никто мозг не перегружал
Пусть домохозяйки идут туда, а я не буду ее качать и всегда буду знать, что у меня в системе нет предустановленных бекдоров, при использовании обычной воркстейшн
Да понятное дело, откуда у вас CVE, вы же ылита автоматически только от того что ставите другой спин. Куда там до вас. Но что такое CVE и что такое открый порт пока вот еще не знаете. И да, почему сам не предложишь и перекладываешь на других?
Mikhail
Почему из крайности в крайность переходим? как уже было выше отмечено по дефолту если ты ничего не трогаешь система в безопастности, если ты ставишь сетевой софт значит ты должен и о безопастности подумать. Все регламентированные сетевые порты 1-1024 по дефолту закрыты. 1025-65535 не регламентированные сетевые порты специально для треша и угара. зачем их закрывать? чтоб обезопасить от криворуких разрабов какого-то ненужного кошелька?
Sergey
Почему из крайности в крайность переходим? как уже было выше отмечено по дефолту если ты ничего не трогаешь система в безопастности, если ты ставишь сетевой софт значит ты должен и о безопастности подумать. Все регламентированные сетевые порты 1-1024 по дефолту закрыты. 1025-65535 не регламентированные сетевые порты специально для треша и угара. зачем их закрывать? чтоб обезопасить от криворуких разрабов какого-то ненужного кошелька?
Всякие поделия на жаве частенько слушают порты 8080, 8005 и т.д.
ㅤ
и опять начинается?
Он пока не сказал что Java плохая. 😊 А поделия могут быть на любом ЯП, в том-то и дело.
Mikhail
ну вот это наверно вопрос к разрабам зачем слушать 8080 и т д если не являешься сетевым приложением. а вообще если ты такое поделие ставишь значит уже должен думать головой.
ㅤ
Поэтому давайте дальше конструктивно.
Sergey
Тот, кому нужен открытый порт, должен сам об этом побеспокоиться, разве не так?
У польхователя же должны быть хоть какие-то начальные знания о работе ОС и приложений, а те, у кого их нет, все равно сидят на других ОС
Alexandr ∨∧‾
Он пока не сказал что Java плохая. 😊 А поделия могут быть на любом ЯП, в том-то и дело.
ну 8080 это типичный порт для веб приложений) это очень сильное заявление тогда)
ㅤ
Тот, кому нужен открытый порт, должен сам об этом побеспокоиться, разве не так?
У польхователя же должны быть хоть какие-то начальные знания о работе ОС и приложений, а те, у кого их нет, все равно сидят на других ОС
Вот именно, что тот хотя бы знает что такое порт, выполнит одну команду после установки, если это ему надо:
firewall-cmd --set-default-zone=public
Sergey
Да понятное дело, откуда у вас CVE, вы же ылита автоматически только от того что ставите другой спин. Куда там до вас. Но что такое CVE и что такое открый порт пока вот еще не знаете. И да, почему сам не предложишь и перекладываешь на других?
Я и гном использую, не надо мне тут. Просто KDE у меня основное окружение на личном компьютере, потому что мне там все нравится
В рассылке не спрошу, т.к. меня там нет :)
Alexandr ∨∧‾
ㅤ
или откроет гуй и тыкнет галку
Угу. И все пишут о том что нужно улучшить эту самую тыкалку и довести ее хотя бы до уровня винды. Но это пишут еще с 2014. Смысл от этого нового некротреда нулевой. Только контрпродуктивный.
Sergey
Вот именно, что тот хотя бы знает что такое порт, выполнит одну команду после установки, если это ему надо:
firewall-cmd --set-default-zone=public
Т.е. все должны теперь так делать, чтобы 2 из 10 польхователям федоры было комфортно?
Я согласен, что можно распространять конфиг зоны с открытыми портами, но вот делать его основным не нужно
Alexandr ∨∧‾
Угу. И все пишут о том что нужно улучшить эту самую тыкалку и довести ее хотя бы до уровня винды. Но это пишут еще с 2014. Смысл от этого нового некротреда нулевой. Только контрпродуктивный.
не особо уловил чем в винде она прям лучше, но это ладно)
Alexandr ∨∧‾
а давайте галочку в анаконду сделаем, отдельный этап по настройке таких тонкостей)
Sergey
Глупость. Я довольно часто играю в игры, но у меня ни разу не возникало необходимости открыть на своем личном компьютере порт для игры за последние лет пять. Если мне нужен был сервер, я поднимал его отдельно со всеми вытекающими
ㅤ
Т.е. все должны теперь так делать, чтобы 2 из 10 польхователям федоры было комфортно?
Я согласен, что можно распространять конфиг зоны с открытыми портами, но вот делать его основным не нужно
А зачем ты опять применяешь всякие демагогические штучки насчет 2 из 10? Во-первых как раз для тех самых пользователей которые не знаю о чем вообще речь — их не будет ни в обсуждении в рассылке ни вообще скорей всего даже не форумах. Однин только факт что во всех дестктоп осях так ни о чем по-твоему не говорит? Дальше: даже если брать этот чат где проголосовало 1.5 человека, то получается суммарно 40/60%, но ни как не 2 из 10 как ты пишешь. Снова вопрос: конструктивно можешь?
Sergey
Это, конечно, спор о том, что медведи любят мед, а зайчики морковку, если есть проблема, которая потенциально может привести к компроментации системы, то лучше ее сразу же пофиксить
ㅤ
не особо уловил чем в винде она прям лучше, но это ладно)
По факту ненамного лучше, потому что даже для новой сети public пользователю показывают окошко которое он закрывает. По умолчанию порт открывается для приложения которое запущено первый раз. Только явно нужно запретить ему. Многие даже и это отключали полностью, потому что их это раздражает.
ㅤ
С фаерволом будет также как и с selinux по сей день несмотря на то что он уже и не доставляет проблем вообщем-то.
ㅤ
Глупость. Я довольно часто играю в игры, но у меня ни разу не возникало необходимости открыть на своем личном компьютере порт для игры за последние лет пять. Если мне нужен был сервер, я поднимал его отдельно со всеми вытекающими
От чего это стало глупостью? От того что треды завалены другим совсем юзкейсом где люди не поднимают как ты отдельный сервер для этого?
Sergey
Sergey
А где 2 из 10? Можно ссылку?
Тут
https://t.me/russianfedora/426090
Те, кому нужны открытые порты и все остальные
ㅤ
Тут
https://t.me/russianfedora/426090
Те, кому нужны открытые порты и все остальные
А в арифметику ты умеешь?
Yaroslav
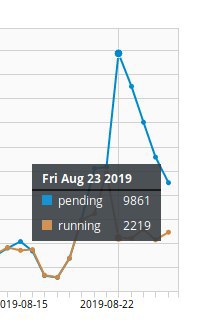
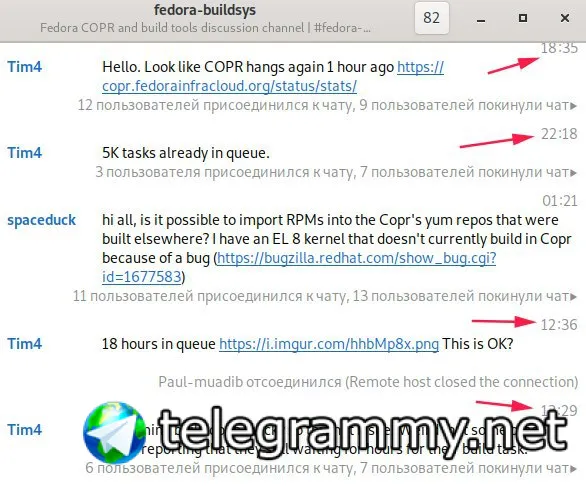
да фигня это всё, вы лучше скажите что с копром делать - 4 (или уже 5) день DOS атака идёт
alex
Это, конечно, спор о том, что медведи любят мед, а зайчики морковку, если есть проблема, которая потенциально может привести к компроментации системы, то лучше ее сразу же пофиксить
Выход в сеть потенциально может привести к компрометации системы. Предлагаю удалить все сетевые инструменты
ㅤ
Умею, но ругаться иди на лор
А где тут ругаться если ты мне приводишь в наглую неправильные цифры да и вообще выдаешь опрос в телеграме из 1.5 человека опрошенных как достовернная информацию?
ㅤ
да фигня это всё, вы лучше скажите что с копром делать - 4 (или уже 5) день DOS атака идёт
Долго ждать приходится или вообще не выполняется task?
Sergey
Ну, все-все
Я основываясь на своем опыте считаю именно так, как написал выше
А т.к. это все снова скатилось в срач, то давайте с этим во флудилку
ㅤ
Есть всегда кто-то кто скатывает это туда. Когда человеку приводишь аргумент про все десктопные оси сделали так, а тот считает контроаргументом только свой юзкейс исключительно, ну тут извините.
Mikhail
Еще было бы интересно получить результаты опроса среди GNOME юзеров и остальных раздельно. Потомучто мне как GNOME юзеру текущее поведение более чем устраивает. А как владельцу VPS так все настроенно как надо.
Yaroslav
Долго ждать приходится или вообще не выполняется task?
 Yaroslav
вот эта падла: Maintainer: Iñaki Ucar <iucar at fedoraproject.org>
ㅤ
 Yaroslav
сейчас еще потыкаю, может не всё так плохо
 Late
вот эта падла: Maintainer: Iñaki Ucar <iucar at fedoraproject.org>
это он 10к пакетов мейнтейнит?
Late
и все собрать решил
Yaroslav
автоматизированная DOS-атака 👌
ㅤ
Ну этот чел как раз в треде про фаервол. Можно спросить его зачем он так. 😄
Yaroslav
я когда kde собираю - не больше чем по 5 пакетов в очередь на сборку ставлю
Yaroslav
Ну этот чел как раз в треде про фаервол. Можно спросить его зачем он так. 😄
вбросить так сказать :D
ㅤ
Тоже не насилую. Но ему видать нужней чем нам.
ㅤ
Ксати тот чел который хромиум там собирал 24/7 даже для EOL версий Федоры тоже потом мелькал среди федора/RH интенеров.
ㅤ
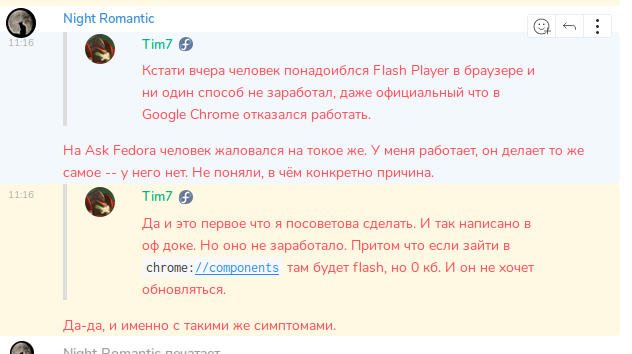
спс
теперь там "ошибка скачивания плугина"
 Denis